
 #1
Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.
Recomendado por Kitploit
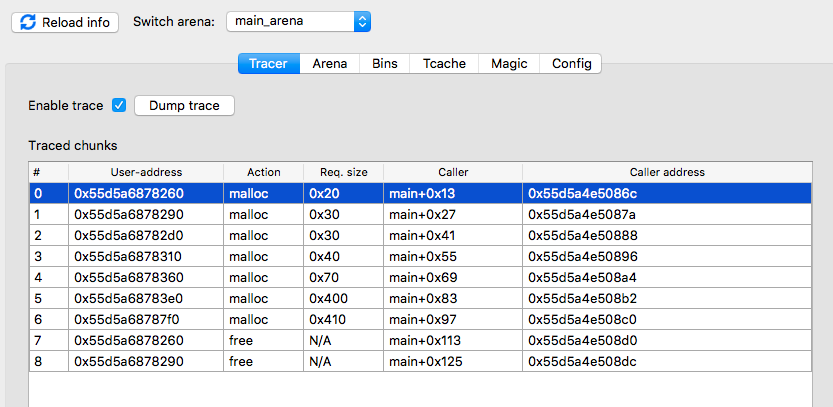
 danigargu/heap-viewer
Plugin de IDA Pro para examinar el heap de glibc, enfocado en el desarrollo de exploits.
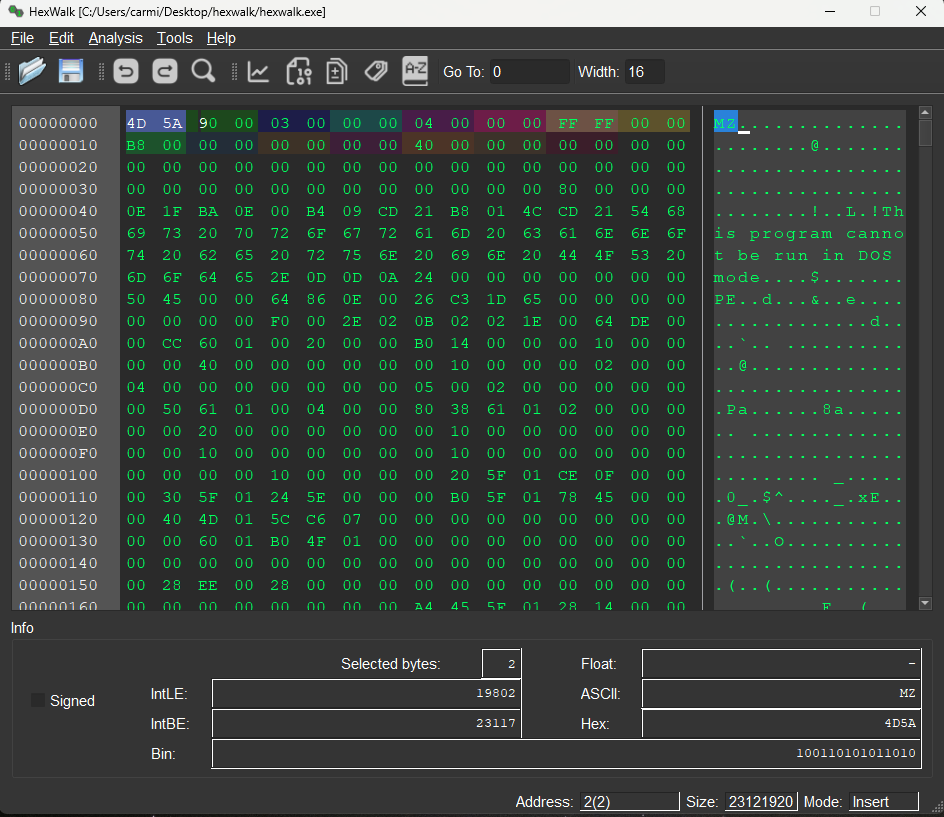 gcarmix/hexwalk
Visor/Editor/Analizador hexadecimal compatible con Linux/Windows/MacOS
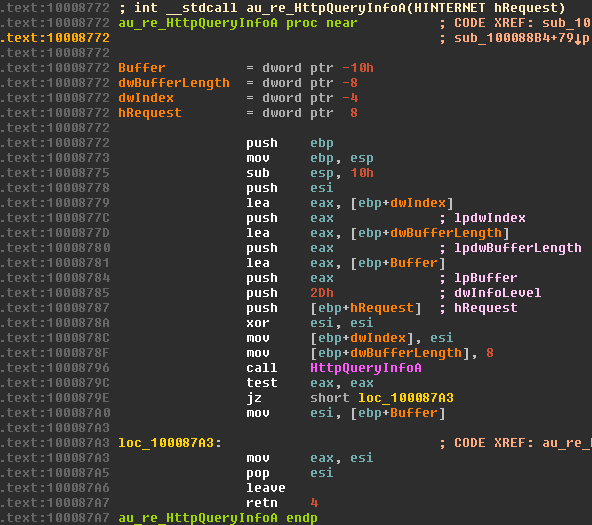 a1ext/auto_re
Plugin de renombrado automático de IDA PRO con soporte de etiquetado
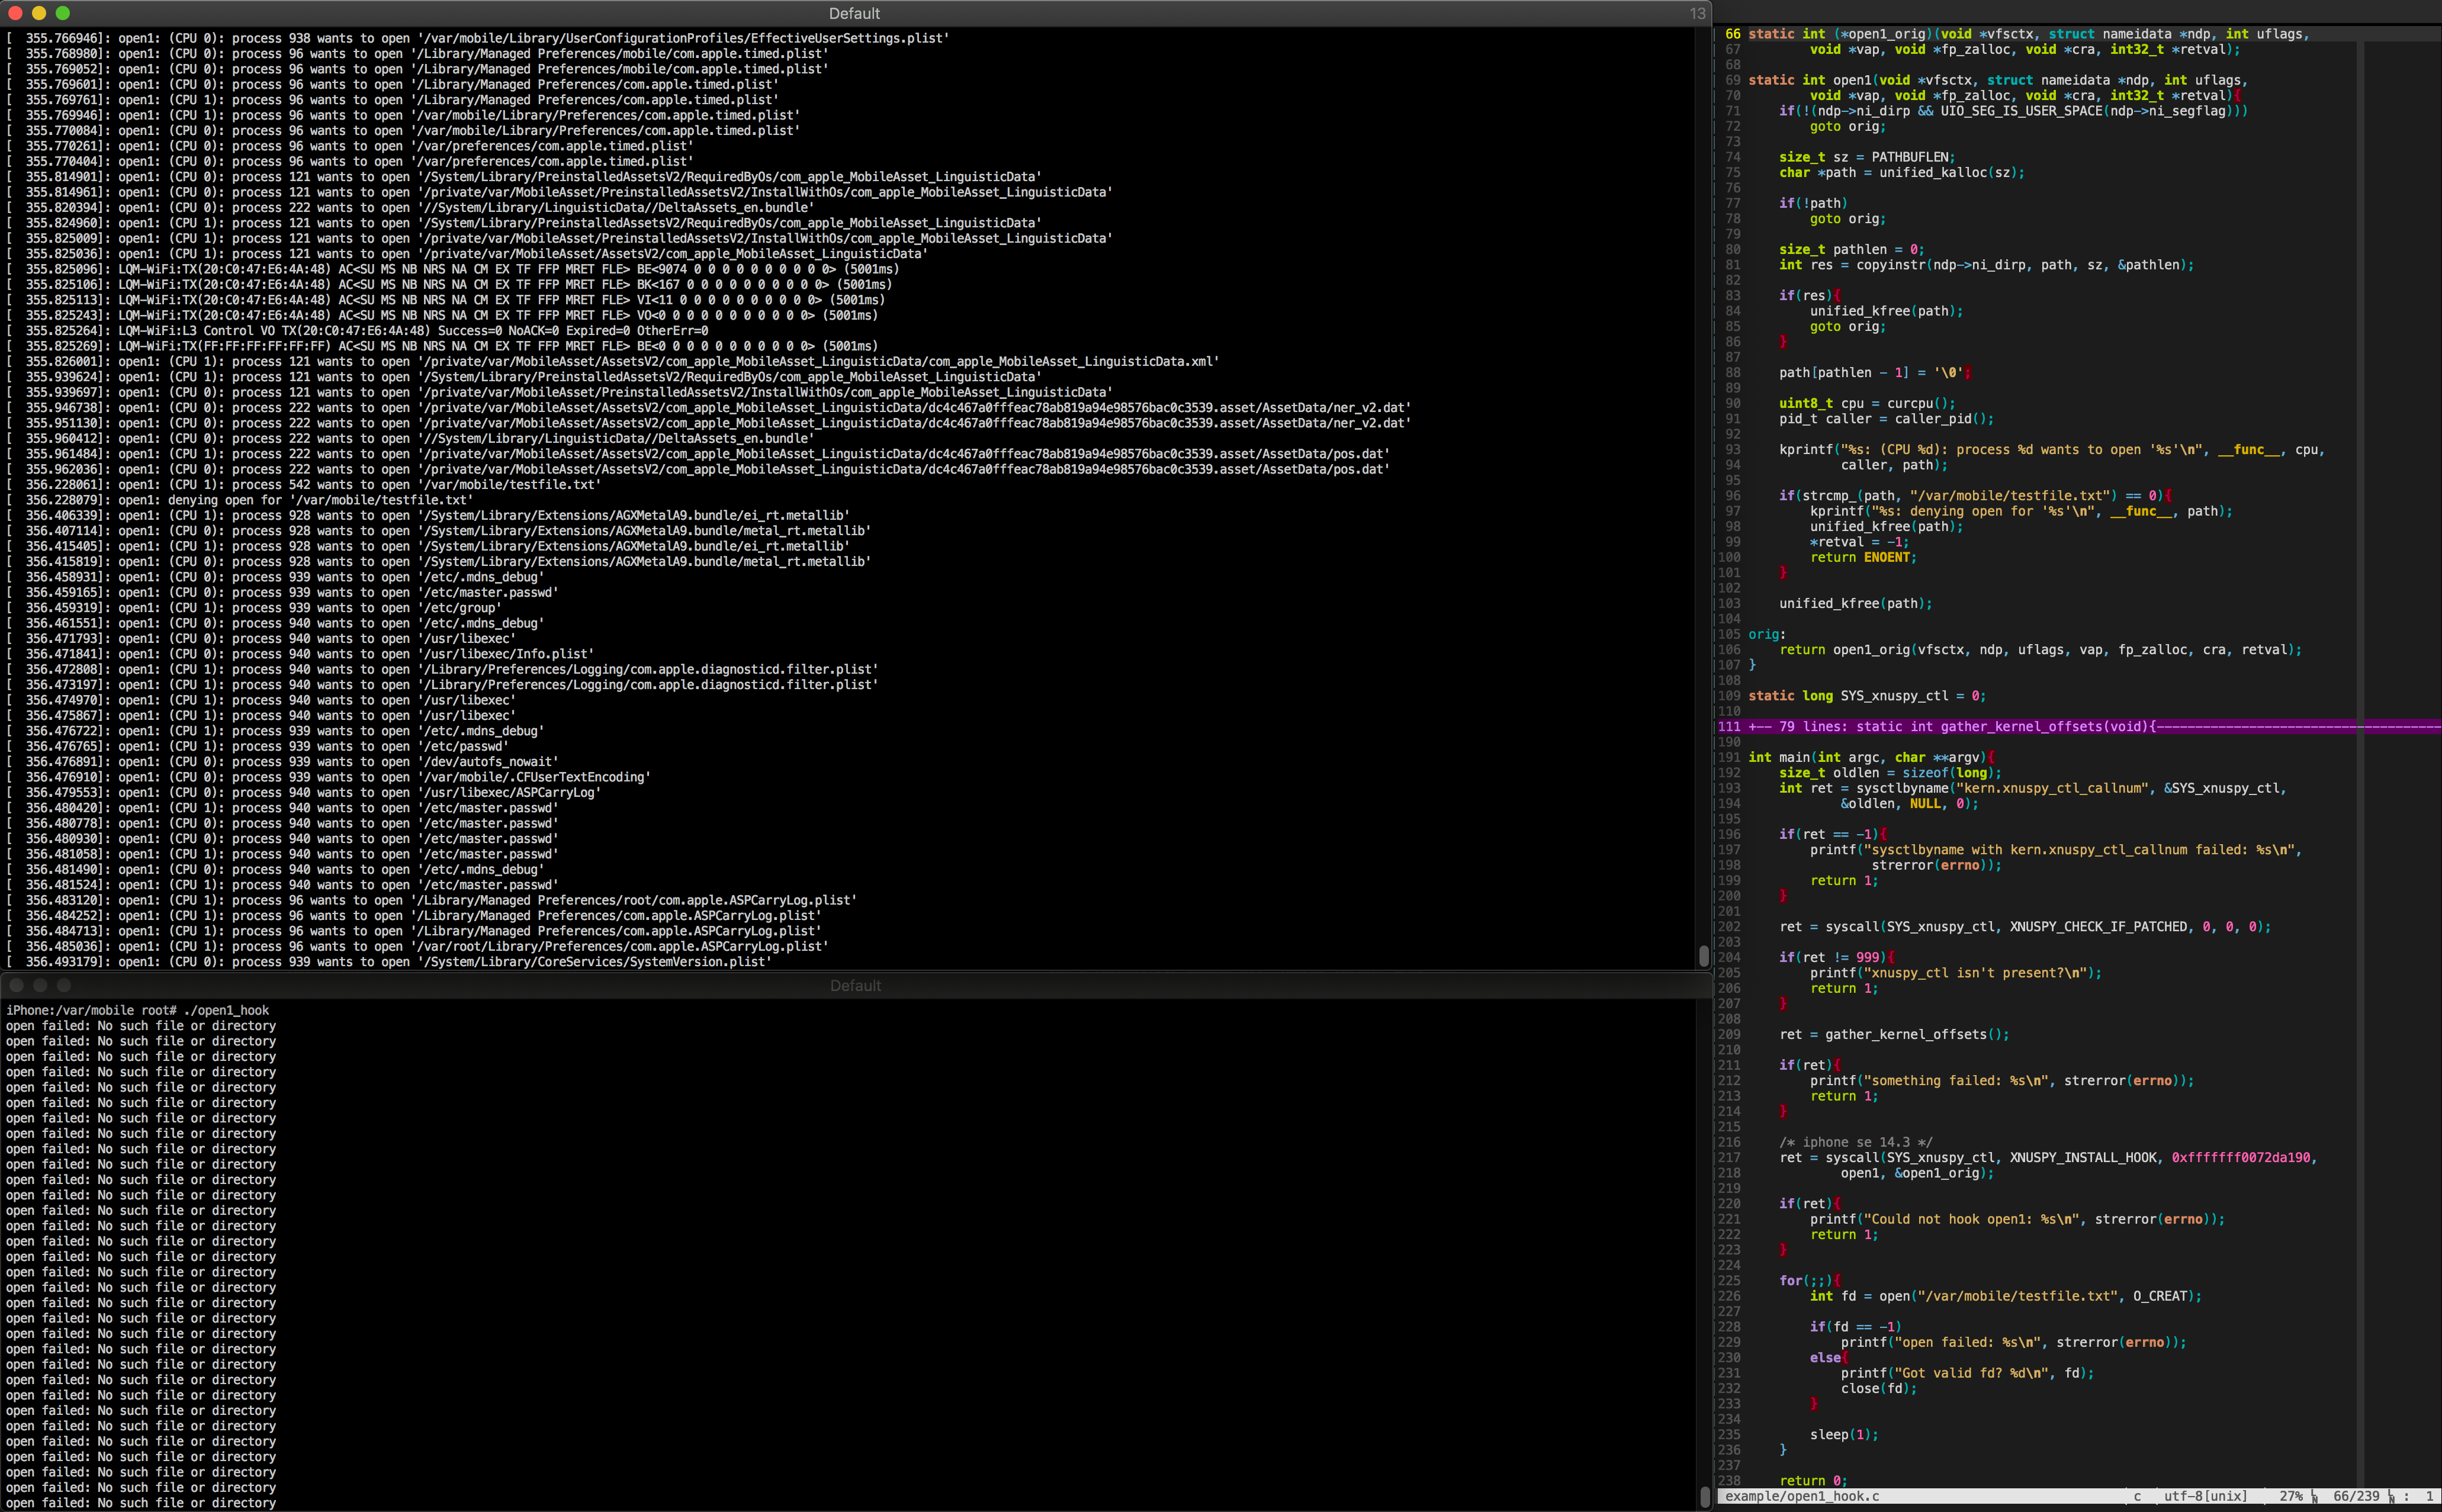 jsherman212/xnuspy
un framework de hooking de funciones del kernel de iOS para dispositivos checkra1n'able
 steven-michaud/hookcase
Herramienta para la ingeniería inversa de macOS/OS X
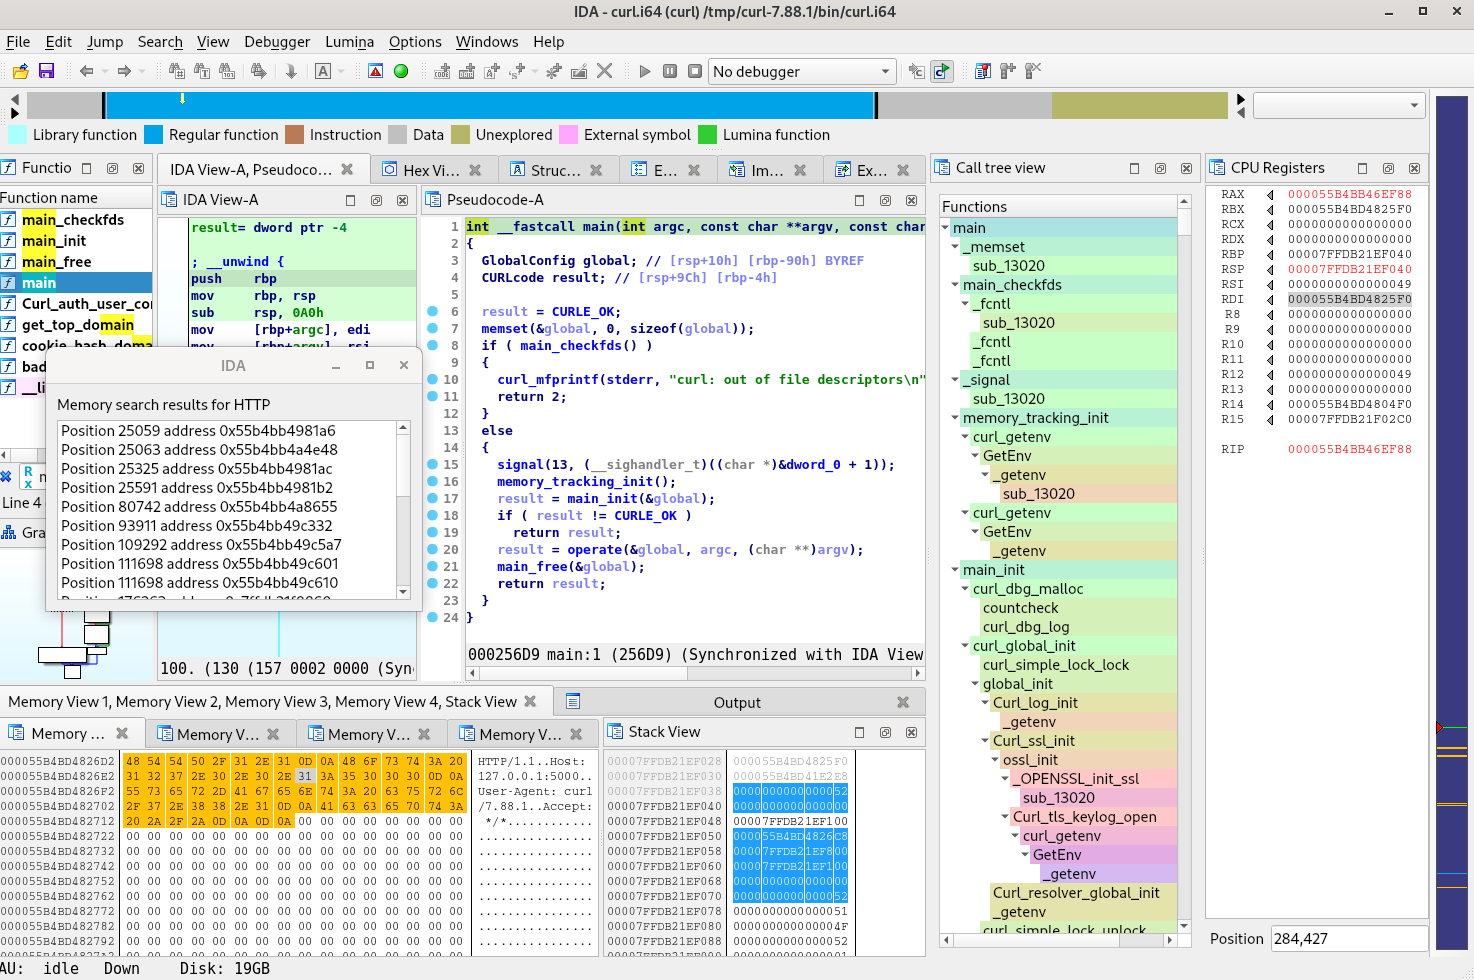 synacktiv/frinet
Tracer basado en Frida para facilitar la ingeniería inversa en Android, iOS, Linux, Windows y la mayoría de las arquitecturas relacionadas.
 chichou/vscode-frida
Extensión no oficial de frida para VSCode
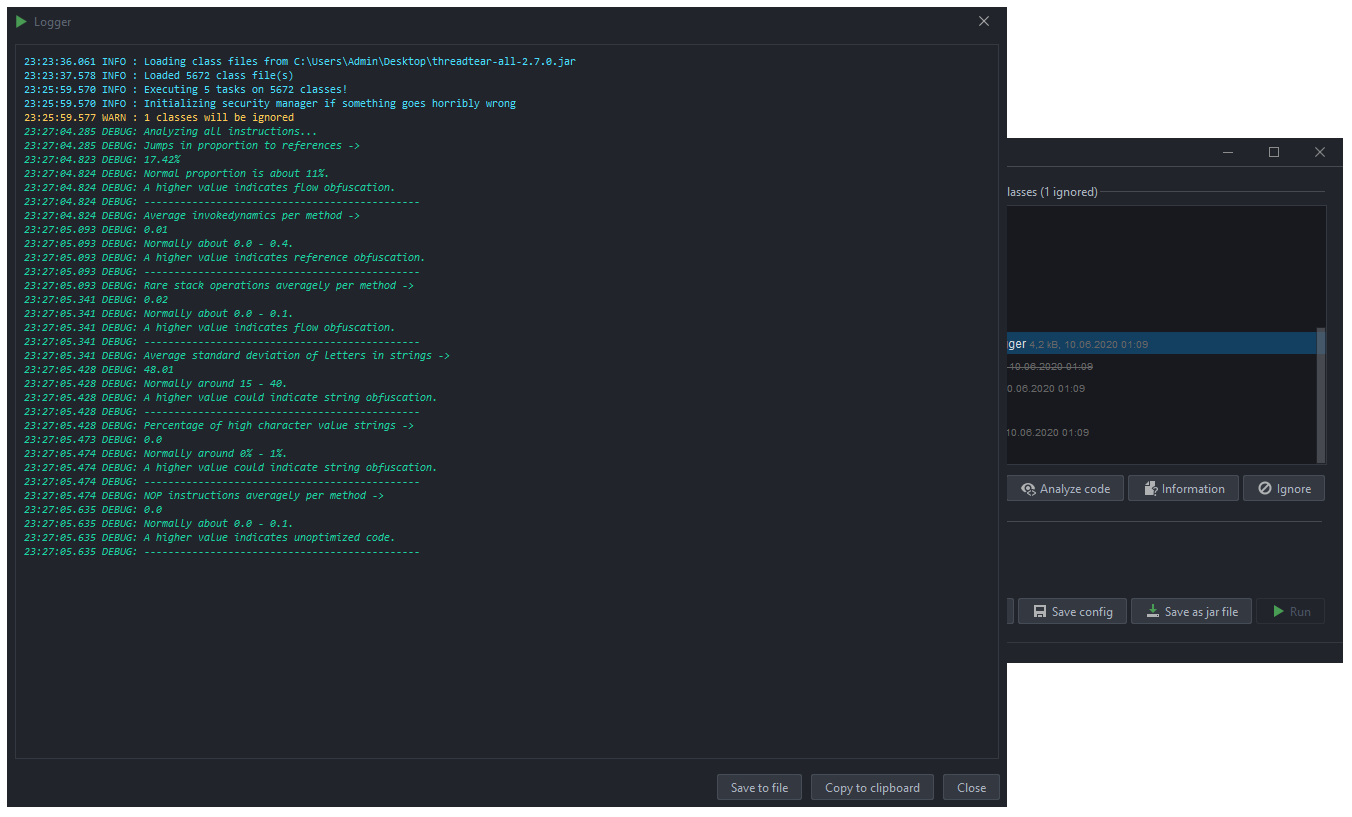 loerting/threadtear
Suite de herramientas multifuncional de desofuscación Java
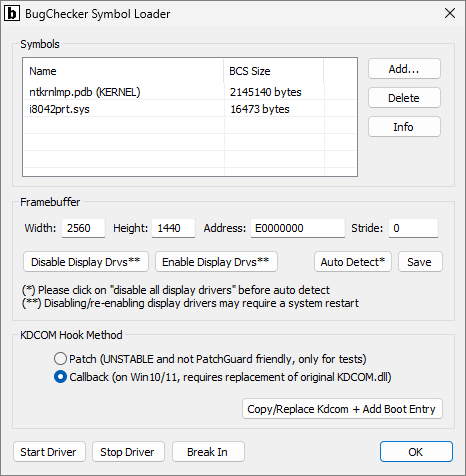 vitoplantamura/bugchecker
Depurador de kernel similar a SoftICE para Windows 11
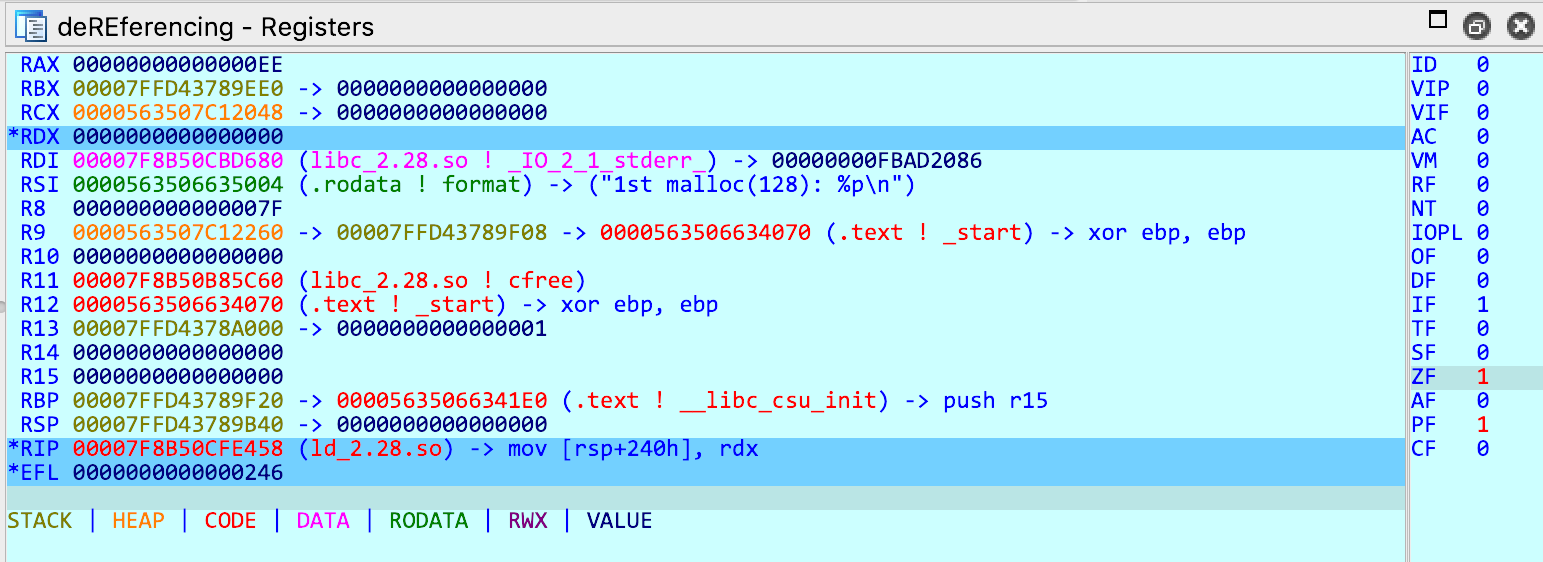 danigargu/dereferencing
Plugin de IDA Pro que implementa vistas de registro y pila más amigables para el usuario.
 clearbluejar/pyghidra-mcp
Python Ghidra MCP de línea de comandos
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 llnl/oghidra
OGhidra conecta Grandes Modelos de Lenguaje (LLMs) vía Ollama con la plataforma de ingeniería inversa Ghidra, lo que permite el análisis binario…
 isecpartners/introspy-ios
Perfilado de seguridad para iOS en caja negra
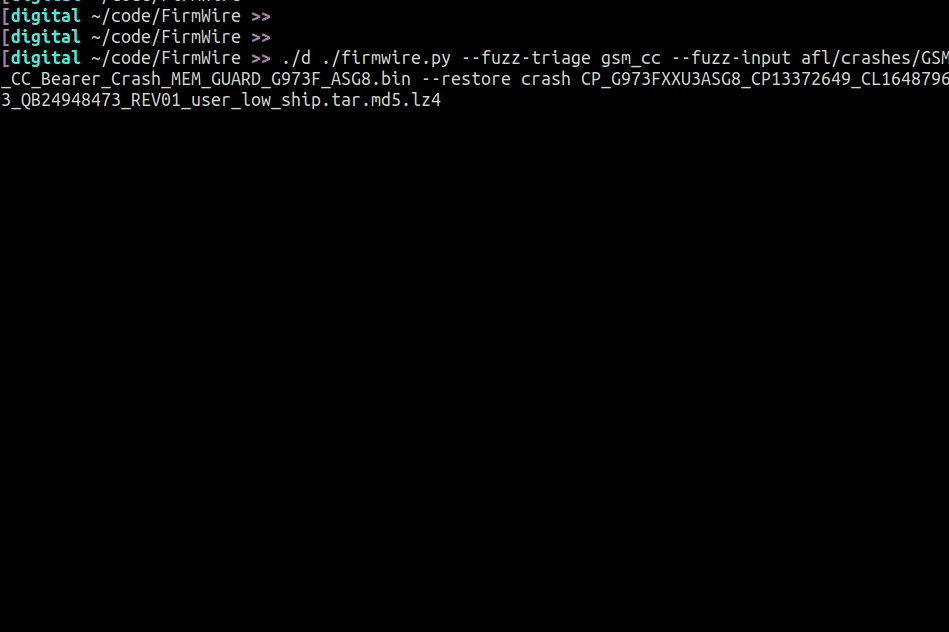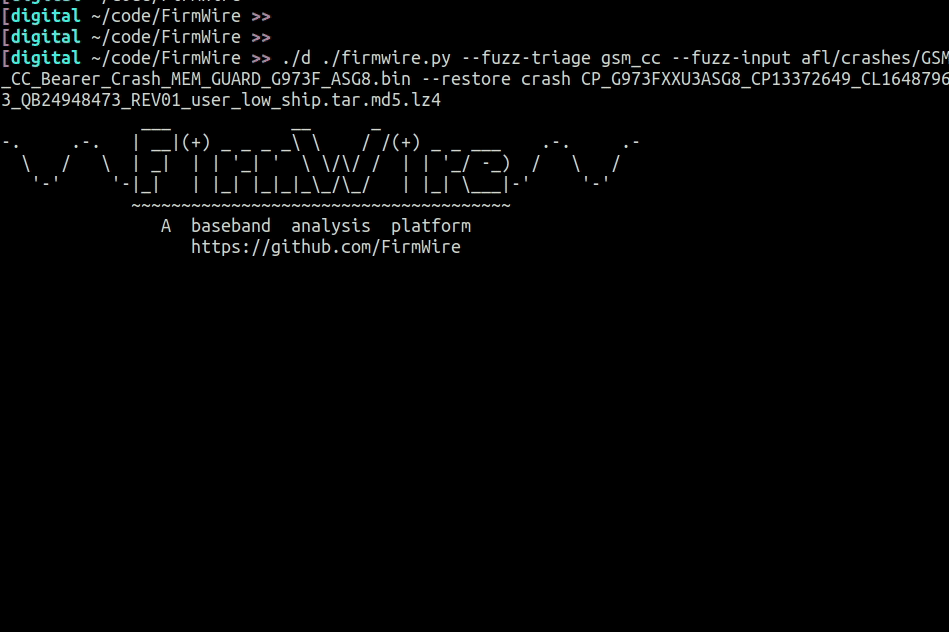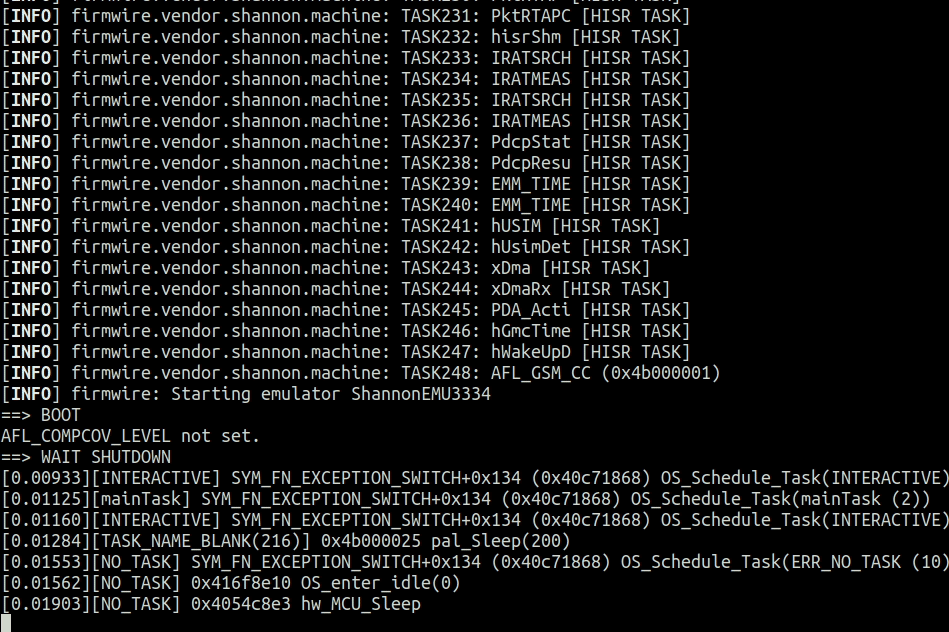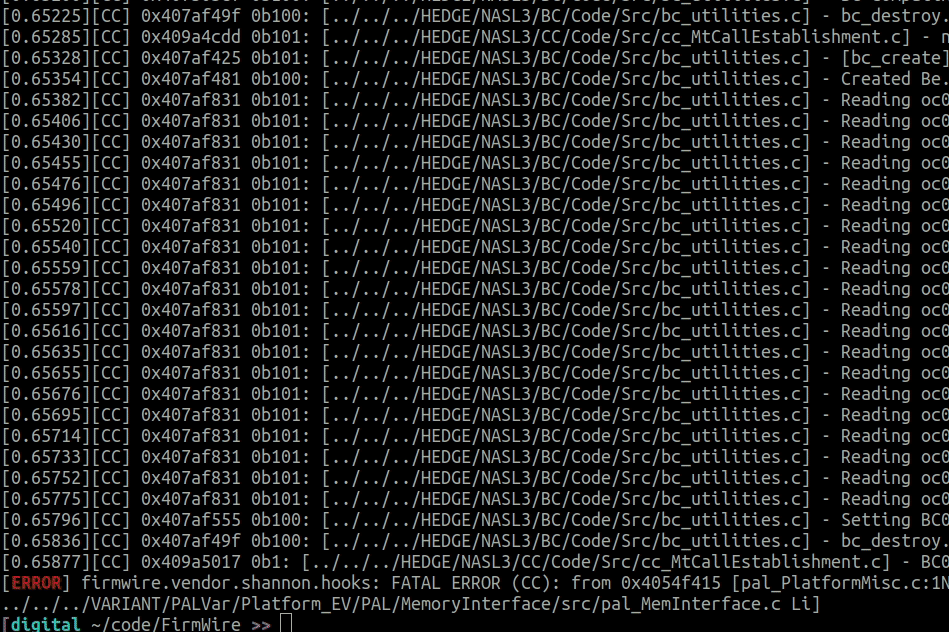 firmwire/firmwire
FirmWire es una plataforma de emulación de firmware de banda base a nivel de sistema completo para fuzzing, depuración y análisis de causa raíz de…
 elderlypirate/bus_pirate
Firmware multiprotocolo para una herramienta de hacking de hardware compatible con SPI, I2C, JTAG, UART, 1-Wire, sniffing de bus, análisis lógico y…
 sentinelabs/alphagolang
Scripts de IDApython para analizar binarios Golang
 recurse-labs/recurse
IDE de ingeniería inversa agéntica con un desensamblador multiarquitectura en Rust puro, descompilador nativo, depurador y agente LLM para análisis…








