
 #1
Herramientas de evaluación de bases de datos, prueba de inyección SQL, auditoría, cifrado y monitoreo de actividad.
Recomendado por Kitploit
 citcheese/odbparser
Herramienta OSINT para buscar, analizar y volcar solo los directorios abiertos de Elasticsearch y MongoDB que contengan los datos que te interesa…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' vulnerabilidad de inyección de comandos
 dwisiswant0/cve-2025-49844
Exploit de prueba de concepto para el use-after-free del analizador Lua de Redis 8.2.1, que compite con la recolección de basura mediante llamadas…
 mhaskar/blinder
Una librería de Python para automatizar la inyección SQL ciega basada en tiempo
 tjnull/cygor
Un framework modular de descubrimiento de activos escrito en python para automatizar el trabajo manual repetitivo
 neo23x0/mongobleed-detector
Script de detección para la explotación de MongoBleed
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 exploit de vulnerabilidad
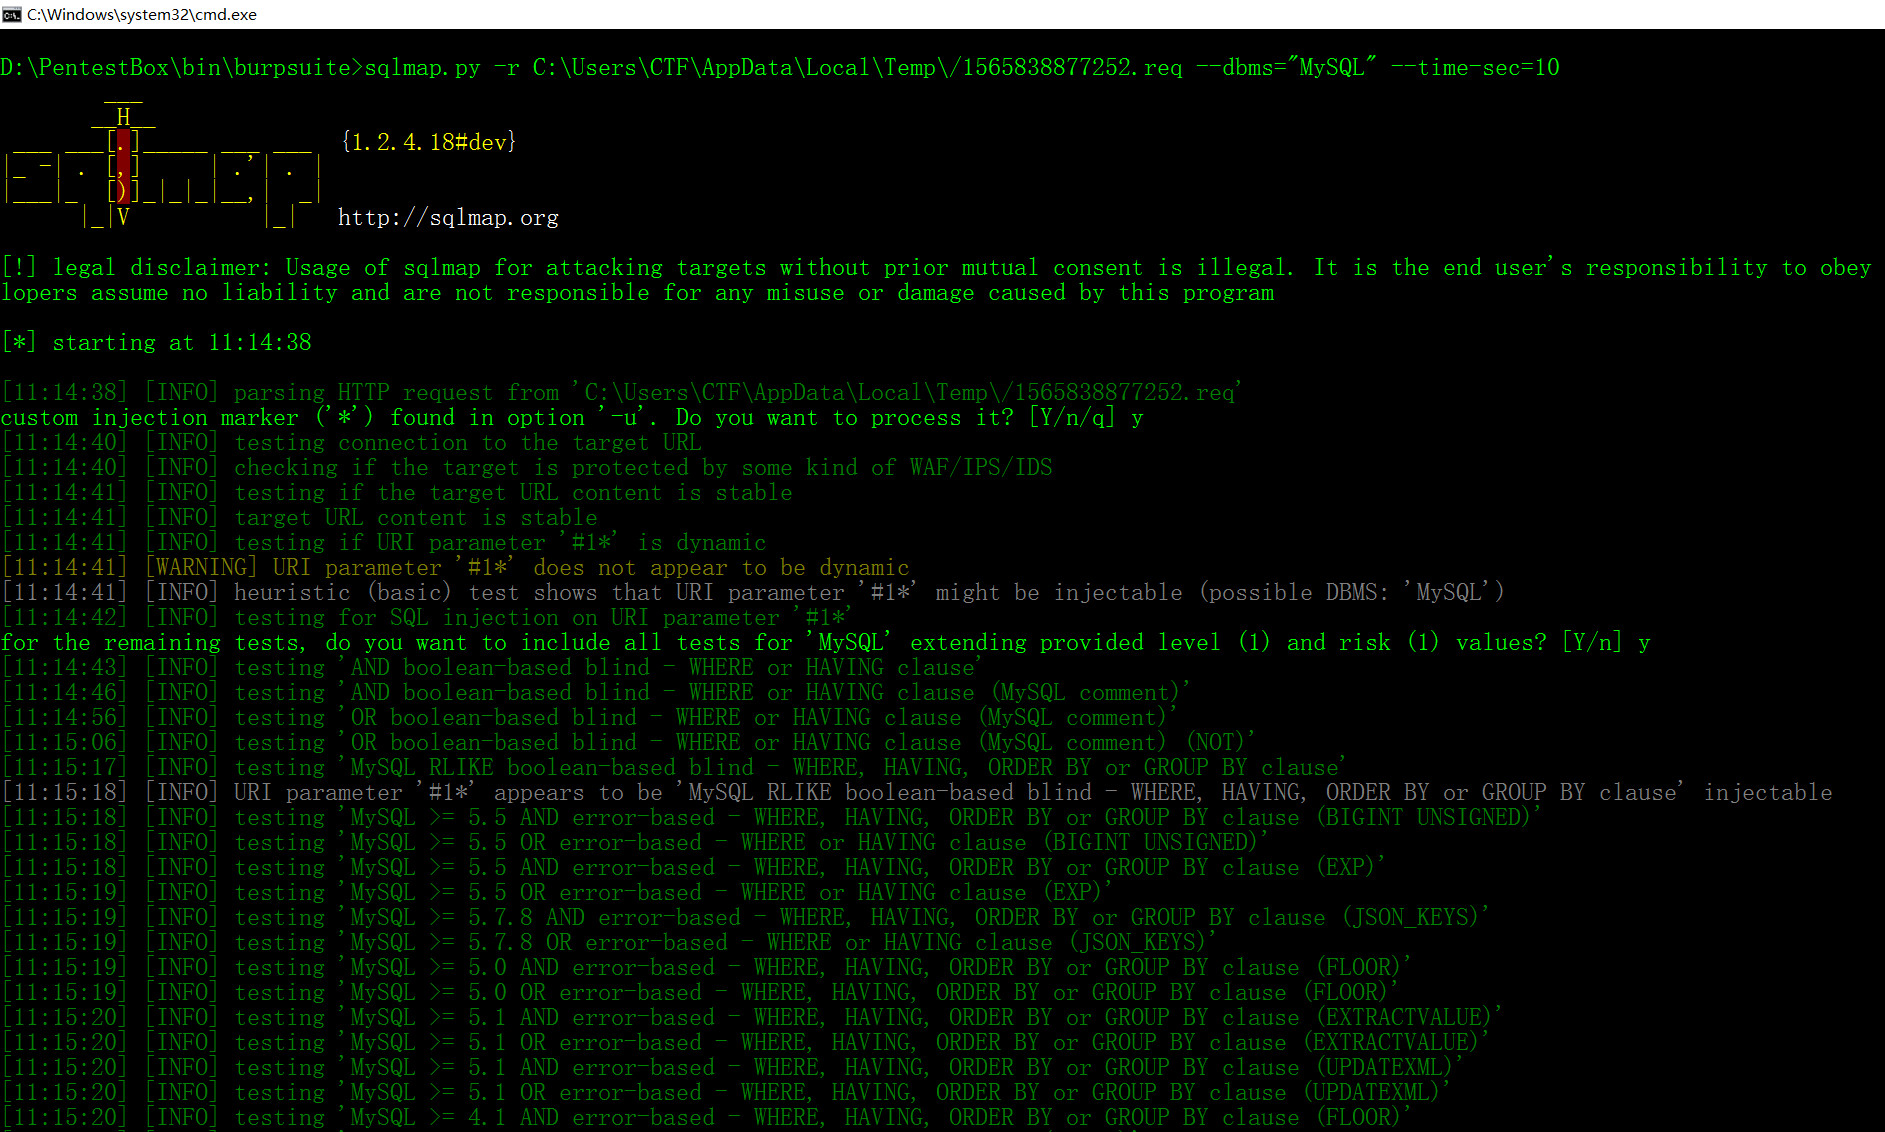 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
Permite exportar la información descargada con sqlmap a una base de datos relacional como Postgres y sqlite
 rootsecdev/microburstsecretshunter
Escanea volcados de dominio de Azure exportados en busca de contraseñas en texto plano, cadenas de conexión, claves de almacenamiento y otros…
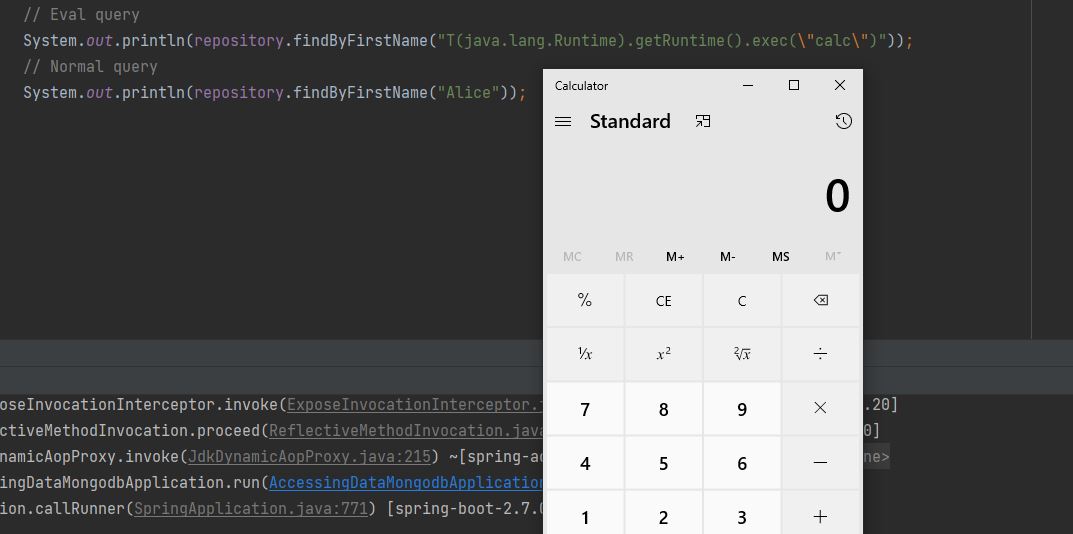 trganda/cve-2022-22980
Exploit de prueba de concepto para CVE-2022-22980 dirigido a Spring Data MongoDB. Demuestra la ejecución remota de código mediante consultas MongoDB…
 codelatteid/carina
Webshell, Servidor Privado Virtual (VPS) y base de datos de cPanel
 jas502n/mssql-command-tool
mssql herramienta de conexión de terminal|ejecución de comandos
 var77/cve-2026-2005
PoC para CVE-2026-2005
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Exploit de Redis
 shieldersec/cve-2020-11579
Código de explotación para CVE-2020-11579, una divulgación arbitraria de archivos a través del cliente MySQL en PHPKB.
 adityaks/strafer
Strafer: Una herramienta para detectar posibles infecciones en instancias de Elasticsearch
 trailofbits/cvedb
Librería y utilidad de consulta de CVE que utiliza un almacén local sincronizado directamente con la Base de Datos Nacional de Vulnerabilidades.








