
 #1
Herramientas de recuperación de archivos, discos, restauración de datos eliminados y carving forense.
Recomendado por Kitploit

 libyal/libvshadow
Biblioteca y herramientas para acceder al formato Volume Shadow Snapshot (VSS)
 kfallahi/underlaycopy
Kit de herramientas de PowerShell que extrae archivos bloqueados de Windows (SAM, SYSTEM, NTDS, ...) mediante el análisis de MFT y lecturas de disco…
 ishannaik/agent-sweep
Encuentra y redacta secretos en los historiales de agentes de codificación de IA (Claude Code, y más).
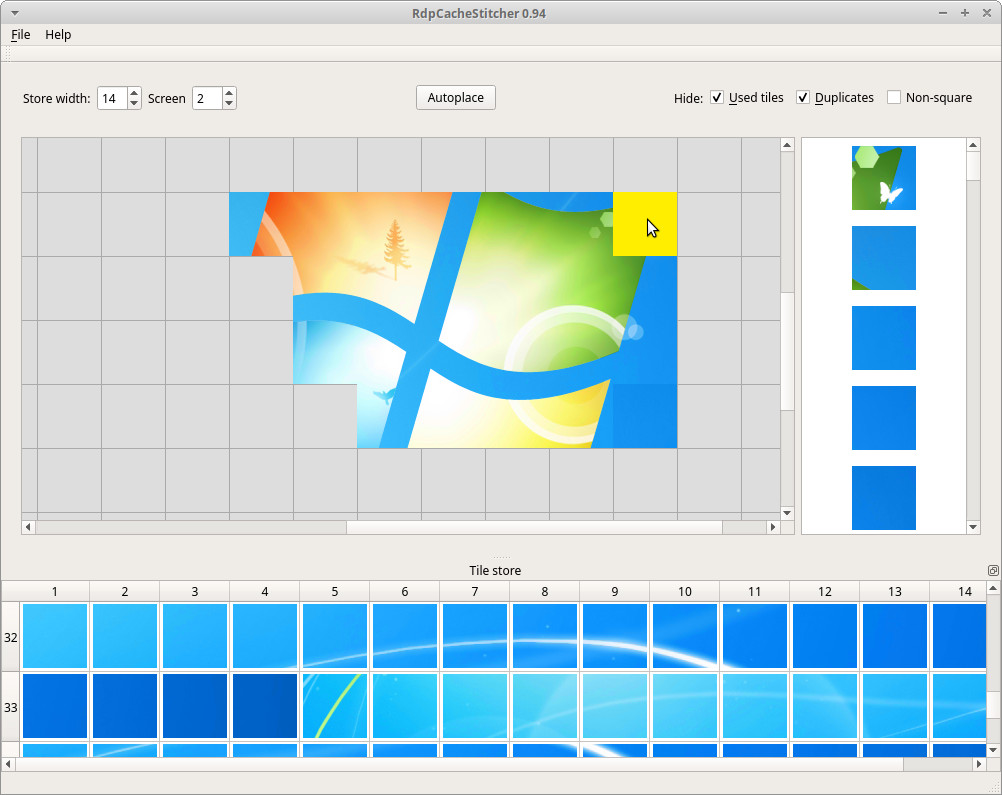 bsi-bund/rdpcachestitcher
RdpCacheStitcher es una herramienta que ayuda a los analistas forenses a reconstruir imágenes útiles a partir de los mapas de bits de la caché de RDP.
 jschicht/logfileparser
Analizador para $LogFile en NTFS
 redrum0381/ataboy
ATAboy es un puente fácil de usar que permite conectar discos duros IDE (PATA) heredados de solo estilo CHS a una computadora moderna como un…
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' es una herramienta que encuentra y extrae archivos de archivos de captura de paquetes.
 trustedsec/tscopy
Herramienta en Python que analiza el $MFT de NTFS para copiar archivos bloqueados durante la respuesta a incidentes, evitando los bloqueos del SO…
 dimareverse/nuitka-static-unpacker
Herramienta de investigación estática para desempaquetar binarios compilados con Nuitka: extrae constantes, módulos, recupera archivos .pyc y genera…
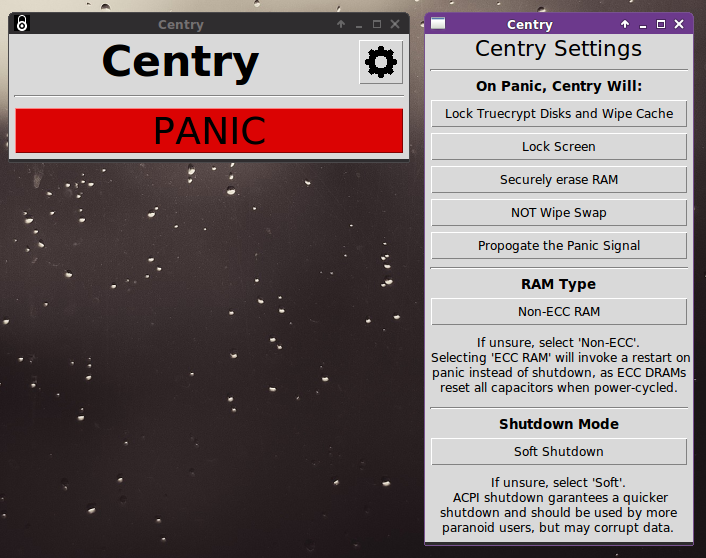 0xpoly/centry
Botón de pánico para protección contra ataques de arranque en frío
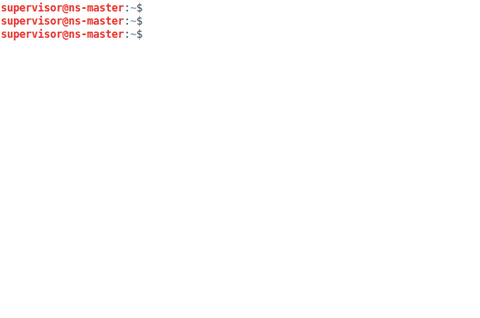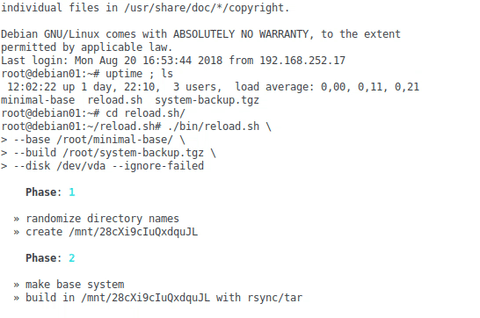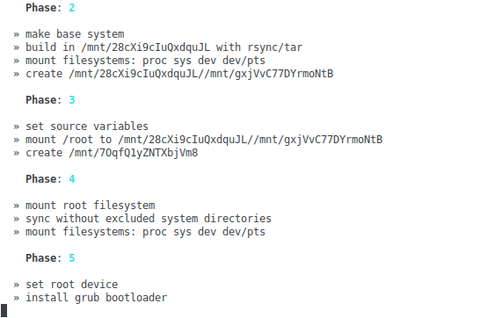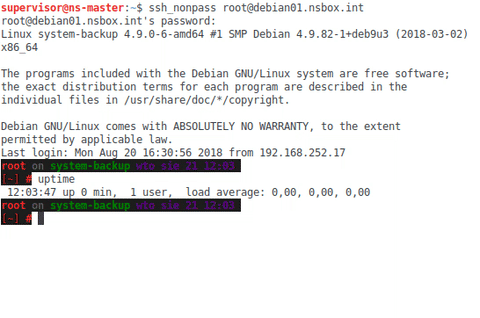 trimstray/reload.sh
Borra, reinstala o restaura tu sistema desde una distribución GNU/Linux en ejecución. Vía SSH, sin reiniciar.
 packetlss/android-locdump
Volcador de caché del servicio de ubicación de Android
 patrickdw123/paranoidf
ParanoiDF - Suite de análisis de PDF basada en PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Herramientas añadidas: cracking de…
 abelcheung/rifiuti2
Analizador de la Papelera de reciclaje de Windows
 libyal/libfwsi
Biblioteca para acceder al formato Windows Shell Item
 dmtrkovalenko/ffs
F*ck file system - herramienta CLI de búsqueda de archivos que evita el núcleo del SO y lee tu disco directamente.
 piat0n/baremetal-ram-dumper
Una utilidad bare-metal x86 para volcar la RAM física directamente al disco. Construida y probada para experimentos de Ataque de Arranque en Frío…
 jschicht/extractusnjrnl
Herramienta para extraer el $UsnJrnl de un volumen NTFS







