
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 ekultek/whatbreach
Herramienta OSINT para encontrar correos electrónicos filtrados, bases de datos, pastes e información relevante
 4w4k3/beelogger
Generar keyloggers que envíen correos por Gmail para Windows.
 center-for-threat-informed-defense/adversary_emulation_library
Una biblioteca abierta de planes de emulación de adversarios diseñados para capacitar a las organizaciones a probar sus defensas basándose en TTPs…
 ggerganov/wave-share
Sin servidor, peer-to-peer, compartición local de archivos a través del sonido
 h9zdev/geosentinel
Plataforma OSINT geoespacial en tiempo real que agrega datos de vuelos, embarcaciones y satélites con búsqueda en la web oscura, dorking en redes…
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 beigeworm/badusb-files-for-flipperzero
Una colección de más de 60 scripts - actualizada específicamente para la función BadUSB del FlipperZero.
 samyk/keysweeper
KeySweeper es un dispositivo sigiloso basado en Arduino, camuflado como un cargador de pared USB funcional, que de forma inalámbrica y pasiva…
 i-am-jakoby/powershell-for-hackers
Este repositorio es una colección de funciones de powershell que todo hacker debería conocer.
 josh0xa/darkdump
Interfaz de Inteligencia de Fuentes Abiertas para Scraping de la Web Profunda
 mdsecactivebreach/o365-attack-toolkit
Un conjunto de herramientas para atacar Office365
 dagrz/aws_pwn
Una colección de material para pruebas de penetración en AWS
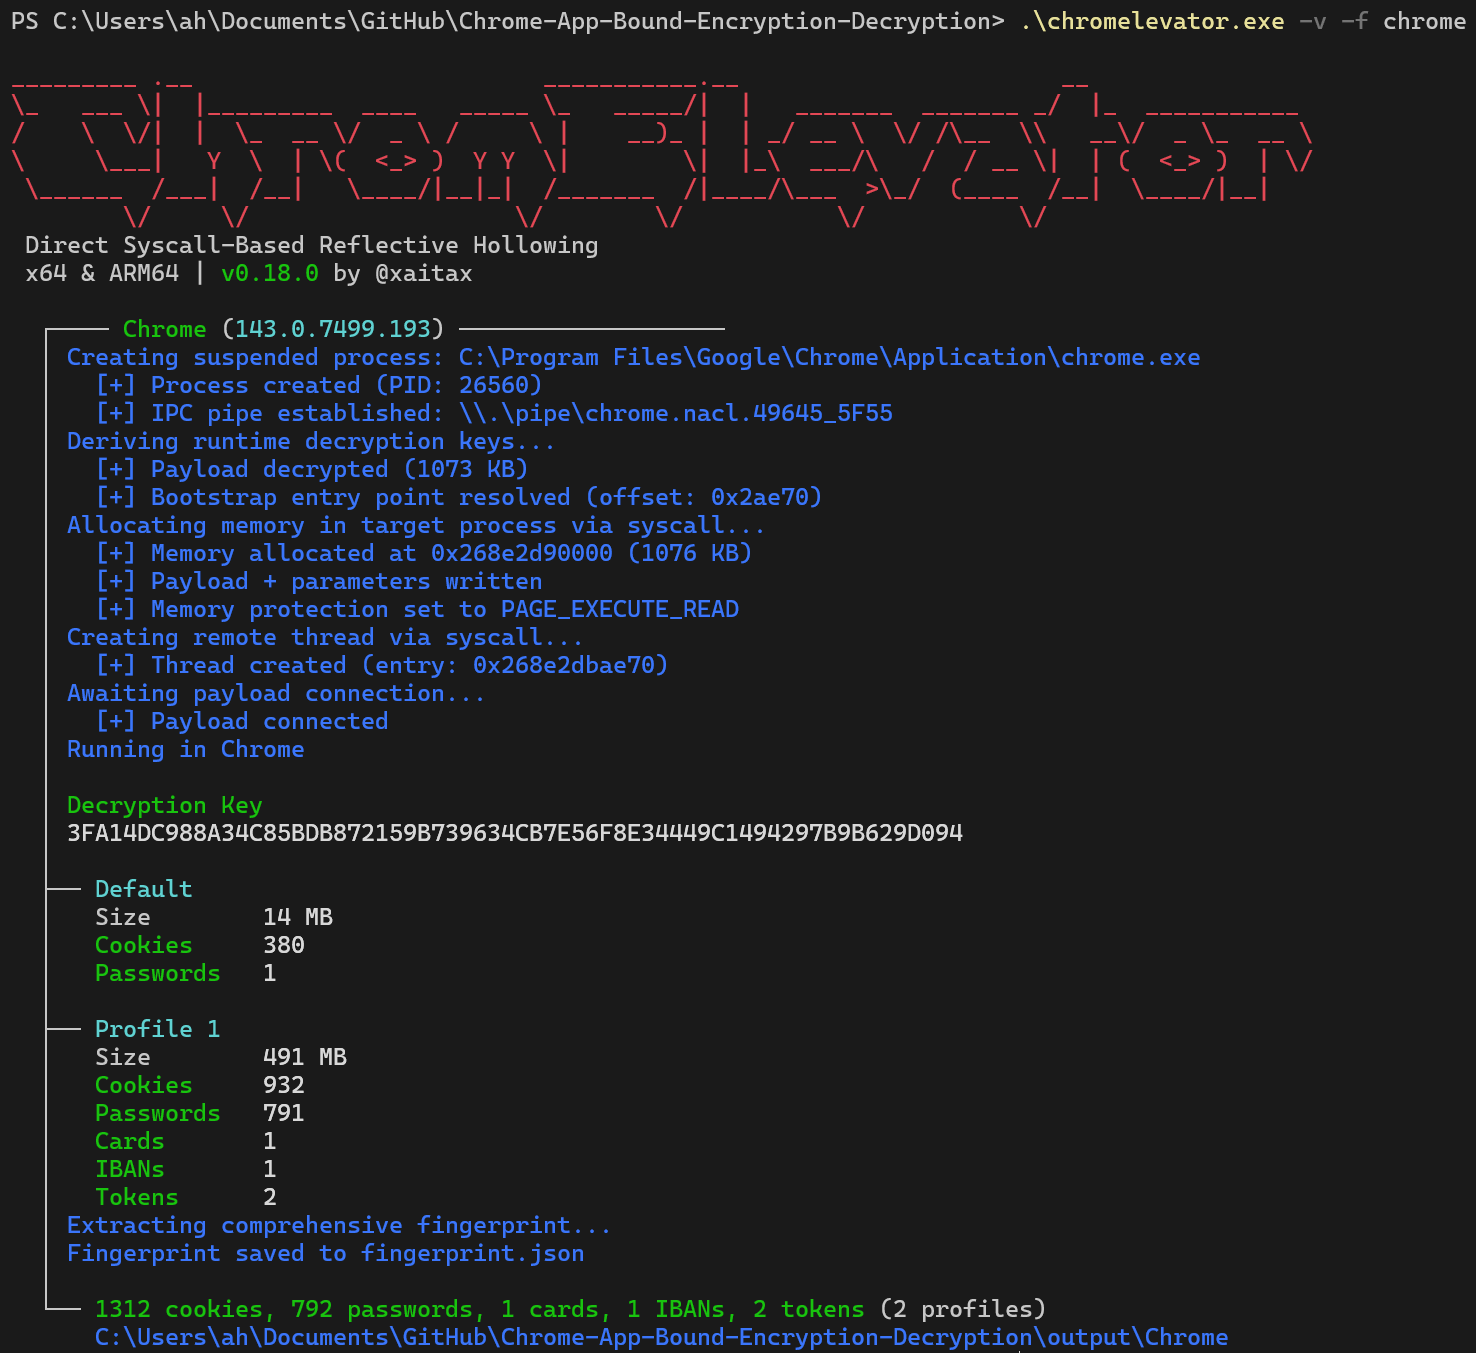 xaitax/chrome-app-bound-encryption-decryption
Bypass del cifrado App-Bound de Chromium mediante Reflective Process Hollowing basado en syscalls directas. Extrae cookies, contraseñas, métodos de…
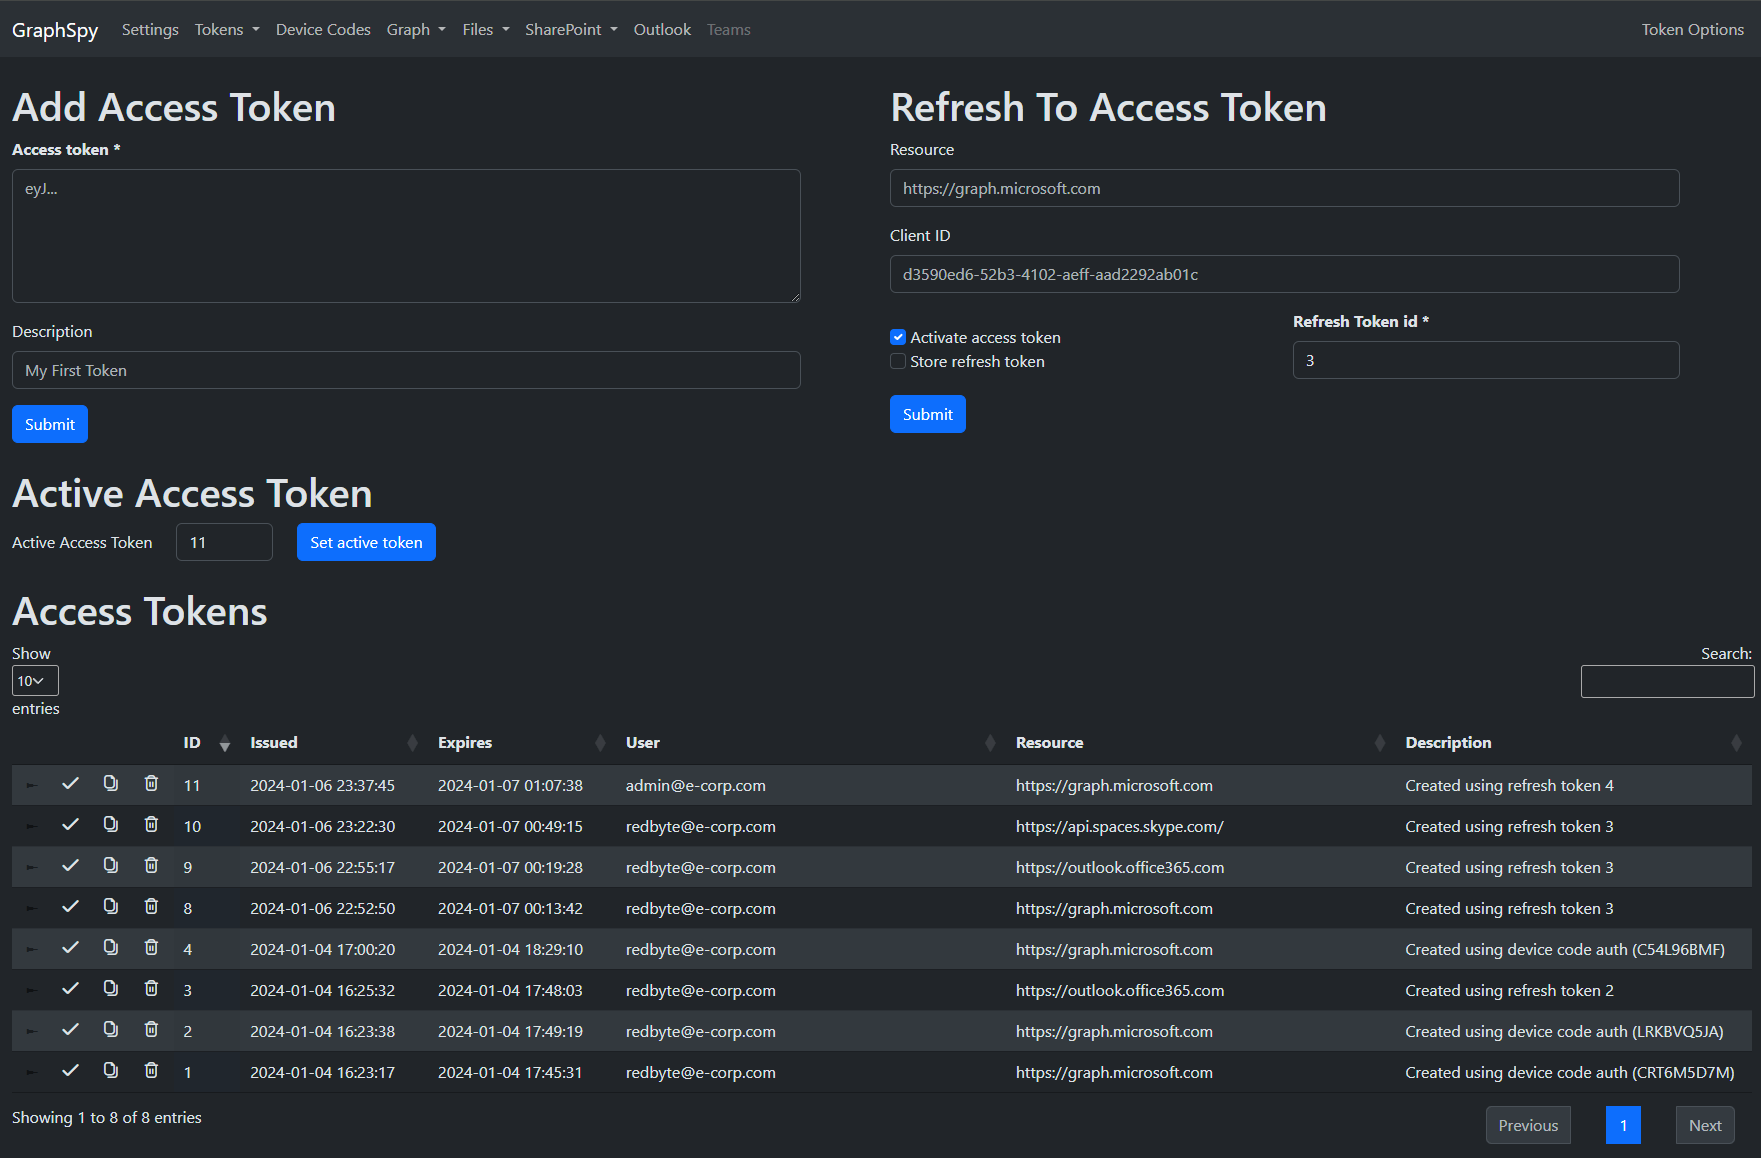 redbyte1337/graphspy
Herramienta de acceso inicial y post-explotación para Entra ID y M365 con una interfaz gráfica basada en navegador
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 malwares/remote-access-trojan
Troyano de Acceso Remoto para Windows
 trycatchhcf/cloakify
CloakifyFactory - Exfiltración e Infiltración de Datos a Plena Vista; Convierte cualquier tipo de archivo en una lista de cadenas cotidianas, usando…
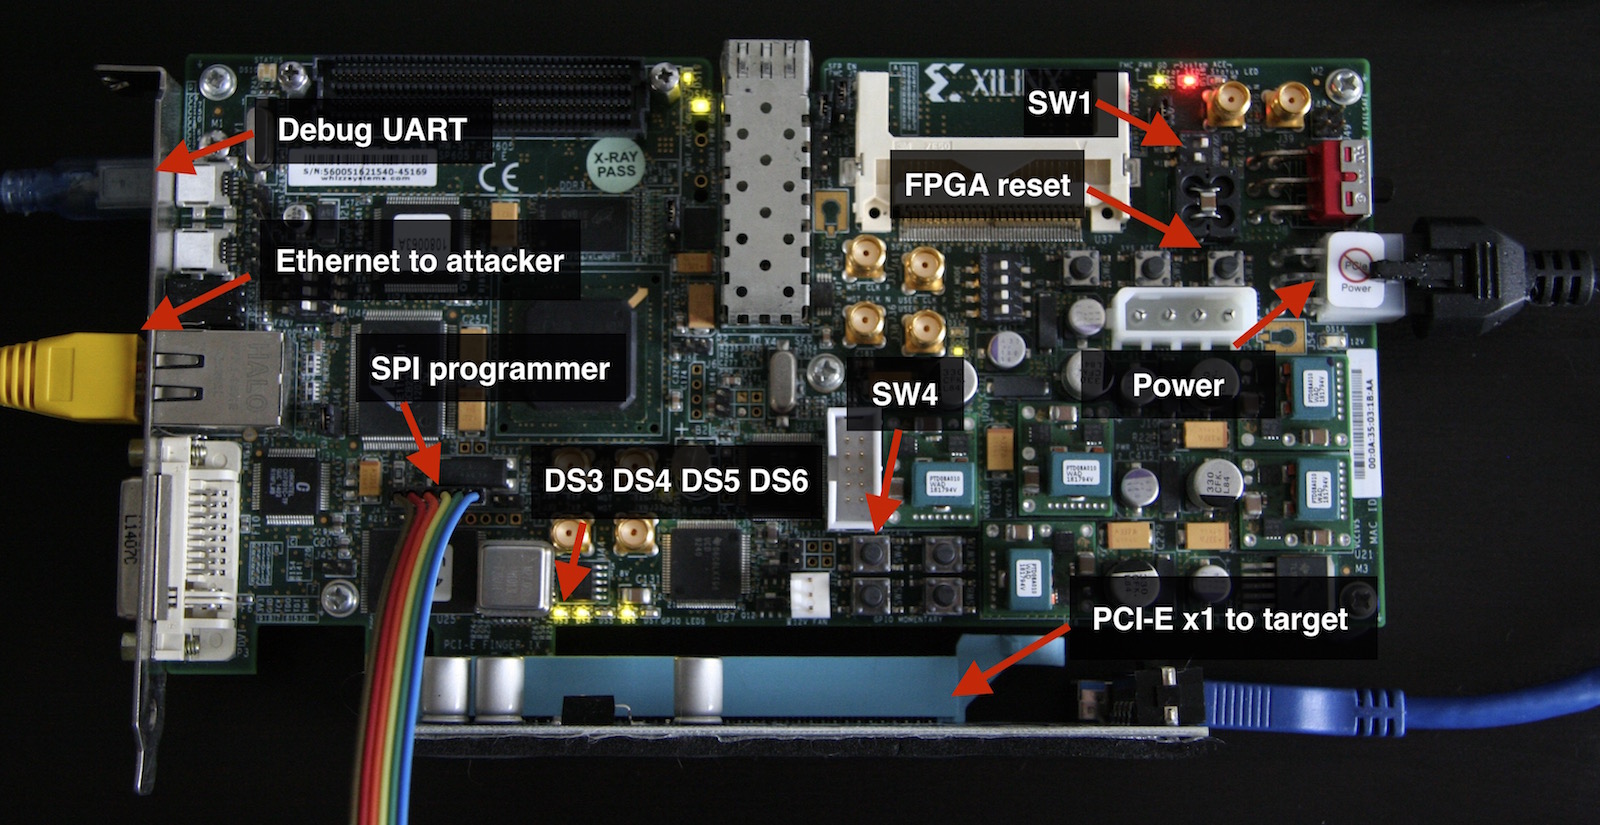 cr4sh/s6_pcie_microblaze
Kit de hacking DIY de PCI Express para Xilinx SP605. Este repositorio también alberga Hyper-V Backdoor y Boot Backdoor, consulta el readme para…








