
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit

 wattocyber/agentic-dm-gateway
Plano de control de seguridad para agentes LLM: listas permitidas, kill switch del propietario, sesiones PIN, límites de tasa, detección de inyección…

 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análisis de ingeniería inversa del Dropper GCleaner, un malware que utiliza una infraestructura C2 resiliente, carga de drivers de kernel, ejecución…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 que instala un implante de red previo al arranque mediante la opción de arranque NVRAM, carga en cadena un UKI, ejecuta un payload…
 graysignal/cve-2024-23897-jenkins-arbitrary-read-file-vulnerability
Escáner de exploits sin autenticación de Jenkins CLI para CVE-2024-23897 que detecta versiones vulnerables y lee archivos arbitrarios del controlador…
 toanln-cov/cve-2026-74251
Inyección SQL no autenticada a través del filtro de atributos en Phoca Cart - CVSS 9.3
 vognik/cve-2026-26980
Exploit de inyección SQL no autenticada para la API de contenido de Ghost CMS (CVE-2026-26980); vuelca tablas de bases de datos de SQLite/MySQL con…
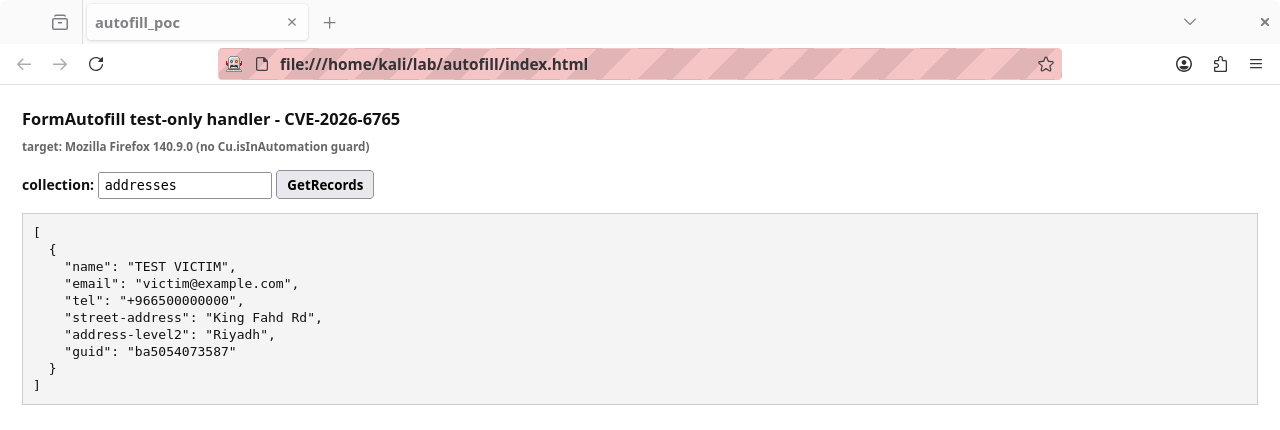 defineid/skeletonkey
CVE-2026-6765, solo prueba de los controladores de FormAutofill expuestos en Firefox
 daemoncibsec/flar3ad
POC de CVE-2026-51031 para lectura arbitraria de archivos locales
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 es una vulnerabilidad crítica de inclusión local de archivos (LFI) no autenticada en Oracle PeopleSoft Enterprise PeopleTools. Este…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org),…
 aramosf/cve-2026-54433
PoC de Python configurable para CVE-2026-54433, un XSS almacenado en el renderizador de correo en texto plano de Roundcube. Genera un .eml…
 pugazhendii22/keepass-exfil-forensics
Network forensics writeup + herramientas para un desafío DFIR de TryHackMe: revierte una cadena de exfiltración hex→Base64→XOR a partir del tráfico…
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — PoC de inyección SQL de consultas apiladas no autenticada en Friendica (CVSS 9.8 Crítico)
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Análisis de ingeniería inversa de Agent Tesla, un info-stealer basado en .NET que utiliza inyección APC, manipulación de tokens y persistencia en el…
 heartlesseorg-dot/cve-2024-52806-poc
Exploit de prueba de concepto para vulnerabilidades de lectura de archivos XXE previas a la autenticación en SimpleSAMLphp, que permiten la…
 asset-group/ghostsplice
Repositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales
 1amunvalid/cve-2025-10951
Comprobador de prueba de concepto para CVE-2025-10951, un path traversal sin autenticación en ml-logger, que valida la lectura arbitraria de archivos…








