
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 v3s9er/cve-2026-52886
Notepad++ CVE-2026-52886 — traversal de ruta starts_with() de backupFilePath en session.xml (GHSA-rqfm-pw34-r7j6)
 sunynov/cve-2026-39363
Herramienta práctica y conveniente para la explotación de CVE-2026-39363
 ttpreport/siphondns
Exfiltración encubierta de datos a través de DNS
 luemmelsec/apex
Marco de post-explotación de Azure
 maldev-academy/embedpayloadinpng
Incrustar un payload dentro de un archivo PNG
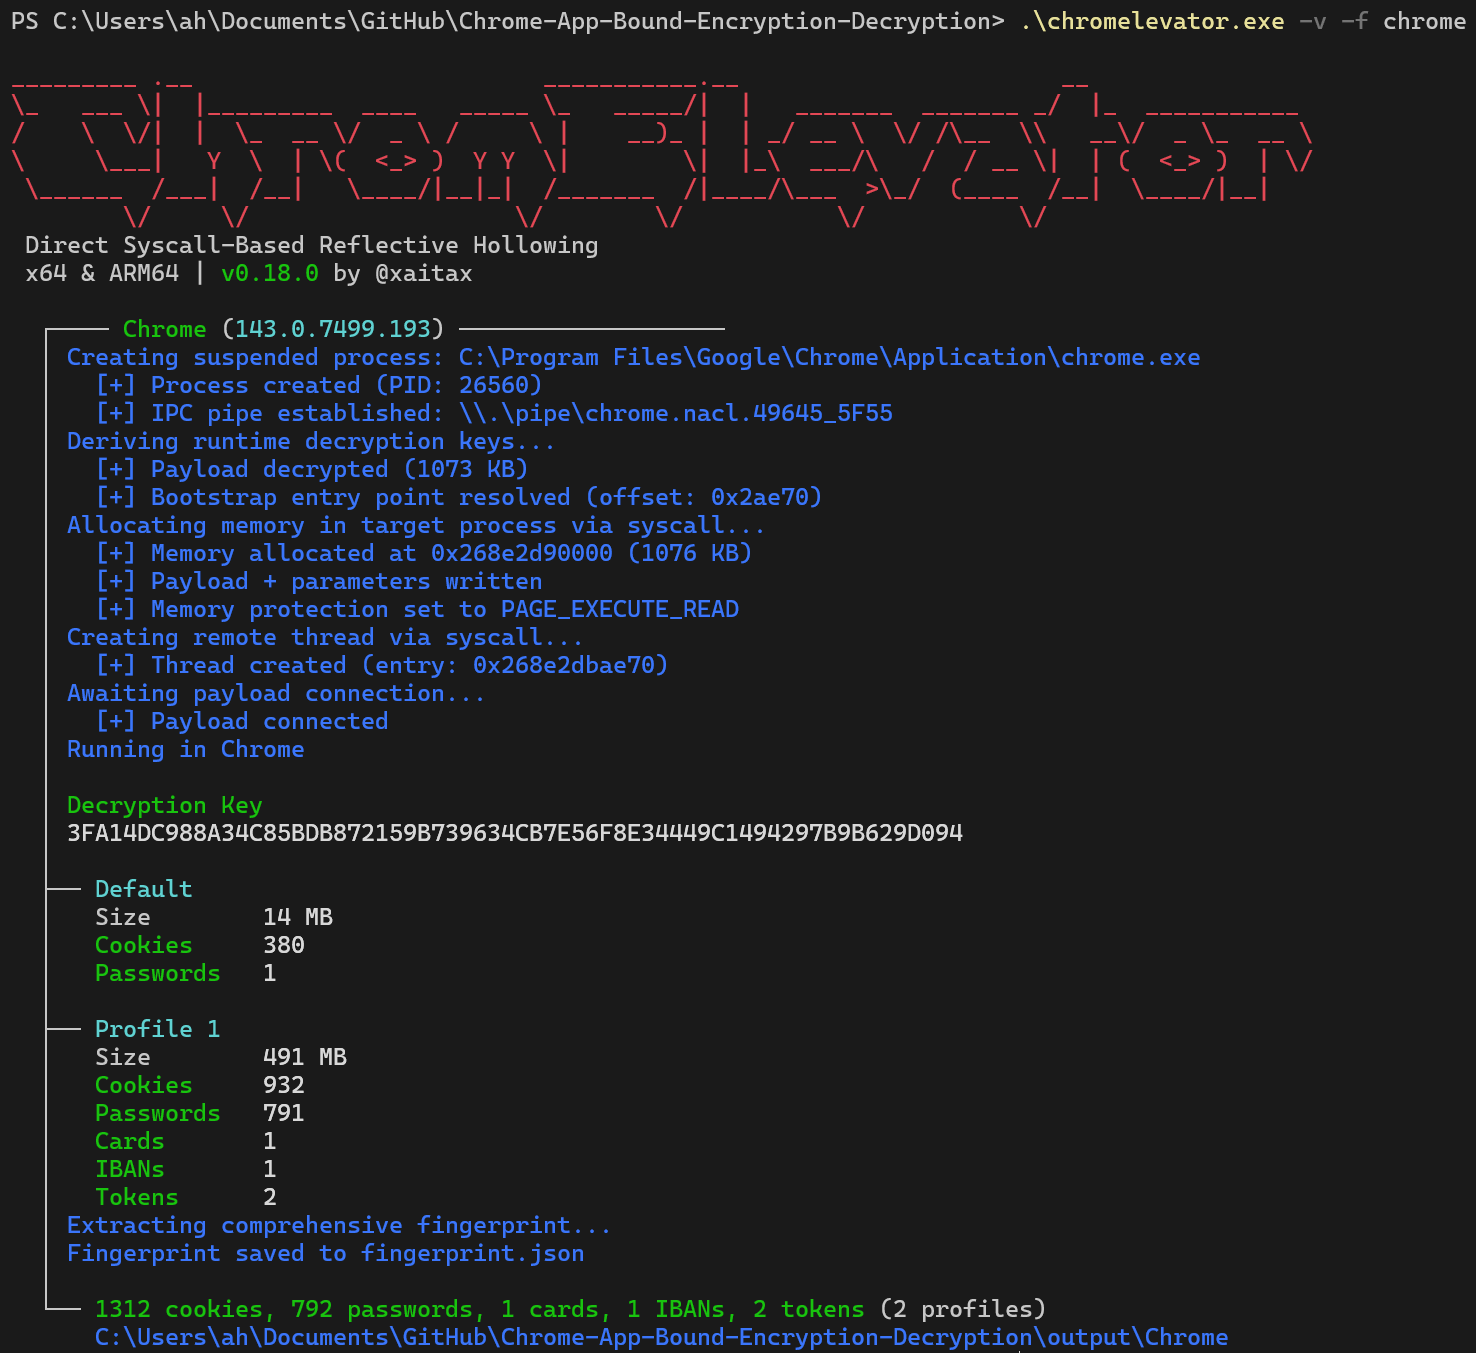 xaitax/chrome-app-bound-encryption-decryption
Bypass del cifrado App-Bound de Chromium mediante Reflective Process Hollowing basado en syscalls directas. Extrae cookies, contraseñas, métodos de…
 3gstudent/ntfsdump
Se utiliza para copiar un archivo de un volumen con partición NTFS leyendo el volumen sin formato y analizando las estructuras NTFS.
 i-am-shodan/usbarmyknife
USB Army Knife – la herramienta definitiva de acceso físico para pentesters y red teamers.
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Exploit en Python para CVE-2026-3333 que demuestra el DNS rebinding para acceder a los metadatos de la nube y robar credenciales de IAM a través de…
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
PoC del CVE-2026-7070 para el secuestro del portapapeles de RDP mediante inyección de canal virtual; incluye un servidor simulado y un script de…
 shinthink/cve-2026-60004
CVE-2026-60004 — RCE de Git Hook de Diffpatch de Gitea/Forgejo. Clonado desnudo → inyección de hook post-index-change. CVSS 9.8 | CWE-94 | Gitea <…
 majpuv/flowise-arbitrary-file-read-getfilefromstorage
Lectura arbitraria de archivos no autenticada en Flowise (< 2.2.4) a través de path traversal en getFileFromStorage (storageUtils.ts). Causada por…
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
Servidor DHCP rogue para CVE-2026-9997: inyecta rutas estáticas de la Opción 121 en clientes VPN, evadiendo el split tunneling para exfiltrar tráfico…
 pentestpartners/ptp-rat
Exfiltra datos a través de interfaces de pantalla
 samyk/keysweeper
KeySweeper es un dispositivo sigiloso basado en Arduino, camuflado como un cargador de pared USB funcional, que de forma inalámbrica y pasiva…
 s3bap3/pmp-exploit
Exploit de Password Manager Pro
 samyk/poisontap
Explota ordenadores bloqueados/protegidos con contraseña mediante USB, instala una puerta trasera persistente basada en WebSocket, expone el router…
 ajinabraham/xenotix-python-keylogger
Keylogger de Python Xenotix para Windows.








