
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 phoenhex/files
Repositorio curado de exploits, código de prueba de concepto y presentaciones de investigación de vulnerabilidades del equipo phoenhex, centrado en…
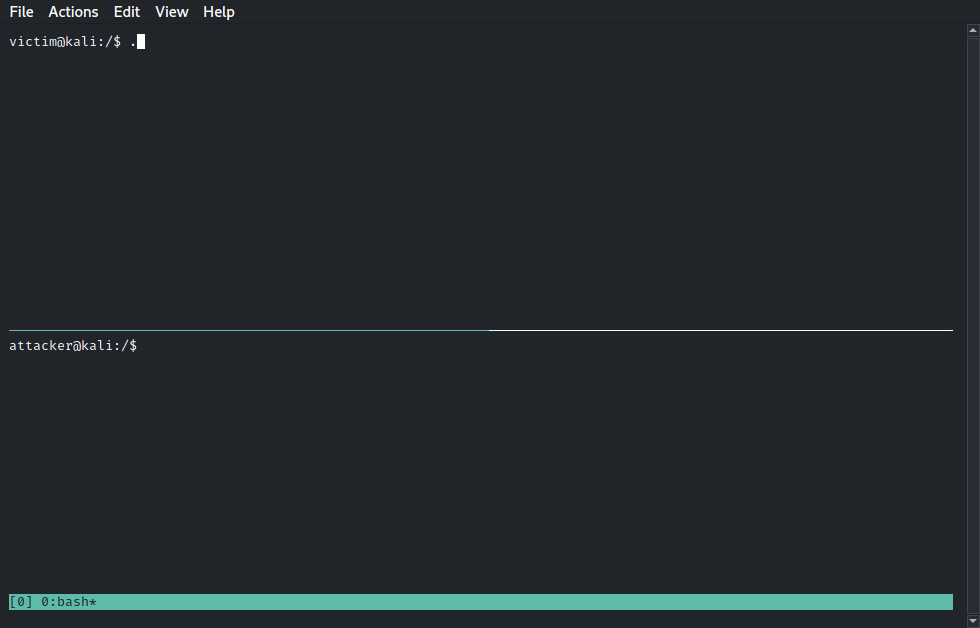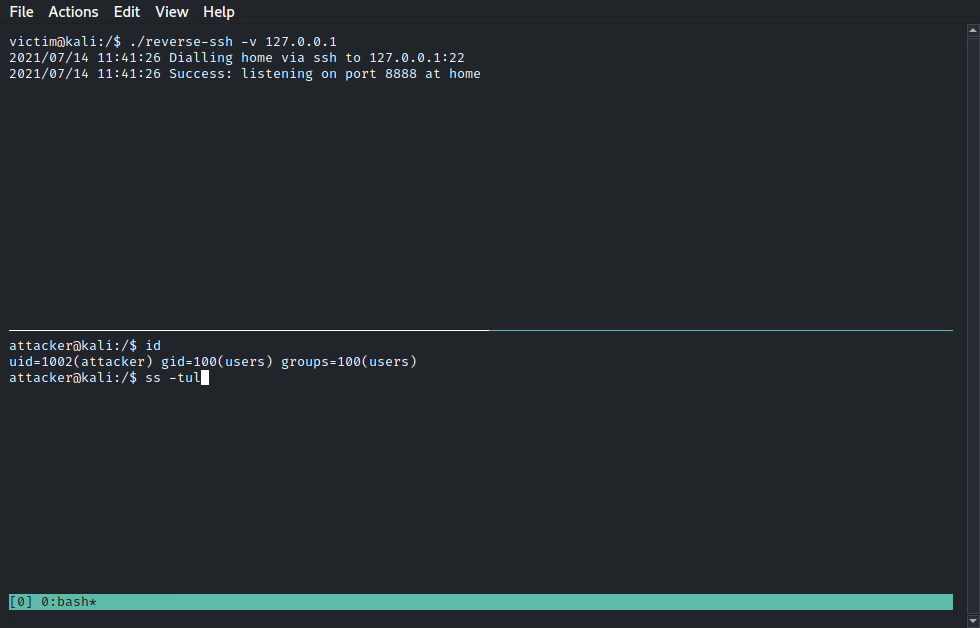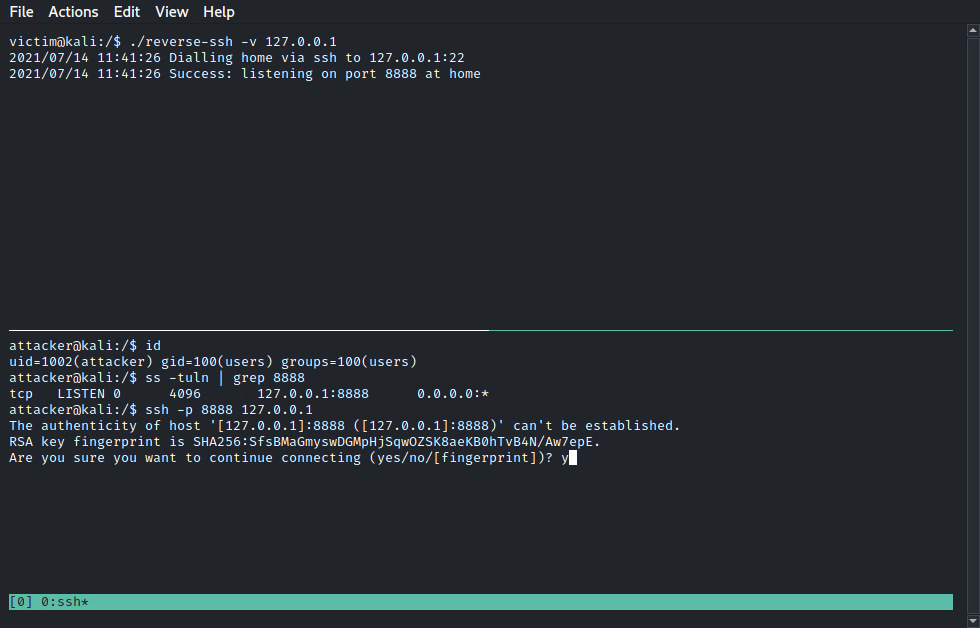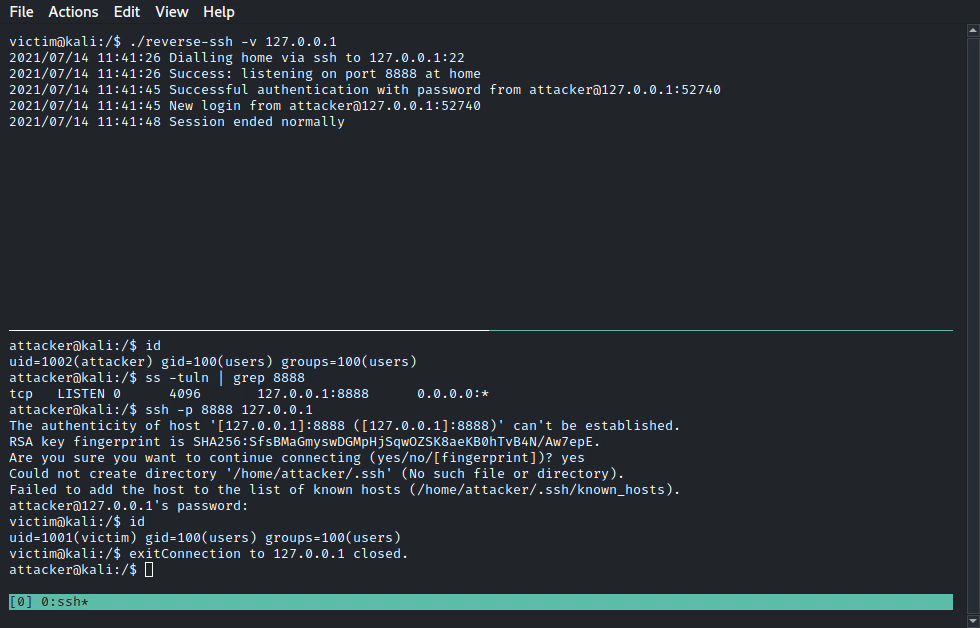 fahrj/reverse-ssh
Servidor SSH enlazado estáticamente con funcionalidad de shell inversa para CTFs y similares
 mfthomps/labtainers
Labtainers: Un marco de laboratorio cibernético basado en Docker
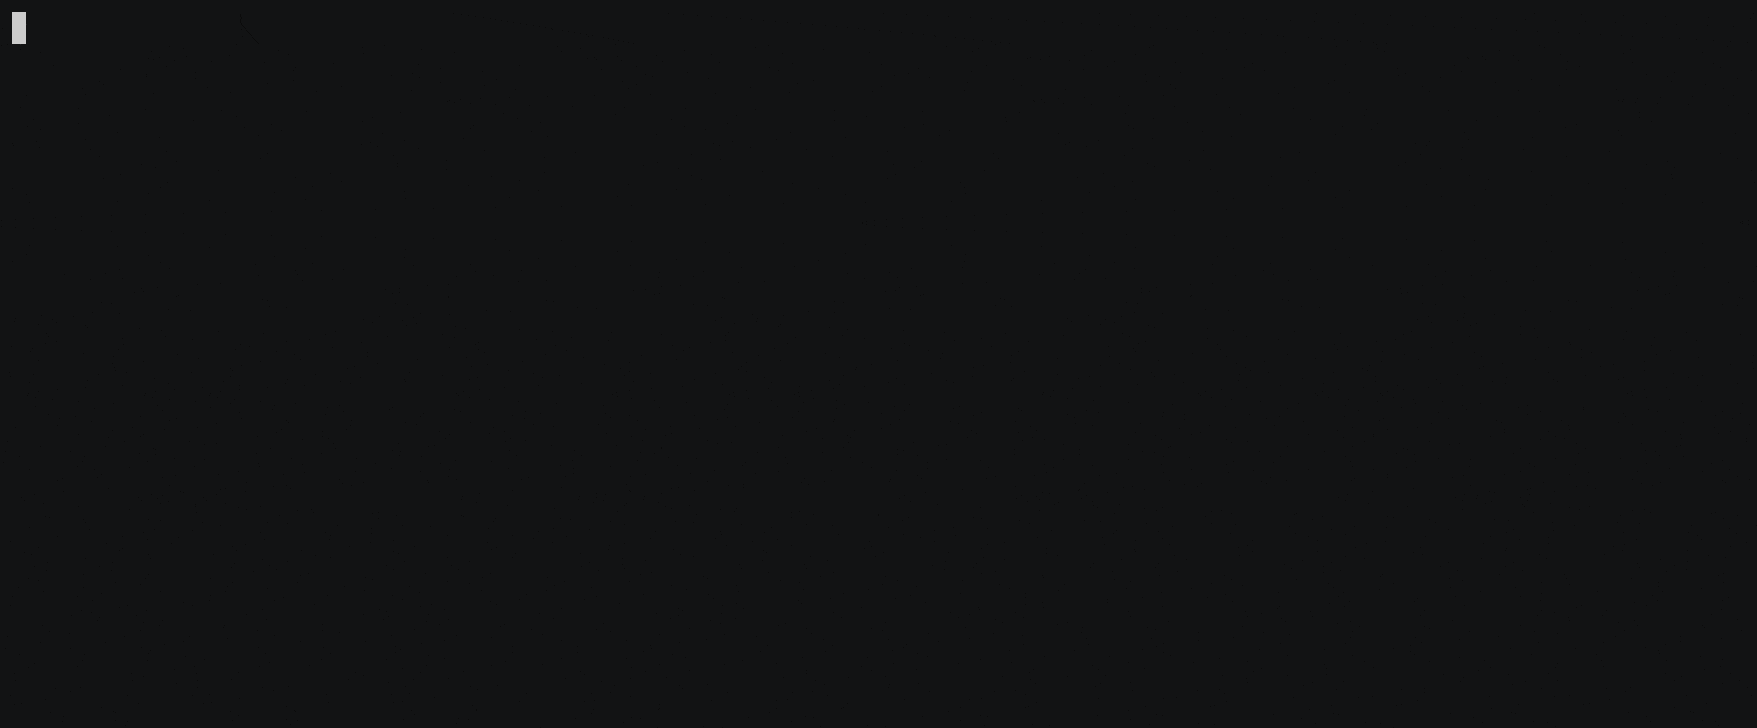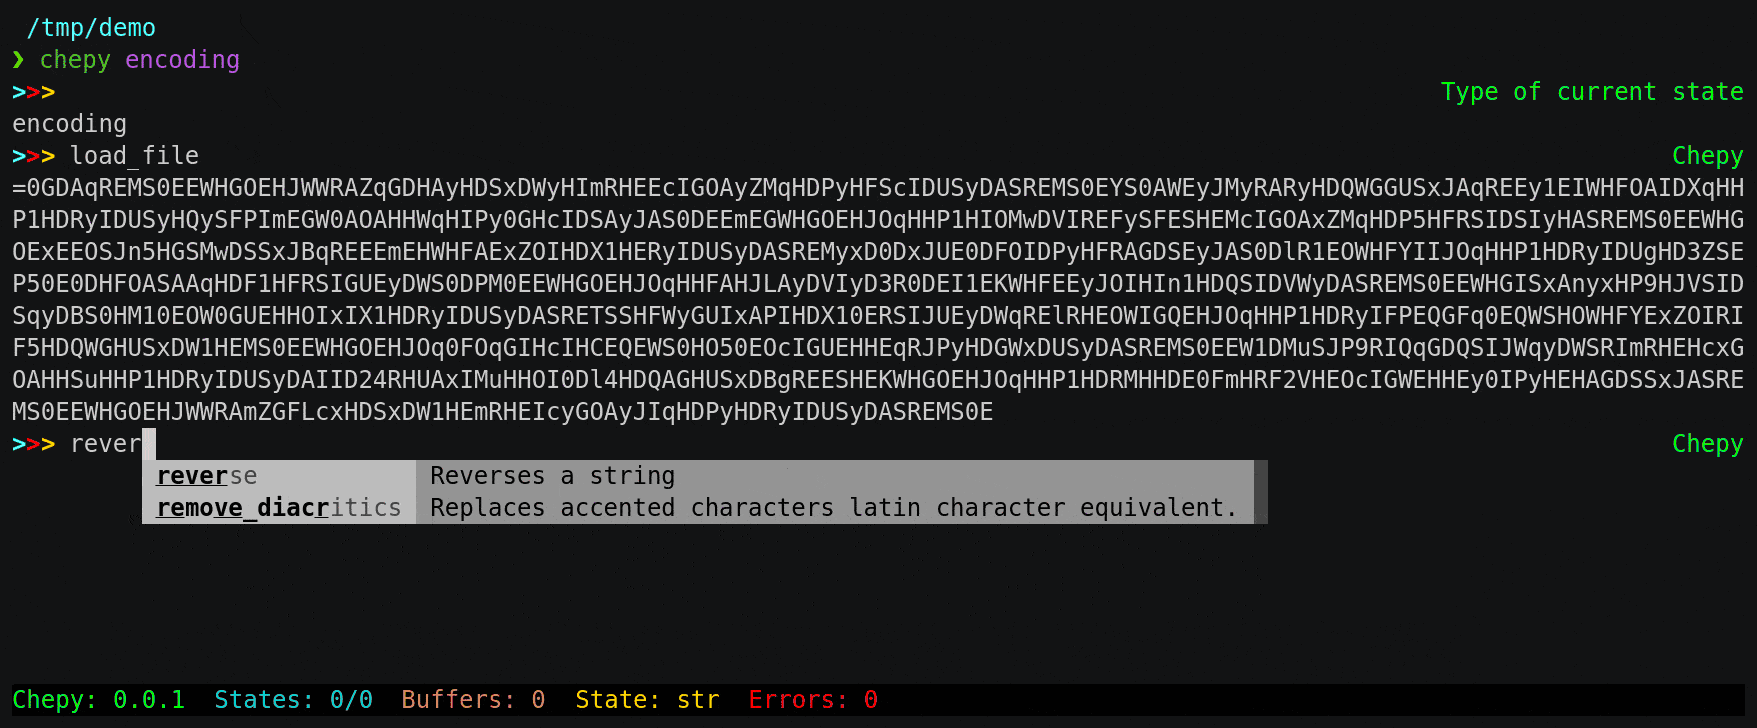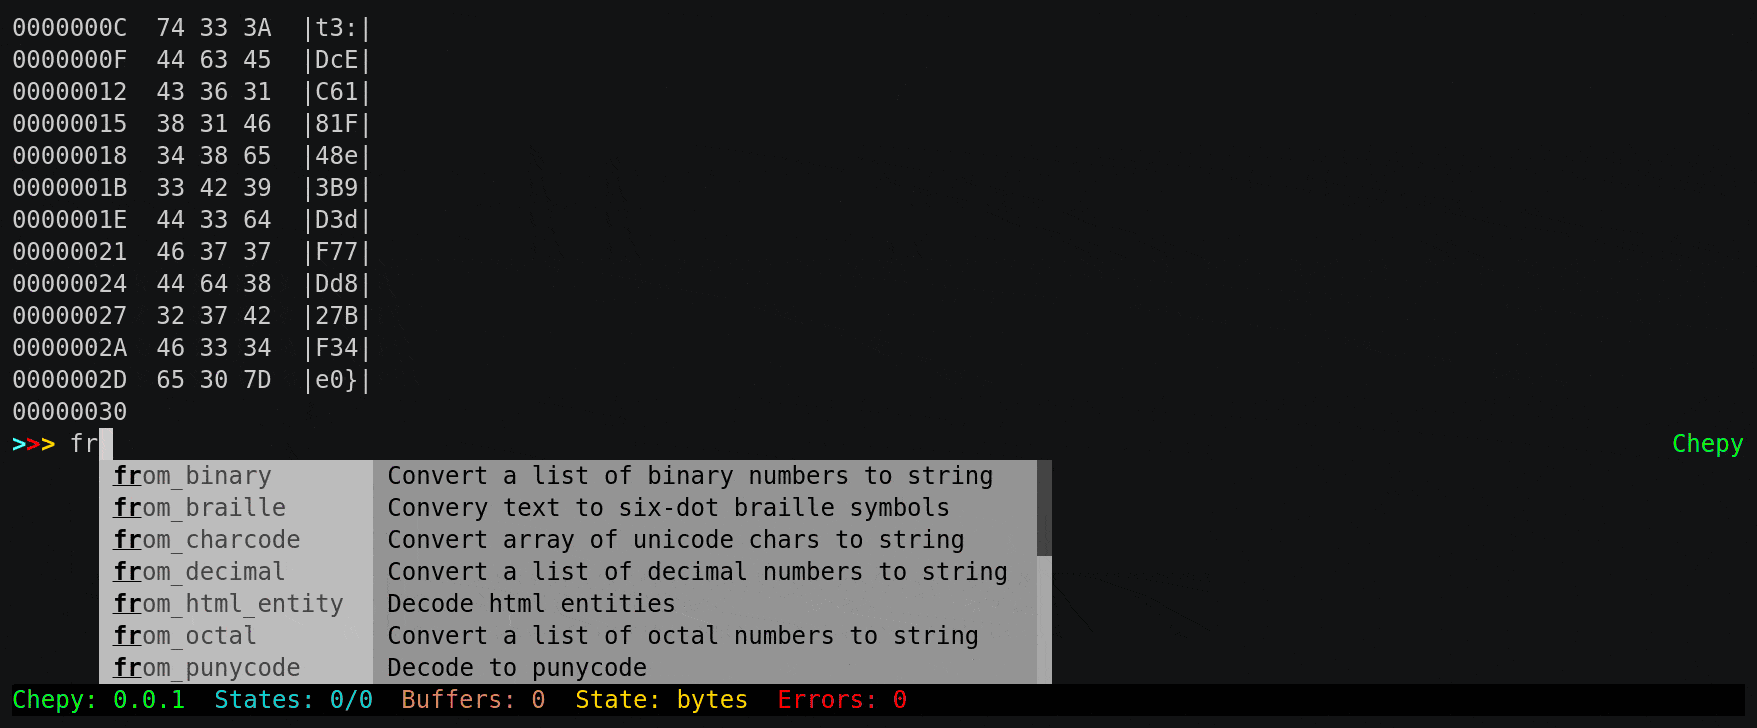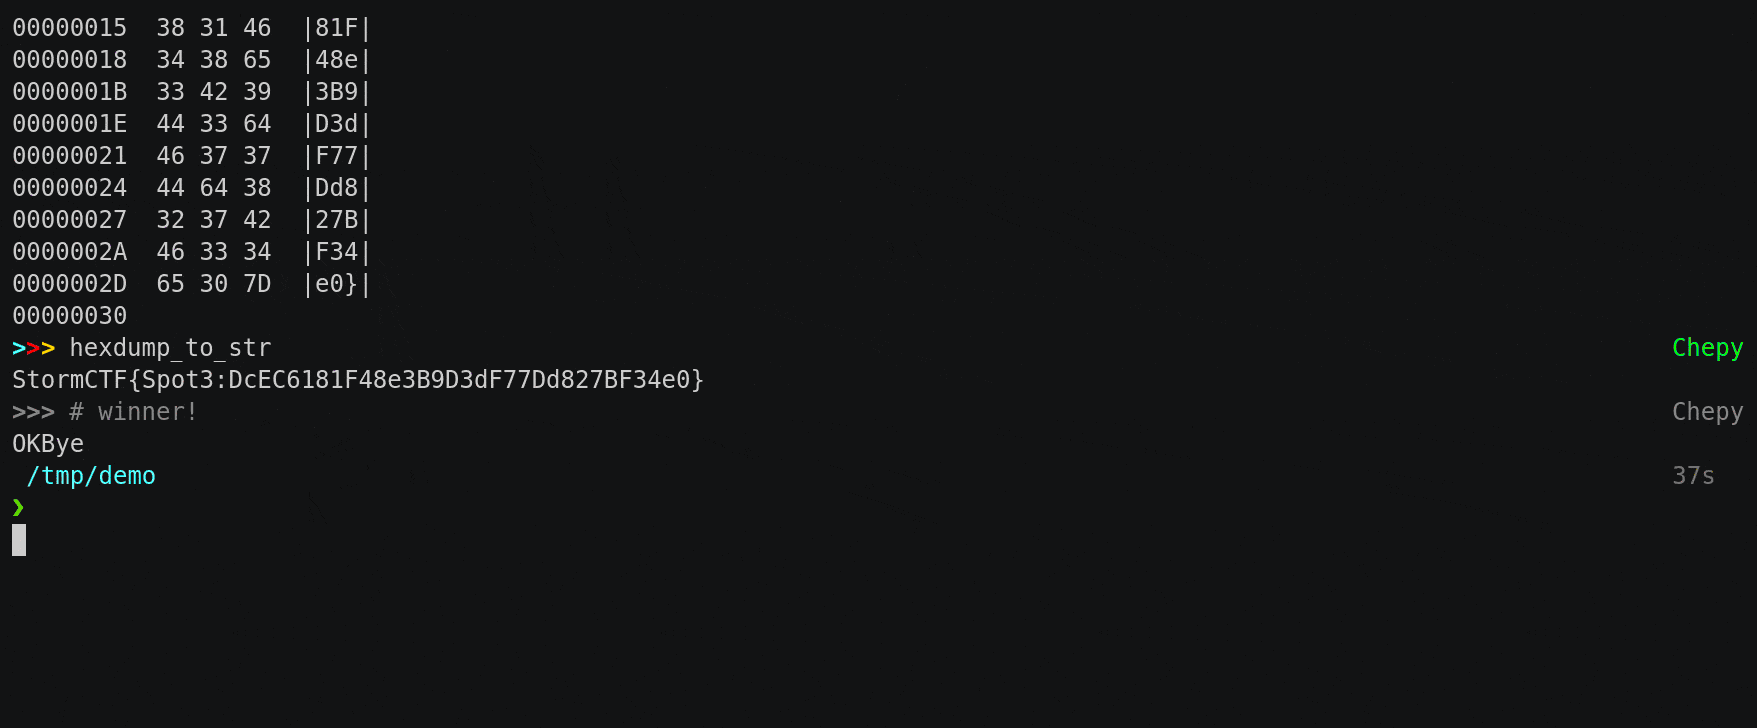 securisec/chepy
Chepy es una lib/cli de python equivalente a la increíble herramienta CyberChef.
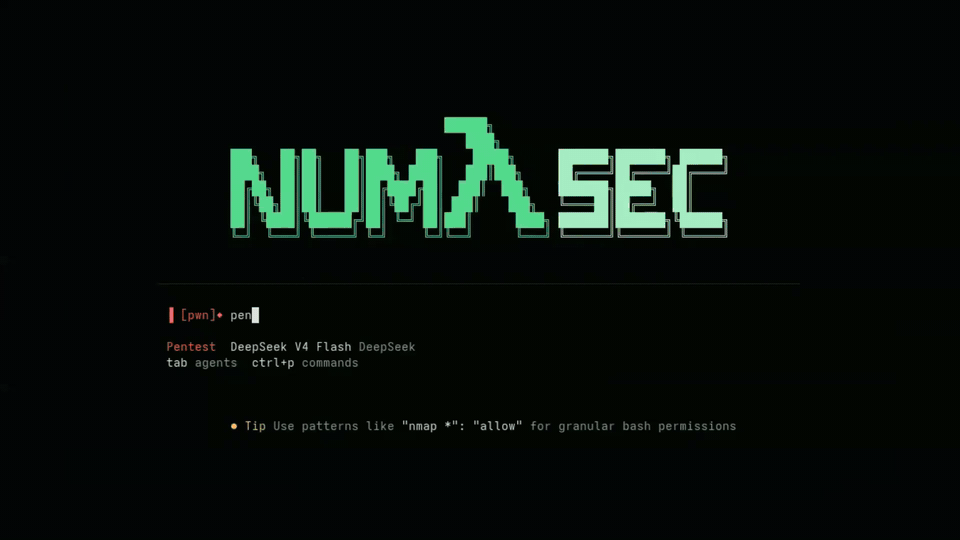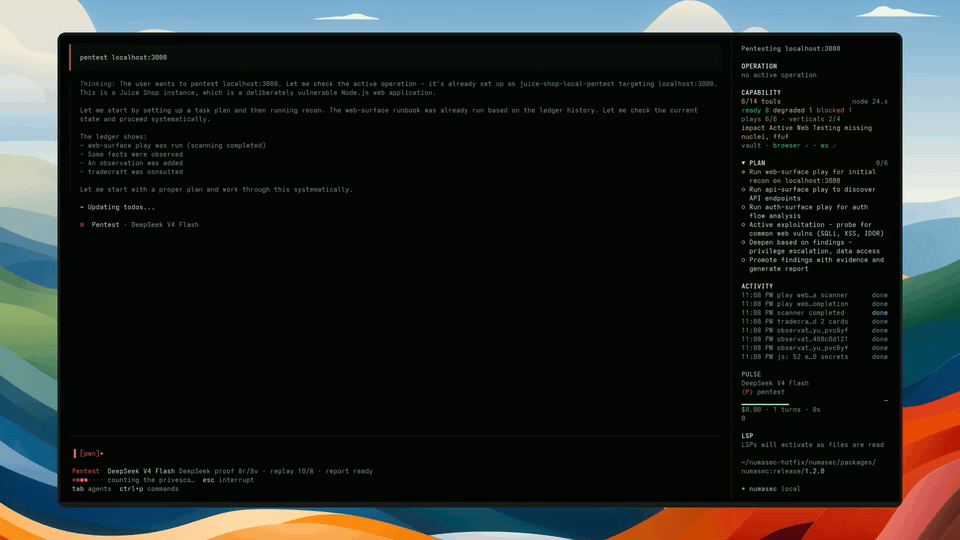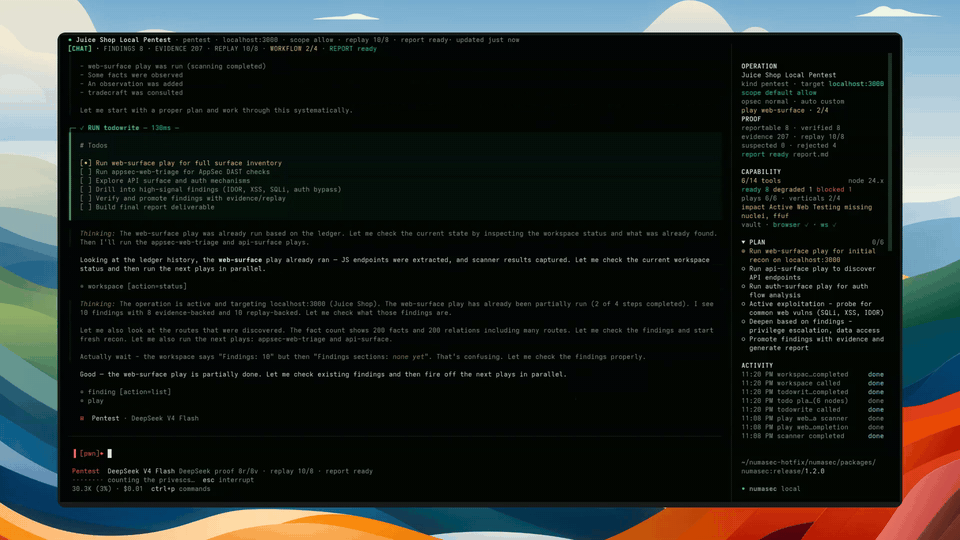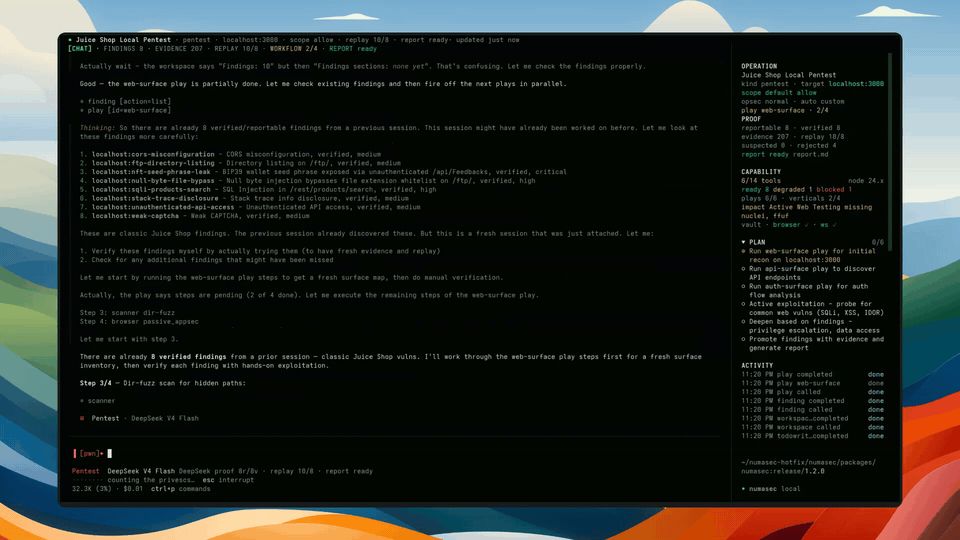 francescostabile/numasec
Agente de seguridad de IA que se ejecuta en tu terminal, orquestando herramientas locales, runbooks y agentes para flujos de trabajo autorizados de…
 cy-clon3/awesome-ios-security
Una lista curada de increíbles recursos de seguridad de aplicaciones iOS.
 harbor-framework/terminal-bench-2
Benchmark para evaluar agentes de IA en tareas del mundo real, incluyendo resolución de vulnerabilidades, depuración de código y ensamblaje de…
 recurse-labs/recurse
IDE de ingeniería inversa agéntica con un desensamblador multiarquitectura en Rust puro, descompilador nativo, depurador y agente LLM para análisis…
 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente
 whgojp/javaseclab
Laboratorio integral de vulnerabilidades en Java con código vulnerable y corregido, escenarios de ataque, notas de auditoría de fuentes/sinks y guía…
 bishopfox/cloudfoxable
Crea tu propio campo de pruebas de penetración en AWS vulnerable por diseño
 harendra-shakya/smart-contract-attack-vectors
Una lista curada de vectores de ataque para contratos inteligentes
 ronin-rb/ronin
Ronin es un kit de herramientas Ruby gratuito y de código abierto para investigación y desarrollo en seguridad. Ronin también permite el desarrollo y…
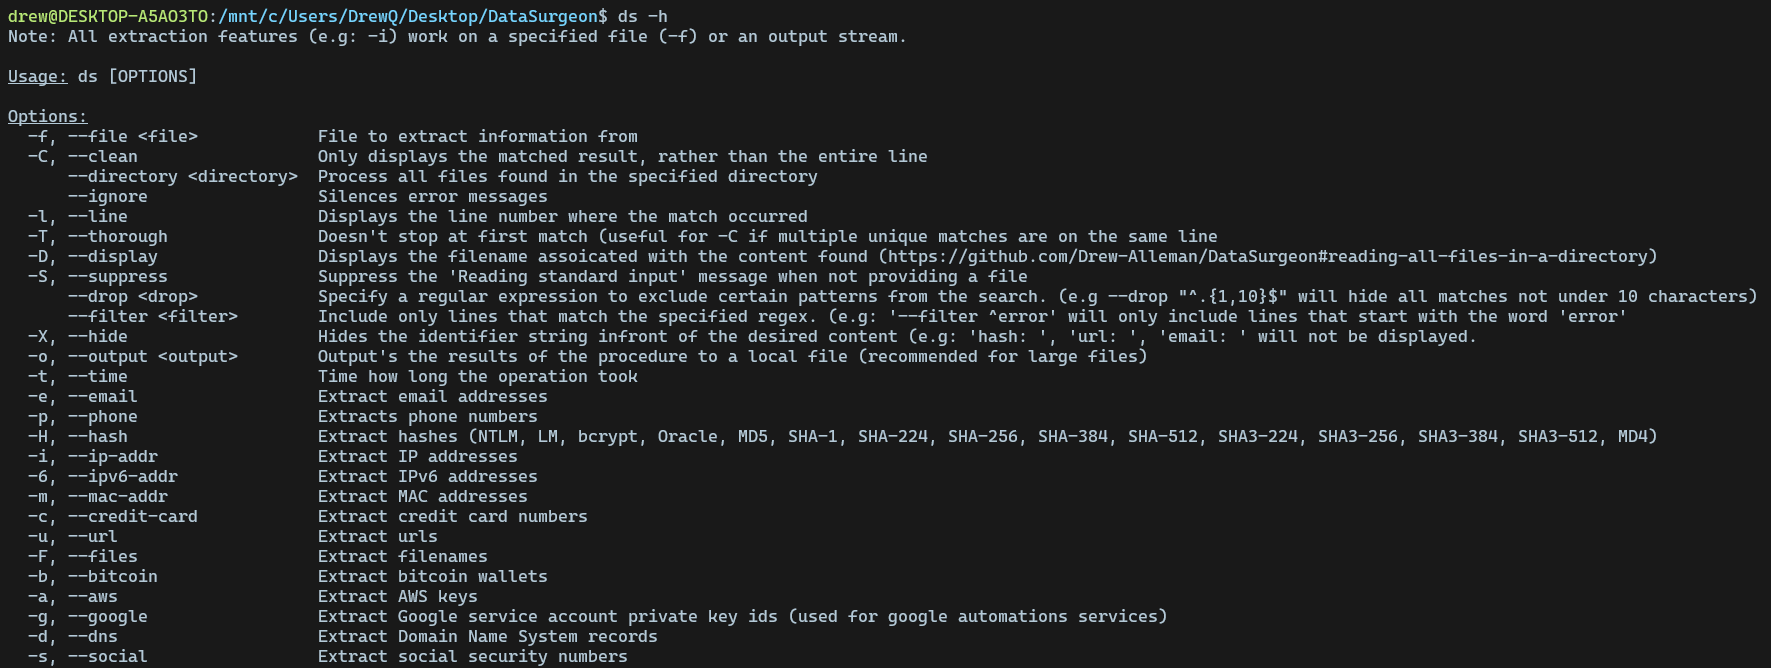 drew-alleman/datasurgeon
Extrae rápidamente direcciones IP, direcciones de correo electrónico, hashes, archivos, tarjetas de crédito, números de Seguridad Social y mucho más…
 4ndr34z/shells
Script para generar revshells
 shellphish/ictf-framework
Marco de trabajo de código abierto para albergar competiciones CTF de ataque/defensa con gamebot automatizado, ejecución de scripts, enrutamiento VPN…
 owasp/igoat-swift
OWASP iGoat (Swift) - Una aplicación Swift deliberadamente vulnerable para iOS








