
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit
 glebarez/padre
Exploit de Oracle de Relleno avanzado y ultrarrápido.
 badkeys/debianopenssl
Claves privadas vulnerables al error de OpenSSL de Debian (CVE-2008-0166)
 3xpl01tc0d3r/processinjection
Este programa está diseñado para demostrar diversas técnicas de inyección de procesos.
 luftwaffe66/gobfuscator
Ofusca el código fuente de Go mediante cifrado de cadenas AES-256 con descifrado en tiempo de ejecución, renombrado de identificadores y eliminación…
 tasooshi/brutas
Listas de palabras hechas a mano (y automatizadas) con ♥
 yucaerin/cve-2024-55555
Escáner masivo Laravel Crypto Killer (CVE-2024-55555)
 0xsch1zo/nullgate
Librería que facilita el uso de syscalls indirectas. Bypass de AV/EDR bastante interesante como PoC.
 cspanias/rconfig_rce
PoCs combinados para rConfig: SQL Injection (CVE-2020-10220) & Command Injection (CVE-2020-10879)
 demining/digital-signature-forgery-attack
Cómo las vulnerabilidades CVE-2025-29774 y el error SIGHASH_SINGLE amenazan los métodos operativos de las carteras multifirma con RawTX falsos
 sic4rio/grafana-decryptor-for-cve-2021-43798
Descifra contraseñas de DataSource de Grafana explotando el directory traversal de CVE-2021-43798 para recuperar archivos de configuración y derivar…
 cbeuw/cloak
Una herramienta de elusión de censura para evadir la detección por parte de adversarios estatales autoritarios
 kalidas-7/cve-2019-9053
Exploit de inyección SQL ciega basada en tiempo no autenticada para CMS Made Simple <= 2.2.9. Extrae credenciales de administrador y opcionalmente…
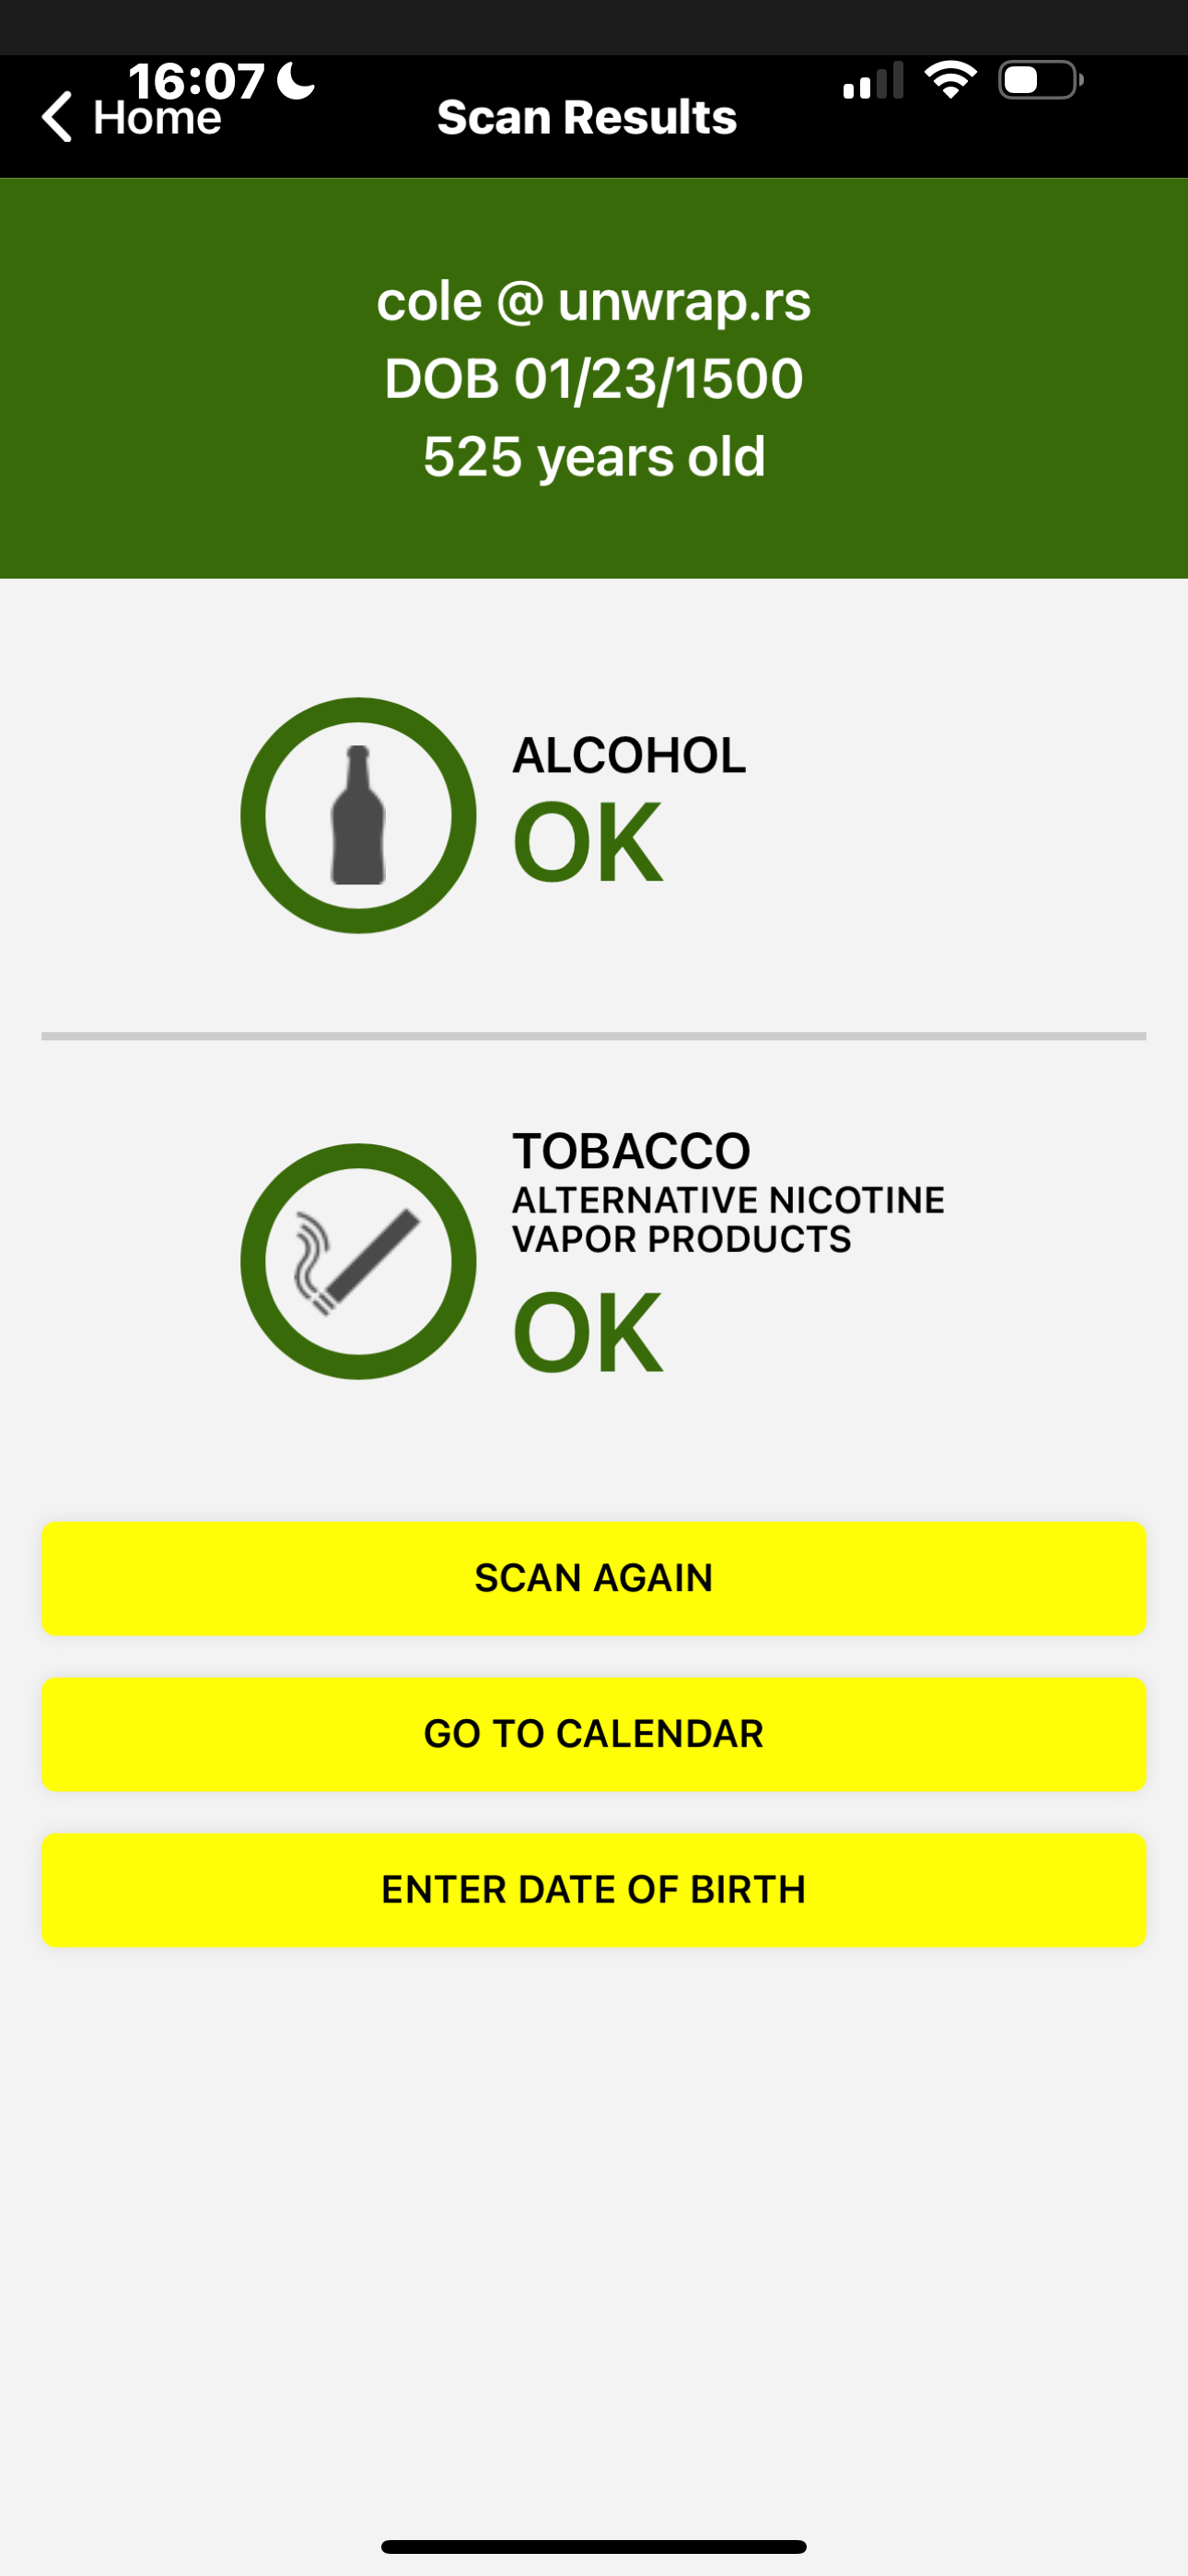 coleleavitt/aamva-pdf417-vulnerability-research
Investigación sobre vulnerabilidades sistémicas de validación PDF417 en sistemas de identificación que cumplen con AAMVA (CVE-2025-31336,…
 incommatose/cve-2023-6063-poc
Una prueba de concepto para CVE-2023-6063, una vulnerabilidad de inyección SQL ciega basada en tiempo en WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Inyección SQL no autenticada. PoC.
 eternityforest/lazymesh
Prueba de concepto de red mesh IoT/Radioaficionado con enrutamiento global a través de Internet.
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 arsalanraja987/java-insecure-random-cve-2021-27568
Demostración de CVE-2021-27568: Aleatoriedad insegura en la generación de tokens








