
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 3xpl01tc0d3r/processinjection
Este programa está diseñado para demostrar diversas técnicas de inyección de procesos.
 lgandx/pcredz
Esta herramienta extrae números de tarjetas de crédito, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP,…
 moscowchill/lstar-en
LSTAR - CobaltStrike Traducido a EN
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Un script de python2 para procesar un archivo PCAP y descifrar tráfico C2 enviado al implant DOUBLEPULSAR
 00xglitch/bella
Bella es una herramienta de minería de datos post-explotación y administración remota para macOS, escrita en Python puro. 🍎💻
 pushpenderindia/thorse
THorse es un generador de RAT (Troyano de Administración Remota) para sistemas Windows/Linux escrito en Python 3.
 bitwise-01/loki
Herramienta de Acceso Remoto
 owasp/secureml
SecureML - Protección y marcado de agua de modelos AL
 owasp/json-sanitizer
Dado contenido similar a JSON, JSON Sanitizer lo convierte en JSON válido.
 mstxq17/cve-2020-1472
cve-2020-1472 reproducción, explotación y su exp
 devanshbatham/favfreak
Haciendo que el Recon basado en Favicon.ico vuelva a ser grandioso !
 iomoath/filewatchtower
FWT es una herramienta de análisis de seguridad y monitoreo de archivos que utiliza eventos de Sysmon.
 moneertv/cve-2023-23397
CVE-2023-23397 PoC en C#
 mpgn/crime-poc
:hocho: PoC del ataque CRIME : un oráculo de compresión ataca CVE-2012-4929 :hocho:
 mpgn/beast-poc
:muscle: Prueba de concepto del ataque BEAST contra SSL/TLS CVE-2011-3389 :muscle:
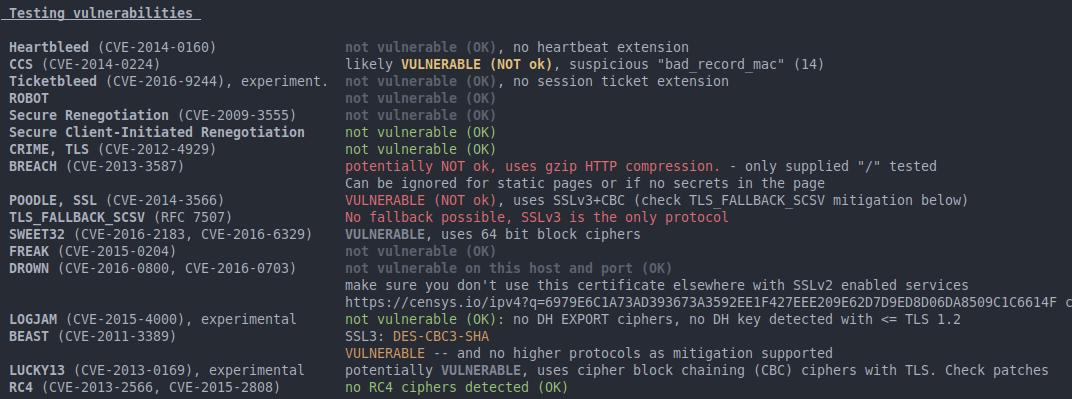 mpgn/poodle-poc
:poodle: Ataque Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
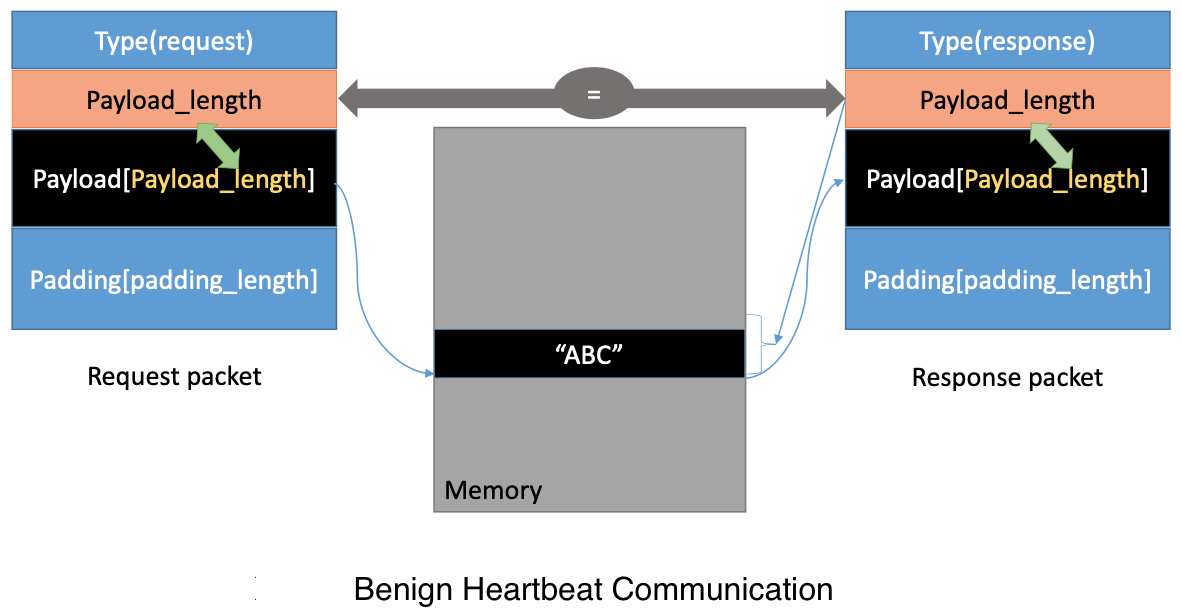 pierceoneill/bleeding-heart
El bug Heartbleed `CVE-2014-0160` es un grave defecto de implementación en la librería OpenSSL, que permite a los atacantes robar datos de la memoria…








