
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 siyad01/agentbox
Open-source sandboxed runtime para agentes de IA: aislamiento con gVisor/Docker, bóveda de credenciales, registro de auditoría inmutable. Construido…
 shinycolumn/cve-2025-56802
# Vulnerabilidad de Generación y Gestión de Claves AES-CFB en la Aplicación de Escritorio de Reolink
 shinycolumn/cve-2025-56801
Vulnerabilidad de generación de IV en AES-CFB en la aplicación de escritorio Reolink
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid deshabilita los módulos completos AF_ALG + algif_* - Copia fallida (CVE-2026-31431)
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Prueba de concepto que demuestra el cifrado AES-CBC inseguro con derivación de clave MD5 en la aplicación Android de Meesho, lo que permite la…
 gibmat/cve-2026-32606-poc
Prueba de concepto que demuestra la evasión del cifrado de disco LUKS vinculado a TPM en sistemas Linux, extrayendo las claves de volumen mediante un…
 demining/pixnapping-attack-on-android
Ataque Pixnapping: Comprometer claves privadas y frases semilla mediante la vulnerabilidad CVE-2025-48561 representa una nueva amenaza crítica para…
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Riesgo Sistémico de Compromiso de Claves Privadas de Carteras de Bitcoin en la Infraestructura Global de Blockchain…
 safecloudth/cve-2024-53522
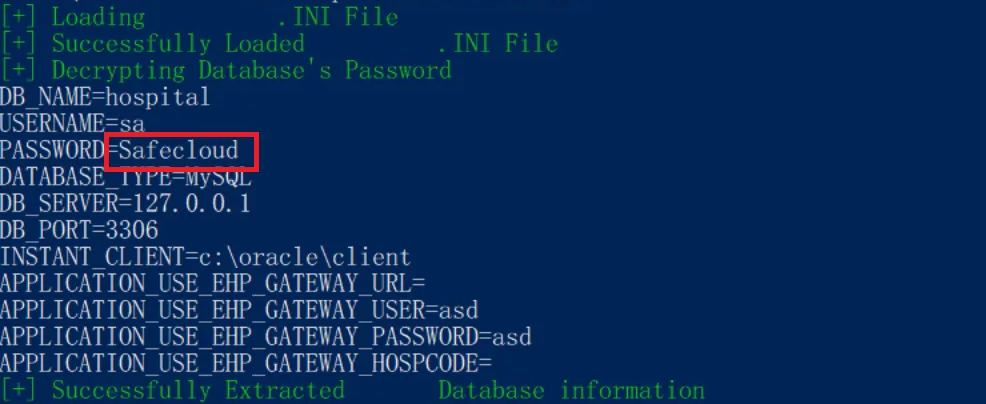
Prueba de concepto del exploit para CVE-2024-53522, que demuestra el descifrado de las credenciales de la base de datos HOSxP XE mediante una clave…
 itsystem/afalg-check
Utilidad para Linux que verifica la disponibilidad de `AF_ALG`/`algif_aead` y ayuda a evaluar el riesgo por `CVE-2026-31431`.
 dulieno/cve-2026-26012
Prueba de concepto de exploit para CVE-2026-26012, un control de acceso roto en Vaultwarden que permite a cualquier miembro de la organización…
 threedr3am/learnjavabug
Java relacionado con seguridad, demos de vulnerabilidades y técnicas, explotación de deserialización nativa de Java, Fastjson, Jackson, Hessian2,…
 haomin-yu/cve-2024-13176-timing-analysis
Materiales de análisis instrumentado y reproducibilidad para la fuga de temporización de ECDSA en OpenSSL CVE-2024-13176
 trailofbits/reverie
Implementación eficiente del sistema de prueba de conocimiento cero KKW para anillos arbitrarios, que proporciona al probador y al verificador un…
 trailofbits/break-golf
Golf de criptoanálisis: rompe esquemas y demuéstralo en Lean 4. Tablero de prueba de concepto.
 nfc-tools/milazycracker
Mifare Classic Plus - Implementación del ataque Hardnested para el lector USB SCL3711 con LibNFC
 alonemonkey/frida-ios-dump
Extrae archivos IPA descifrados de dispositivos iOS con jailbreak utilizando Frida para ingeniería inversa, análisis de seguridad y pruebas de…
 jvdsn/crypto-attacks
Implementaciones en Python de ataques y utilidades criptográficas.








