
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 roxanne_ardary/real-estate
Especificaciones y plataformas de código abierto para la gestión de datos inmobiliarios autosoberana y cifrada con verificación inspirada en…
 dwulf/eternal-codex
Mi manifiesto, e historias, imágenes y cosas divertidas

 star-sg/random-scripts
Colección de scripts de Python de DFIR y OSINT para analizar muestras de LNK maliciosos, extraer objetos OLE de MHTML y calcular hashes de favicons…
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
Eliminación predecible de delete_code mediante rand() en PictShare < 3.7.1 (CWE-338). PoC + informe del aviso.
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Prueba de concepto que demuestra el cifrado AES-CBC inseguro con derivación de clave MD5 en la aplicación Android de Meesho, lo que permite la…
 plunder707/attestos
Bazzite más una capa de atestación de arranque TPM. Trabajo en progreso: compilaciones sin verificar, mecanismo UKI sin resolver. Especificación:…
 paramiko/paramiko
La principal biblioteca nativa de protocolo SSHv2 en Python.
 egebalci/amber
Empacador de PE reflectante.
 zblurx/dploot
Extrae y descifra secretos de Windows DPAPI de forma remota o sin conexión, incluidas masterkeys, credenciales, vaults, certificados, datos del…
 joelgmsec/psransom
Simulador de ransomware en PowerShell con servidor C2
 cfalta/powershellarmoury
Un arsenal de PowerShell para chicos y chicas de seguridad.
 compasssecurity/samlraider
Extensión SAML2 para Burp
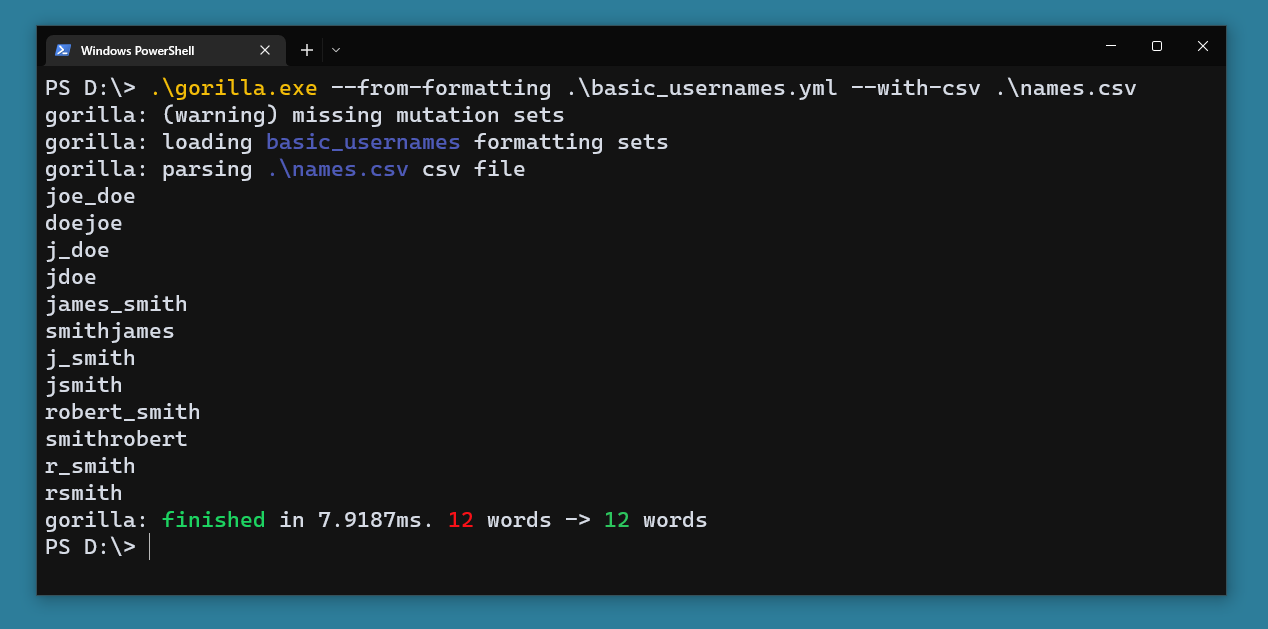 andreiverse/gorilla
herramienta para generar listas de palabras o ampliar una existente mediante mutaciones.
 cy4nguy/python-ransomware
Código fuente completo de Python para ransomware con documentación completa.
 praetorian-inc/gladius
Automatización de cracking de Responder/secretsdump.py
 sslmate/go-pkcs12
Librería Go para codificar y decodificar archivos PKCS#12
 syss-research/clone-cert
Script de shell simple para "clonar" certificados X.509
 nccgroup/hashcrack
Adivina los tipos de hash y selecciona diccionarios y reglas adecuados para hashcat








