
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 baboopan/log4shell-cve-2021-44228-demo
Demostración de Log4Shell con AWS
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org),…
 daddy-bit/discorape
Un selfbot para Discord hecho usando Discord.py. Viene con 70+ comandos y funciones de destrucción de servidores.
 softdeadlock/voron-crypto
Biblioteca de criptografía/protocolo del messenger Voron (X3DH-lite + Double Ratchet, sender-keys de grupo, transporte onion) — se solicita revisión…
 jbooz1/cve-2017-0213
Una versión de CVE-2017-0213 que planeo usar con un stager de Empire.
 4armed/cve-2023-5044
Exploit de prueba de concepto basado en Go para CVE-2023-5044 en ingress-nginx, que permite ejecución remota de comandos autenticada mediante la…
 p4x1s/cve-2023-33246
CVE-2023-33246: herramienta de detección de la vulnerabilidad de ejecución remota de comandos en Apache RocketMQ
 corelight/zeek-caldera-detector
Un detector de Mitre Caldera basado en Zeek.
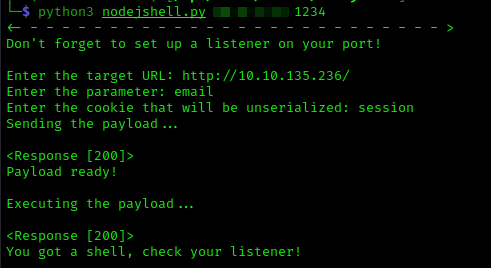 uartu0/nodejshell
Exploit de reverseshell para deserialización en NodeJs (CVE-2017-5941)
 prelearn-code/cve-2024-6387
Prueba de concepto del exploit para CVE-2024-6387 (regreSSHion) dirigido a la ejecución remota de código no autenticada en el servidor OpenSSH…
 jakabakos/cve-2023-39362-cacti-snmp-command-injection-poc
Exploit de prueba de concepto para CVE-2023-39362, una inyección de comandos autenticada en las opciones SNMP de Cacti. Incluye un entorno Docker…
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Python-based proof-of-concept exploit para la vulnerabilidad de ejecución remota de código distccd CVE-2004-2687, que permite acceso shell no…
 gustavorobertux/gotigate
Exploit basado en Go para CVE-2022-40684 dirigido a dispositivos Fortinet FortiGate. Automatiza la omisión de autenticación para obtener acceso…
 erick-duarte/cve-2024-24386
Exploit de prueba de concepto para una vulnerabilidad de inyección de comandos en el módulo Task Manager de VitalPBX, que demuestra la entrega de un…
 devengpk/cve-2022-1388
Script de exploit y verificación masiva para CVE-2022-1388 dirigido a F5 BIG-IP iControl REST ejecución remota de comandos no autenticada. Soporta…
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Se ha identificado una vulnerabilidad crítica de RCE en el servidor Wazuh debido a una deserialización insegura en el paquete wazuh-manager. Este…
 amoy6228/cve-2024-36401_geoserver_rce_poc
Este script es una herramienta de detección PoC (Proof of Concept) para la vulnerabilidad de ejecución remota de código en GeoServer…
 aancw/cve-2022-1388-rs
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE escrito en Rust








