
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 es una vulnerabilidad crítica de inyección de comandos que afecta a varios dispositivos de almacenamiento conectado a la red (NAS)…
 sv3nbeast/cve-2020-5902_rce
Exploit para CVE-2020-5902 que proporciona lectura remota de archivos y ejecución remota de código en dispositivos F5 BIG-IP mediante directory…
 w4fz5uck5/cve-2019-19781-citrixrce
Citrix Atacante de Ejecución Remota de Código No Autorizada - CVE-2019-19781
 redhuntlabs/confluentpwn
Escáner de ejecución remota de código mediante inyección ONGL no autenticada en Atlassian Confluence (CVE-2022-26134).
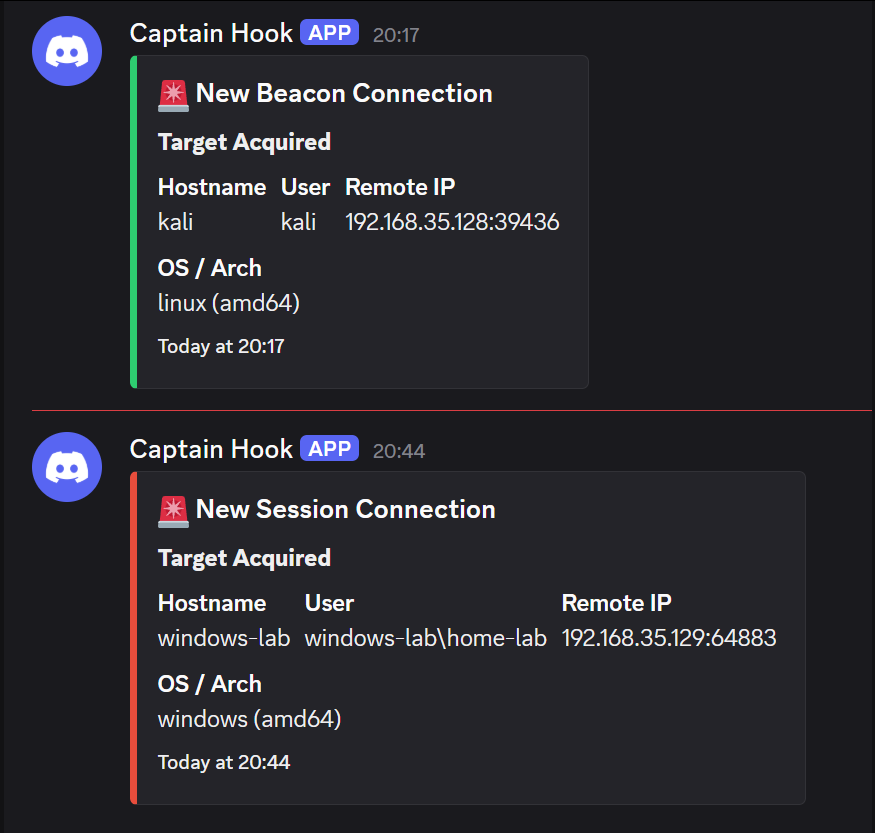 0x0trace/sliver-n8n-notifications
Sistema de notificación en tiempo real para callbacks de implantes C2 de Sliver, que integra flujos de trabajo de n8n para enviar alertas codificadas…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Prueba de concepto para CVE-2025-13780
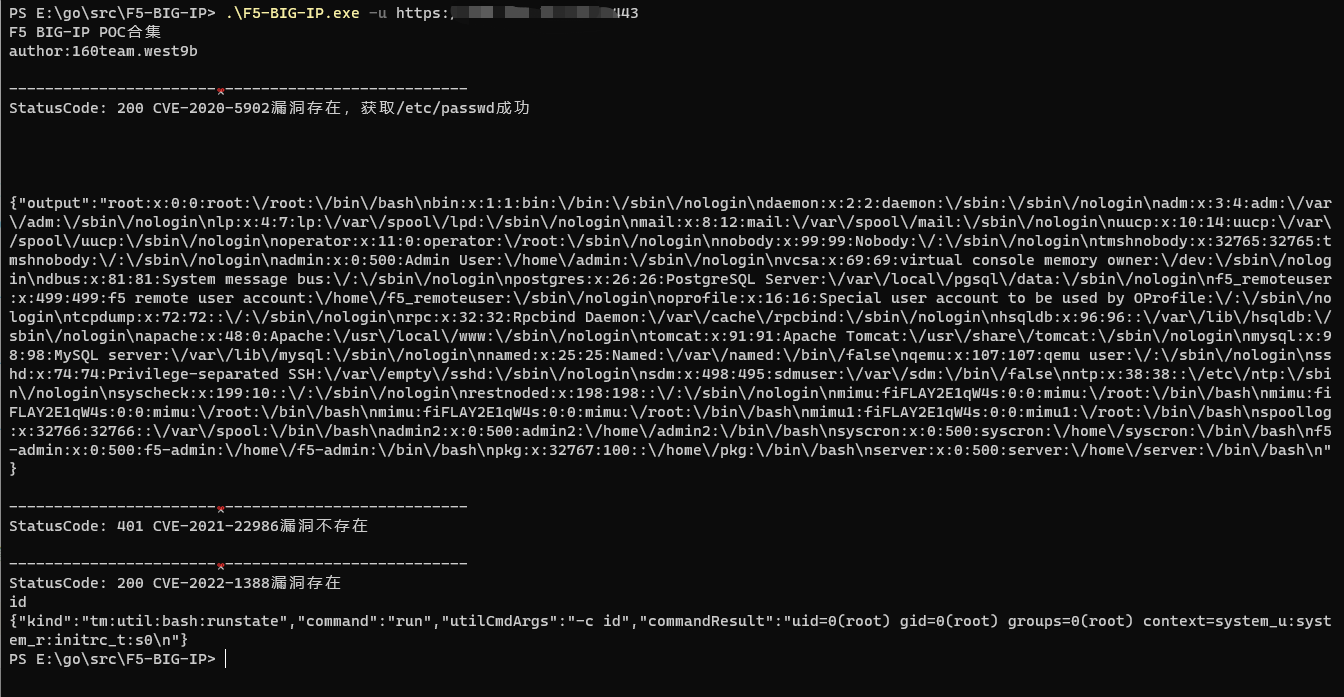 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 Colección de POCs
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, doble liberación, manipulación del heap, ROP, fragmentación SKF, exploit de Windows, anti-depuración, ofuscación,…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP con eco
 jacobsoo/malconfig
Esto es parte de un módulo para el framework que estoy desarrollando constantemente. Actualmente solo se divulga aquí información del C2.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - RCE crítica en React Server Components / Next.js. CVSS 10.0. Exfiltración basada en errores, shell inversa, modo…
 hluwa/cobaltstrike_swing_xss2rce
Exploit para CVE-2022-39197, una vulnerabilidad de cross-site scripting en la GUI Swing de Cobalt Strike que permite la ejecución remota de código en…
 petrusviet/cve-2023-38743
Inyección de comandos en ManageEngine ADManager
 zephrfish/exch-cve-2021-26855_priv
parcheado para funcionar
 diemoeve/cve-2024-41570
Exploit automatizado de reverse shell vía WebSocket | Havoc-C2-SSRF con RCE
 jorgeorchilles/presentations
Diapositivas y materiales para presentaciones en conferencias
 qurtidev/wsus-cve-2025-59287-rce
Script de exploit escrito en C# para facilitar la obtención de una shell inversa en objetivos con Windows Server Update Service (WSUS) CVE-2025-59287.








