
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 rootclay/wmihacker
Una herramienta de ejecución de comandos de movimiento lateral que evita el software antivirus
 specterops/skills
Reusable habilidades y plugins ofensivos de seguridad para agentes de IA, que cubren reconocimiento, explotación, C2, desarrollo de payloads y…
 nettitude/poshc2
Un framework C2 consciente de proxy utilizado para ayudar a los red teamers con post-explotación y movimiento lateral.
 nccgroup/redsnarf
RedSnarf es una herramienta de pruebas de penetración / equipo rojo para entornos Windows
 i-am-jakoby/powershell-for-hackers
Este repositorio es una colección de funciones de powershell que todo hacker debería conocer.
 sweetsoftware/ares
Botnet y backdoor en Python
 bats3c/shad0w
Un framework de post-explotación diseñado para operar de forma encubierta en entornos altamente monitoreados.
 outflanknl/c2-tool-collection
Una colección de herramientas que se integran con Cobalt Strike (y posiblemente otros frameworks C2) mediante técnicas de BOF y carga de DLL…
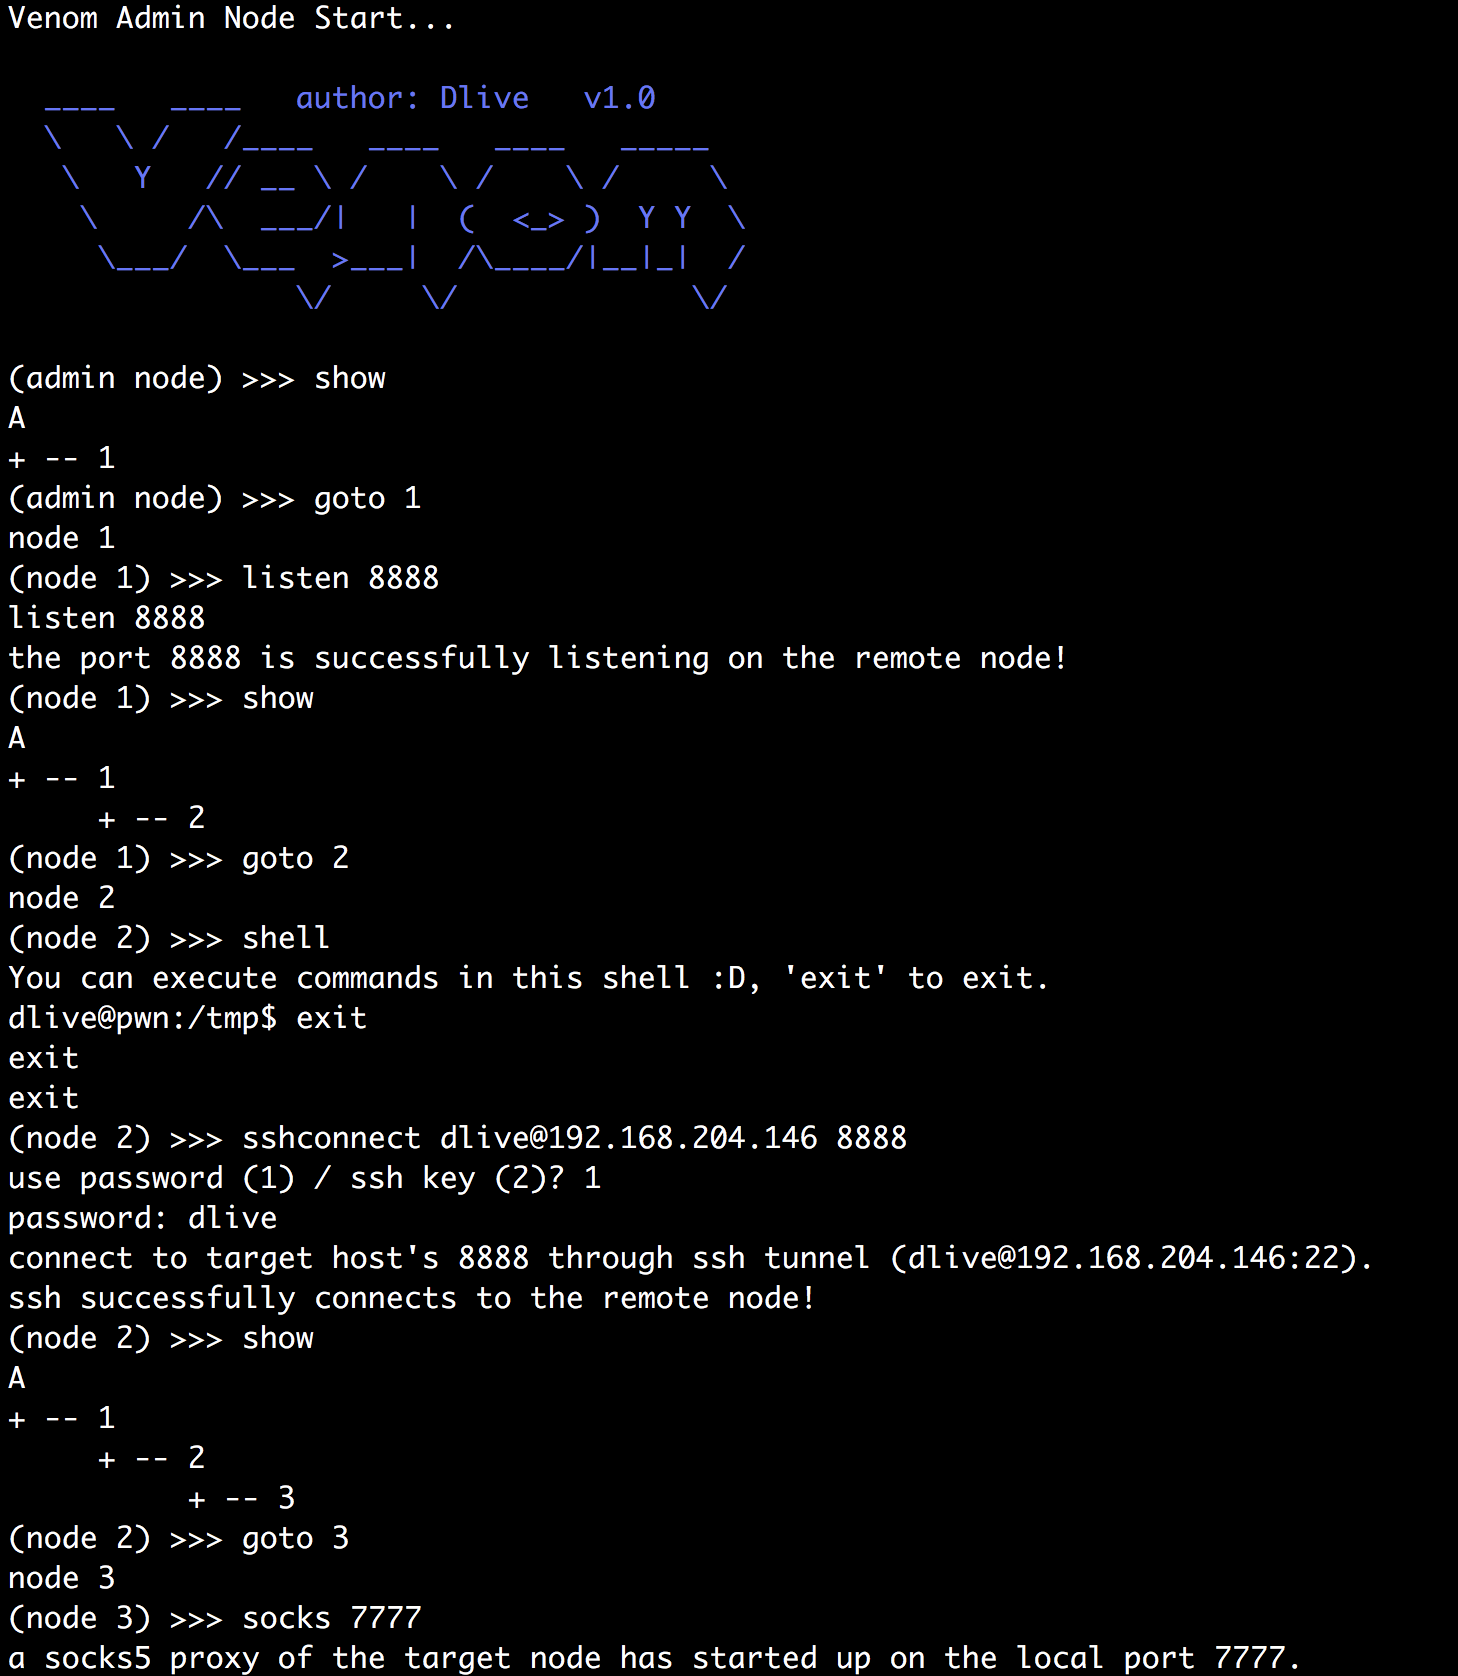 dliv3/venom
Venom - Un proxy de múltiples saltos para probadores de penetración
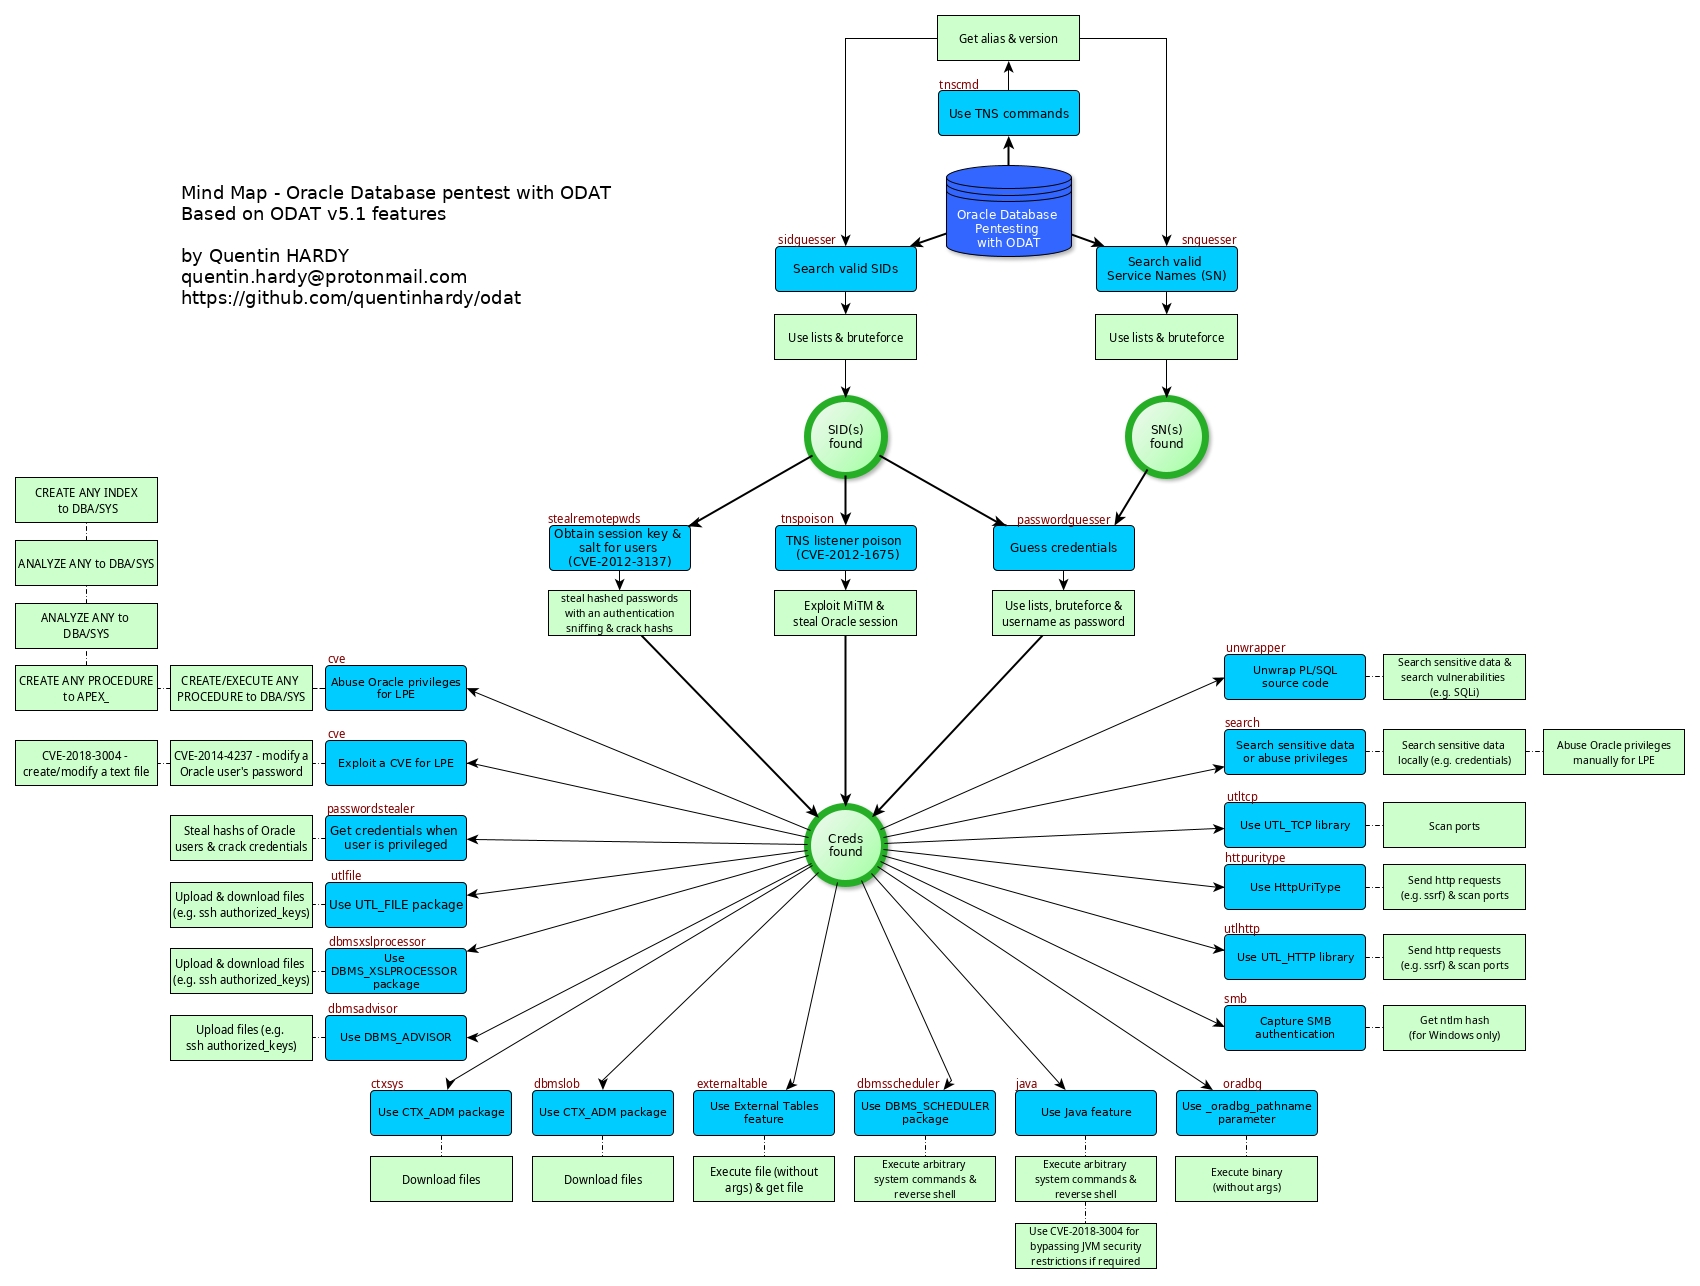 quentinhardy/odat
Herramienta de pruebas de penetración para bases de datos Oracle que descubre SIDs válidos, fuerza bruta de credenciales, escala privilegios a DBA,…
 cobbr/sharpsploit
SharpSploit es una biblioteca de post-explotación .NET escrita en C#.
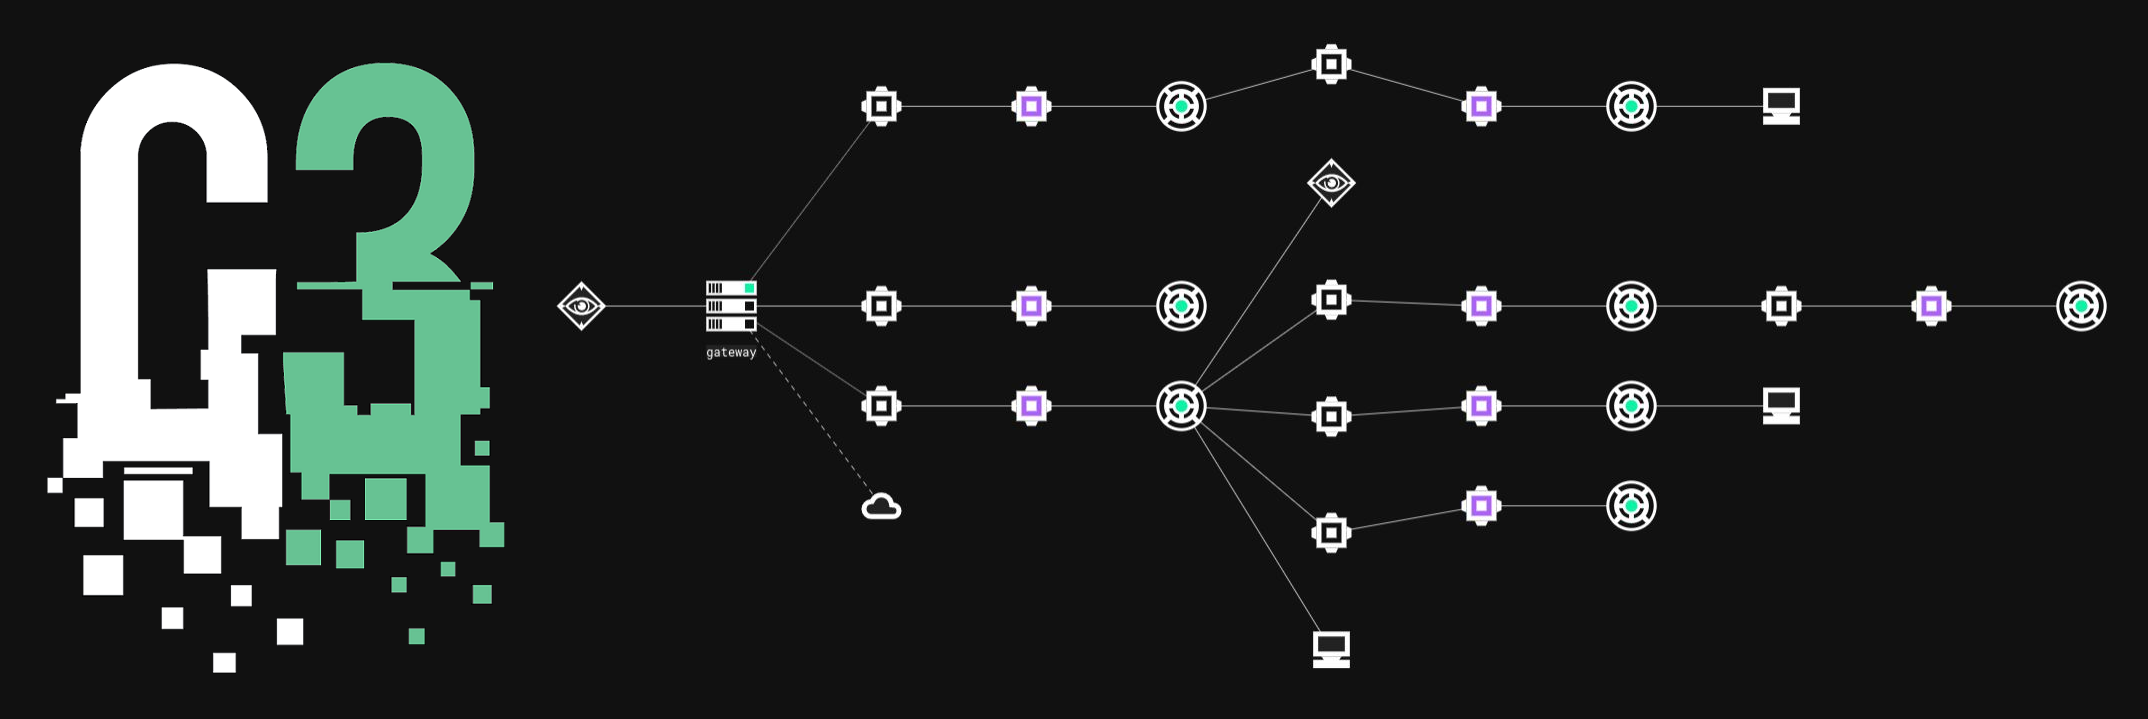 reverseclabs/c3
Comando y Control personalizado (C3). Un framework para el prototipado rápido de canales C2 personalizados, al tiempo que proporciona integración con…
 r00t-3xp10it/fakeimageexploiter
Usa un image.jpg falso para explotar objetivos (ocultar extensiones de archivo conocidas)
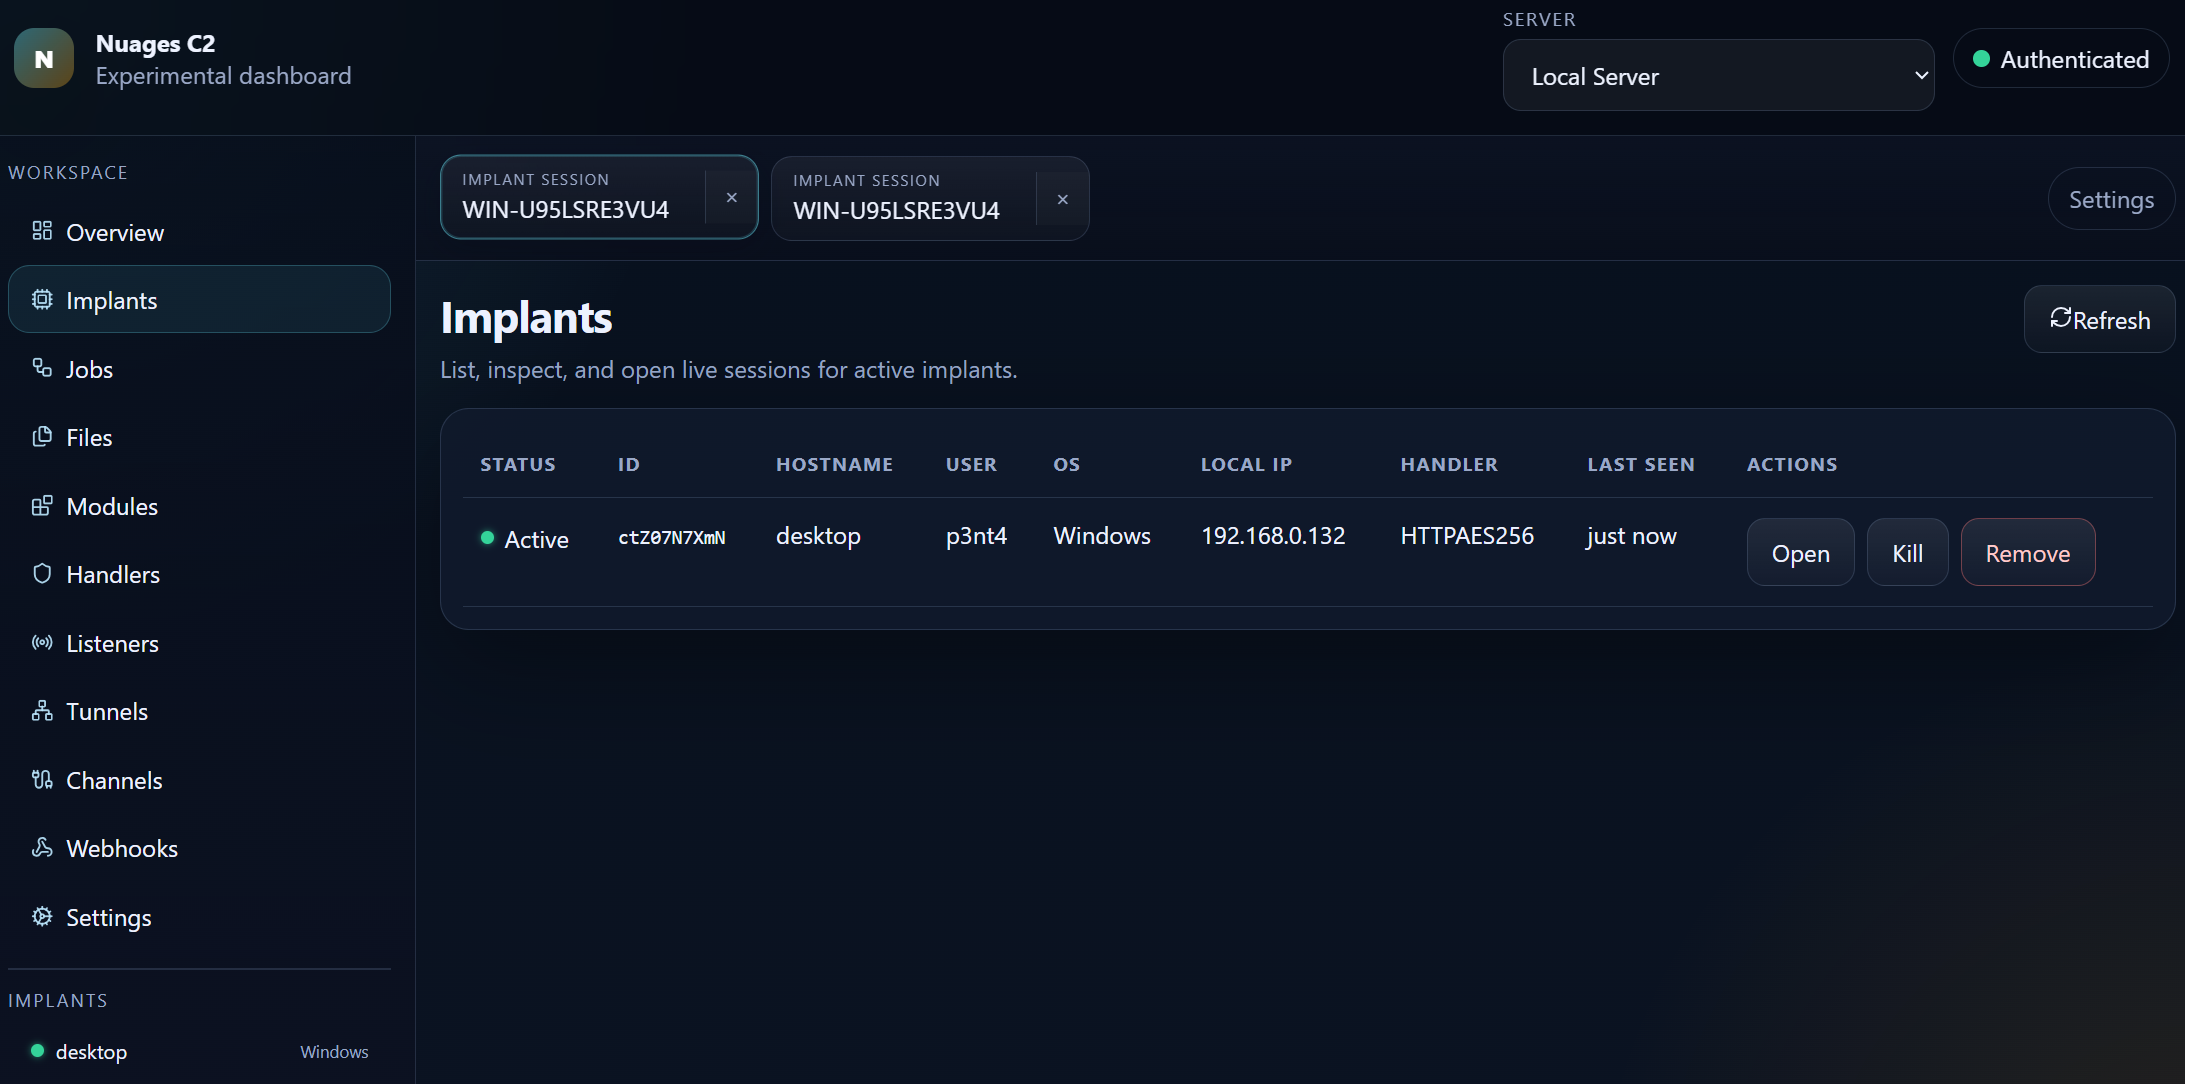 p3nt4/nuages
Un marco de trabajo C2 modular
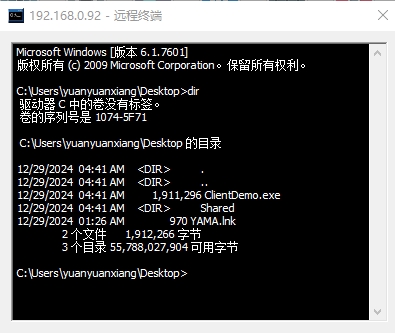 yuanyuanxiang/simpleremoter
Un programa de control remoto basado en Gh0st: implementa gestión de terminales, gestión de procesos, gestión de ventanas, escritorio remoto, gestión…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadena RCE completa
 sentinel-one/cobaltstrikeparser
Analizador de Python para extraer configuraciones de CobaltStrike Beacon desde archivos PE, volcados de memoria y URLs C2 mediante descifrado XOR…
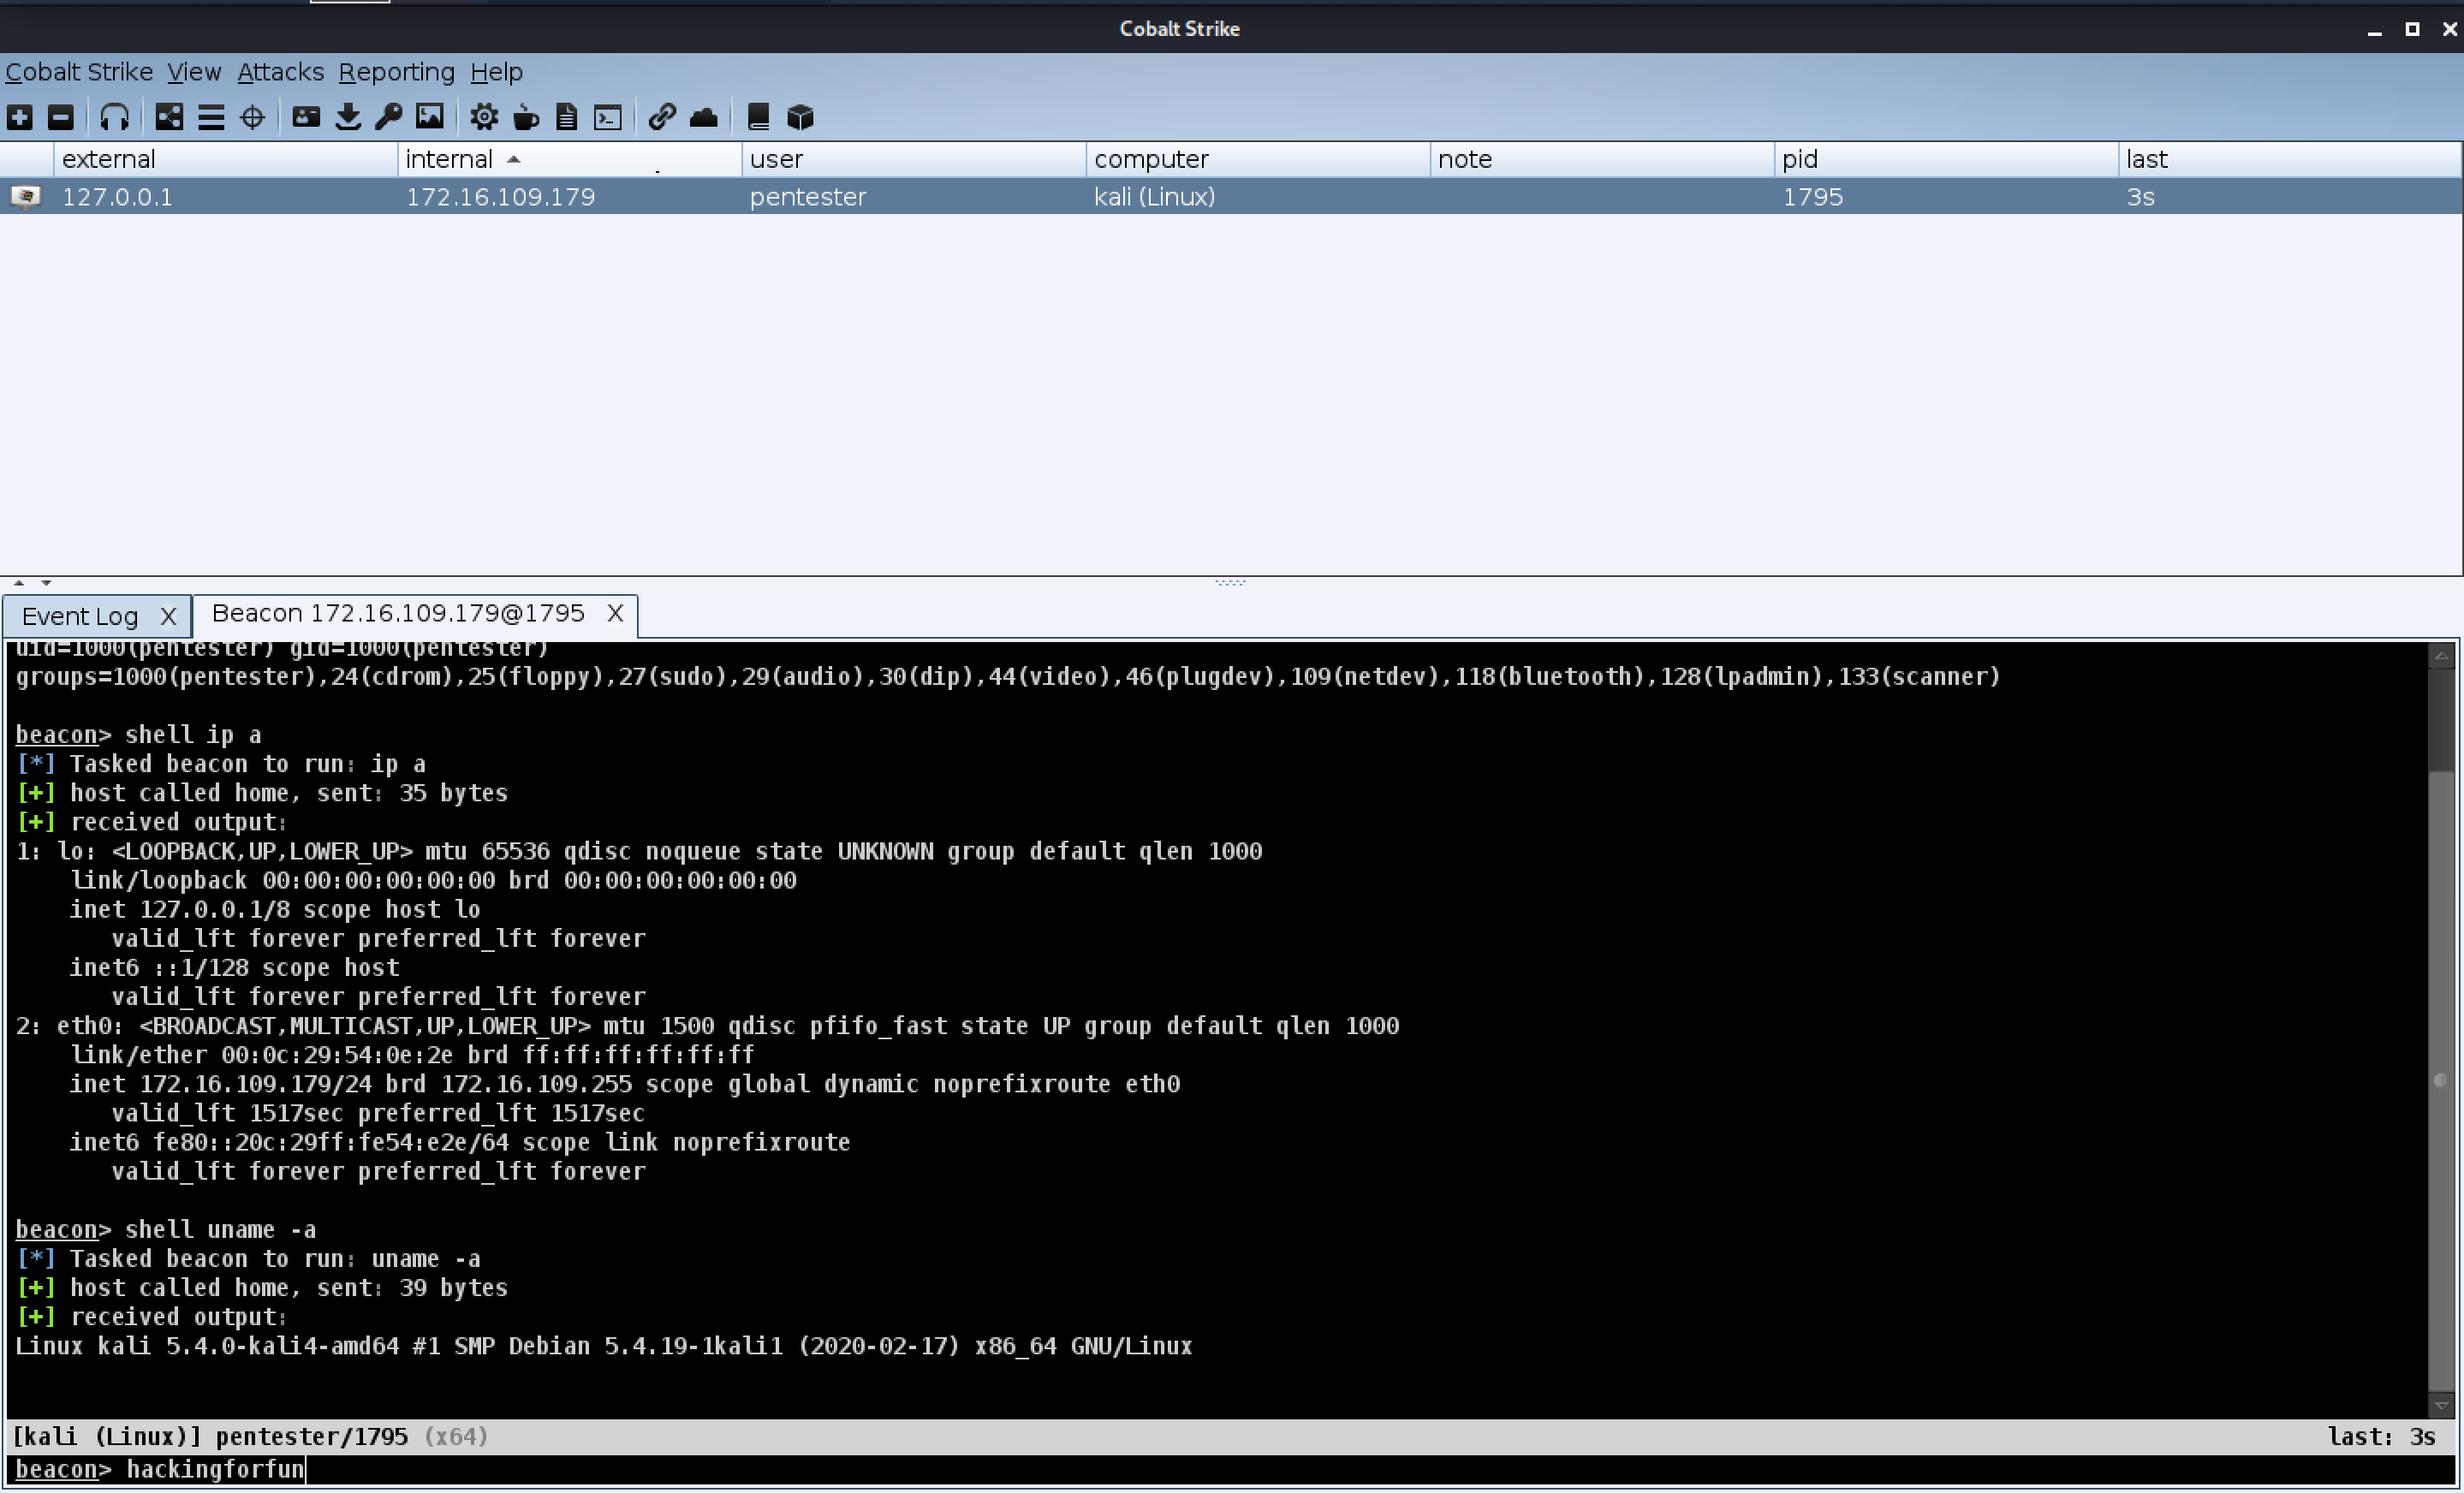 darkr4y/geacon
Practica programación en Go e implementa el Beacon de CobaltStrike en Go.








