
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 cobalt-strike/sleep_python_bridge
Este proyecto es un 'puente' entre el lenguaje sleep y python. Permite el control de un teamserver de Cobalt Strike a través de python sin necesidad…
 lnxg33k/webhandler
Simulador de Bash para controlar un servidor mediante funciones del sistema de PHP.
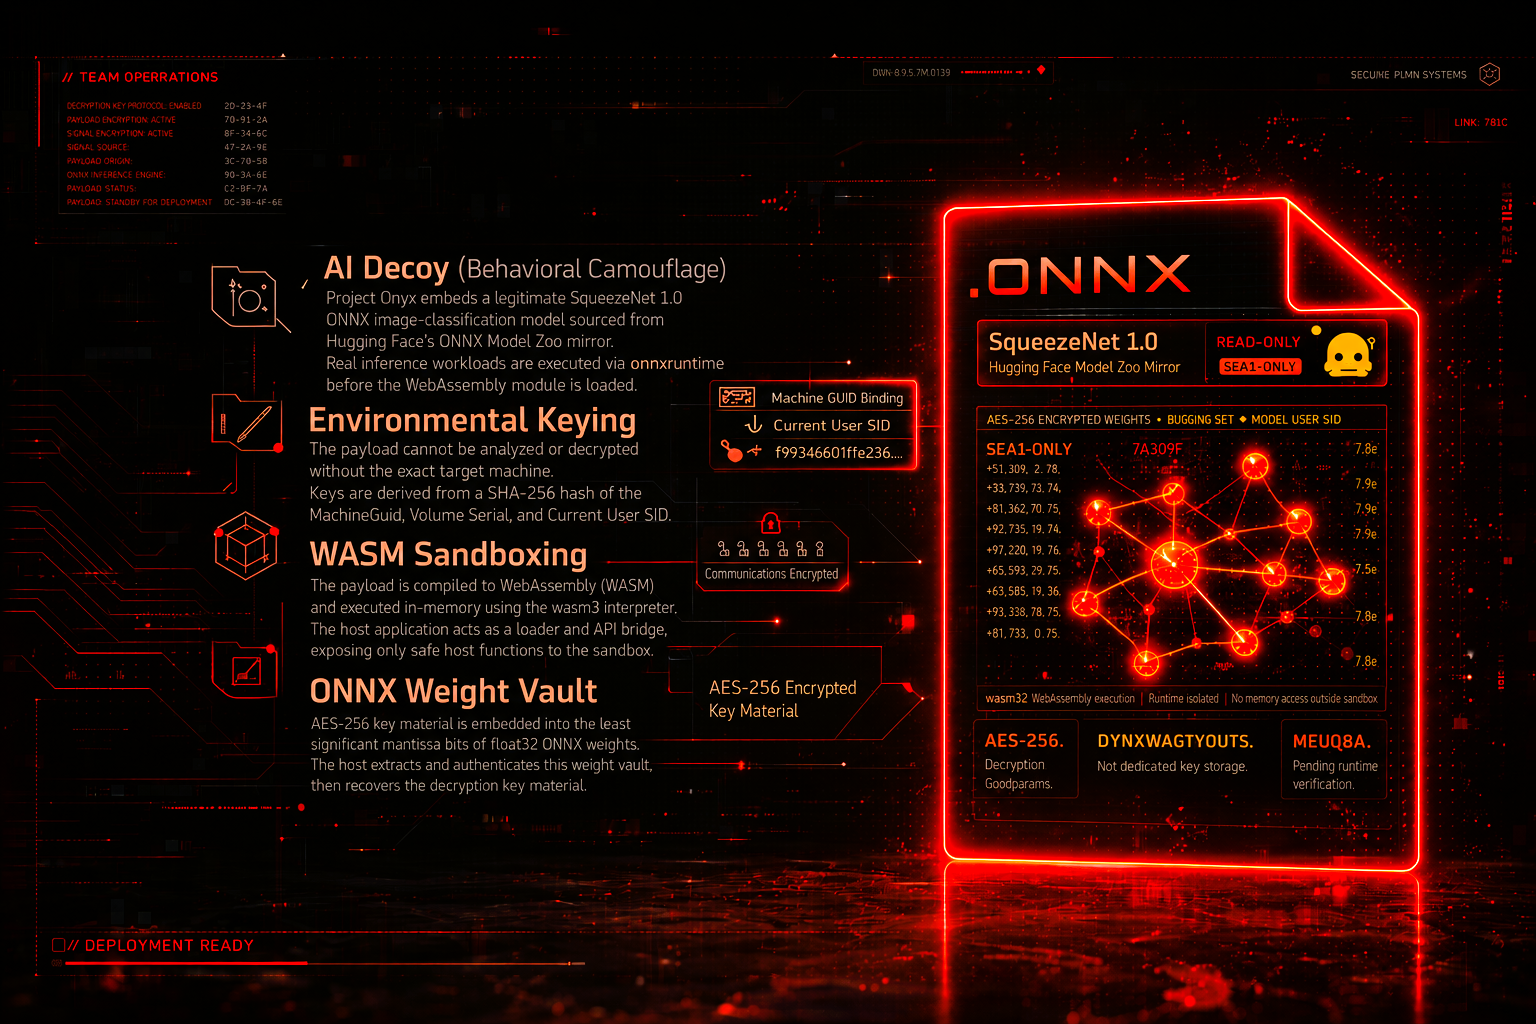 x-3306/project-onyx
Evasión avanzada de EDR mediante suplantación de telemetría de IA y sandboxing WASM. Project Onyx es un pipeline de Red Team PoC diseñado para…
 alessandroz/pupy
Pupy es un RAT (Herramienta de Administración Remota) de código abierto, multiplataforma (Windows, Linux, OSX, Android) y multifunción, escrito…
 synacktiv/livepyre
Una herramienta diseñada para explotar CVE-2025-54068 y la Ejecución Remota de Comandos si se conoce la APP_KEY del proyecto Livewire.
 burpheart/cve-2022-39197-patch
CVE-2022-39197 Parche de vulnerabilidad. CVE-2022-39197 Parche de vulnerabilidad.
 iss4cf0ng/duplexspycs
Una herramienta de administración remota (RAT) de código abierto basada en C#, que permite el control completo de una máquina Windows remota,…
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
Recopilación de POC de CVE-2019-2725, POC de evasión actualizada del parche CVE-2017-10271
 alexandre-lavoie/python-log4rce
Un PoC de Python puro todo en uno para CVE-2021-44228
 n1k0la-t/cve-2023-36745
Exploit de prueba de concepto para la vulnerabilidad de RCE en Microsoft Exchange Server CVE-2023-36745, que permite la ejecución remota de código…
 decoder-it/printerbugnew
La versión de printerbug.py solo DCERPC
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 zux0x3a/dns-black-cat
Kit de herramientas multiplataforma para la exfiltración interactiva de comandos de shell a través de DNS. Usando DNS-Cat podrá ejecutar comandos del…
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : vulnerabilidad 0-day de MS Office RCE, también conocida como msdt follina
 jbaines-r7/through_the_wire
Exploit de prueba de concepto para CVE-2022-26134 (inyección OGNL en Atlassian Confluence). Proporciona una reverse shell y un lector de archivos en…
 pyroxenites/s2-062
POC de verificación de ejecución remota de código S2-062 CVE-2021-31805
 emrekybs/nim-shell
Shell inversa que puede evadir la detección de Windows Defender
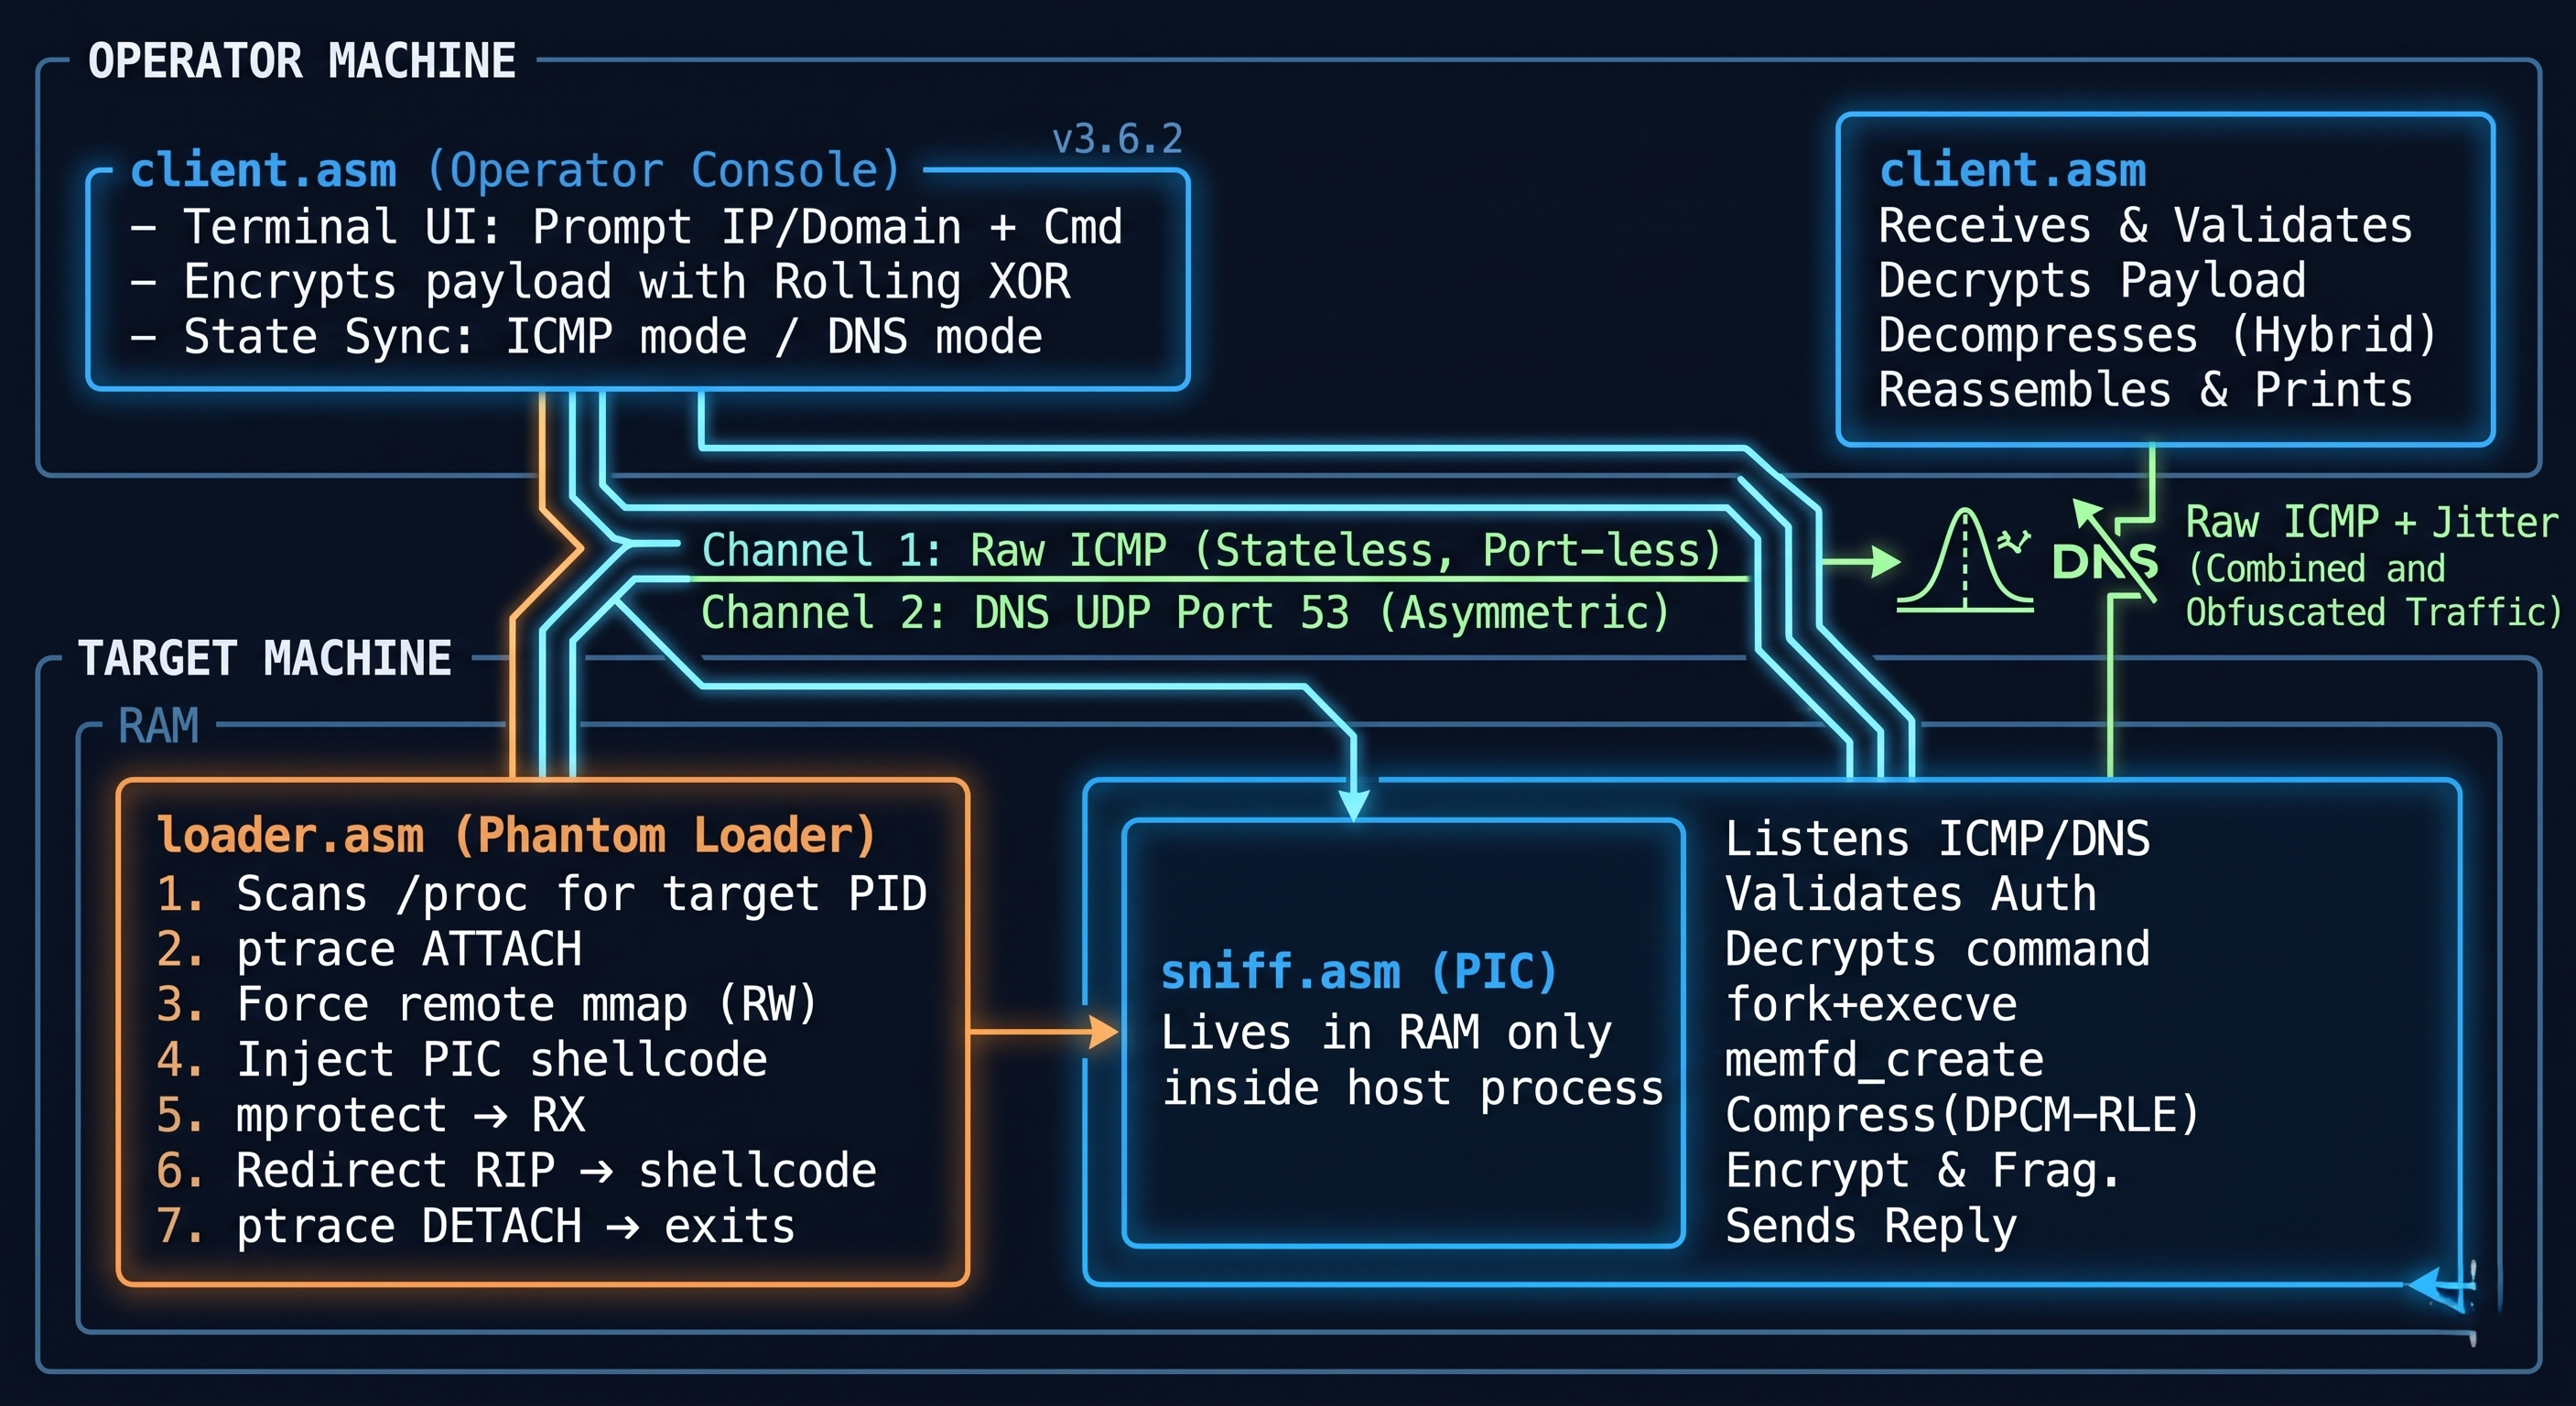 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…








