
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 polerstar/cve-2021-46422-poc
Detección de vulnerabilidades
 darrocarocatest-sys/pv2-victim
investigación de authz - cobertura de la corrección de CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Plugin de Adjunto de Receta Médica para WooCommerce <= 1.2.3 - Subida de Archivos Arbitraria No Autenticada
 rvermeulen/codeql-cve-2022-35737
Una consulta CodeQL para encontrar el CVE 2022-35737
 oguri-souhei/cve-2025-55182
Para la verificación de CVE-2025-55182
 jithinodattu/cve-2007-4559-lab
Laboratorio Docker autocontenido que demuestra la vulnerabilidad de traversal de directorios CVE-2007-4559 (TarSlip) a través del módulo tarfile de…
 mooseloveti/vitepos-cve-report
Divulgación para CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC para CVE-2023-45612
 thegenetic/cve-2026-2964-lab
# Laboratorio educativo que demuestra CVE-2026-2964, una vulnerabilidad de contaminación de prototipos en web-audio-recorder-js que conduce a RCE.…
 vladjrfhfg/react-site-cve-2025-55182
Página de inicio corporativa de Next.js intencionalmente vulnerable que demuestra CVE-2025-55182, una inyección JSON que conduce a RCE/SSRF mediante…
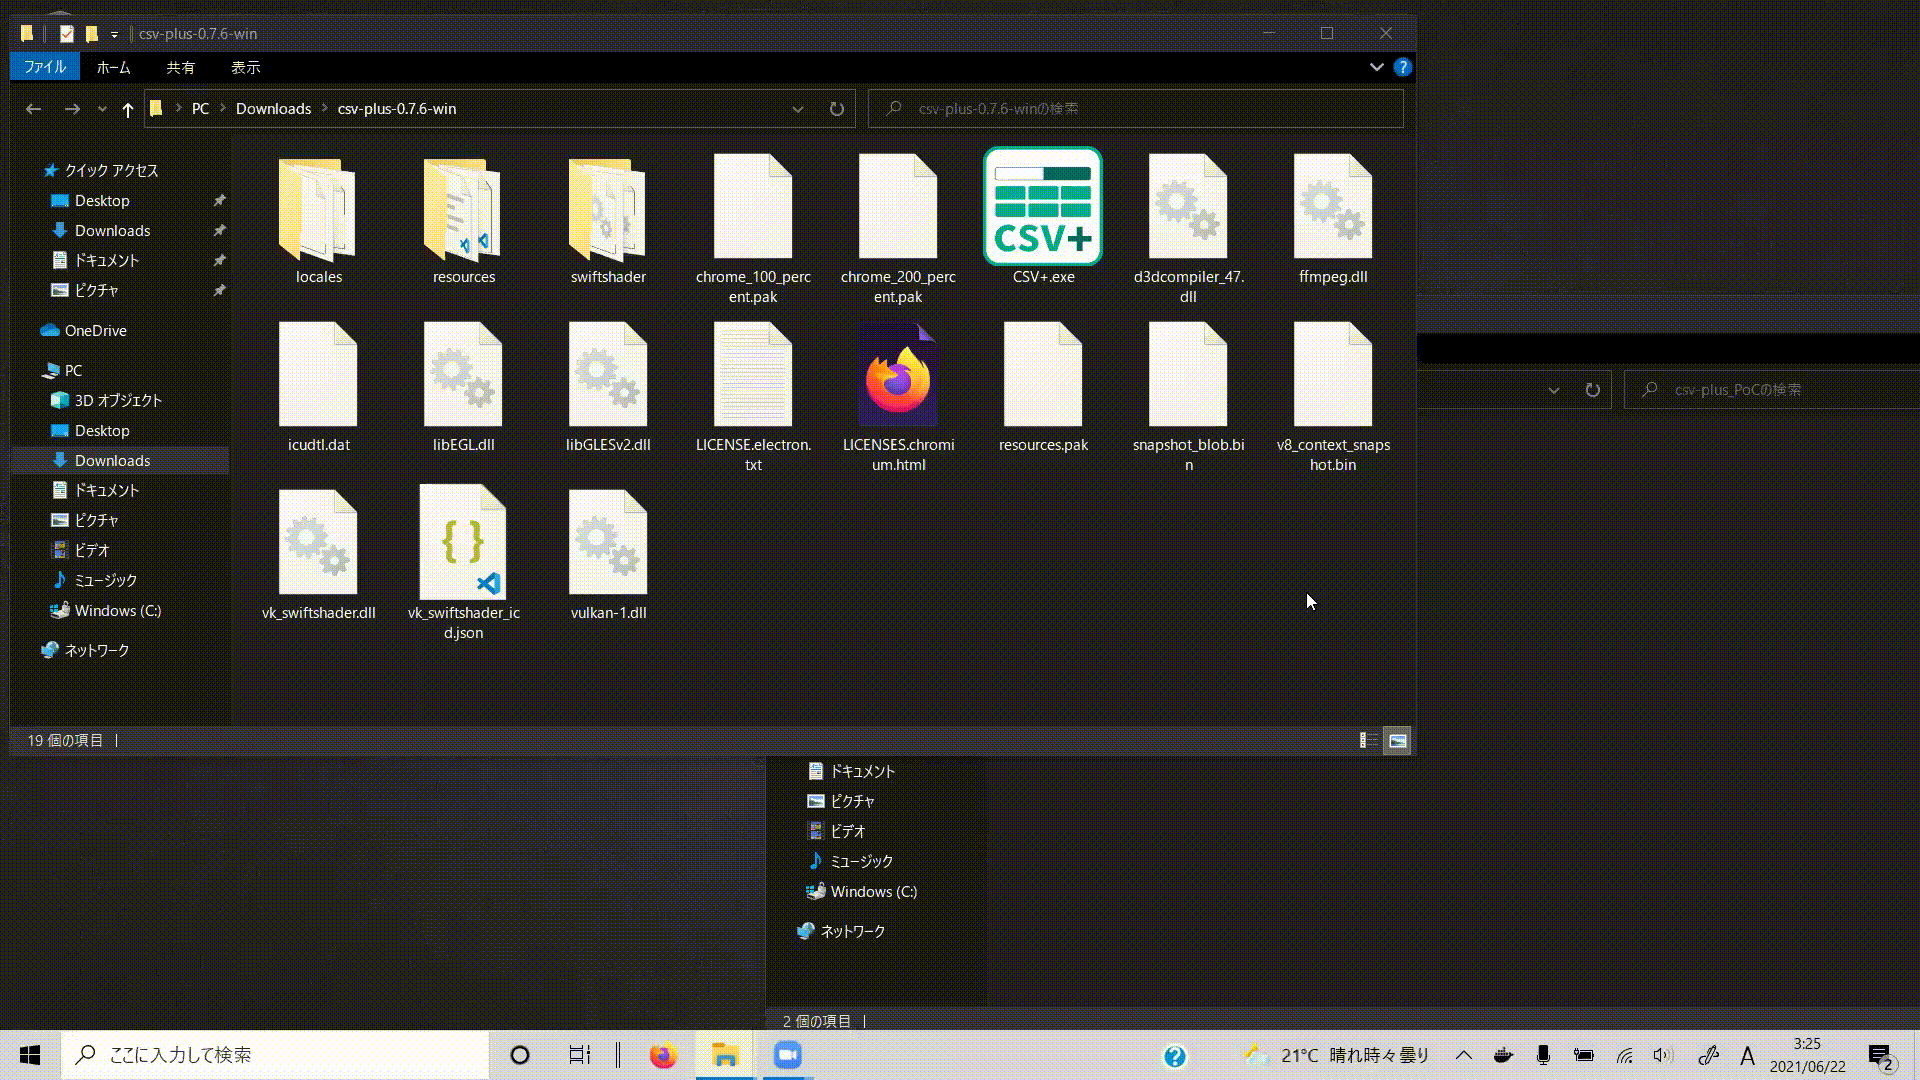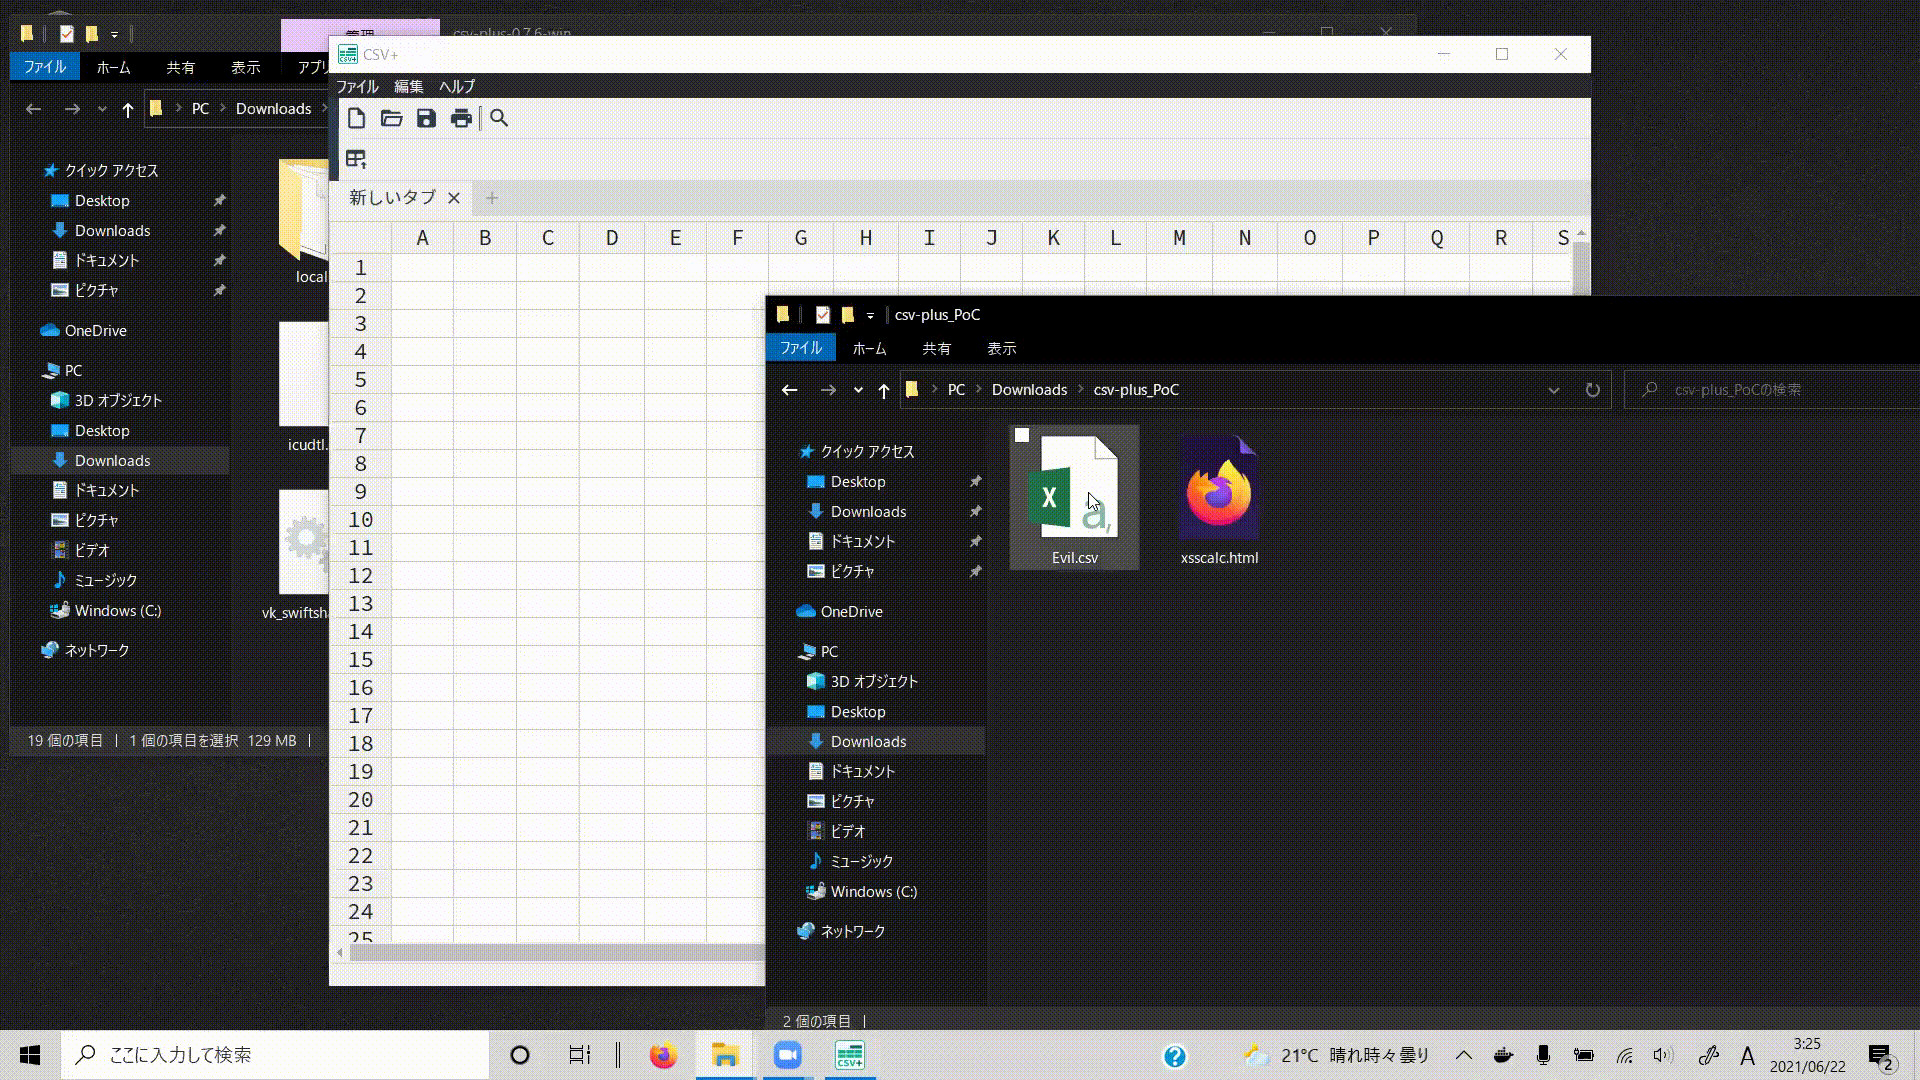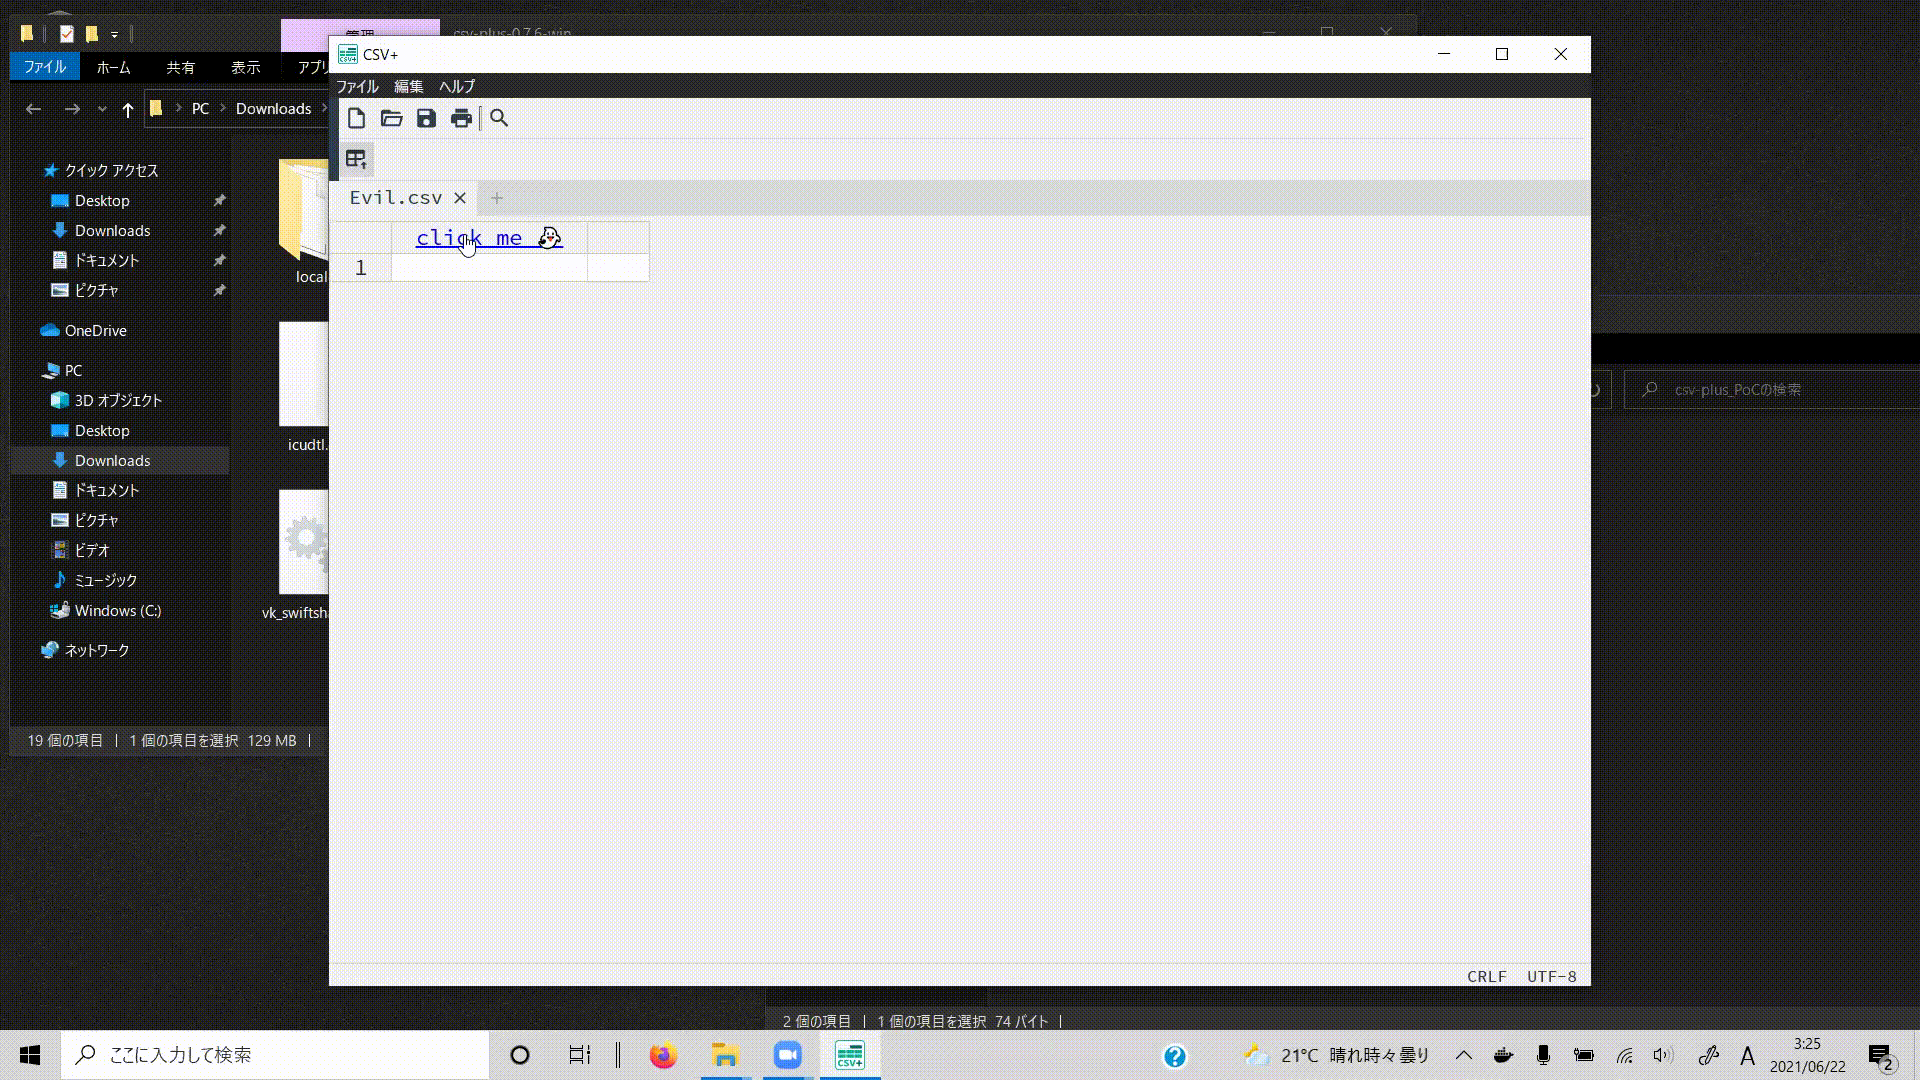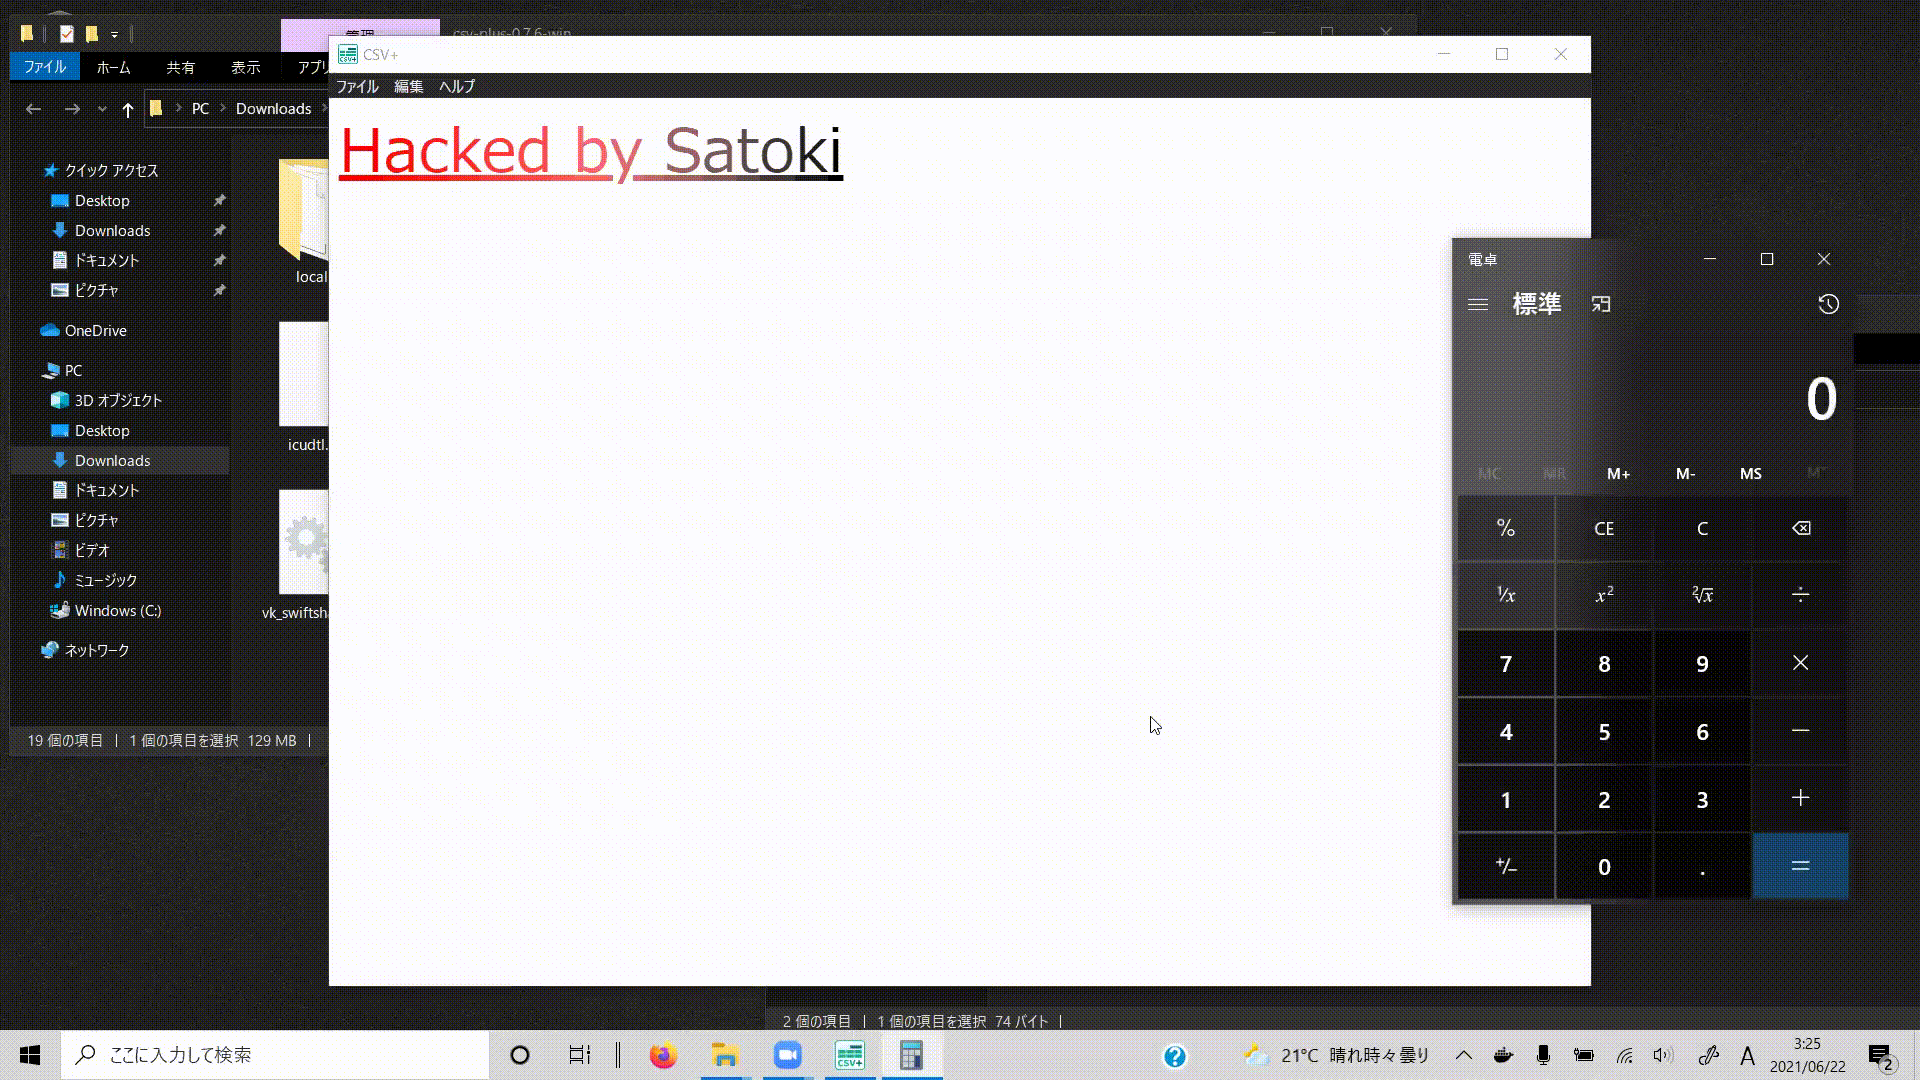 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Ejecución de Código Arbitrario (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Análisis detallado de CVE-2025-61686, una vulnerabilidad de path traversal en el almacenamiento de sesiones de archivos de React Router, incluida la…
 rickidevs/cve-2026-26717
# Análisis técnico de CVE-2026-26717: Ataque de temporización HMAC en la autenticación de webhooks de OpenFUN Richie LMS ## Resumen CVE-2026-26717…
 jibaru/cve-2025-66478-github-patcher
Herramienta de automatización basada en Go que escanea repositorios de GitHub en busca de versiones vulnerables de Next.js (CVE-2025-66478) y crea…
 renio-wow/cve-2026-51416
Analiza un CVE específico en el manejador OAuth de WeChat, identificando lecturas de respuestas HTTP sin límite que provocan denegación de servicio,…
 open-flaw/cve-2022-33171
CVE-2022-33171: Vulnerabilidad de inyección SQL en TypeORM
 clemfavre/cve-2023-45612_exploit
Reproducción de un problema de seguridad de alta severidad que permite ataques XXE (XML eXternal Entity) en la serialización XML de Ktor.
 amir-malek/react-cve-2025-55182
Detecta y corrige CVE-2025-55182 (React2Shell) en React Server Components y aplicaciones Next.js. Escanea versiones de paquetes, sugiere…








