
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 hamm0nz/react2shell-audit
Un script Bash ligero y recursivo para detectar versiones de Next.js y React Server DOM vulnerables a CVE-2025-55182 (React2Shell) en proyectos…
 fevar54/cve-2026-0848-poc-improper-input-validation
PoC de CVE-2026-0848: validación de entrada indebida en NLTK que permite ejecución de código vía StanfordSegmenter.
 boroeurnprach/cve-2026-23947-poc
Prueba de concepto que demuestra la ejecución arbitraria de código en Orval mediante campos OpenAPI maliciosos, con configuración, pasos de…
 kairo-one/cve-2020-14343-pyyaml
Payload de CVE-2020-14343
 0xdeadbit/cve-2025-50881
API SAS Úsalo Flujo RCE
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Herramienta de detección a nivel de activos para identificar el uso de jsPDF relacionado con CVE-2025-68428 Solo detección — sin explotación
 evillm/cve-2023-4634-poc
Exploit de prueba de concepto para CVE-2023-4634, una vulnerabilidad de ejecución remota de código en el plugin de WordPress Media Library Assistant.…
 intbjw/cve-2025-68613-poc-via-copilot
Análisis técnico detallado y prueba de concepto para CVE-2025-68613, una vulnerabilidad crítica de RCE en la evaluación de expresiones de n8n…
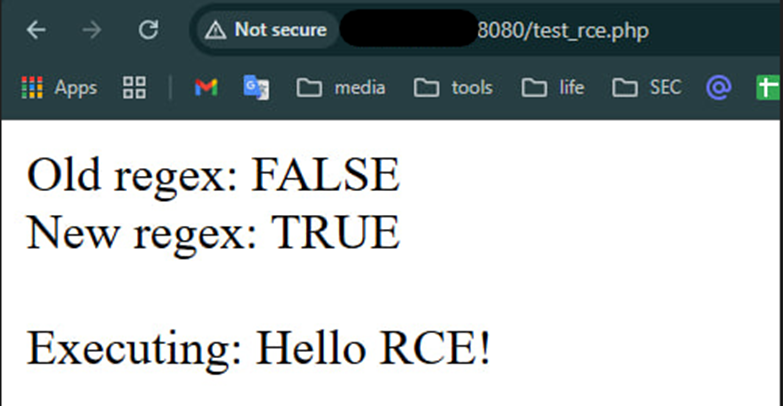 soltanali0/cve-2024-12877-exploit
Demo educativa del exploit CVE-2024-12877 para inyección de objetos PHP en el plugin GiveWP de WordPress. Incluye análisis de causa raíz, técnicas de…
 topstar88/cve-2025-55182
Exploit de prueba de concepto para CVE-2025-55182, que demuestra RCE no autenticado en React Server Components mediante deserialización insegura de…
 tamagorengs/react2shell-poc-cve-2025-55182
Exploit de prueba de concepto para CVE-2025-55182, una vulnerabilidad crítica de RCE en Next.js Server Actions. Explota la deserialización insegura…
 niokagi/react-cve-2025-55182
Probar y analizar la vulnerabilidad CVE-2025-55182 en Next.js Server Actions.
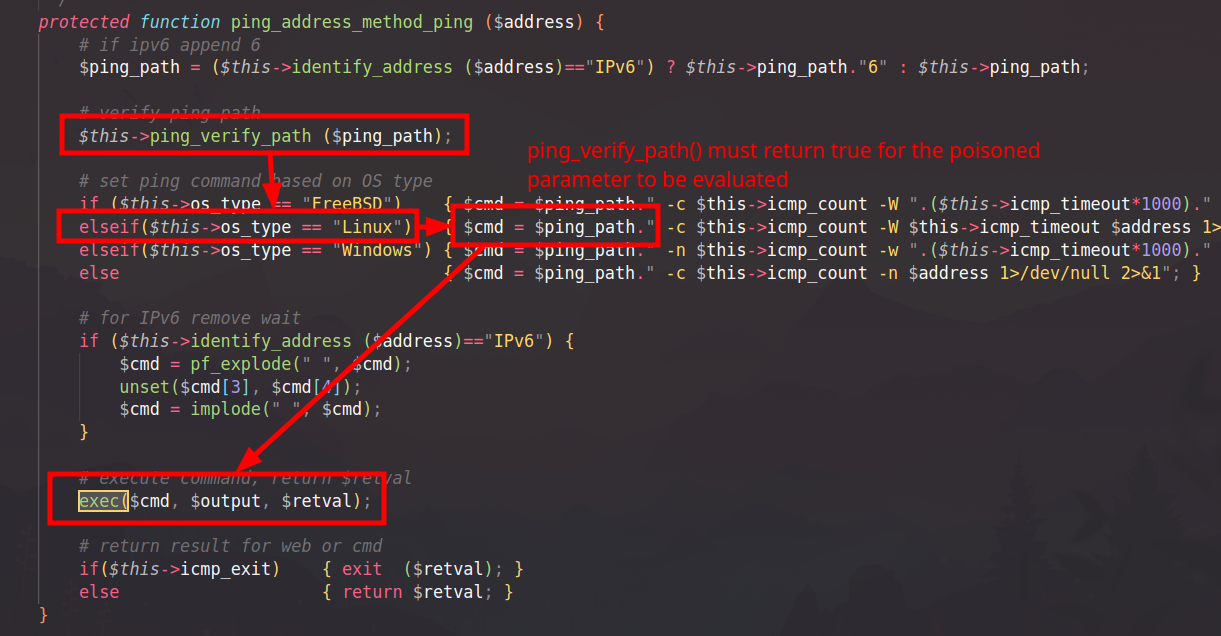 mallo-m/cve-2024-55187
Aviso detallado de CVE-2024-55187 con prueba de concepto para una vulnerabilidad de ejecución remota de código en phpIpam, explotando envenenamiento…
 ik-20211125/cve-2025-48384
CVE-2025-48384 PoC
 kai-one001/letta-cve-2025-51482-rce
Exploit de prueba de concepto para CVE-2025-51482, que demuestra la ejecución remota de código mediante el uso inseguro de exec() y bypass de sandbox…
 zebberncve/cve-2026-26831
Aviso para textract ⌯⌲ 15 000 descargas semanales
 x0da6h/poc-for-cve-2024-32019
Prueba de concepto del exploit para la vulnerabilidad CVE-2024-32019, escrito en C para probar y verificar la falla de seguridad.
 c4mx/cve-2022-22965_poc
Exploit de prueba de concepto para CVE-2022-22965 (Spring4Shell) dirigido a aplicaciones Java Spring Framework mediante peticiones HTTP manipuladas.








