
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Escáner de seguridad estático local para aplicaciones Next.js, Supabase y Stripe: 24 comprobaciones basadas en AST para claves filtradas, RLS y…
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - Inclusión de Archivos Locales no Autenticada
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : Tiki Wiki CMS GroupWare Explotación de Ejecución Remota de Código mediante Inyección de Plantillas del Lado del Servidor
 mbadanoiu/cve-2022-40635
CVE-2022-40635: Bypass de la Sandbox de Groovy en CrafterCMS
 barroqueiro/cve-2023-37941
Explotación de la caché predeterminada de superset mediante pickle
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - Falta de Autorización para la Instalación/Activación Arbitraria de Plugins por Usuarios Autenticados (Subscriber+)
 nth347/cve-2019-9081_poc
PoC para CVE-2019-9081
 brinmon/cve-2024-44337
CVE-2024-44337 POC El paquete `github.com/gomarkdown/markdown` es una biblioteca de Go para analizar texto Markdown y renderizarlo como HTML, lo que…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
El complemento News and Blog Designer Bundle de WordPress, en todas las versiones hasta la 1.1 e incluyéndola, presenta una vulnerabilidad de…
 geeksikhsecurity/ai-tool-poisoning-guard
Regla gratuita de línea base de seguridad para Claude Code, Codex y Cursor: trata las descripciones de herramientas MCP como entrada no confiable…
 danielhemmati/cve-2016-2098-my-first-exploit
Este exploit es una vulnerabilidad de ejecución remota de código en Ruby-on-Rails cuando se utiliza render sobre datos proporcionados por el usuario.
 tina94happy/spring-web-5xx-mitigated-version
Versión mitigada para CVE-2016-1000027 spring web.
 cymulateresearch/react2shell-scanner
React2Shell Scanner (CVE-2025-55182 & CVE-2025-66478)
 themalwareguardian/cve-2025-70330
Bug de análisis de archivos de Easy Grade Pro 4.1 usado como ejemplo educativo para mostrar cómo los principiantes pueden iniciarse en la…
 mouadk/cve-2024-38821
cve-2024-38821
 dottak/cve-2025-22710
Prueba de concepto de CVE-2025-22710
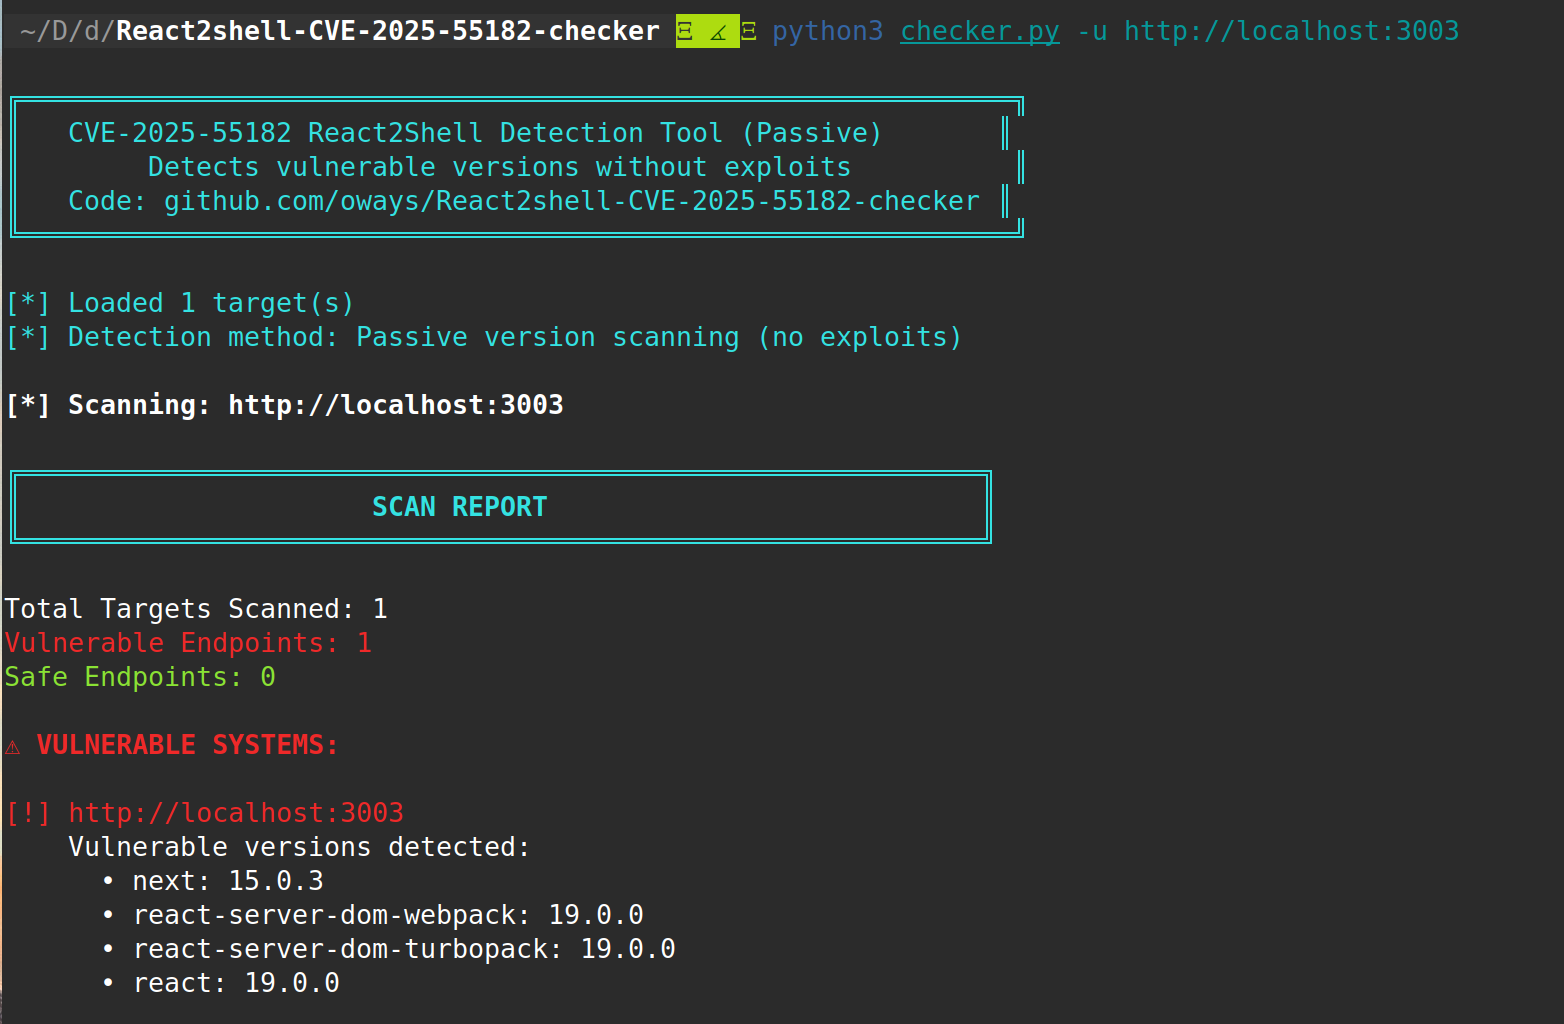 oways/react2shell-cve-2025-55182-checker
Herramienta de detección pasiva de CVE-2025-55182 para React Server Components vulnerables. Escanea package.json, paquetes JavaScript, cabeceras HTTP…
 shivang0/guardmodel
Acción de GitHub que escanea archivos de modelos de ML en busca de código malicioso y vulnerabilidades de seguridad








