
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 romain-deperne/cve-2026-32247
Prueba de concepto para CVE-2026-32247, una inyección de Cypher en graphiti-core mediante node_labels no saneados, que demuestra la exfiltración de…
 rat-c/cve-2024-1512
PoC para CVE-2024-1512 en el plugin MasterStudy LMS de WordPress.
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
Herramienta PoC para CVE-2026-44680 que afecta a MikroORM ≤7.0.13. Explota la inyección de ruta JSON para extraer el contenido de la base de datos…
 theopaid/cve-2026-67185-unauthenticated-path-traversal-allows-arbitrary-file-read-tinyweb-
Aviso de seguridad: Path Traversal no autenticado permite la lectura arbitraria de archivos (TinyWeb)
 far00t01/cve-2025-43960
# Exploit de inyección de objetos PHP para Adminer <4.8.1 a través de Monolog, que provoca denegación de servicio mediante payloads serializados…
 oscerd/cve-2026-49042
Reproductor de PoC para CVE-2026-49042 (Apache Camel camel-langchain4j-tools): los argumentos de llamada a herramientas de un LLM con inyección de…
 v3s9er/cve-2026-52885
Análisis técnico de CVE-2026-52885: una condición de carrera TOCTOU en Notepad++ v8.9.6.2 que permite ejecución arbitraria de comandos mediante un…
 trustedsec/lazzzy_dump
Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…
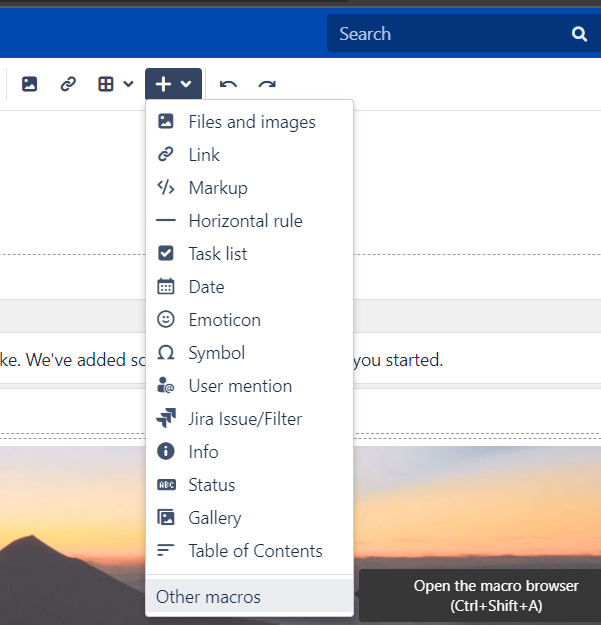 petrusviet/cve-2019-3396
Inyección de plantilla no autorizada en Confluence
 us3r777/cve-2018-20718
Prueba de concepto de exploit para CVE-2018-20718, una vulnerabilidad de inyección de objetos PHP en Pydio anterior a 8.2.1 que permite la ejecución…
 breadsquad/ediop3php
Un escáner de PHP CVE-2025-1219. En bash sin root.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 RCE posterior a la autenticación mediante deserialización de objetos PHP
 vpn28/cve-2021-34481
Verificar parche para CVE-2021-34481
 fazilbaig1/cve-2026-16723
Este es el parche N-day que estamos publicando al poner a prueba las capacidades de nuestro modelo.
 callmejonas/cve-2015-6576
Una PoC para el exploit de deserialización de Bamboo
 dhammon/pfblockerng-cve-2022-40624
Exploit de prueba de concepto para ejecución remota de código no autenticada en pfBlockerNg mediante entrada no saneada en la función de consulta…
 asngs/agenttriage-open-source
Sistema de trazabilidad entre agentes y diagnóstico de seguridad para agentes LLM que utilizan herramientas: normaliza eventos de traza, construye…
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
PoC educativo sobre la confusión del tamaño de los datos de retorno en assembly de Solidity; incluye contrato vulnerable, simulación de explotación y…








