
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 geraldoalcantara/cve-2023-50071
Múltiples vulnerabilidades de inyección SQL en /customer_support/ajax.php?action=save_department en Customer Support System 1.0 permiten a atacantes…
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
Esto es una prueba simple para FasterXML jackson-databind
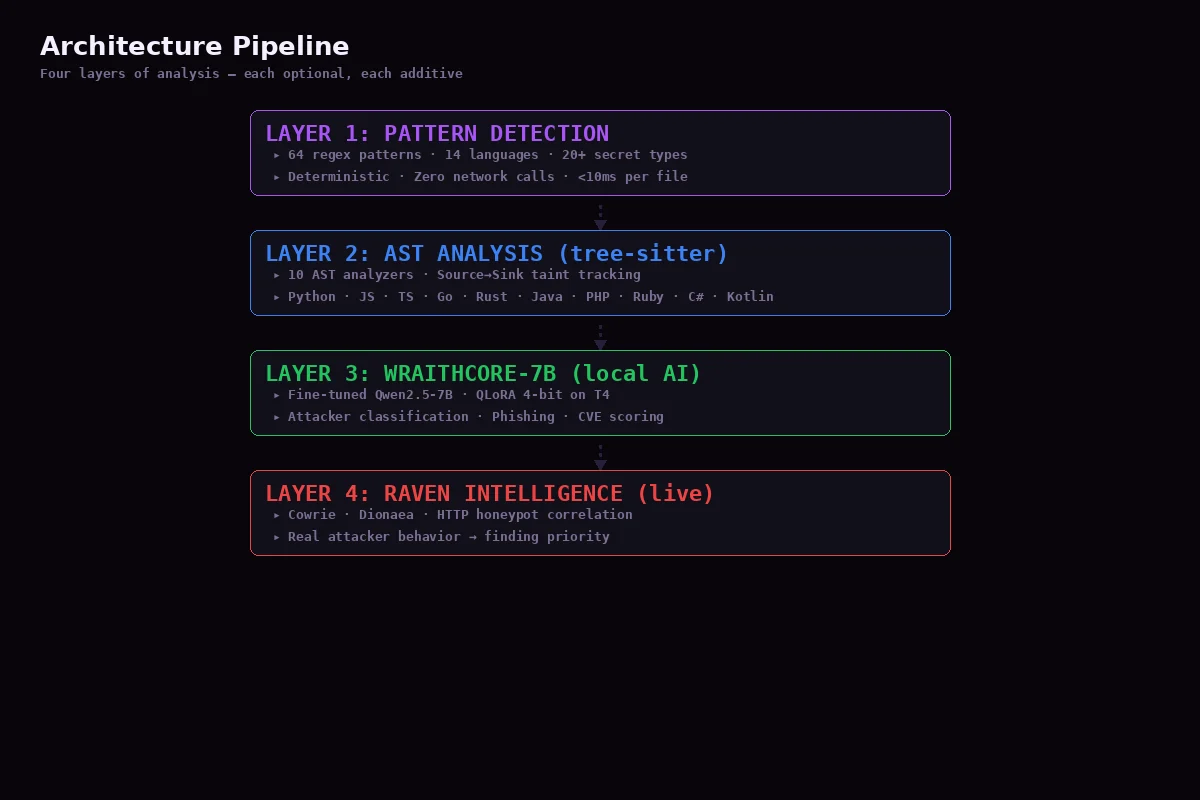 niffyhunt/codeguard-copilot
Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberadamente vulnerable para probar la detección de Log4Shell (CVE-2021-44228), la clasificación del impacto en el código y las…
 ridhinva/npm-tar-path-traversal-scanner
Escáner: CVE-2026-31802 npm tar path traversal — comprobador en Python para escritura arbitraria de archivos mediante npm pack
 josh-blythe/bordair-detector
Detector de inyección de prompts y jailbreak en dos etapas: compuertas regex más un clasificador ONNX DeBERTa-v3 cuantizado, con soporte para…
 secoba/djvul_stringagg
Inyección SQL en Django StringAgg (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Parche para la vulnerabilidad de inyección OGNL en Apache Struts (CVE-2026-10520), actualmente en revisión y desplegado en producción.
 artwiderobo/cve-2026-13934
Repositorio estructurado de investigación de vulnerabilidades para una falla CWE-20 en Chrome Dawn WebGPU: causa raíz, diff del parche, verificación…
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
Aviso de seguridad: Inyección de cabeceras HTTP mediante CR y LF no validados en valores de cabecera (tiny_http)
 csinexus/mcpshield
Solución directa para la vulnerabilidad de inyección de comandos sin parchear en MCP STDIO (familia CVE-2026-30623)
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Este repositorio contiene una demostración educativa de la mitigación y detección para **CVE-2026-72530**, una vulnerabilidad crítica de **Code…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Aviso de seguridad: Controles de acceso insuficientes permiten la eliminación no autorizada de salas (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
Aviso de Seguridad: Búsqueda de Sala sin Comprobar Provoca la Caída del Servidor (Let's Chat)
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, investigación de seguridad en PHP
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
Aviso de seguridad: División de respuesta HTTP mediante valores de cabecera de respuesta no validados (rouille)
 jenkinsci-cert/security-3430
Agente Java que transforma una clase vulnerable para bloquear la explotación de CVE-2024-43044 en controladores Jenkins, con apagado forzado opcional…








