
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 cckuailong/cve-2021-2471
Entorno de reproducción basado en Maven para CVE-2021-2471, que demuestra la explotación de XXE en SQLXML de JDBC con una guía paso a paso y código…
 abraxas/t3code-release-checksum-same-origin
T3 Code 61c3794c supply-chain leftover. Updater verifies SHA256SUMS from the same origin as the archive. No signature. Loopback lab.
 lzh0082-cloud/code-detection
Paquete de replicación que estudia cómo los auditores de vulnerabilidades de LLM se someten a la evidencia del análisis estático, con un front end de…
 federiconbaez/cortex9-pingora-http10-te-smuggling-model
Offline educational model of CVE-2026-2835 (Pingora HTTP/1.0 TE smuggling)
 rama291041610/cve-2022-1292
CVE-2022-1292 Vulnerabilidad de c_rehash de OpenSSL
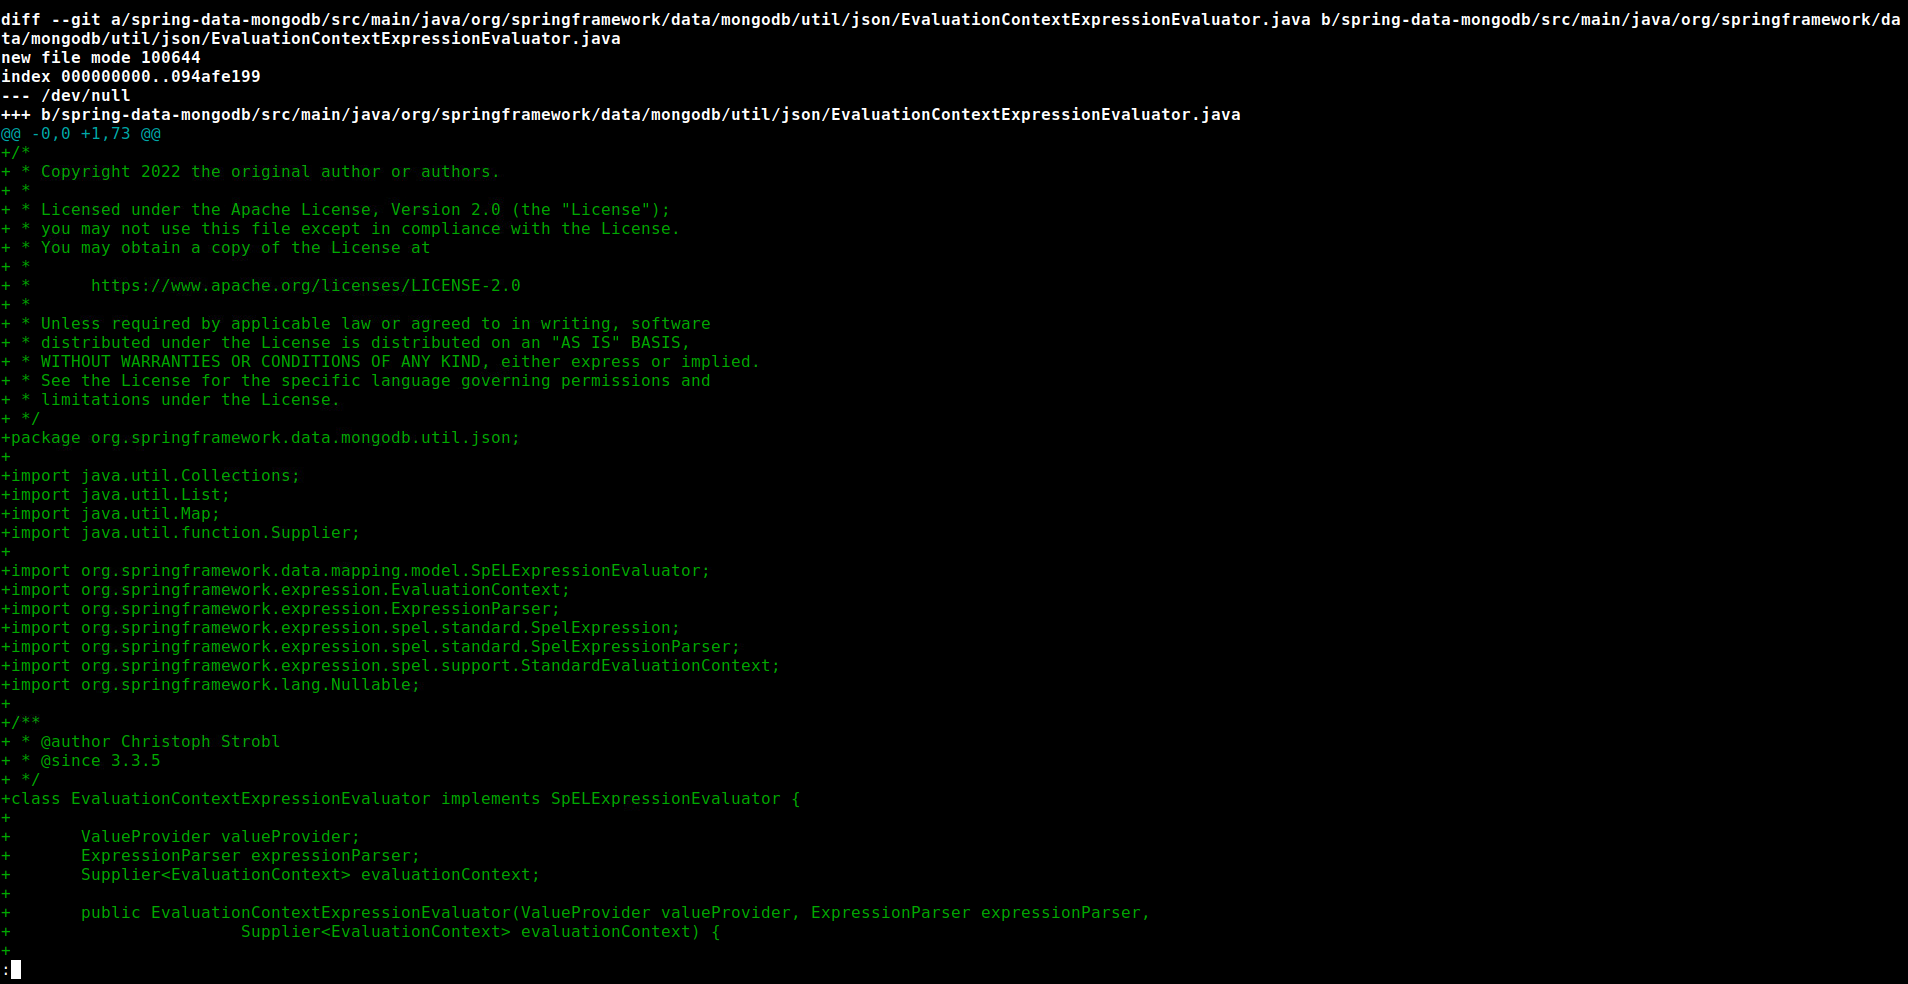 murataydemir/cve-2022-22980
[CVE-2022-22980] Inyección de expresiones SpEL en Spring Data MongoDB
 d5sec/cve-2021-43609-poc
Exploit de prueba de concepto para CVE-2021-43609 que demuestra una cadena de inyección SQL a lectura de archivos a ejecución remota de código contra…
 enriquenegri-cyberlaw/boa-webserver-log-escape-injection-cve-2009-4496
Análisis defensivo de CVE-2009-4496: inyección de secuencias de escape de terminal en los registros del servidor web Boa — revisión del código…
 hideki233/cve-2025-3248-langflow-rce
Prueba de concepto de exploit para CVE-2025-3248, una vulnerabilidad de ejecución remota de código no autenticada en Langflow, que demuestra la…
 veraxy00/cve-2020-8840
Código de entorno de reproducción y análisis de la vulnerabilidad de ejecución remota de código en Jackson-databind (CVE-2020-8840)
 abraxas/t3code-preview-webview-isolation
T3 Code 61c3794c local isolation leftover. Preview will-attach-webview sets contextIsolation false and keeps page-supplied preload. Loopback lab.
 al1ex/cve-2020-11113
CVE-2020-11113:Jackson-databind RCE

 thalesgroup/oss-analyzer
Puerta de seguridad y cumplimiento de código abierto para GitLab CI y GitHub Actions: SBOM, vulnerabilidades de dependencias, SAST, secretos, IaC y…
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
Offline educational model of CVE-2026-26189 (trivy-action envfile source injection)
 federiconbaez/cortex9-geonode-layer-name-command-injection-model
Offline educational model of CVE-2026-33050 (GeoNode layer-name command injection)
 polikhronidi/cve-2026-98432-ubuntu-backport
Candidato de backport para Ubuntu 6.8 validado con el código fuente para la corrección upstream de Eric Dumazet de CVE-2026-98432, con procedencia y…
 davwwwx/cve-2022-23614
Exploit de prueba de concepto para CVE-2022-23614 que demuestra la ejecución de código arbitrario mediante la omisión del sandbox del filtro sort de…
 iulianvostrut/contexthound
CLI de análisis estático que escanea bases de código en busca de inyección de prompts en LLM, exfiltración de datos, jailbreak y vulnerabilidades de…








