
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 al1ex/cve-2019-12814
CVE-2019-12814: Jackson JDOM XSLTransformer Gadget
 sensepost/dotnethookertoolkit
Kit de herramientas de inyección para .NET Framework basado en Frida y hooking de métodos administrados para rastreo en tiempo de ejecución,…
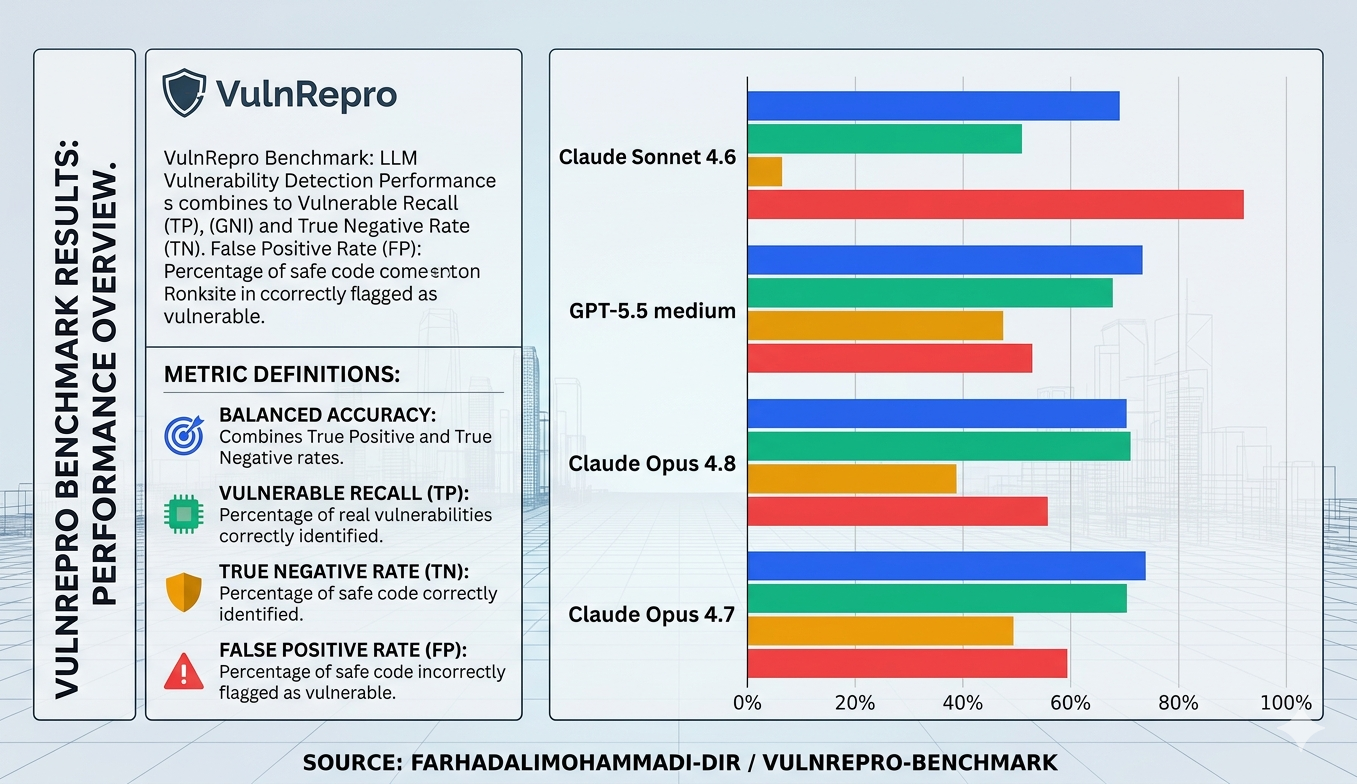 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark que mide la capacidad de los modelos de IA para detectar vulnerabilidades en código fuente mediante casos reales de bug bounty con un…
 zhengxr930/maleval
Código oficial del artículo de ISSTA 2026: ¿Es suficiente "Saber que es malicioso"? Evaluación de los LLM para la auditoría de comportamiento de…
 0x240x23elu/cve-2020-28948-and-cve-2020-28949
Prueba de concepto para CVE-2020-28948 y CVE-2020-28949, vulnerabilidades de recorrido de ruta y escritura arbitraria de archivos en PHP Archive_Tar.
 nyamort/cve-2024-50340
Exploit de prueba de concepto para CVE-2024-50349 que demuestra la inyección de variables de entorno en Symfony ArgvInput mediante parámetros de…
 bitnesswise/jquery-prototype-pollution-fix
Una corrección para CVE-2019-11358 (contaminación de prototipos en jquery)
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' Inyección de Código PHP PoC de RCE (CVE-2009-1151)
 jas502n/cve-2019-14439
Exploit de prueba de concepto para la vulnerabilidad de ejecución remota de código en Jackson-databind (CVE-2019-14439) dirigido a la deserialización…
 tanmayshahane/kyubisweep
Una herramienta CLI ligera y multiplataforma que escanea tu sistema de archivos para detectar secretos expuestos, claves API y tokens. Construida con…
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC para Ollama ≤0.1.33: path traversal y escritura arbitraria de archivos a través del manejo de digest de modelo, lo que…
 nxploited/cve-2025-3776
El plugin Verification SMS with TargetSMS de WordPress <= 1.5 es vulnerable a Ejecución Remota de Código (RCE).
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 Inyección de Código a Ejecución Remota de Código
 ok0mo/cve-2022-24086-rce-poc
Prueba de Concepto Verificada para CVE-2022-24086
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Escáner para CVE-2025-55182 (React) y CVE-2025-66478 (Next.js) - Rastrea y remedia una campaña de vulnerabilidad crítica de React Server Components…
 brianwrf/cve-2019-6690
Es una PoC simple de Validación de Entrada Incorrecta en python-gnupg 0.4.3 (CVE-2019-6690).
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 RCE a través de metadatos de checkpoint mediante análisis inseguro de PyYAML de CKPT.yaml.
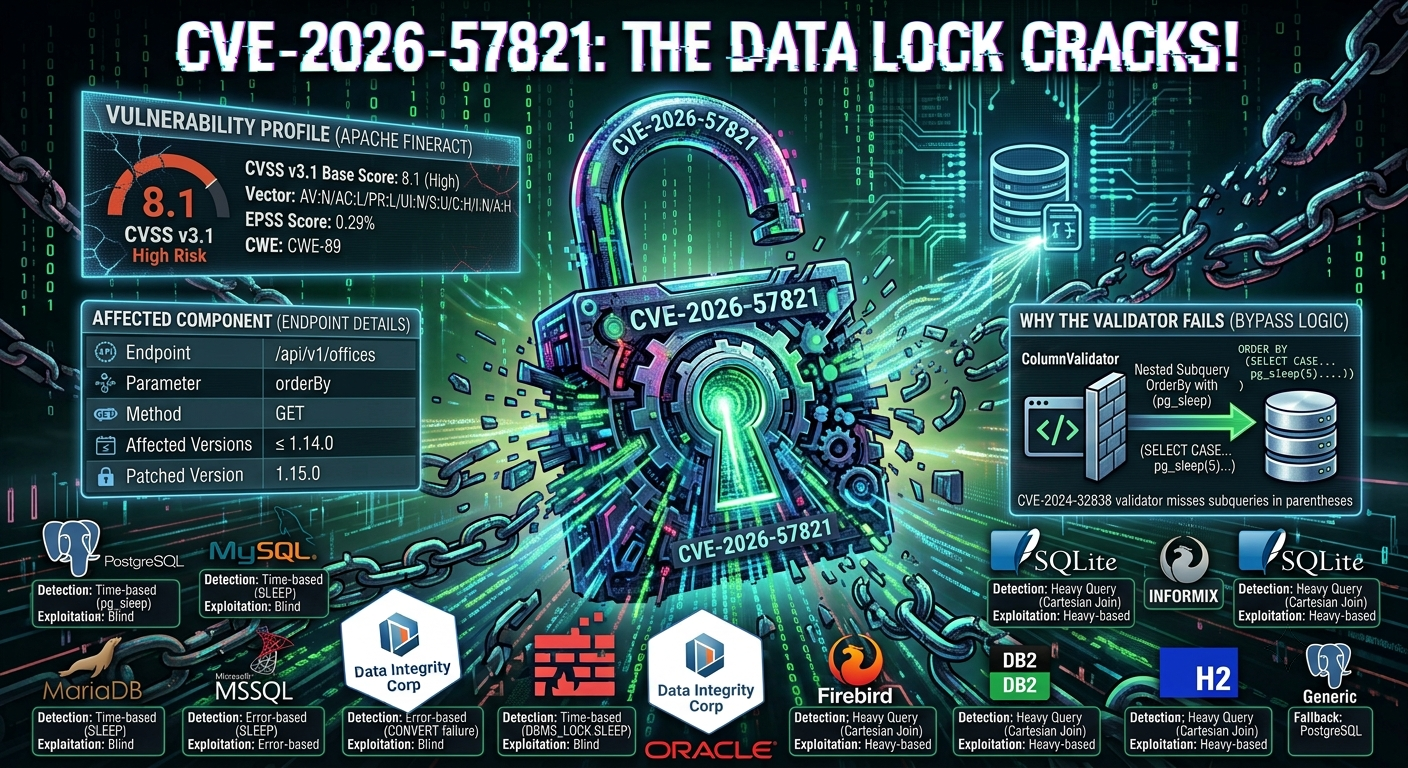 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Dos scripts de Python para pruebas de seguridad autorizadas: verifier.py (detección…








