
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 joernio/joern
Plataforma de análisis de código abierto para C/C++/Java/Binary/Javascript/Python/Kotlin basada en gráficos de propiedades de código. Discord…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
Paquete de reglas de análisis estático para detectar vulnerabilidades de seguridad, patrones de código peligrosos y problemas de configuración en…
 ezyang/htmlpurifier
Filtro HTML compatible con los estándares escrito en PHP
 checkmarx/kics
Escáner de análisis estático para infraestructura como código que detecta vulnerabilidades de seguridad, violaciones de cumplimiento y…
 c2sp/wycheproof
Project Wycheproof tests crypto libraries against known attacks.
 revng/revng
Framework de análisis binario y descompilador de código abierto construido sobre LLVM y QEMU, que eleva los binarios a una representación intermedia…
 microsoft/applicationinspector
Un analizador de código fuente diseñado para descubrir características de interés y otras propiedades, respondiendo rápidamente a la pregunta "¿Qué…
 snyk/agent-scan
Escáner de seguridad para agentes de IA, servidores MCP y habilidades de agentes.
 aquasecurity/tfsec
Tfsec ahora forma parte de Trivy
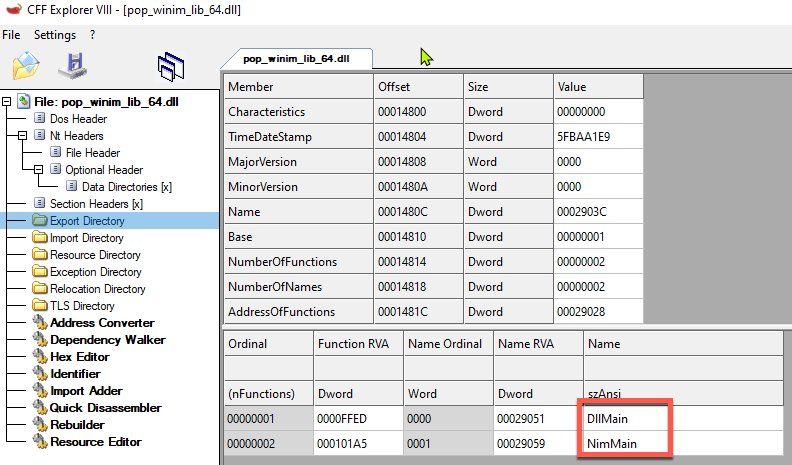 byt3bl33d3r/offensivenim
Mis experimentos en el armamento de Nim (https://nim-lang.org/)
 patriksimek/vm2
Sandbox de JavaScript aislado para Node.js que ejecuta código no confiable con acceso restringido a módulos integrados y recursos del host mediante…
 dman95/sasm
SASM - IDE multiplataforma simple para los lenguajes ensamblador NASM, MASM, GAS y FASM
 huhusmang/awesome-llms-for-vulnerability-detection
El índice más completo y actualizado continuamente de la comunidad sobre investigación de Modelos de Lenguaje de Gran Tamaño para la detección de…
 yelp/detect-secrets
Una forma amigable para empresas de detectar y prevenir secretos en el código.
 zinja-coder/jadx-ai-mcp
Plugin para JADX para integrar el servidor MCP
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills








