
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 seanpesce/cve-2024-22243
Ejemplos de escenarios explotables para CVE-2024-22243 que afecta al framework Spring (redirección abierta y SSRF).
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Código básico para crear la cadena de gadgets Alibaba FastJson + Spring, utilizada para explotar Apache Dubbo en CVE-2019-17564 - más información…
 giovannigatti/cve-bench
Un benchmark para evaluar agentes de IA en la corrección de vulnerabilidades de seguridad del mundo real.
 theori-io/reactguard
ReactGuard ofrece herramientas de detección de frameworks y vulnerabilidades para CVE-2025-55182 (React2Shell)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Script para verificar rápidamente CVE-2025-55182 (React) y CVE-2025-66478 (Next.js) - Vulnerabilidades críticas de RCE sin autenticación en el…
 jweny/cve-2022-22980
Exploit de prueba de concepto para CVE-2022-22980, una vulnerabilidad de ejecución remota de código en Spring Data MongoDB mediante inyección SpEL en…
 nccgroup/lightweight_static_analysis
Crea análisis estáticos útiles y ligeros utilizando herramientas de código abierto + un poquito de tu propio código
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 nzkoz/bigdecimal-segfault-fix
Proporciona una solución rápida para el error de segfault en Ruby (CVE-2009-1904)
 ztcoalson/if-guide
[NeurIPS '25] Código para el artículo "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 sudistark/vscode-rce-electrovolt
Intentando reproducir CVE-2021-43908
 simplylu/cve-2021-42574
Genera archivos maliciosos usando el ataque bidi publicado recientemente (CVE-2021-42574)
 secprbench/secprbench
Evaluación comparativa de 265 cambios de código reales que introducen vulnerabilidades en nueve proyectos de C, C++ y Rust, con tareas de revisión…
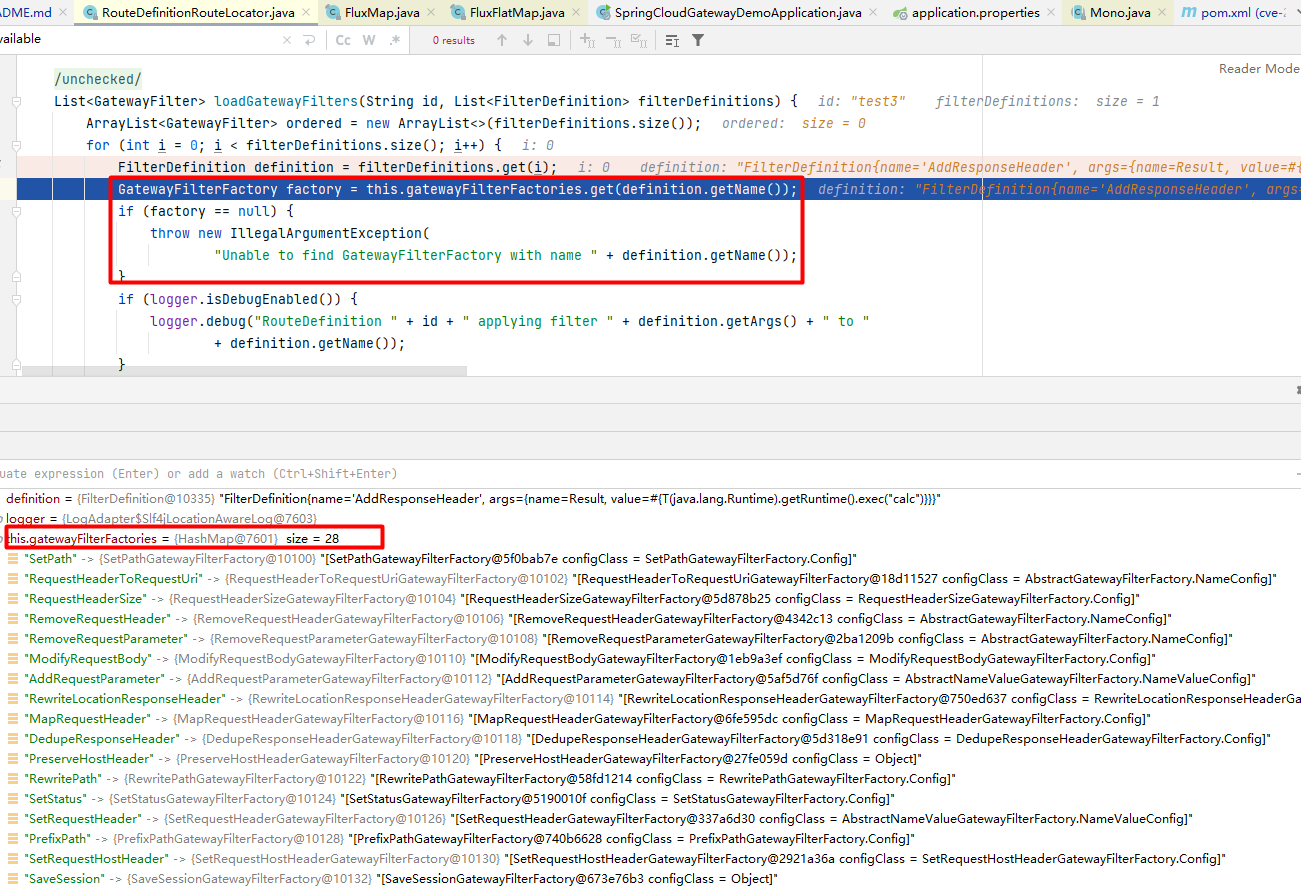 enokiy/cve-2022-22947-spring-cloud-gateway
Análisis detallado y exploit para CVE-2022-22947, una vulnerabilidad de ejecución remota de código en Spring Cloud Gateway mediante inyección SpEL en…
 neurosaki987/qvm-tool
Kit de herramientas de análisis estático y recuperación de estructura para imágenes PE protegidas con ACE .qvm0
 hunntr/cve-2023-46818
Se descubrió un problema en ISPConfig anterior a 3.2.11p1. Se puede lograr una inyección de código PHP en el editor de archivos de idioma por parte…

 elpe-pinillo/cve-2023-6246
Exploit de prueba de concepto basado en C para CVE-2023-6246, dirigido a una vulnerabilidad de escalada de privilegios en las llamadas al sistema del…








