
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 bi-zone/cve-2024-7965
Este repositorio contiene un PoC para CVE-2024-7965. Esta es la vulnerabilidad en V8 que ocurre solo dentro de ARM64.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
El antivirus para artefactos de IA y firewall RAG. Una herramienta de análisis estático que escanea Modelos y Notebooks en busca de RCE, y datasets y…
 binsec/xyntia
Xyntia, el desofuscador de caja negra
 nccgroup/cq
Escáner de seguridad de código rápido diseñado para la revisión manual de seguridad del código por parte de expertos. Genera hallazgos con…
 llvmparty/striga
Experimental x86-64 to LLVM IR lifter in Python that translates machine code into analyzable IR for reverse engineering, optimization, and VM handler…
 owasp/agent-security-regression-harness
Pruebas de regresión de seguridad ejecutables para aplicaciones agentivas y sistemas integrados con MCP.
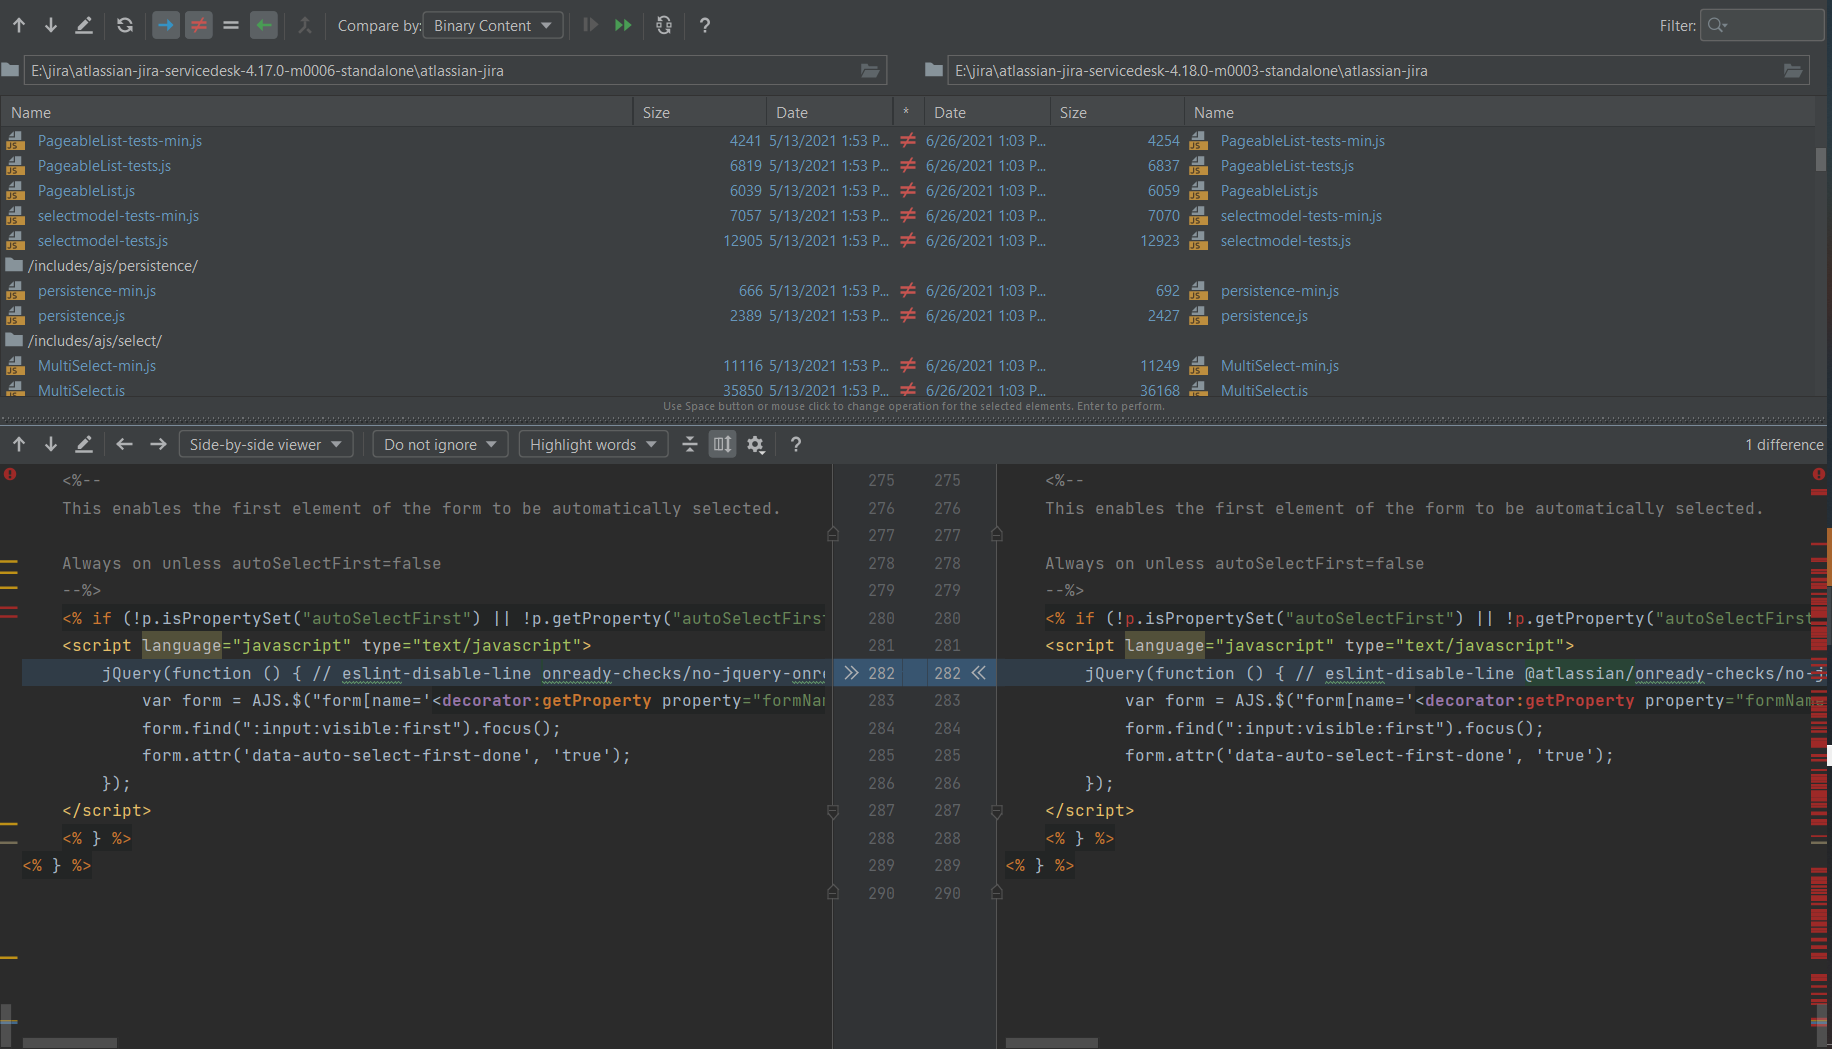 petrusviet/cve-2021-39115
La inyección de plantillas en las plantillas de correo electrónico permite la ejecución de código en Jira Service Management Server
 momenbasel/vulnhawk
Escáner SAST impulsado por IA que encuentra bypass de autenticación, IDOR y fallos lógicos que Semgrep/CodeQL pasan por alto. Acción gratuita de…
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind Vulnerabilidad de ejecución remota de código
 brianwrf/wordpress_4.9.8_rce_poc
Una PoC sencilla para RCE en WordPress (privilegio de autor), referirse a CVE-2019-8942 y CVE-2019-8943.
 owasp/cwe-tool
Una herramienta de descubrimiento de CWE de línea de comandos basada en la base de datos OWASP / CAPSEC de Common Weakness Enumeration.
 owasp/tcasvs
OWASP Estándar de Verificación de Seguridad de Aplicaciones de Cliente Pesado
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: escape del sandbox de js2py, evasión de la restricción de pyimport.
 pelock/jobfuscator
Ofusca el código fuente de Java para protegerlo contra la ingeniería inversa, la descompilación y el robo de propiedad intelectual. Renombra…
 nightwatchcybersecurity/gitbleed_tools
Scripts de shell para clonar y reflejar repositorios Git, calcular diferencias y ejecutar gitleaks para detectar secretos ocultos en commits…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
Inspector semántico para SQL: detecta dobles conteos por fan-out, violaciones de aditividad, claves de unión incorrectas e infracciones de políticas…








