
 #1
Herramientas para evaluar y explotar la seguridad y vulnerabilidades de comunicación de dispositivos Bluetooth.
Recomendado por Kitploit
 cedric-martz/cve-2025-36911_scan
Este script se puede usar para verificar si un dispositivo Bluetooth es vulnerable a CVE-2025-36911.
 naren-jayram/linux-heap-based-type-confusion-in-l2cap
CVE-2020-12351
 sergeb250/blueducky
BlueDucky explota una vulnerabilidad Bluetooth, específicamente CVE-2023-45866, que permite a un atacante inyectar pulsaciones de teclado en un…
 shaikusaf/system_bt_aosp10_r33_cve-2022-20229
Pila Bluetooth de Android (Fluoride) con un parche específico para CVE-2022-20229, que proporciona una versión vulnerable para investigación de…
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Pila Bluetooth parcheada para Android 10 (AOSP r33) que corrige la vulnerabilidad de desbordamiento de búfer CVE-2021-0316.
 ap425q/whisper-pair
Escanea dispositivos Bluetooth Low Energy en busca de vulnerabilidades de Fast Pair (CVE-2025-36911), probando si los accesorios aceptan solicitudes…
 mastercode112/upgraded_bluebourne-cve-2017-0785-
Actualización de BlueBourne CVE-2017-0785 a python3
 steampunk424/cve-2025-36911-wisper_pair_target_finder
¡Esto no es un exploit para CVE-2025-36911!!! ¡Esto es un detector para encontrar dispositivos potencialmente vulnerables! ¡Úsalo solo en tus propios…
 nicholas-howland/cve-2026-6992-poc
Prueba de concepto de vulnerabilidad reelaborada desde https://github.com/utmost3/cve/issues/2 No reclamo crédito por descubrir la vulnerabilidad.…
 shaikusaf/packages_apps_bluetooth_aosp10_r33_cve-2021-0329
# Paquete Bluetooth de Android con modificaciones que abordan CVE-2021-0329, una vulnerabilidad crítica de ejecución remota de código en Bluetooth.…
 hegaz0y/-bul
EDSEC_BKIF es una herramienta de inyección de teclas para Android, Linux y iOS. Con la ayuda de CVE-2023-45866, brinda a los usuarios un control sin…
 xg3nesis/rustyinjector
Implementación en Rust de la prueba de concepto de inyección de teclado de Marc Newlin (CVE-2023-45866).
 the-girl-who-lived/cve-2020-11539
Control de acceso inadecuado en Tata Sonata Smartband
 carlosdelrosario7/sploit-bx
Bash que instala los sploit CVE-2017-0781 y CVE-2017-0785 y lo necesario para su usos.
 spiritualmachines/buds-audit
Sin dongle, sin root – herramienta de evaluación de seguridad Bluetooth para auriculares inalámbricos afectados por la cadena de vulnerabilidades del…
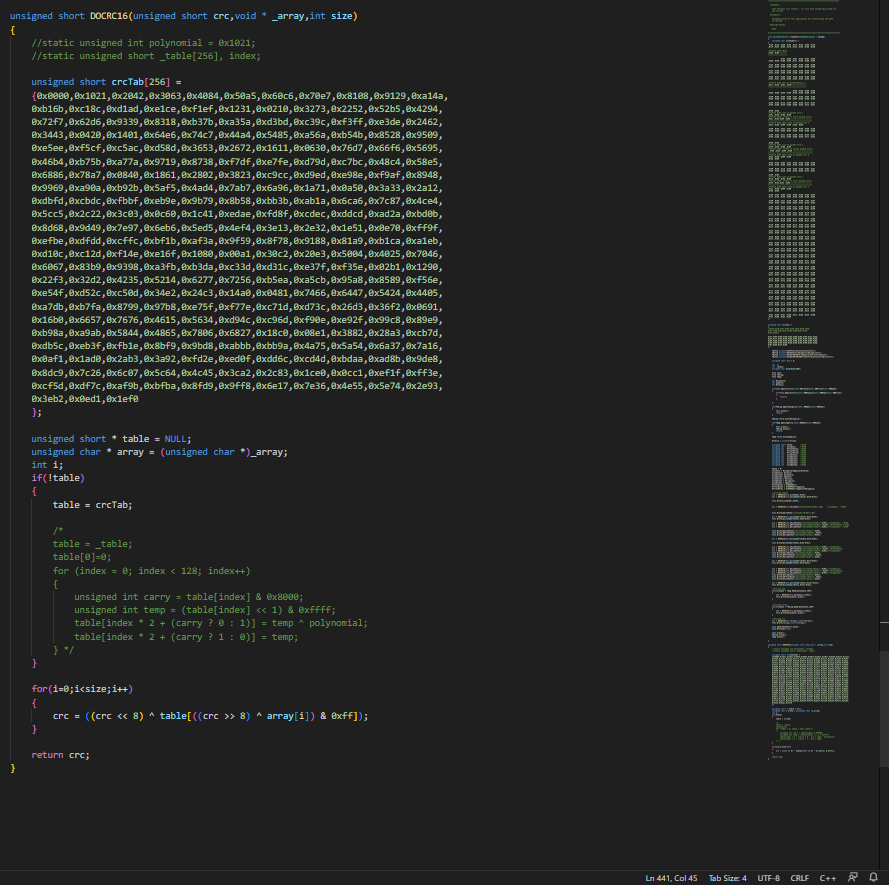 spiralbl0ck/cabir_analysis
análisis parcial de cabin
 mjancek/bluebornedetection
Herramienta simple de detección para la vulnerabilidad Blueborne encontrada en dispositivos Android --- CVE-2017-0781.
 damiansuess/learn.bluejam
Aprende qué es BlueJam CVE-2017-0781








