
 #1
Técnicas de explotación de binarios, cadenas ROP, explotación de heap, format strings e investigación de corrupción de memoria.
Recomendado por Kitploit

 etahen/etahen
Payload habilitador de homebrew para PS5 que ofrece funcionalidades de post-explotación: carga de plugins/payloads personalizados, soporte para…
 adamkadaban/ctfs
Hoja de referencia CTF + Informes / Archivos para algunos de los CTF de seguridad que he realizado
 theofficialflow/h-encore
Exploit de kernel totalmente encadenado para PS Vita en firmwares 3.65-3.68
 secrary/injectproc
InjectProc - Técnicas de Inyección de Procesos [Este proyecto ya no recibe mantenimiento]
 externalist/exploit_playground
Análisis de exploits públicos o mis exploits de 1 día
 bcoles/kasld
KASLD desaleatoriza la disposición de la memoria virtual y física del kernel de Linux desde un proceso local, utilizando lo que su ventaja…
 nac-l/mergen
Desofuscación mediante optimización con uso de LLVM IR y análisis de ensamblador.
 orangetw/my-presentation-slides
Recopilaciones de diapositivas de presentaciones públicas de Orange Tsai.
 lunixbochs/patchkit
parcheo binario desde Python
 cloudfuzz/android-kernel-exploitation
Taller práctico para aprender análisis y explotación de vulnerabilidades del kernel de Android, con entorno de compilación basado en Docker y…
 phoenhex/files
Repositorio curado de exploits, código de prueba de concepto y presentaciones de investigación de vulnerabilidades del equipo phoenhex, centrado en…
 ynwarcs/cve-2024-38063
poc para CVE-2024-38063 (RCE en tcpip.sys)
 mfthomps/labtainers
Labtainers: Un marco de laboratorio cibernético basado en Docker
 rip1s/cve-2018-8120
CVE-2018-8120 exploit de escalada de privilegios local en Windows
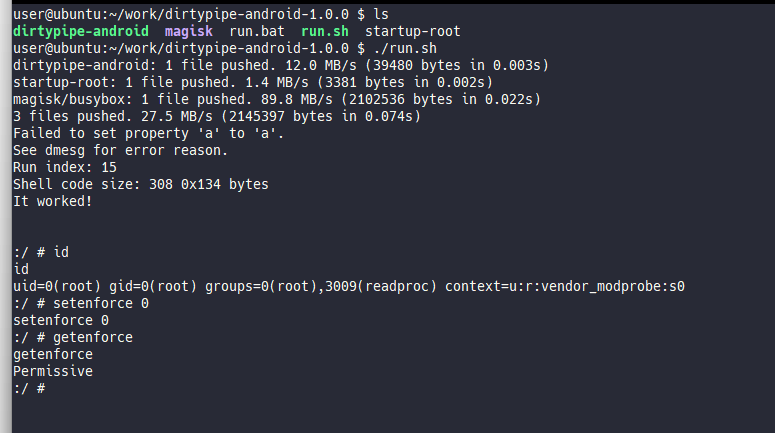 polygraphene/dirtypipe-android
Exploit de root Dirty Pipe para Android (Pixel 6)
 scumjr/dirtycow-vdso
PoC para Dirty COW (CVE-2016-5195)
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit experimental de kernel basado en webkit (Arb. R/W) para PS5 en <= 4.51FW
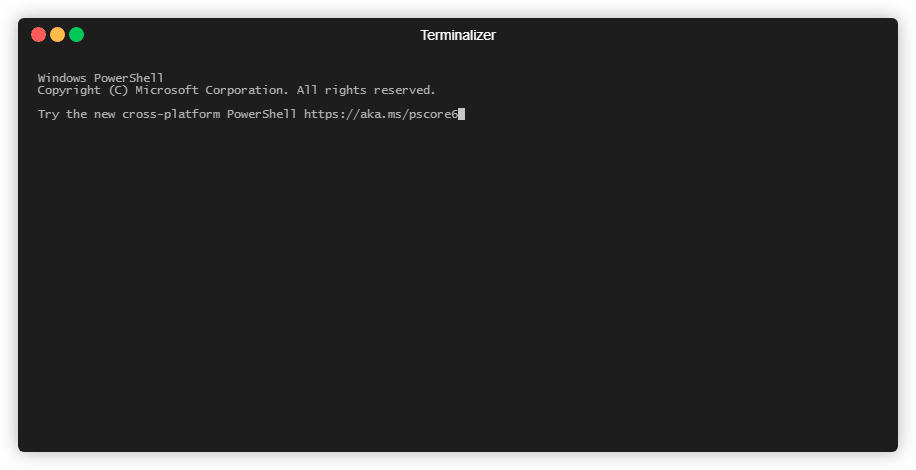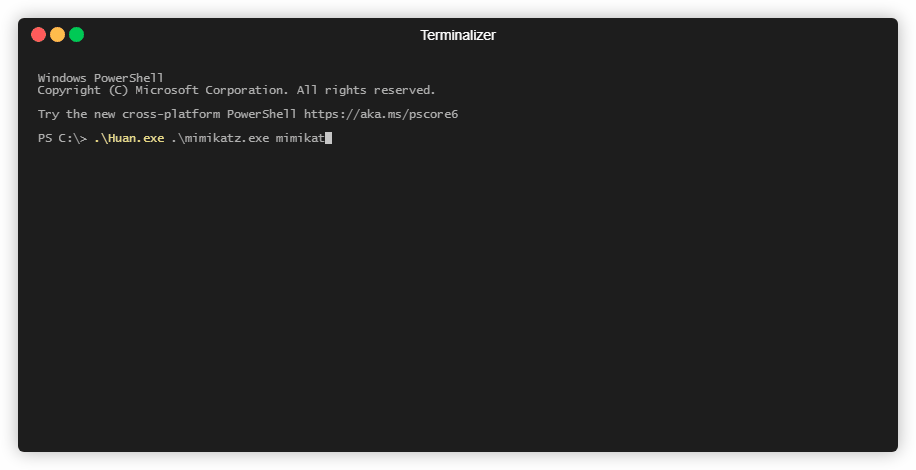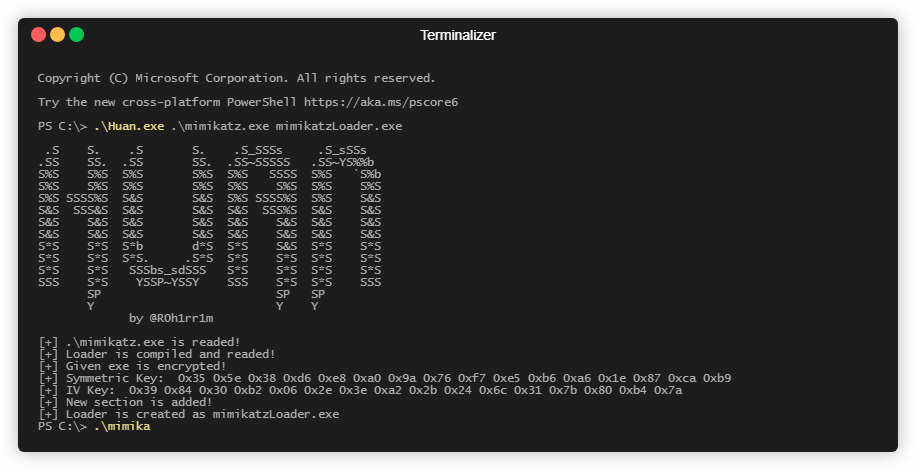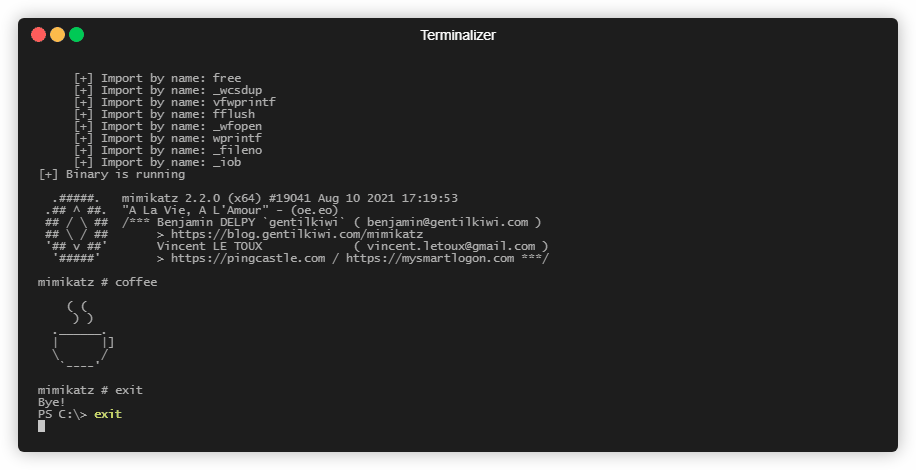 frkngksl/huan
Generador de Cargador PE Encriptado








