
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 karm/cve-2015-8710
Reproductor para Windows/Linux
 wise-security/cve-2025-69599
Prueba de concepto del exploit para CVE-2025-69599, que demuestra un elemento de ruta de búsqueda no controlado en los binarios rvia y ndtrack de…
 3dluvr/new-lib3mf.dll-for-meshmixer
lib3mf.dll precompilado para MeshMixer que incluye un parche retroportado para CVE-2021-21772 y zlib 1.3.1
 graypixel2121/cve-2025-57489
Análisis técnico y exploit de prueba de concepto para CVE-2025-57489, una vulnerabilidad de escalada de privilegios en SuperDuper! v3.10 mediante un…
 0xxa/google-poc
Este repositorio contiene instrucciones para reproducir CVE-2025-13425: vulnerabilidad de desreferencia de puntero nulo / sobreindexación de matriz…
 furyutei/cve-2015-0235_ghost
Exploit en C para la vulnerabilidad GHOST de glibc (CVE-2015-0235) que permite ejecución remota de código mediante desbordamiento de búfer en las…
 joakimbulow/cve-2026-23907
Prueba de concepto de explotación para la vulnerabilidad de path traversal en Apache PDFBox (CVE-2026-23907), que demuestra la escritura arbitraria…
 mohitsinghpapola/cve-2023-20052
Compilación de Docker corregida para el exploit de CVE-2023-20052 ClamAV XXE. Resuelve errores de compilación de OpenSSL 3.0 usando Ubuntu 18.04 con…
 bengabay1994/cve-2021-21551-poc
Este repositorio contiene un PoC que he realizado al analizar a ciegas el controlador dbutil_2_3.sys en busca de vulnerabilidades. Fue creado…
 tiran/cve-2018-8970
Demo para https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
Se retroportó el parche upstream para CVE-2025-48060 (desbordamiento de búfer en el montón en jv_string_empty) a jq 1.6.
 tronciuvlad/cve-2024-26475
Un problema en radareorg radare2 v.0.9.7 hasta v.5.8.6 y corregido en v.5.8.8 permite a un atacante local causar una denegación de servicio a través…
 alvarosr/cve-2025-5548
Análisis técnico documentado y explotación controlada de CVE-2025-5548 en FreeFloat FTP Server, abarcando la configuración del laboratorio, el…
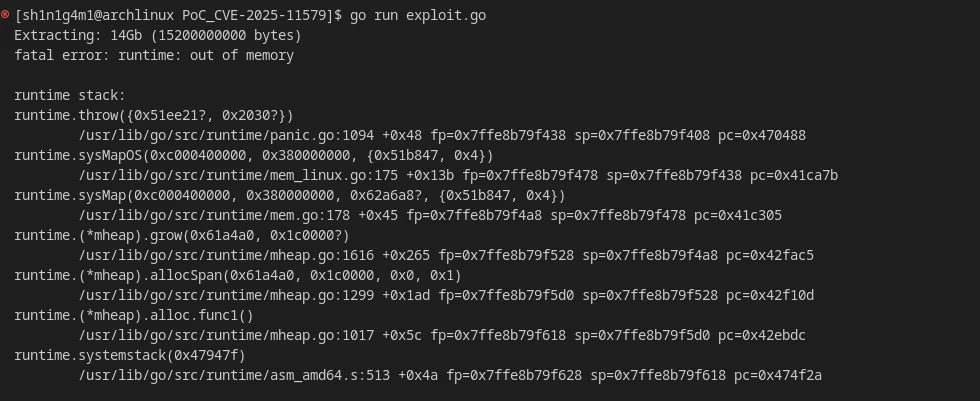 shinigami-777/poc_cve-2025-11579
Prueba de concepto de exploit para CVE-2025-11579, una vulnerabilidad de denegación de servicio en rardecode que provoca un fallo por agotamiento de…
 shinycolumn/cve-2025-56802
# Vulnerabilidad de Generación y Gestión de Claves AES-CFB en la Aplicación de Escritorio de Reolink
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 es vulnerable a la ejecución arbitraria de código. Esta es la referencia pública que se debe utilizar en el sitio de CVE.
 thunderstrike9090/conflicker_analysis_scripts
Scripts para analizar el gusano conflicker que explota la famosa vulnerabilidad netapi (CVE-2008-4250), es decir, MS08-067
 rvermeulen/codeql-cve-2022-35737
Una consulta CodeQL para encontrar el CVE 2022-35737








