
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 cobbbex/cisco-asa-vulnerability-research
Ingeniería inversa sistemática del binario lina de Cisco ASA para descubrir y analizar vulnerabilidades de corrupción de memoria, incluyendo…
 m507/cve-2017-13156
Para determinar si un APK es vulnerable a CVE-2017-13156
 themalwareguardian/cve-2025-4275
Análisis y explotación de CVE-2025-4275 (Hydr0ph0bia), una debilidad en la cadena de confianza de Secure Boot donde se utilizan variables de firmware…
 open-flaw/cve-2026-2005
PoC de desbordamiento de búfer en el montón (heap buffer overflow) en pgcrypto de PostgreSQL que demuestra CVE-2026-2005: RCE con bajos privilegios y…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Análisis del cargador de shellcode de stage1 de hacking
 eddinos2/cve-2026-64705
Análisis de causa raíz y prueba de concepto para CVE-2026-64705, un desbordamiento de montículo del kernel en xattr de HFS de macOS. Incluye imagen…
 themalwareguardian/cve-2025-3052
Investigación sobre CVE-2025-3052, una vulnerabilidad del firmware de Insyde que expone una primitiva de escritura arbitraria capaz de modificar…
 v3cn4x00/poc-cve-2025-66034
Exploit automatizado para CVE-2025-66034, que encadena path traversal e inyección XML en fontTools varLib para lograr ejecución remota de código sin…

 d0c-s4vage/resmack-fuzz-test
Este es un proyecto experimental para [resmack](https://gitlab.com/d0c-s4vage/resmack) para determinar los mejores métodos para instrumentar procesos…
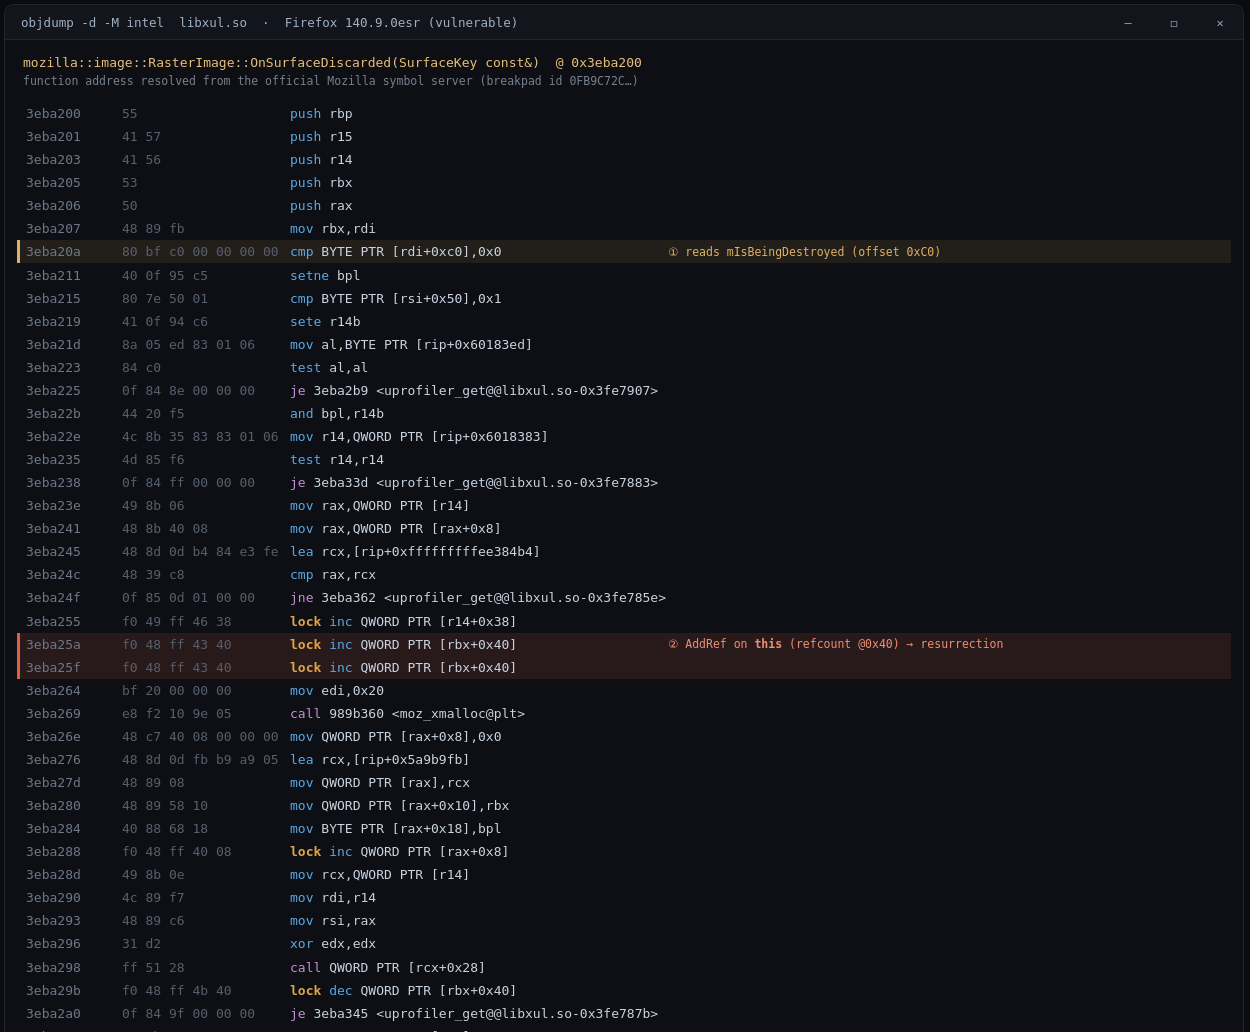 defineid/revenant
CVE-2026-74943, uso después de liberación en Firefox RasterImage (sec-high)
 playboisk8/poc-cve-2017-8464-opencalculator
Explotando la vulnerabilidad .lnk y los mecanismos de manejo del sistema operativo respecto a explorer.exe y las unidades USB.
 binaryhardening/cfgrip
Desensambla binarios PE/ELF x86/x64, resuelve ramas indirectas a través de GOT, tablas de saltos y rastreo de registros, y exporta el grafo de flujo…
 murf-xd/cve-2023-20768
Análisis de CVE del kernel de Android y PoC para una confusión de tipos en el asignador de ION de MediaTek, que abarca el diffing de la causa raíz,…
 oitapps/find-vulnerableelectronversion
Escanea un ejecutable y determina si fue empaquetado con una versión de Electron vulnerable a la vulnerabilidad de Chromium CVE-2023-4863/…
 davidbuchanan314/cve-2017-13672
POCs para CVE-2017-13672 (lectura OOB en el controlador VGA Cirrus QEMU, causando DoS)
 partywavesec/invesalius3_vulnerabilities
InVesalius descubrió CVE. CVE-2024-42845, CVE-2024-44825
 themalwareguardian/cve-2024-7344
Investigación técnica sobre un bypass de UEFI Secure Boot causado por un cargador PE personalizado inseguro, que incluye análisis de causa raíz,…
 infobyte/isa_recovery
ISA Recovery








