
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
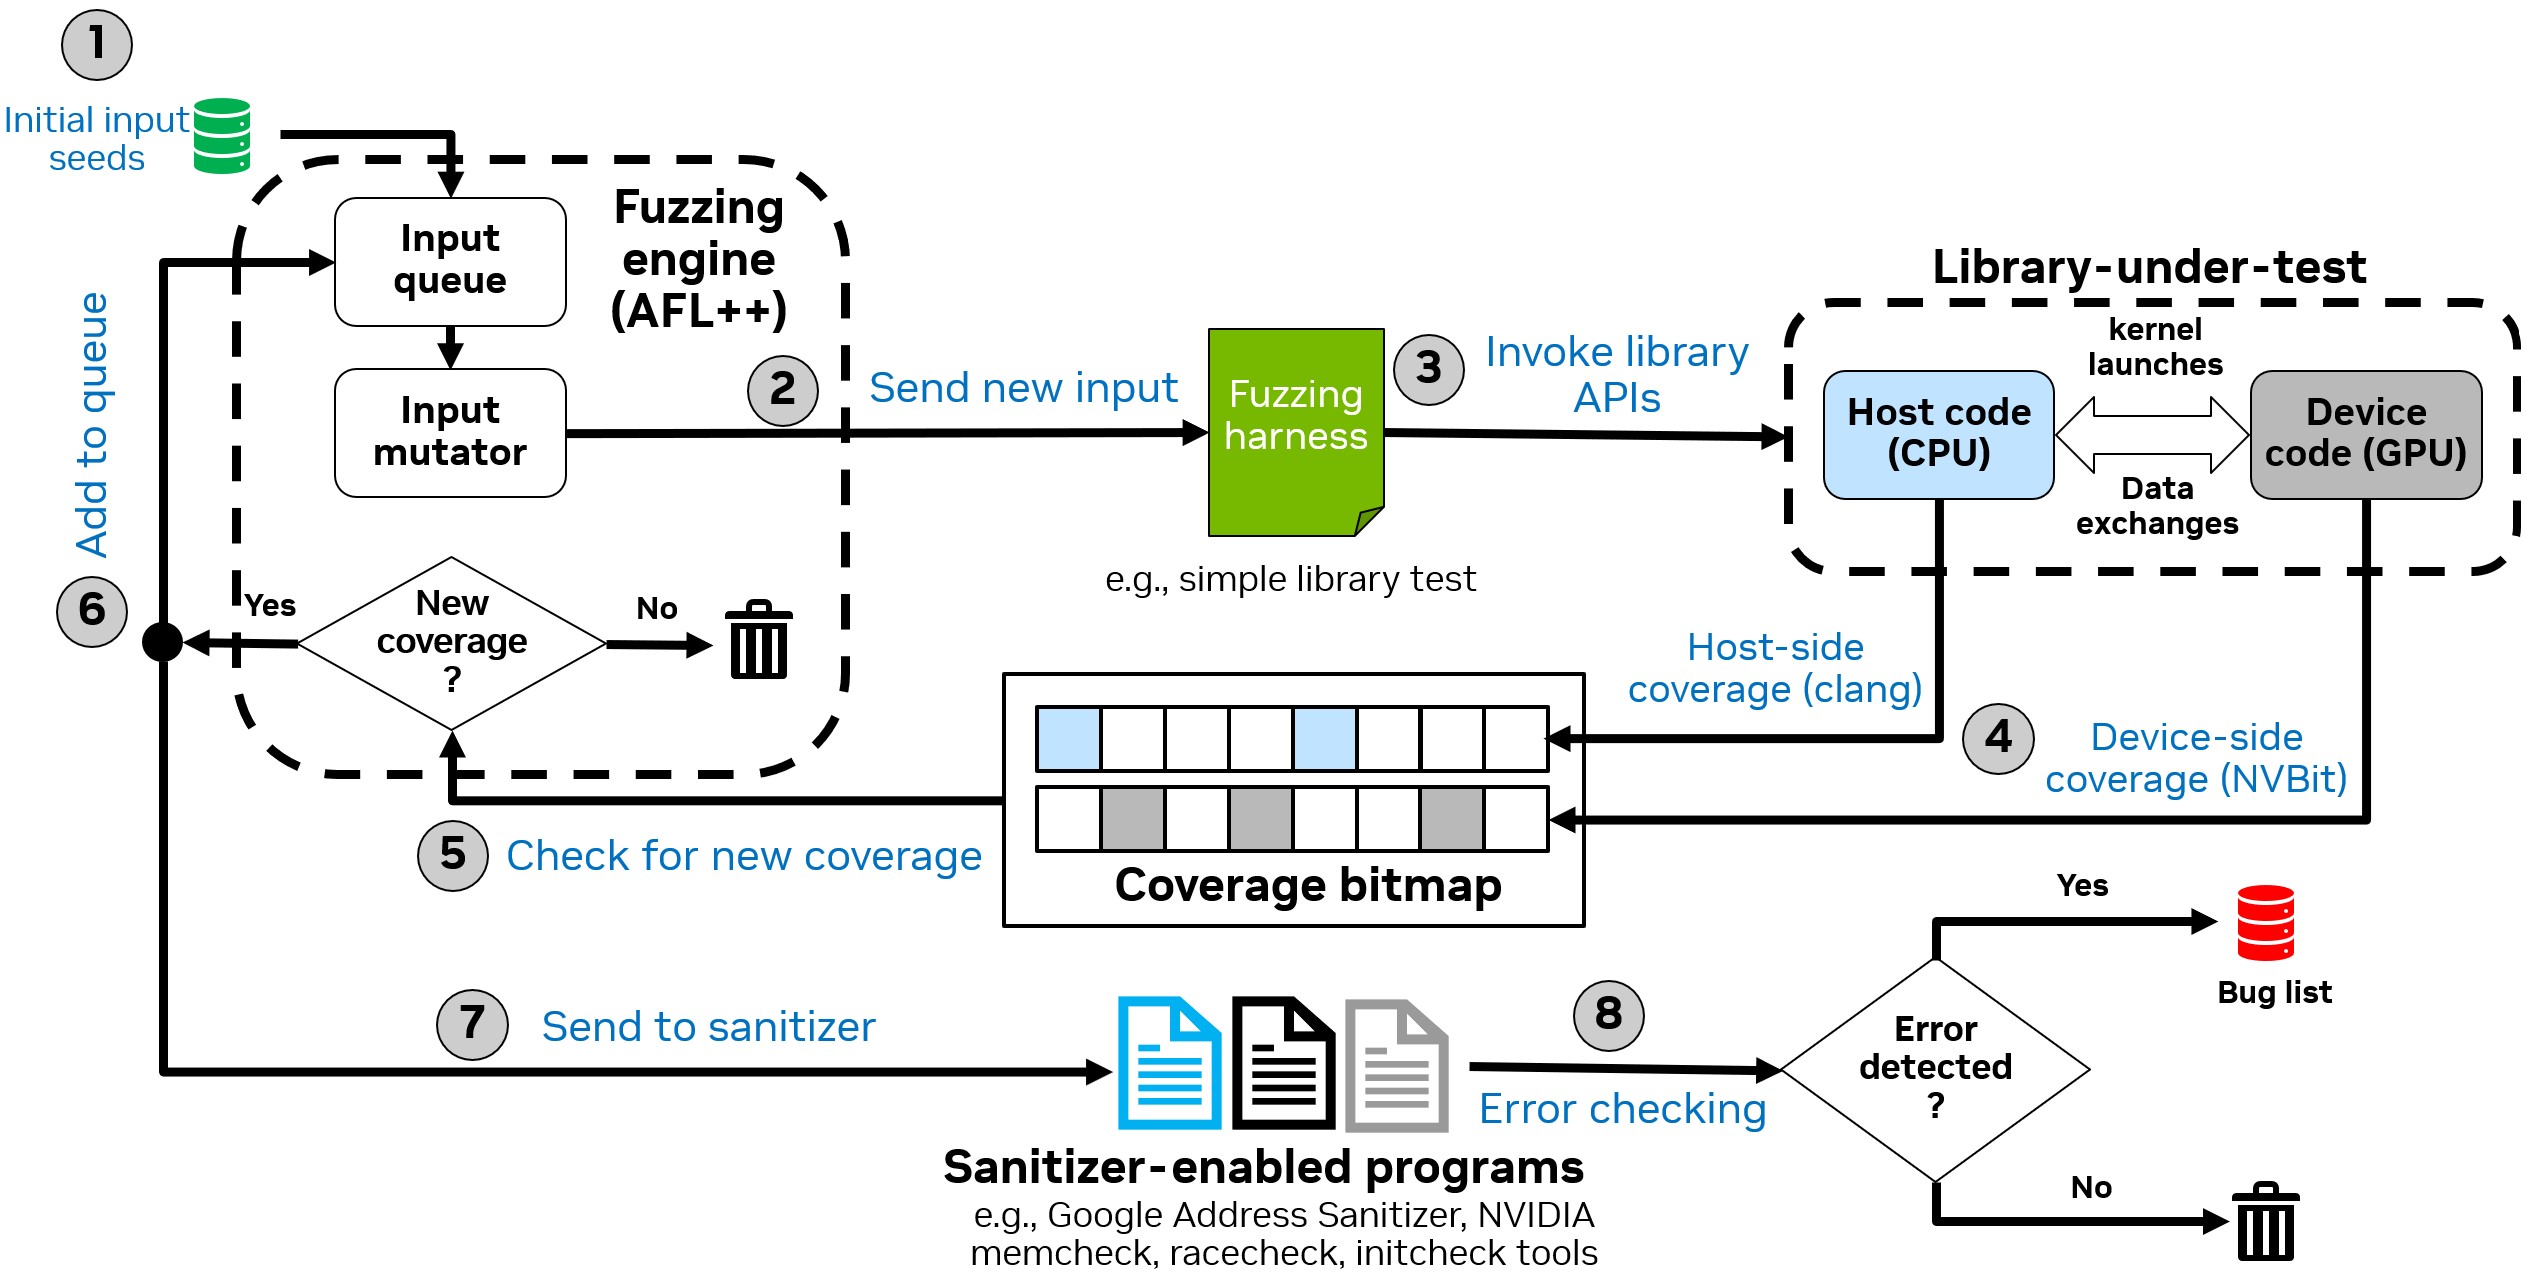
 nvlabs/cufuzz
Un fuzzer guiado por cobertura orientado a GPU para aplicaciones CUDA de espacio de usuario.
 trailofbits/ruzzy
Un fuzzer guiado por cobertura para código Ruby puro y extensiones C de Ruby
 zx0cf1/shredder-rs
Un motor de mutación polimórfica de alta fidelidad para x86_64 centrado en la fragmentación a nivel de instrucciones y la preservación de contexto.
 trustedsec/lnkmemaybe
Herramientas de creación e investigación de accesos directos
 metaredteam/rtx-cve-2023-45779
Código de prueba de concepto para la vulnerabilidad de reutilización de claves APEX de Android
 siemens/fluffi
FLUFFI (Utilidad Completamente Localizada para Fuzzing Instantáneo) - Un fuzzer binario evolutivo distribuido para pentesters.
 pan-unit42/dotnetfile
Biblioteca de Python para analizar metadatos CLR/PE en ensamblados .NET, que expone flujos y huellas hash para apoyar el análisis de malware y la…
 synacktiv/dotniet
Plugin para IDA Pro que importa símbolos resueltos en tiempo de ejecución en binarios .NET Native, analizando SharedLibrary.dll y su PDB para…
 artembaranov/windowsrootkitsguide
Guía educativa sobre técnicas de rootkits de Windows, internals del kernel, mecanismos de sigilo, persistencia y detección defensiva para…
 hiddenillusion/nomorexor
Herramienta para ayudar a adivinar la clave XOR de 256 bytes de un archivo mediante análisis de frecuencia.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Emulador básico de BIOS para Unicorn Engine.
 zznop/bn-uefi-helper
Plugin auxiliar para analizar firmware UEFI
 peterhackz/zyrox
Zyrox: plugin ofuscador en tiempo de compilación basado en LLVM.

 warpedatom/offsetinspect
Kit de herramientas de PowerShell para análisis de límites de detección de AMSI/Defender y triaje estático de malware, mapea desplazamientos de bytes…
 idiom/pftriage
Herramienta y biblioteca de Python para ayudar a analizar archivos durante el triaje y análisis de malware.
 owl4444/jsdeob-workbench
Ingeniería inversa de JavaScript ofuscado visualmente. Encadena transformaciones, inspecciona cambios en el AST, escribe plugins de desofuscación…








