
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 5h 31m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 5h 28m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.0khace 19h 58m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 1 día
angr preview#6

angr

GitHubangr/angr
9.0khace 15h 47m
capa preview#7

capa

GitHubmandiant/capa
6.1khace 6 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 3h 3m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 1 día
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 19 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1640 resultados
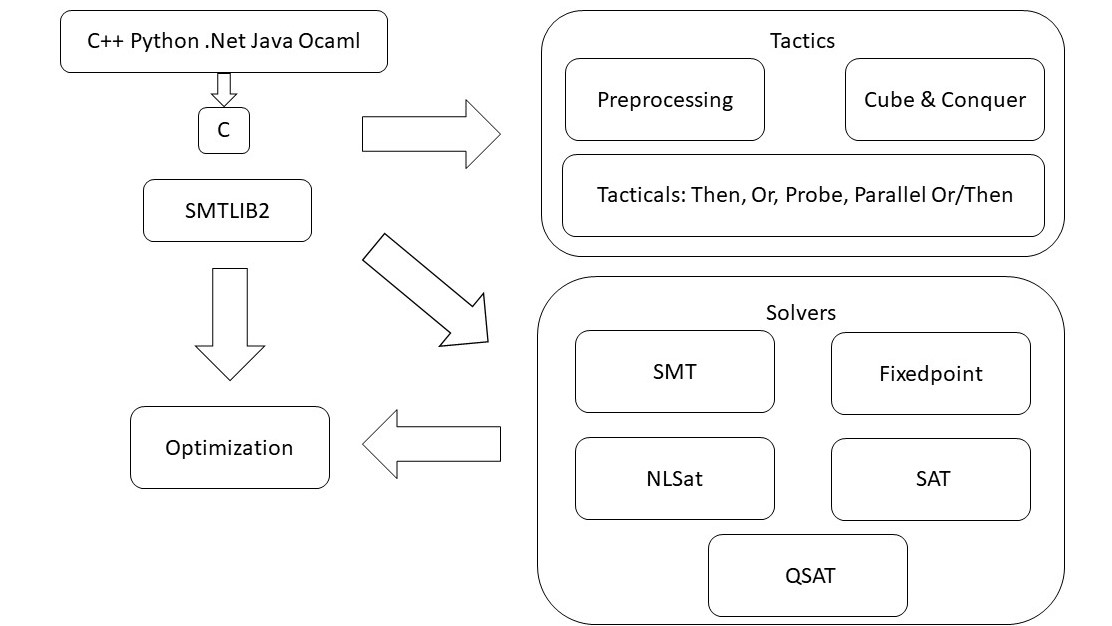
z3 preview

z3

GitHubz3prover/z3

High-performance SMT solver for automated theorem proving, constraint solving, and program verification. Supports multiple theories and language…
static-analysiscryptographybinary-analysis+2
12.5khace 4h 41m
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Extensión de Ghidra para ingeniería inversa de firmware de PC, que proporciona cargadores para ROMs de opción PCI, Intel Flash Descriptor, coreboot…

embedded-systems-securityreverse-engineeringhardware-security+3
509hace 1 mes
pftriage preview

pftriage

GitHubidiom/pftriage

Herramienta y biblioteca de Python para ayudar a analizar archivos durante el triaje y análisis de malware.

static-analysisdynamic-analysis-sandboxinghash-analysis+4
79hace 6 años
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1khace 1 día
lfi preview

lfi

GitHublfi-project/lfi

Repositorio principal para LFI: Sandboxing basado en software práctico, eficiente y seguro

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+4
116hace 9 meses
radare2 preview

radare2

GitHubradareorg/radare2

Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos

android-securityembedded-systems-securitystatic-analysis+16
24.5khace 5h 28m
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
433hace 1 día
discord-crasher preview

discord-crasher

GitHubaftermathlabs/discord-crasher

Algunos errores encontrados mediante instrumentación binaria y fuzzing
dynamic-analysis-sandboxingvulnerability-analysisexploitation+5
25hace 1 mes
jsc_deobfuscator preview

jsc_deobfuscator

GitHubhasherezade/jsc_deobfuscator

Kit de desofuscación estática para bytecode de JavaScript V8 compilado, centrado en cargas útiles de JSCeal. Proporciona filtros basados en patrones,…
static-analysisreverse-engineeringmalware-analysis+2
62hace 1 mes
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Utilidad de rastreo y depuración de procesos basada en ptrace para Linux, diseñada para inspeccionar llamadas al sistema, memoria y flujo de…

dynamic-code-analysisexploitationreverse-engineering+2
hace 3 meses
AFLplusplus preview

AFLplusplus

GitHubaflplusplus/aflplusplus

AFL++ es un fuzzer de vanguardia, y #1 en benchmarks. Originalmente estaba basado en AFL. Hoy viene con qemu 5.1, cobertura libre de colisiones,…

dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
6.7khace 8 días
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.
static-analysismemory-forensicshash-analysis+10
54.4khace 19 días
Scanners-Box preview

Scanners-Box

GitHubwe5ter/scanners-box

El arsenal de seguridad de código abierto definitivo para hackers, empresas y agentes de IA: una matriz integral de herramientas de ciberseguridad de…
vulnerability-scannersiot-securityweb-security+6
9.0khace 10 días
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Herramienta de investigación estática para desempaquetar binarios compilados con Nuitka: extrae constantes, módulos, recupera archivos .pyc y genera…

static-analysisreverse-engineeringforensics+3
128hace 2 meses
wtf preview

wtf

GitHub0vercl0k/wtf

Fuzzer distribuido, guiado por cobertura de código y basado en instantáneas para objetivos en modo usuario y kernel en Windows y Linux, con backends…

dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
1.8khace 2 meses
cortex preview

cortex

GitHubpdb333/cortex

Un conjunto de herramientas de análisis en tiempo de ejecución para Windows que combina escaneo de memoria, depuración, automatización y APIs…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
31hace 11 días
ablation preview

ablation

GitHubablation-tool/ablation

Framework de ingeniería inversa con desensamblado, descompilación, análisis de contaminación, comparación de versiones y búsqueda semántica, además…

android-securitystatic-analysisvulnerability-analysis+7
226hace 9h 41m
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

Desempaquetador basado en emulación y resolutor de importaciones para binarios VMProtect 3.x de Windows x86/x64, que utiliza Unicorn para emular…


static-analysisdynamic-analysis-sandboxingreverse-engineering+4
448hace 11 días
Anterior1234…92Siguiente
Análisis de Binarios — Página 3 | Kitploit




