
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 bodoinon/cve-2024-10924
Demuestra la explotación y mitigación de CVE-2024-10924, una omisión de autenticación en WordPress Really Simple Security, con exploit automatizado…
 t3slaa/cve-2024-55374
CVE-2024-55374
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
La configuración predeterminada de LDAP en FortiOS v6.0.x a v6.2.0 no verifica la identidad del servidor para LDAP/S, lo que conduce a ataques MITM.…
 kxisxr/bash-script-cve-2019-17662
ThinVNC 1.0b1 es vulnerable a la lectura arbitraria de archivos, lo que conduce a un compromiso del servidor VNC. La vulnerabilidad existe incluso…
 shinycolumn/cve-2025-56800
Vulnerabilidad de omisión de autenticación local en la aplicación de escritorio de Reolink
 sibikrish001/cve-2025-55462
Documentación técnica y prueba de concepto para CVE-2025-55462, una mala configuración de CORS en Eramba v3.26.0 que permite solicitudes de…
 sholls000/cve-2024-8465-poc
Aplicación web intencionalmente vulnerable que demuestra vulnerabilidades de inyección SQL (CVE-2024-8465) con fines educativos, incluyendo omisión…
 omarv4066/sshenumkl
SSHEnum es una herramienta de enumeración de usuarios SSH basada en CVE-2018-15473. Permite detectar usuarios válidos aprovechando respuestas…
 padayali-jd/cve-2025-63314
Divulgación detallada de CVE-2025-63314: token de restablecimiento de contraseña estático y sin caducidad en Acora CMS 10.7.1 que permite la toma de…
 remenis/cve-2025-67159
El firmware de cámaras IP basadas en Vatilon permite omitir la autenticación y exponer credenciales en texto plano a través de solicitudes a la API…
 rickidevs/cve-2026-26717
# Análisis técnico de CVE-2026-26717: Ataque de temporización HMAC en la autenticación de webhooks de OpenFUN Richie LMS ## Resumen CVE-2026-26717…
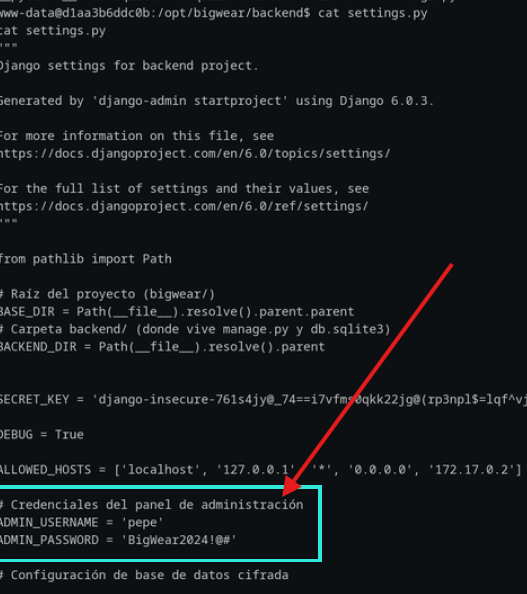 salimelh94/web-penetration-test
Explotando vulnerabilidades de WordPress (CVE-2025-34077), bypass de autenticación mediante inyección de cookies, y escalada de privilegios a root.…
 gabs-hub/cve-2026-24061_lab
# Laboratorio educativo de Docker que demuestra CVE-2026-24061, una omisión de autenticación en GNU telnetd que permite acceso root mediante…
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
Informe detallado de vulnerabilidad sobre la persistencia de sesión en Nagios Fusion después de habilitar 2FA, incluyendo CVE-2025-60425, versiones…
 canpilayda/inetutils-telnetd-cve-2026-24061
Recorrido por la omisión de autenticación CVE-2026-24061 en GNU Inetutils telnetd, demostrado en un entorno de laboratorio de Hackviser.
 aksalsalimi/cve-2026-26417
Documentación de una vulnerabilidad de control de acceso roto en TCS Cognix Recon Client v3.0, que detalla CWE-862/639, endpoints afectados y…
 kso4more/cve-2025-0108
Reproduce la vulnerabilidad de confusión de ruta CVE-2025-0108 en pilas Nginx/Apache. Incluye un PoC vulnerable y una implementación parcheada que…









