
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 0xblackash/cve-2026-50751
CVE-2026-50751
 offseckit/cve-2026-24207
CVE-2026-24207 — Bypass de autenticación en NVIDIA Triton SageMaker que permite RCE no autenticado. Script de detección, demo del bypass, PoC de la…
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Bypass de Autenticación a Escalada de Privilegios mediante Toma de Cuentas
 abdugafforov-bobur/cve-2026-54415-poc
PoC para CVE-2026-54415 — Azuriom CMS (<1.2.11) Control de acceso roto → toma de control de la cuenta
 joshuavanderpoll/cve-2024-56348
Exploit basado en Go para CVE-2024-56348 dirigido a la omisión de autenticación y ejecución remota de código en JetBrains TeamCity. Proporciona shell…
 caginkyr/cve-2026-7671
Prueba de concepto para CVE-2026-7671, que demuestra fuerza bruta de OTP en la aplicación Android Tornet Scooter debido a la falta de limitación de…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
Artefacto de detección para CVE-2026-2699, bypass de autenticación en Progress ShareFile. Envía GET a /ConfigService/Admin.aspx para verificar la…
 initroot/cve-2022-23342
Prueba de concepto para la vulnerabilidad de enumeración de nombres de usuario de Active Directory en Hyland OnBase mediante diferencias en las…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - Toma de control de cuenta no autenticada (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
Exploit para CVE-2022-22845 - Toma de control de administrador no autenticado en QXIP SIPCAPTURE Homer-App hasta 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Una explicación y PoC para explotar la vulnerabilidad CVE-2026-20896 de Bypass de Autenticación en Gitea. Permite robar tokens de sesión de usuarios…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit de prueba de concepto para el bypass de autenticación en OPC UA mediante la política de seguridad None, que incluye un servidor simulado para…
 jenderal92/zimbra-valid-login-checker
Script ligero de Python para probar combinaciones de nombre de usuario y contraseña contra las páginas de inicio de sesión de Zimbra webmail para…
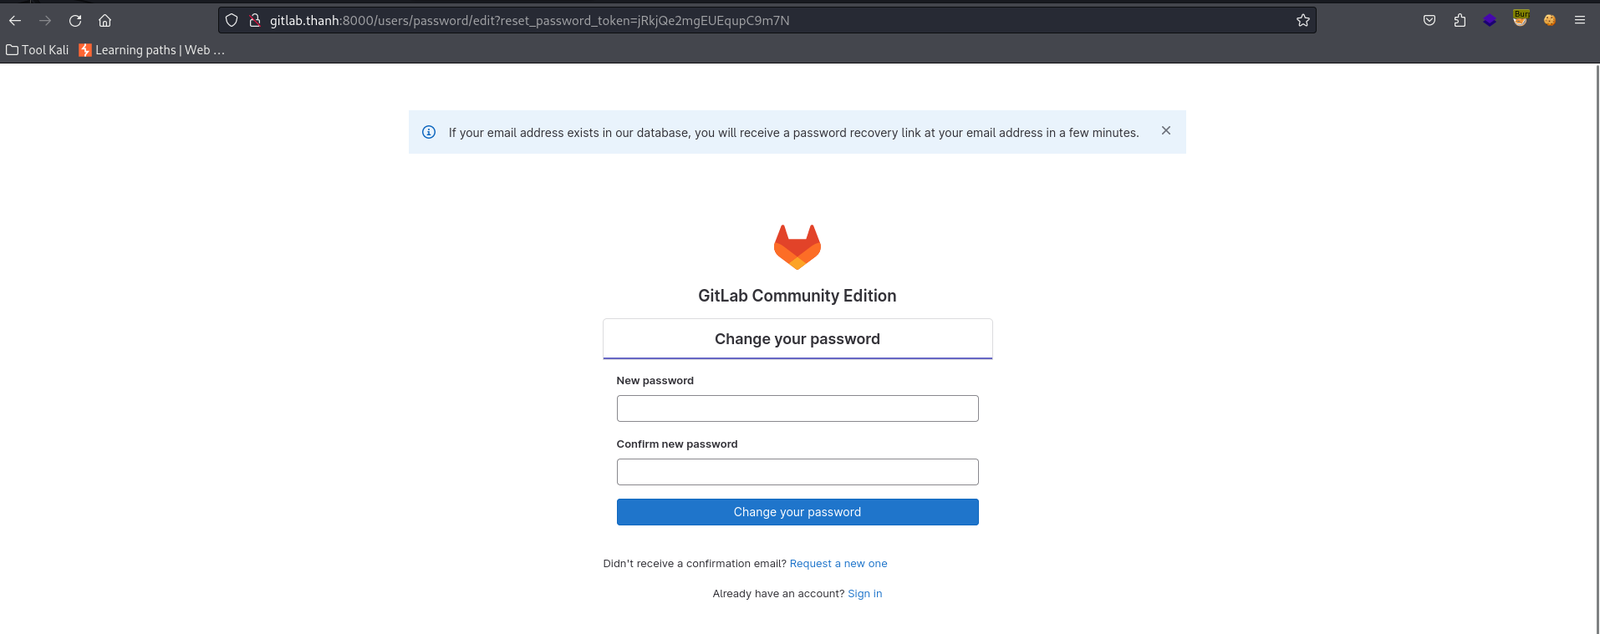 thanhlam-attt/cve-2023-7028
Exploit para la toma de control de cuentas de GitLab mediante CVE-2023-7028, que demuestra la evasión del restablecimiento de contraseña inyectando…
 ull0a/cve-2026-50751
Bypass de autenticación por certificado en la VPN Remote-Access de Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
Implementación educativa en Go para CVE-2024-55591 (Omisión de autenticación en Fortinet FortiOS). Diseñada para investigación de seguridad,…
 yym8538/cve-2026-25253
Prueba de concepto de exploit para CVE-2026-25253 en OpenClaw: un gatewayUrl manipulado exfiltra el token de gateway de la Control UI, lo que permite…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Prueba de concepto para CVE-2026-23009 que demuestra la inyección no autenticada de imágenes DICOM en servidores PACS vulnerables mediante…








