
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit
 stra-x/outoftune
Herramienta de registro de dispositivos maliciosos para Entra ID e Intune MDM. Automatiza la unión de dispositivos, la adquisición de tokens, el…
 duy-31/cve-2023-46805_cve-2024-21887
Una vulnerabilidad de omisión de autenticación en el componente web de Ivanti ICS 9.x, 22.x y Ivanti Policy Secure permite que un atacante remoto…
 otterhacker/labs4u2self
Laboratorio de pentest de Active Directory desplegable y alojado en AWS con controlador de dominio y MSSQL vulnerable; practica el abuso de S4U2Self,…
 ianxtianxt/ms14-068
Herramienta de penetración de dominios
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit en Python para la omisión de autenticación CVE-2024-10924 en Really Simple Security < 9.1.2. Permite iniciar sesión sin autenticación como…
 qarait/ephemera
CA SSH de Confianza Cero
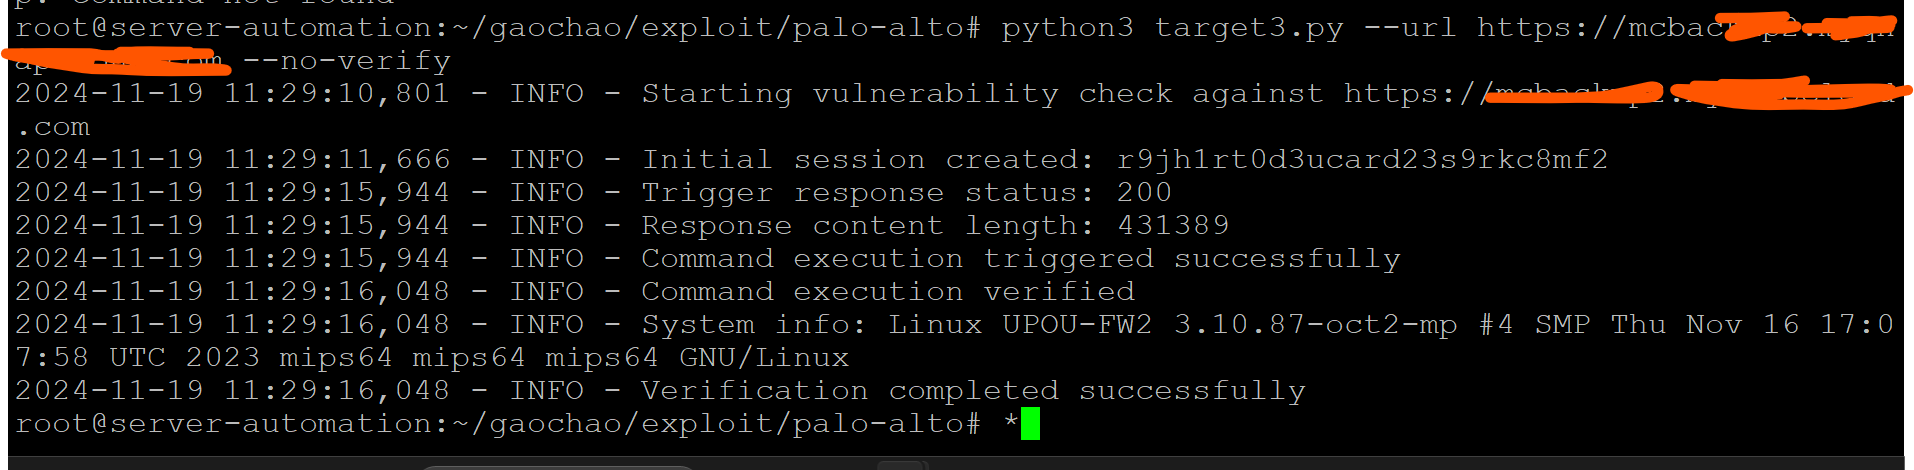 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Omisión de autenticación en la interfaz web de administración (PAN-SA-2024-0015) RCE POC
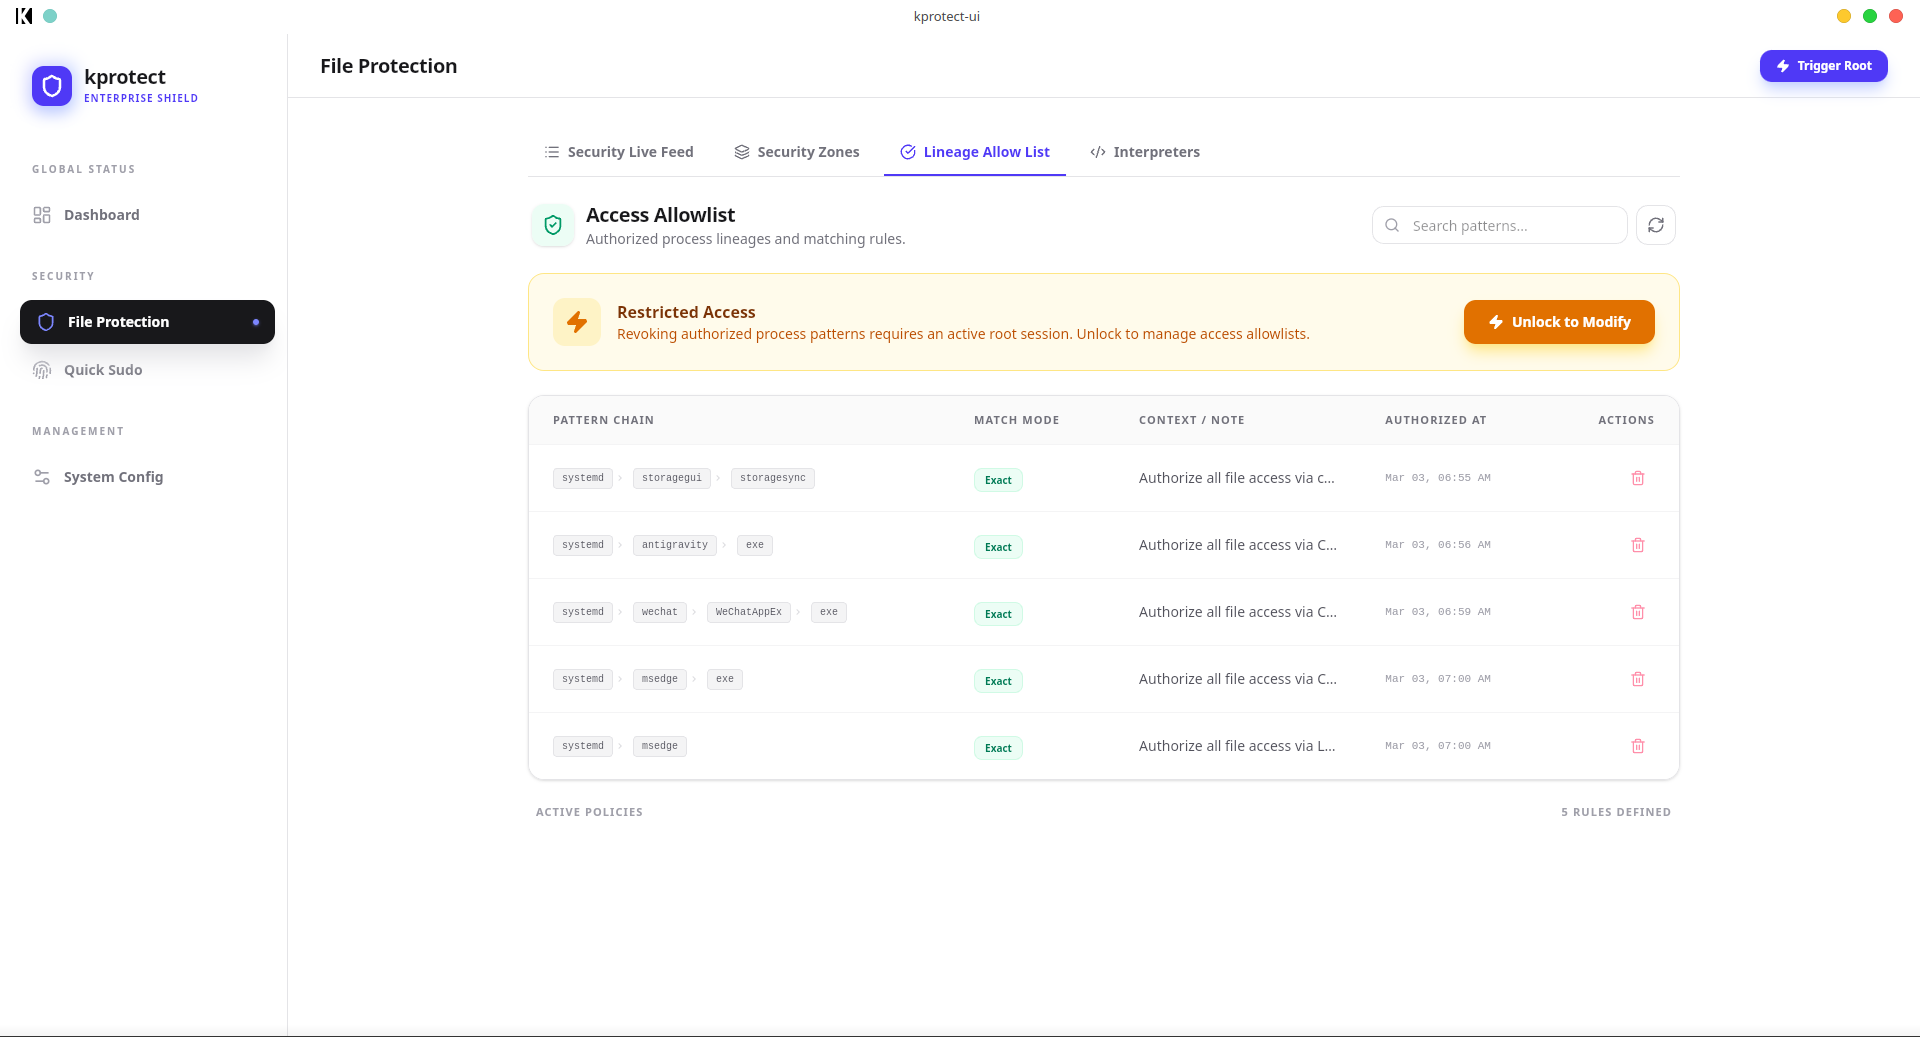 khoinp1012/kprotect
Motor de seguridad a nivel de kernel que utiliza eBPF-LSM para aplicar políticas de acceso a archivos basadas en el linaje de procesos, protegiendo…
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit para CVE-2024-0012 y CVE-2024-9474 dirigido a la omisión de autenticación y la inyección de comandos autenticada en la interfaz web de…
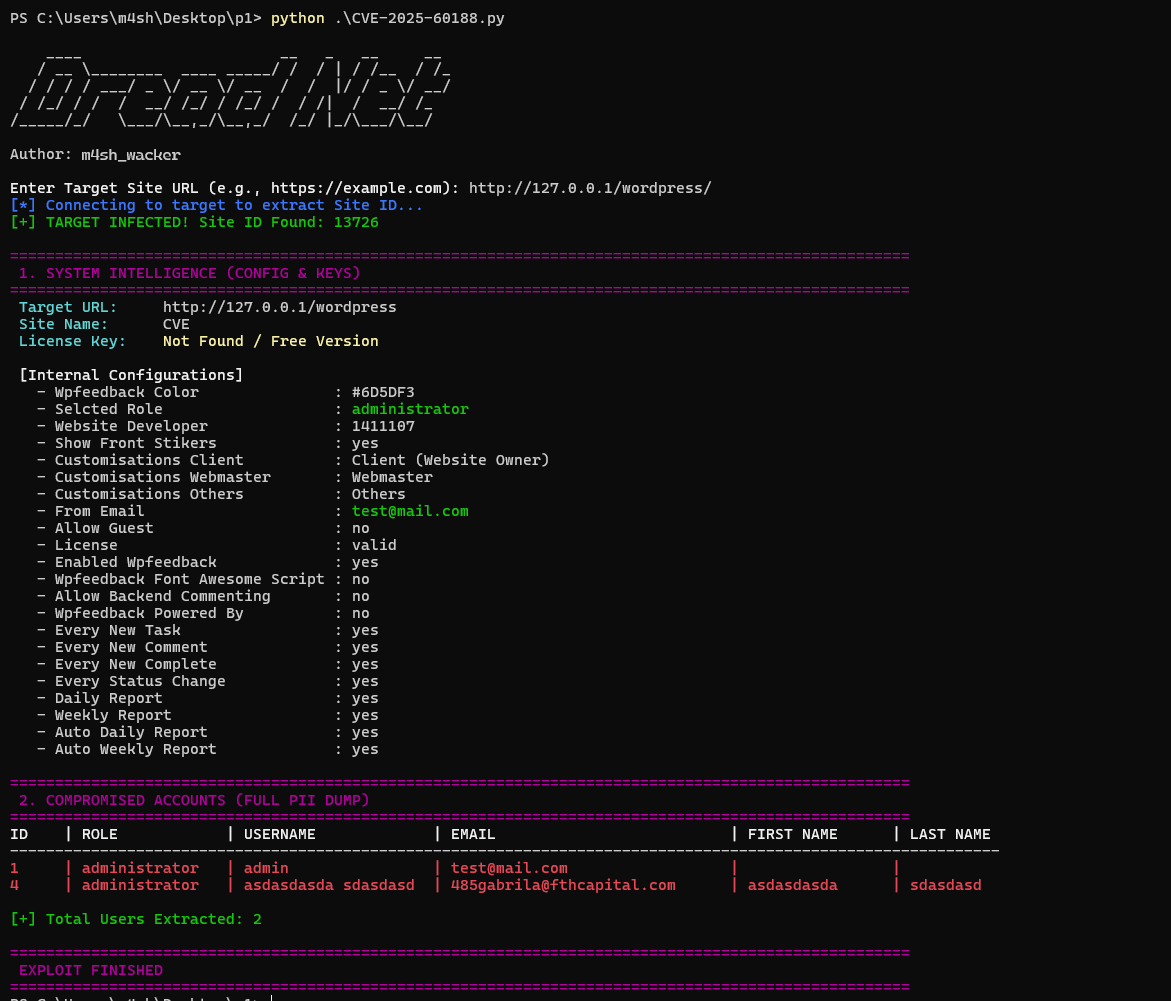 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim Plugin Exploit
 scopeblind/scopeblind-gateway
Recibos firmados con Ed25519 + políticas Cedar para agentes de IA. Puerta de mandato financiero (Legate), paquetes de prueba, 3 borradores de…
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 akzedevops/cve-2016-8776
frp bypass sin sobrescritura de cuenta
 irsl/lgosp-poc
PoC de bypass de autenticación en LG On Screen Phone (CVE-2014-8757)
 s1incere/cve-2023-22515
Confluence Script de explotación de adición no autorizada de usuario administrador
 helixar-ai/mcp-security-checklist
MCP se está adoptando rápidamente. La guía de seguridad se está quedando atrás. Esta lista de verificación brinda a los ingenieros de seguridad,…
 eddiejibson/limitrr-php
Mejor limitación de tasa de PHP usando Redis.








