
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit

 k4ptor/cve-2023-22515
Script de explotación de adición no autorizada de usuario administrador en Confluence
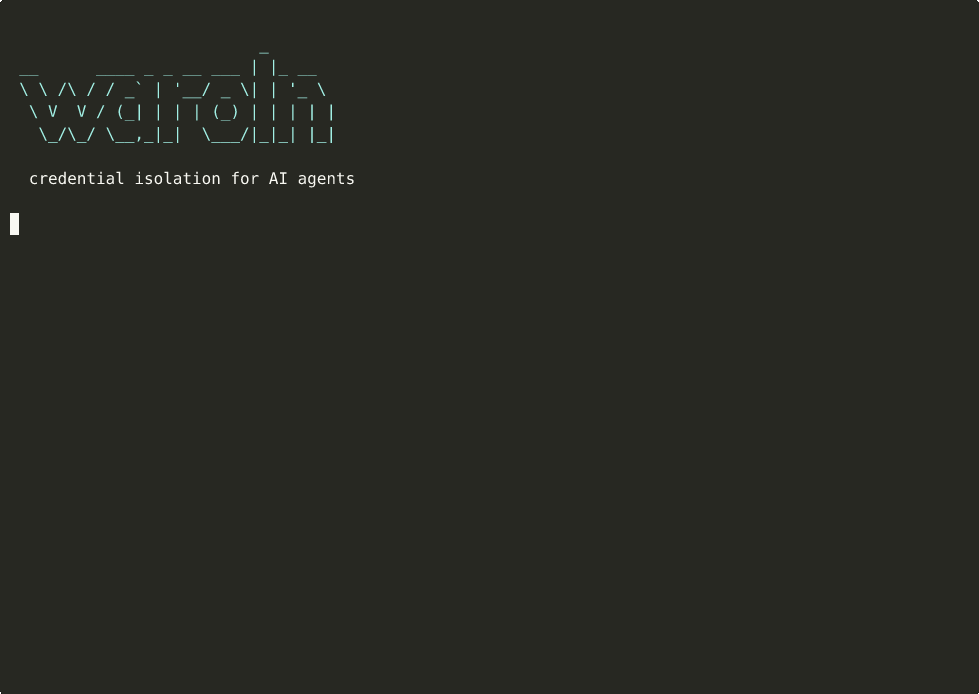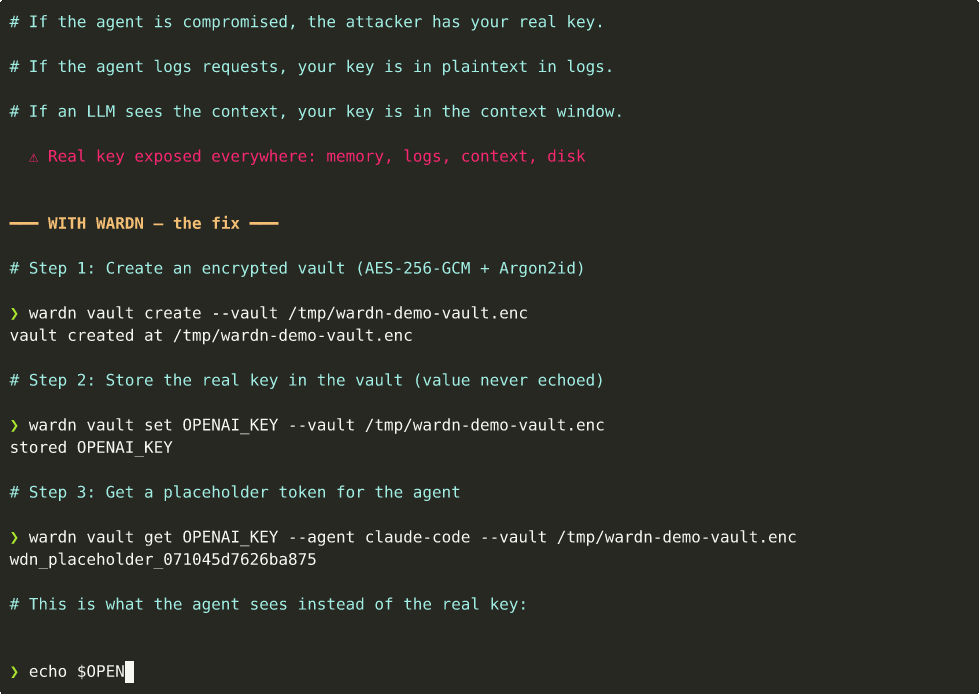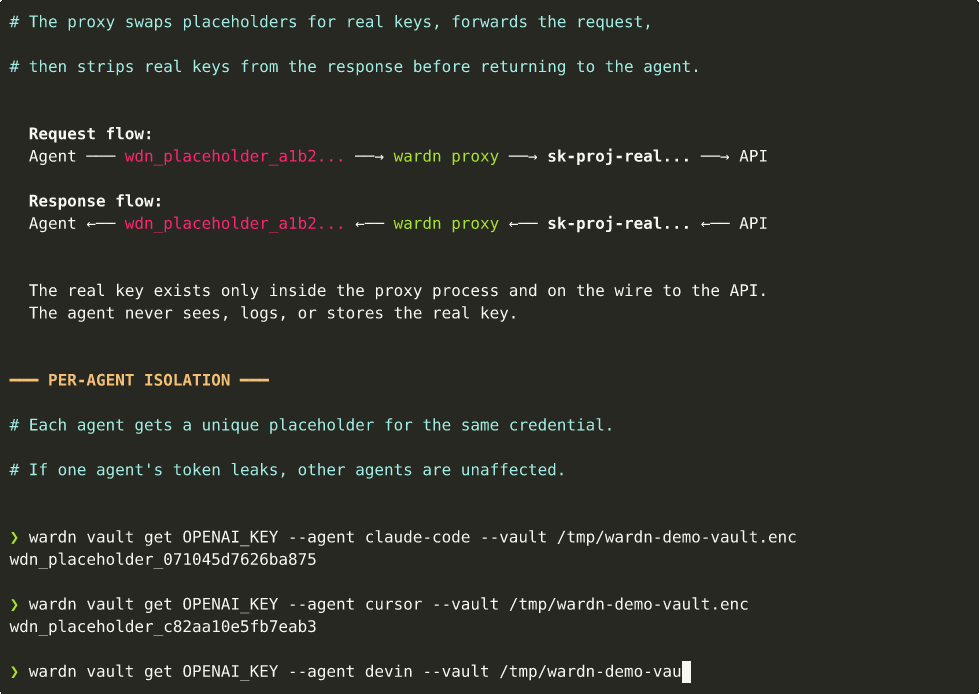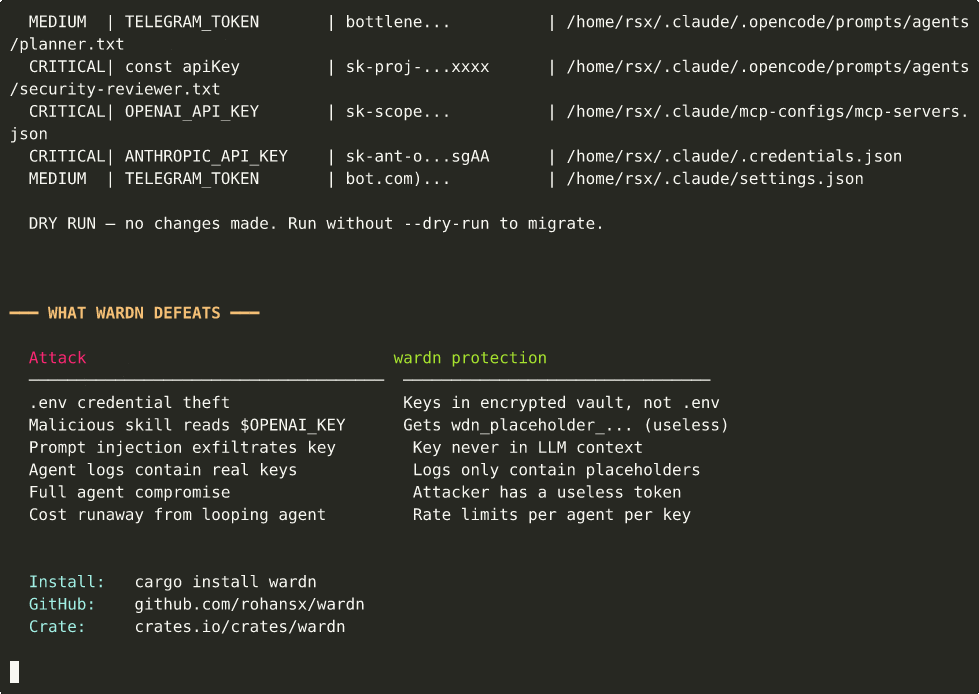 rohansx/wardn
aislamiento de credenciales para agentes de IA. Los agentes nunca ven claves API reales - garantía estructural, no política.
 stuub/rcity-cve-2024-27198
CVE-2024-27198 y CVE-2024-27199 PoC - RCE, Creación de cuentas de administrador, Enumeración de usuarios, Información del servidor
 rootsecdev/secretsstalker
Evaluación de solo lectura de credenciales de aplicaciones de Entra ID: enumera los permisos de Graph, el RBAC de Azure y los datos de nube…
 hakivvi/cve-2025-23369
Exploit para CVE-2025-23369: bypass de autenticación SAML en GitHub Enterprise Server mediante peculiaridades de libxml2, lo que permite el acceso no…
 gitlab-org/ruby/gems/declarative-policy
Biblioteca de autorización declarativa con un DSL para escribir reglas de políticas, condiciones y almacenamiento en caché. Permite una gestión de…
 pigeonlabshq/pigeon
Aplica delegación de privilegios mínimos para agentes de IA con credenciales firmadas y con alcance definido. Otorga a los subagentes capacidades y…
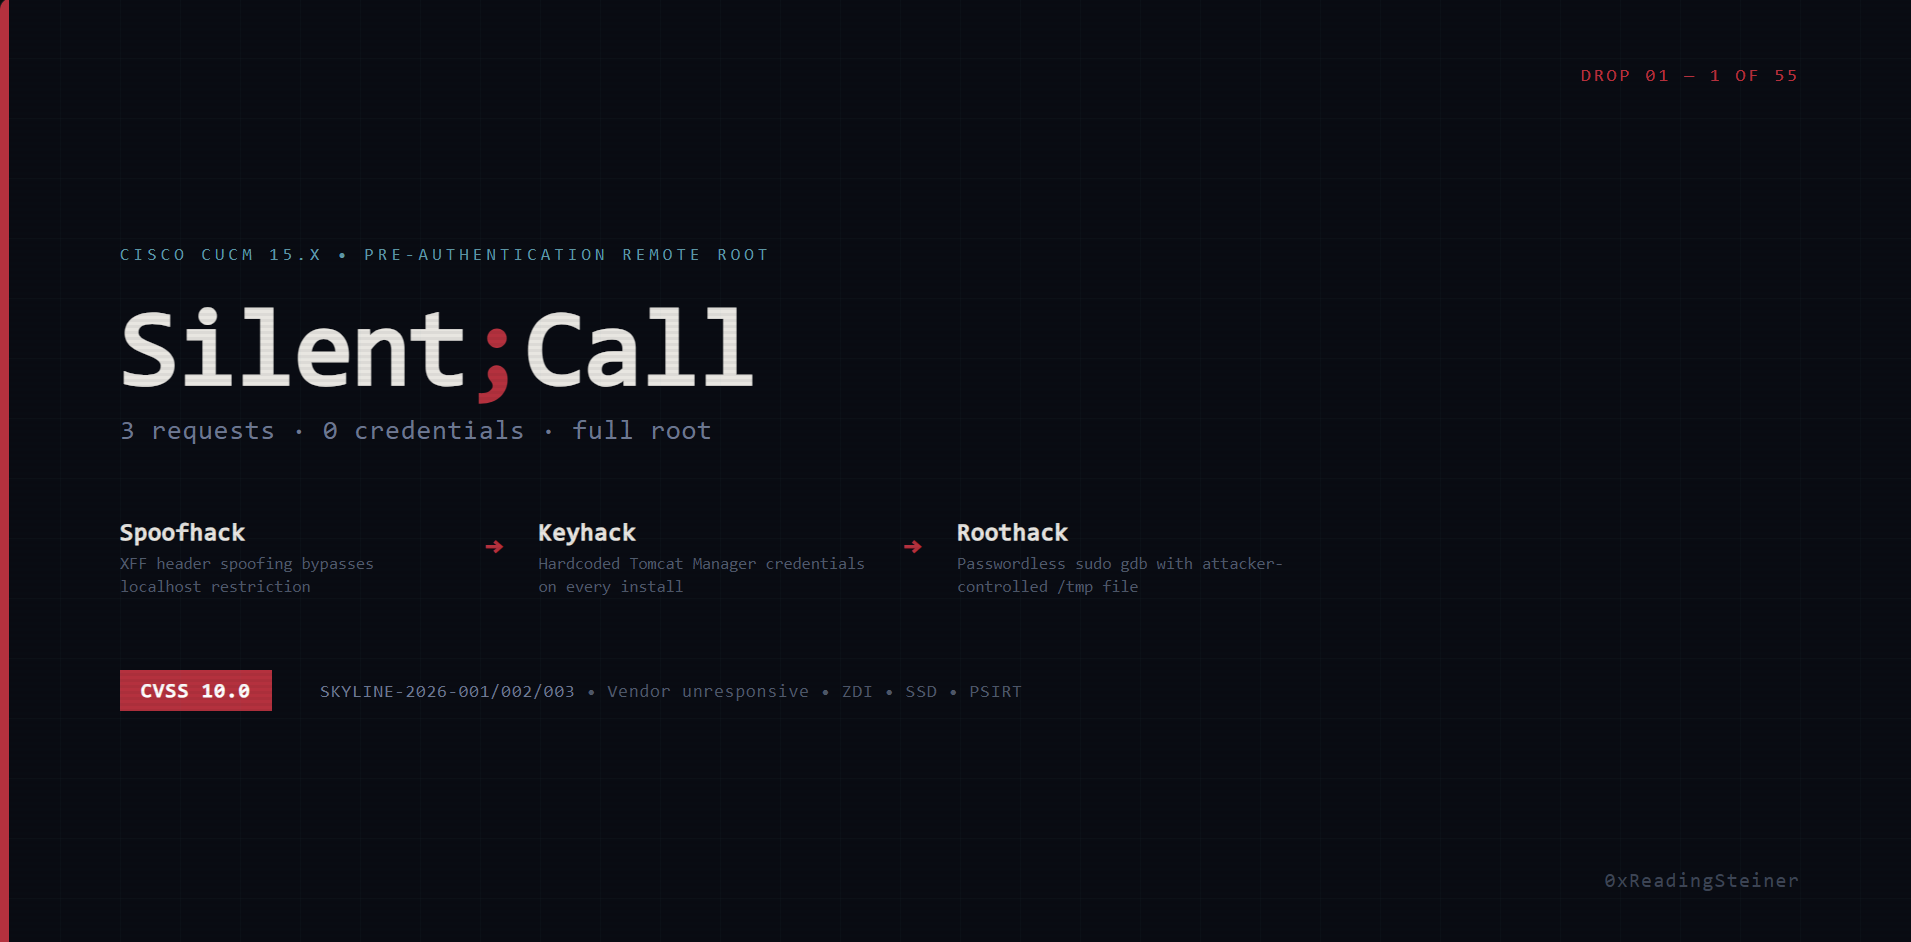 0xreadingsteiner/silent-call
Silent;Call — Root remoto de pre-autenticación en Cisco CUCM 15.x (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
POCs para demostrar CVE-2026-42167 en ProFTPD
 h4x0r-dz/cve-2024-3656
La API de administración de Keycloak permite a usuarios con privilegios bajos utilizar funciones administrativas
 malwareman007/cve-2022-36537
POC de CVE-2022-36537
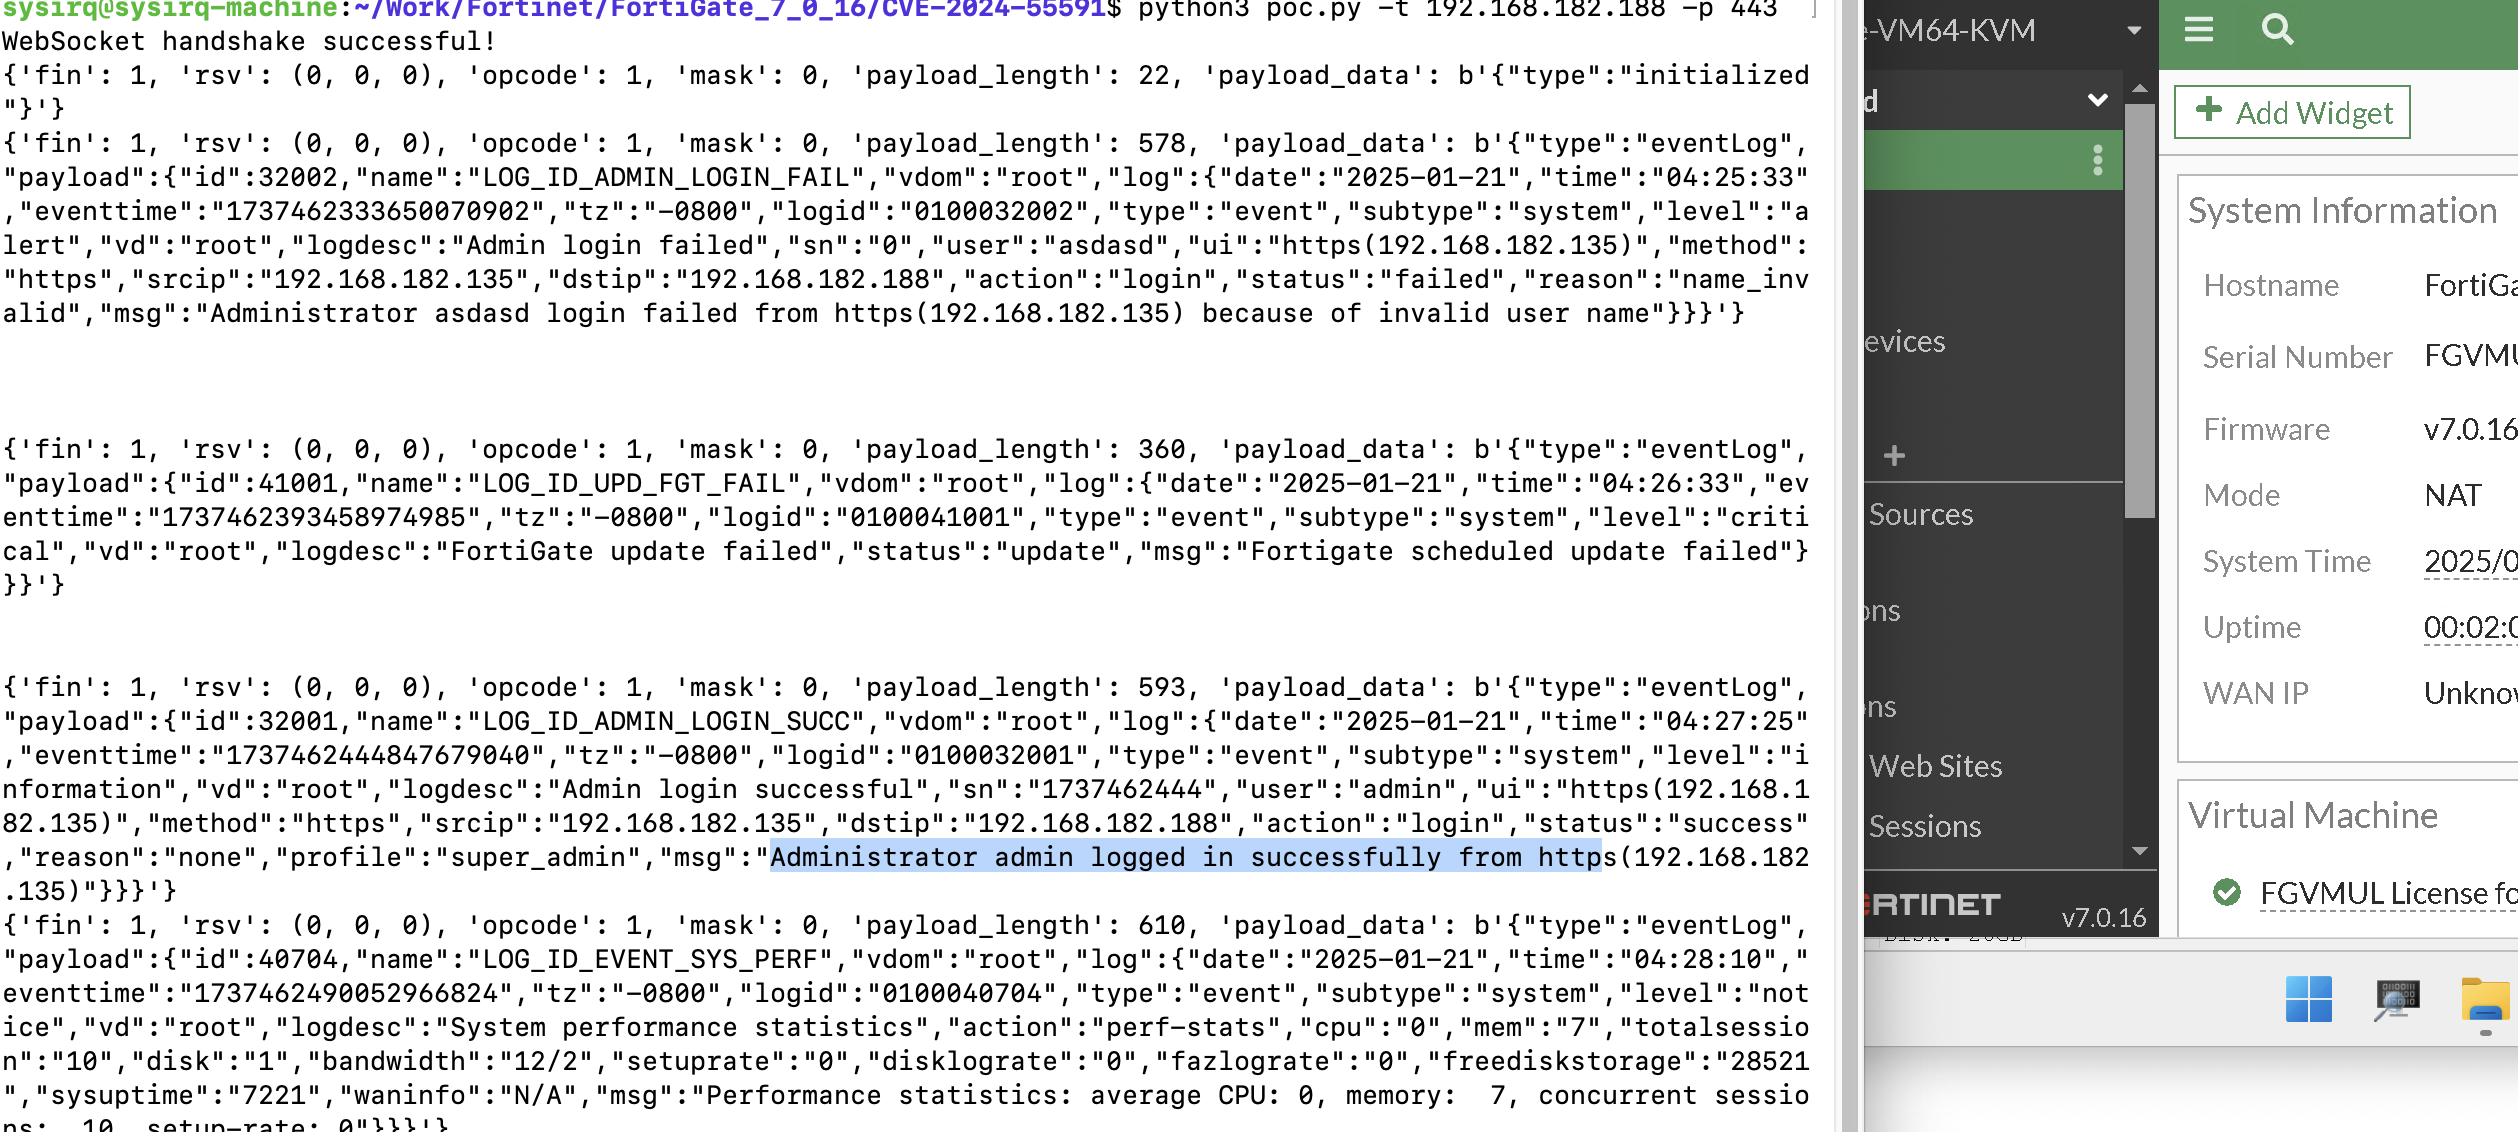 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Explotación de prueba de concepto para la omisión de autenticación de FortiOS (CVE-2024-55591) que permite acceso no autenticado a los registros del…
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit para el CVE-2024-5806
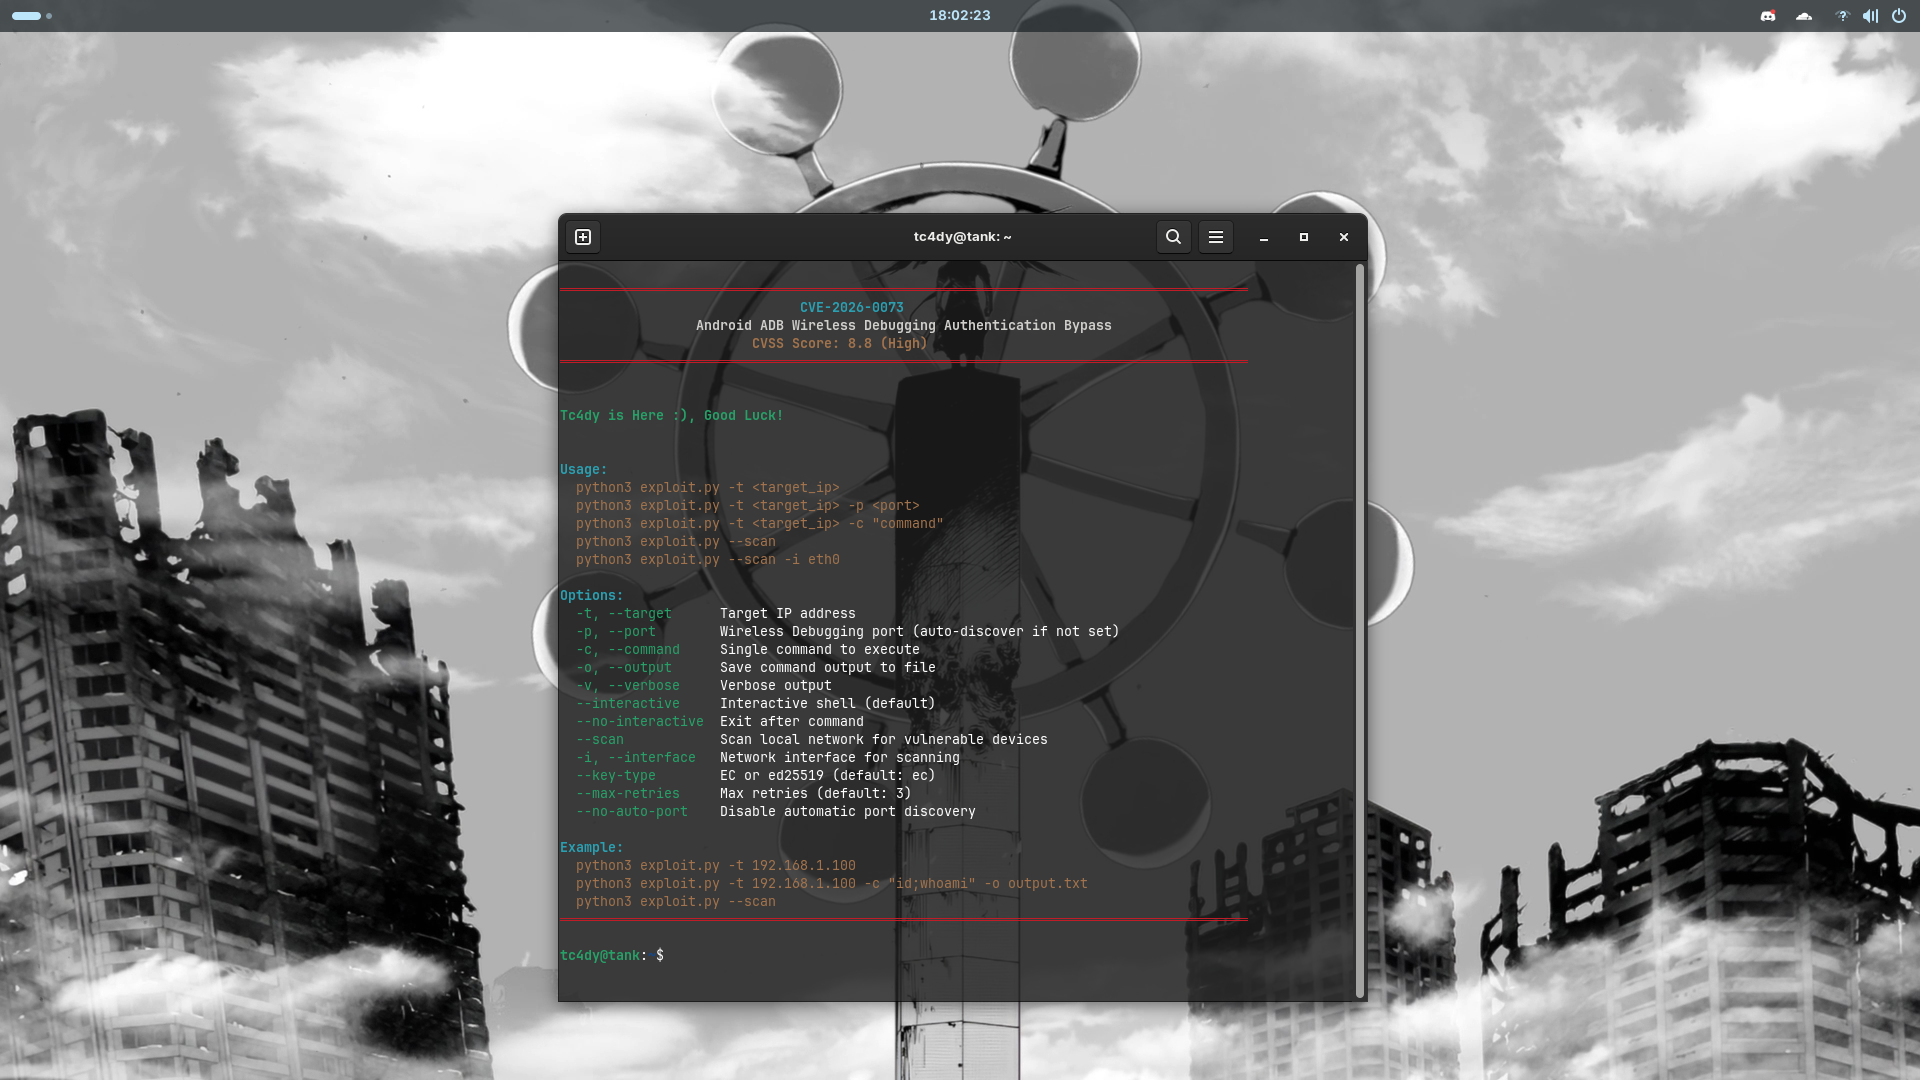 tc4dy/cve-2026-0073-poc-exploit
Exploit de omisión de autenticación sin clic para Android ADB Wireless Debugging (CVE-2026-0073). Proporciona shell interactivo, ejecución de…
 l0ading-x/cve-2022-23131
cve-2022-23131
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit para CVE-2023-27524 que apunta al bypass de autenticación y RCE en Apache Superset. Forja cookies de sesión, enumera bases de datos/usuarios,…
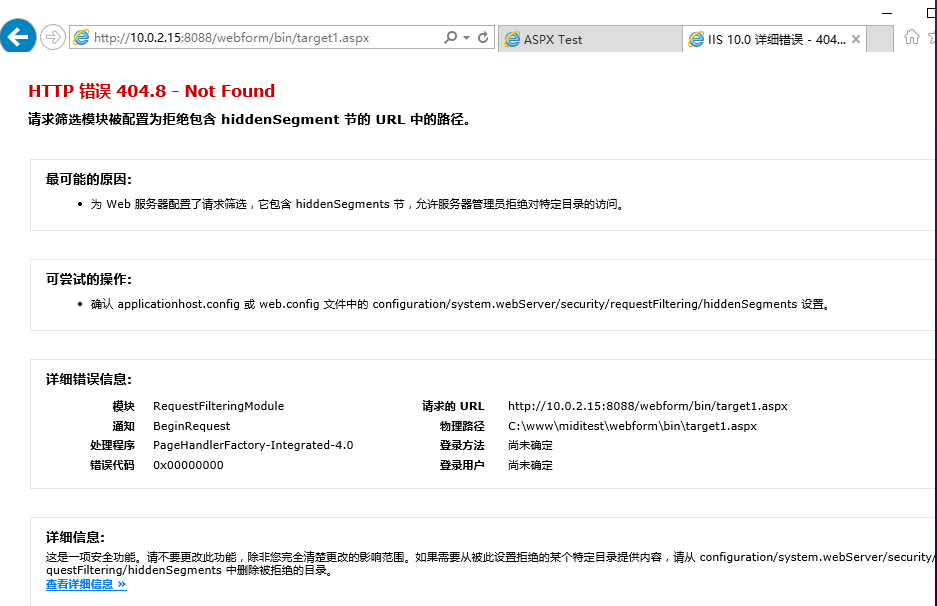 midisec/cve-2023-36899
Entorno y herramientas de reproducción de la vulnerabilidad CVE-2023-36899, dirigidos a la evasión de la autenticación de sesión sin cookies en el…
 golioth/signy
Biblioteca de criptografía asimétrica para generar URLs firmadas en dispositivos embebidos, que permite el acceso a recursos con límite de tiempo…








