
 #1
Herramientas para evaluar la seguridad de APIs REST, SOAP y GraphQL.
Recomendado por Kitploit

 asaotomo/hx0-hawkeye
Una extensión ligera de captura de tráfico y análisis de seguridad para el navegador, que permite capturar, interceptar, modificar, reproducir,…
 sech0us3/waf-checker
Herramienta automatizada de evaluación de WAF que detecta proveedores de firewall, prueba 19 categorías de ataque con payloads de evasión avanzados y…
 xaaha/hulak
Un cliente CLI de API ligero basado en archivos con secretos cifrados con age, soporte GraphQL de primera clase y un servidor MCP integrado para…
 nccgroup/argumentinjectionhammer
Una extensión de Burp diseñada para identificar vulnerabilidades de inyección de argumentos.
 google/aura-inspector
Herramienta automatizada de pruebas de seguridad para Salesforce Experience Cloud que descubre aplicaciones Aura mal configuradas, registros…
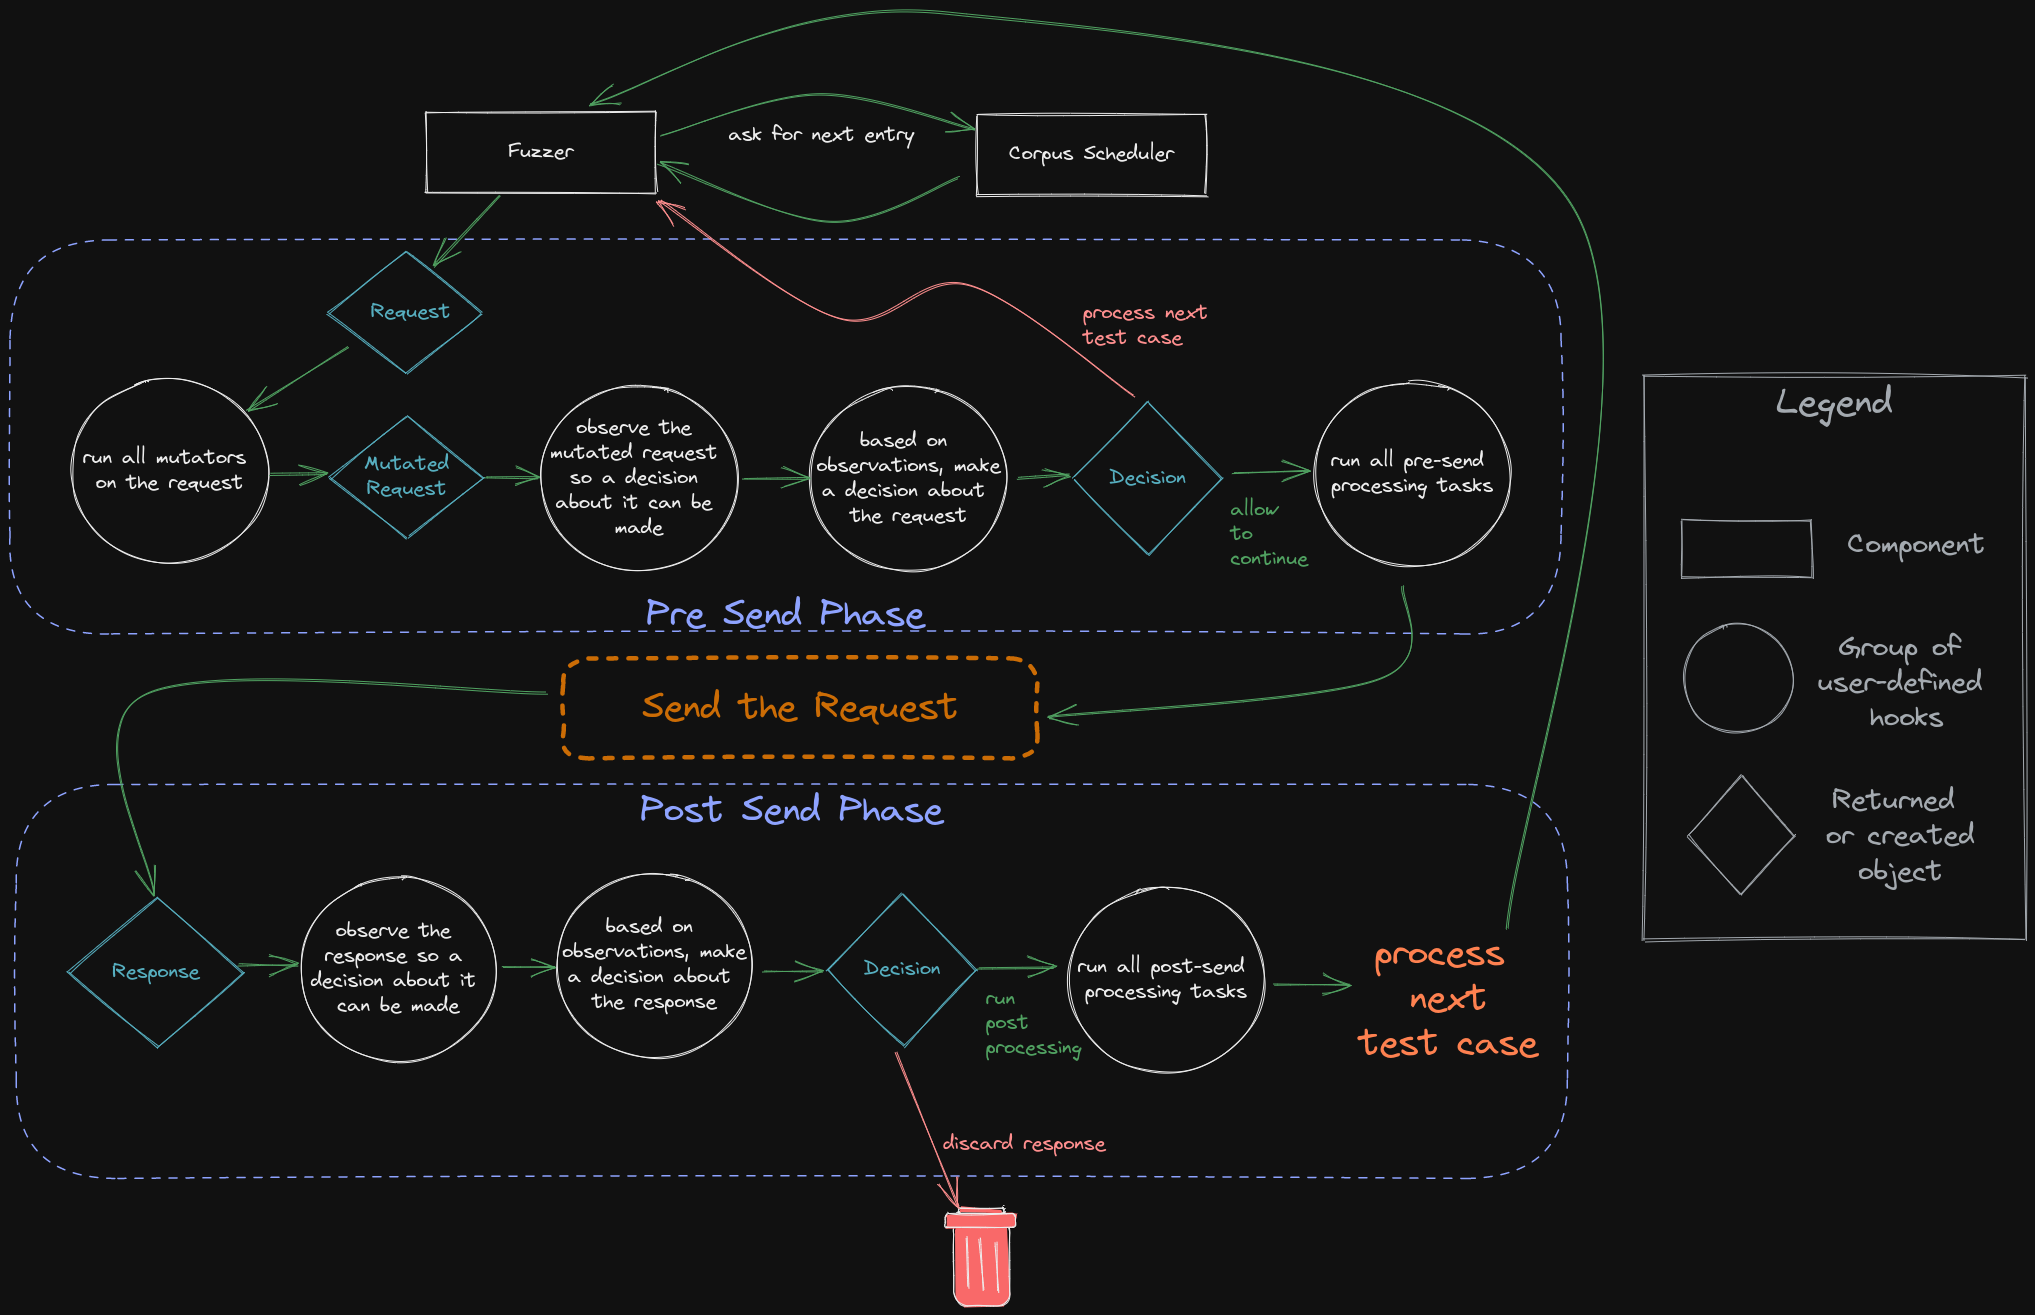 epi052/feroxfuzz
Crea fuzzers HTTP black-box conscientes de la estructura en Rust con mutadores, planificadores, observadores, decisores y procesadores componibles…
 manuelberrueta/flowanalyzer
FlowAnalyzer es una herramienta para ayudar en la prueba y análisis de flujos de OAuth 2.0, incluido OpenID Connect (OIDC).
 pentestgeek/burpcommander
Interfaz de línea de comandos en Ruby para la API REST de Burp Suite
 cybervelia/graphicator
Herramienta automatizada de enumeración de esquemas GraphQL y extracción de datos que itera documentos de introspección, reconstruye consultas y…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
Marco de pruebas de penetración automatizado para APIs REST con generación de pruebas basada en OpenAPI, 32 pruebas de seguridad basadas en OWASP y…
 owasp/raider
OWASP Raider: un novedoso framework para manipular los procesos HTTP de sesiones persistentes
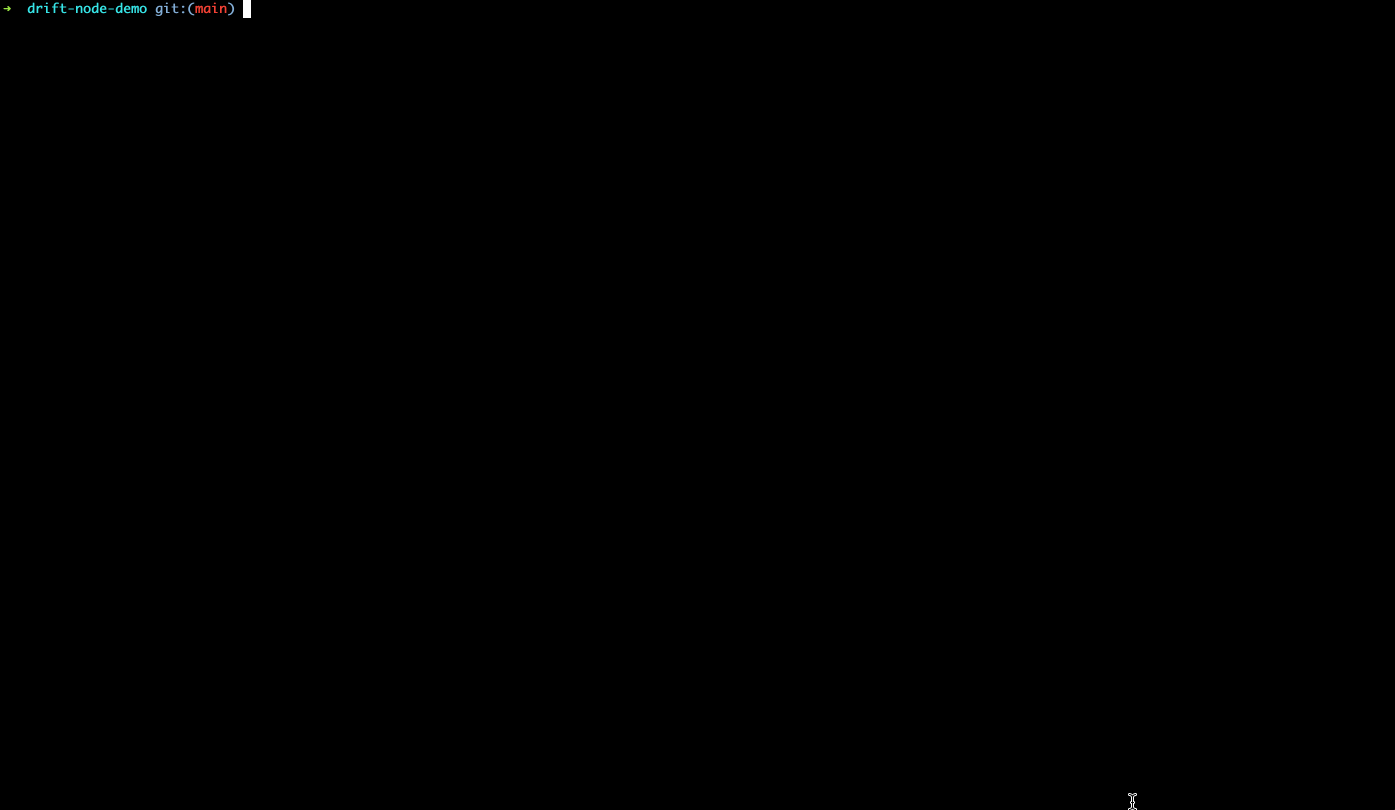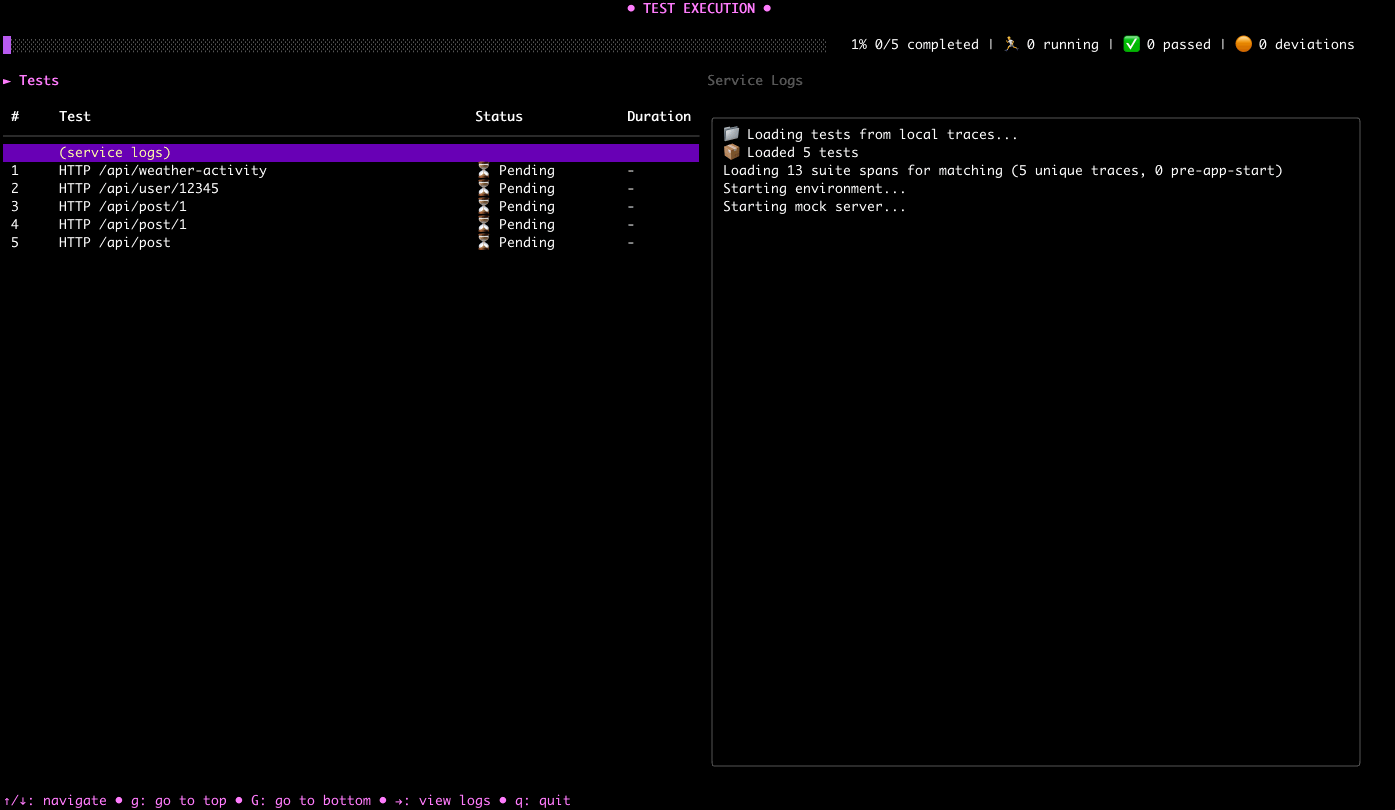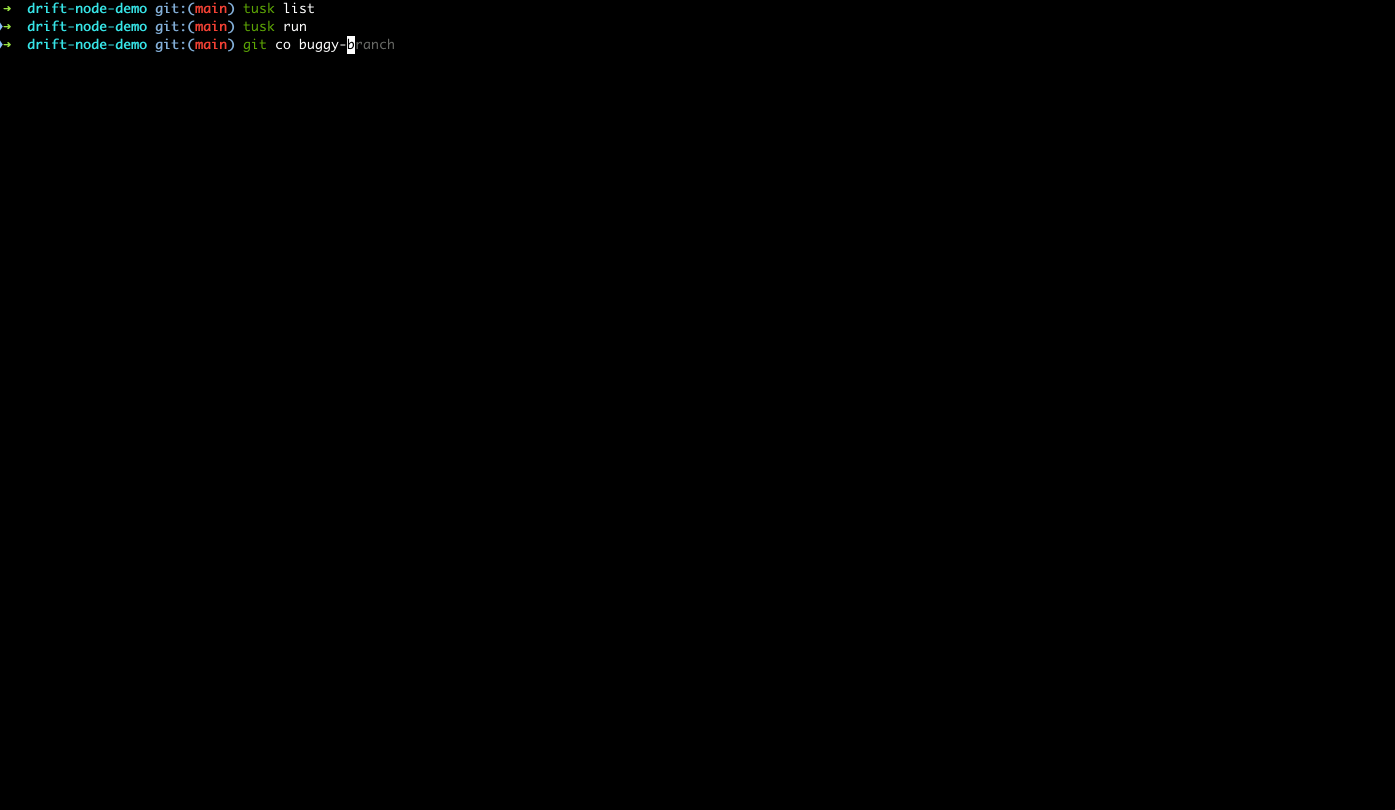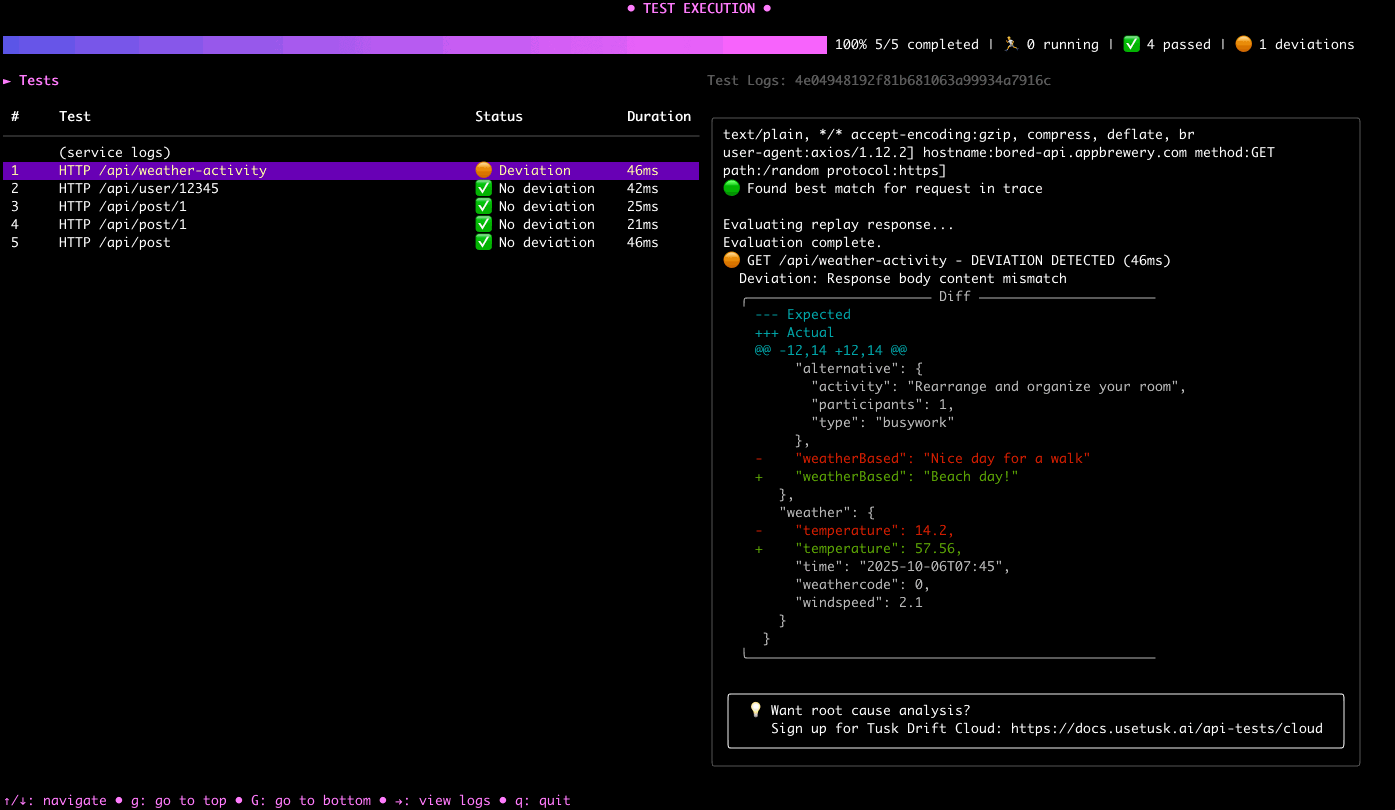 use-tusk/drift-node-sdk
SDK de Node.js para capturar y reproducir llamadas API realizadas hacia/desde tu servicio
 use-tusk/tusk-cli
Suite de pruebas automatizadas con grabación y reproducción de tráfico en vivo.
 santandersecurityresearch/corsair_scan
Escáner automatizado de configuraciones incorrectas de CORS que prueba la inyección del encabezado Origin, la reflexión de comodines y la filtración…
 danialhalo/acuautomate
Herramienta CLI no oficial de Acunetix para pentesting automatizado y bug hunting en grandes ámbitos.
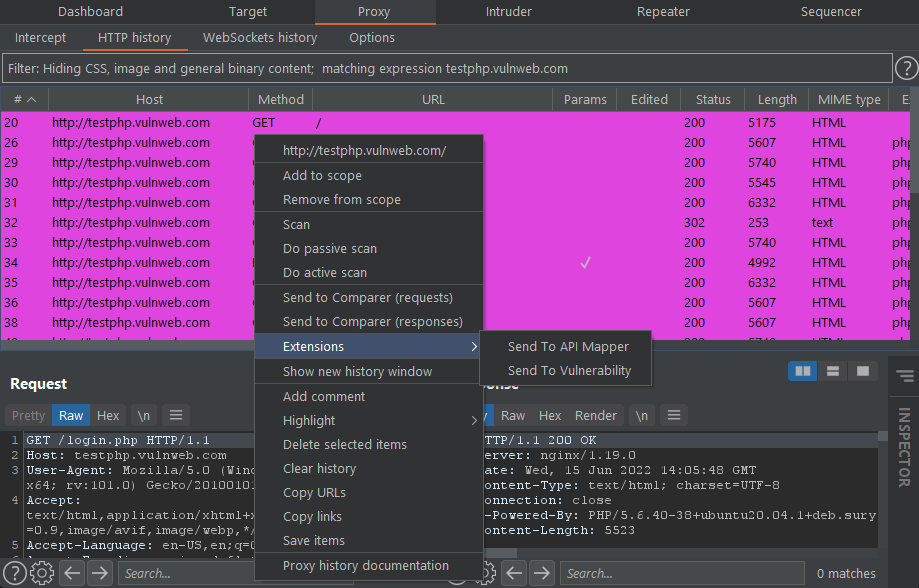 portswigger/pentest-mapper
Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades
 s4dhulabs/vimana-framework
Vimana es un marco de seguridad modular para auditar APIs de Python y aplicaciones Web. La arquitectura basada en plugins permite a los profesionales…








