
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit
 arguslab/argus-saf
Marco de análisis estático basado en Scala para bytecode de Android y Java con análisis de flujo, descompilación y análisis de código nativo mediante…
 jingmatrix/pixel-ksu-root
Investigación de CVE y exploits para ayudar a obtener root en dispositivos Pixel
 lauriewired/artful
La biblioteca ARTful para modificar dinámicamente el Android Runtime
 canyie/magiskeop
Exploit e informe para aplicación instalada para escalar privilegios a root a través de CVE-2024-48336 (Magisk Bug #8279), Vulnerabilidad de Escalada…
 starseed12345/queststack
Desbloquea el bootloader del Meta Quest 1 y obtén acceso root usando GhostLock + CVE-2021-1931.
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 secmob/pocforcve-2015-1528
Enviaré el poc después de blackhat.
 noveogroup/android-check
Plugin de análisis de código estático para proyecto Android. (Checkstyle, PMD)
 logicalhacking/dvhma
Aplicación híbrida de Android intencionalmente vulnerable para que los profesionales de seguridad prueben herramientas y técnicas, y para que los…
 sysnets/atfuzzer
Fuzzer evolutivo guiado por gramática para el análisis dinámico de interfaces de comandos AT en smartphones Android a través de Bluetooth y USB,…
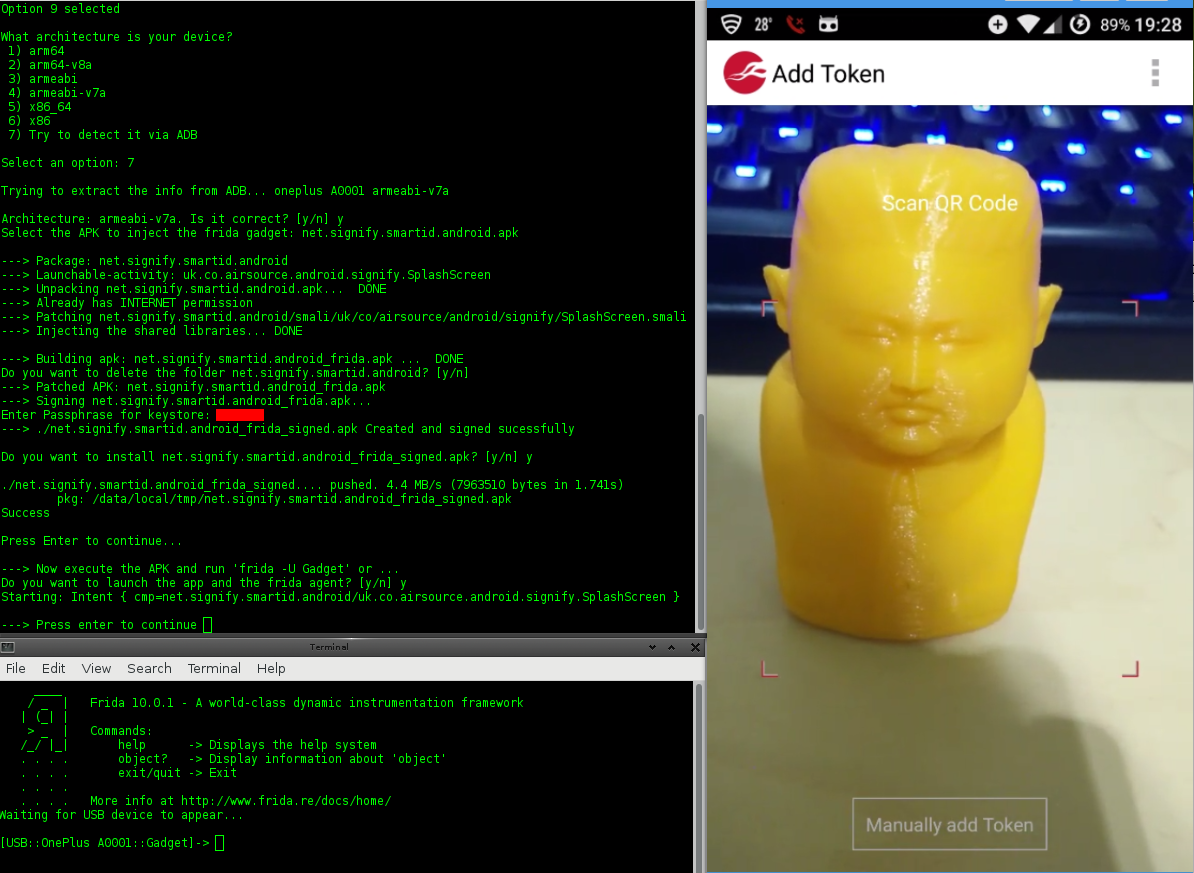 nccgroup/lazydroid
script bash para facilitar algunos aspectos de una evaluación de aplicaciones Android
 kangtastic/cve-2019-2215
Temproot para Pixel 2 y Pixel 2 XL mediante CVE-2019-2215
 cybersecsi/dockerized-android
Un marco basado en contenedores para permitir la integración de componentes móviles en plataformas de formación en seguridad
 symbioticsec/hermes-decomp
Un potente descompilador que te permite hacer ingeniería inversa en aplicaciones móviles React Native convirtiendo sus archivos de bytecode Hermes…
 ojasookert/cve-2017-0781
Vulnerabilidad de desbordamiento de montón en Android Blueborne CVE-2017-0781
 timwr/cve-2014-3153
CVE-2014-3153 aka towelroot
 androguide/dsploit
dSploit - El kit de herramientas de seguridad informática más completo y avanzado para profesionales en Android.
 viliuskraujutis/androidbroadcastsmonitor
Una herramienta para suscribirse y recibir todas las transmisiones estándar de Android en tu dispositivo Android.








