
 #1
Herramientas de decompilación, análisis de binarios, resumen de código y análisis de malware potenciadas por IA.
Recomendado por Kitploit
 yuatemycat/superghidra
Suite de alto rendimiento de arquitectura Ghidra y aceleración por GPU: códec de árbol B LZ4/Zstd, daemon persistente sin bloqueos, escáner WGPU…
 nationalsecurityagency/ghidra
Ghidra es un framework de ingeniería inversa de software (SRE)
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 123wwwa/flowname
Recuperación de identificadores JavaScript de nueva generación con LLMs.
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 mandiant/capa
Herramienta de análisis estático y dinámico basada en reglas que identifica capacidades en archivos PE, ELF, .NET y shellcode, mapeándolos a técnicas…
 giveen/decomp.anything
bifurcación de decomp.wtf: coincidencia de Windows PE, cadenas de herramientas MinGW/clang-cl y un puente REA MCP opcional
 radareorg/r2ai
Complemento de Radare2 con IA que utiliza LLM locales o remotos para descompilación, explicación de funciones, detección de vulnerabilidades,…
 amd2g2zz/kunglao-agent
El agente experto en ingeniería inversa: planifica su propia ruta de análisis, deriva cada hecho a partir de evidencia sin procesar y converge bajo…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 zinja-coder/jadx-ai-mcp
Plugin para JADX para integrar el servidor MCP
 krxi/asmsense
Modelo de lenguaje pequeño que nombra y describe funciones en binarios x86-64 despojados, con un conjunto de datos abierto, líneas base y…
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 blackvectorops/semantic_firewall
Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…
 happytotoro116/ghidra-llm-pipeline
Extracción determinista con PyGhidra, triaje y pipeline local de backend de compilador con LLM para la reimplementación en C.
 dnspyex/dnspy
Revival no oficial del conocido depurador y editor de ensamblados .NET, dnSpy
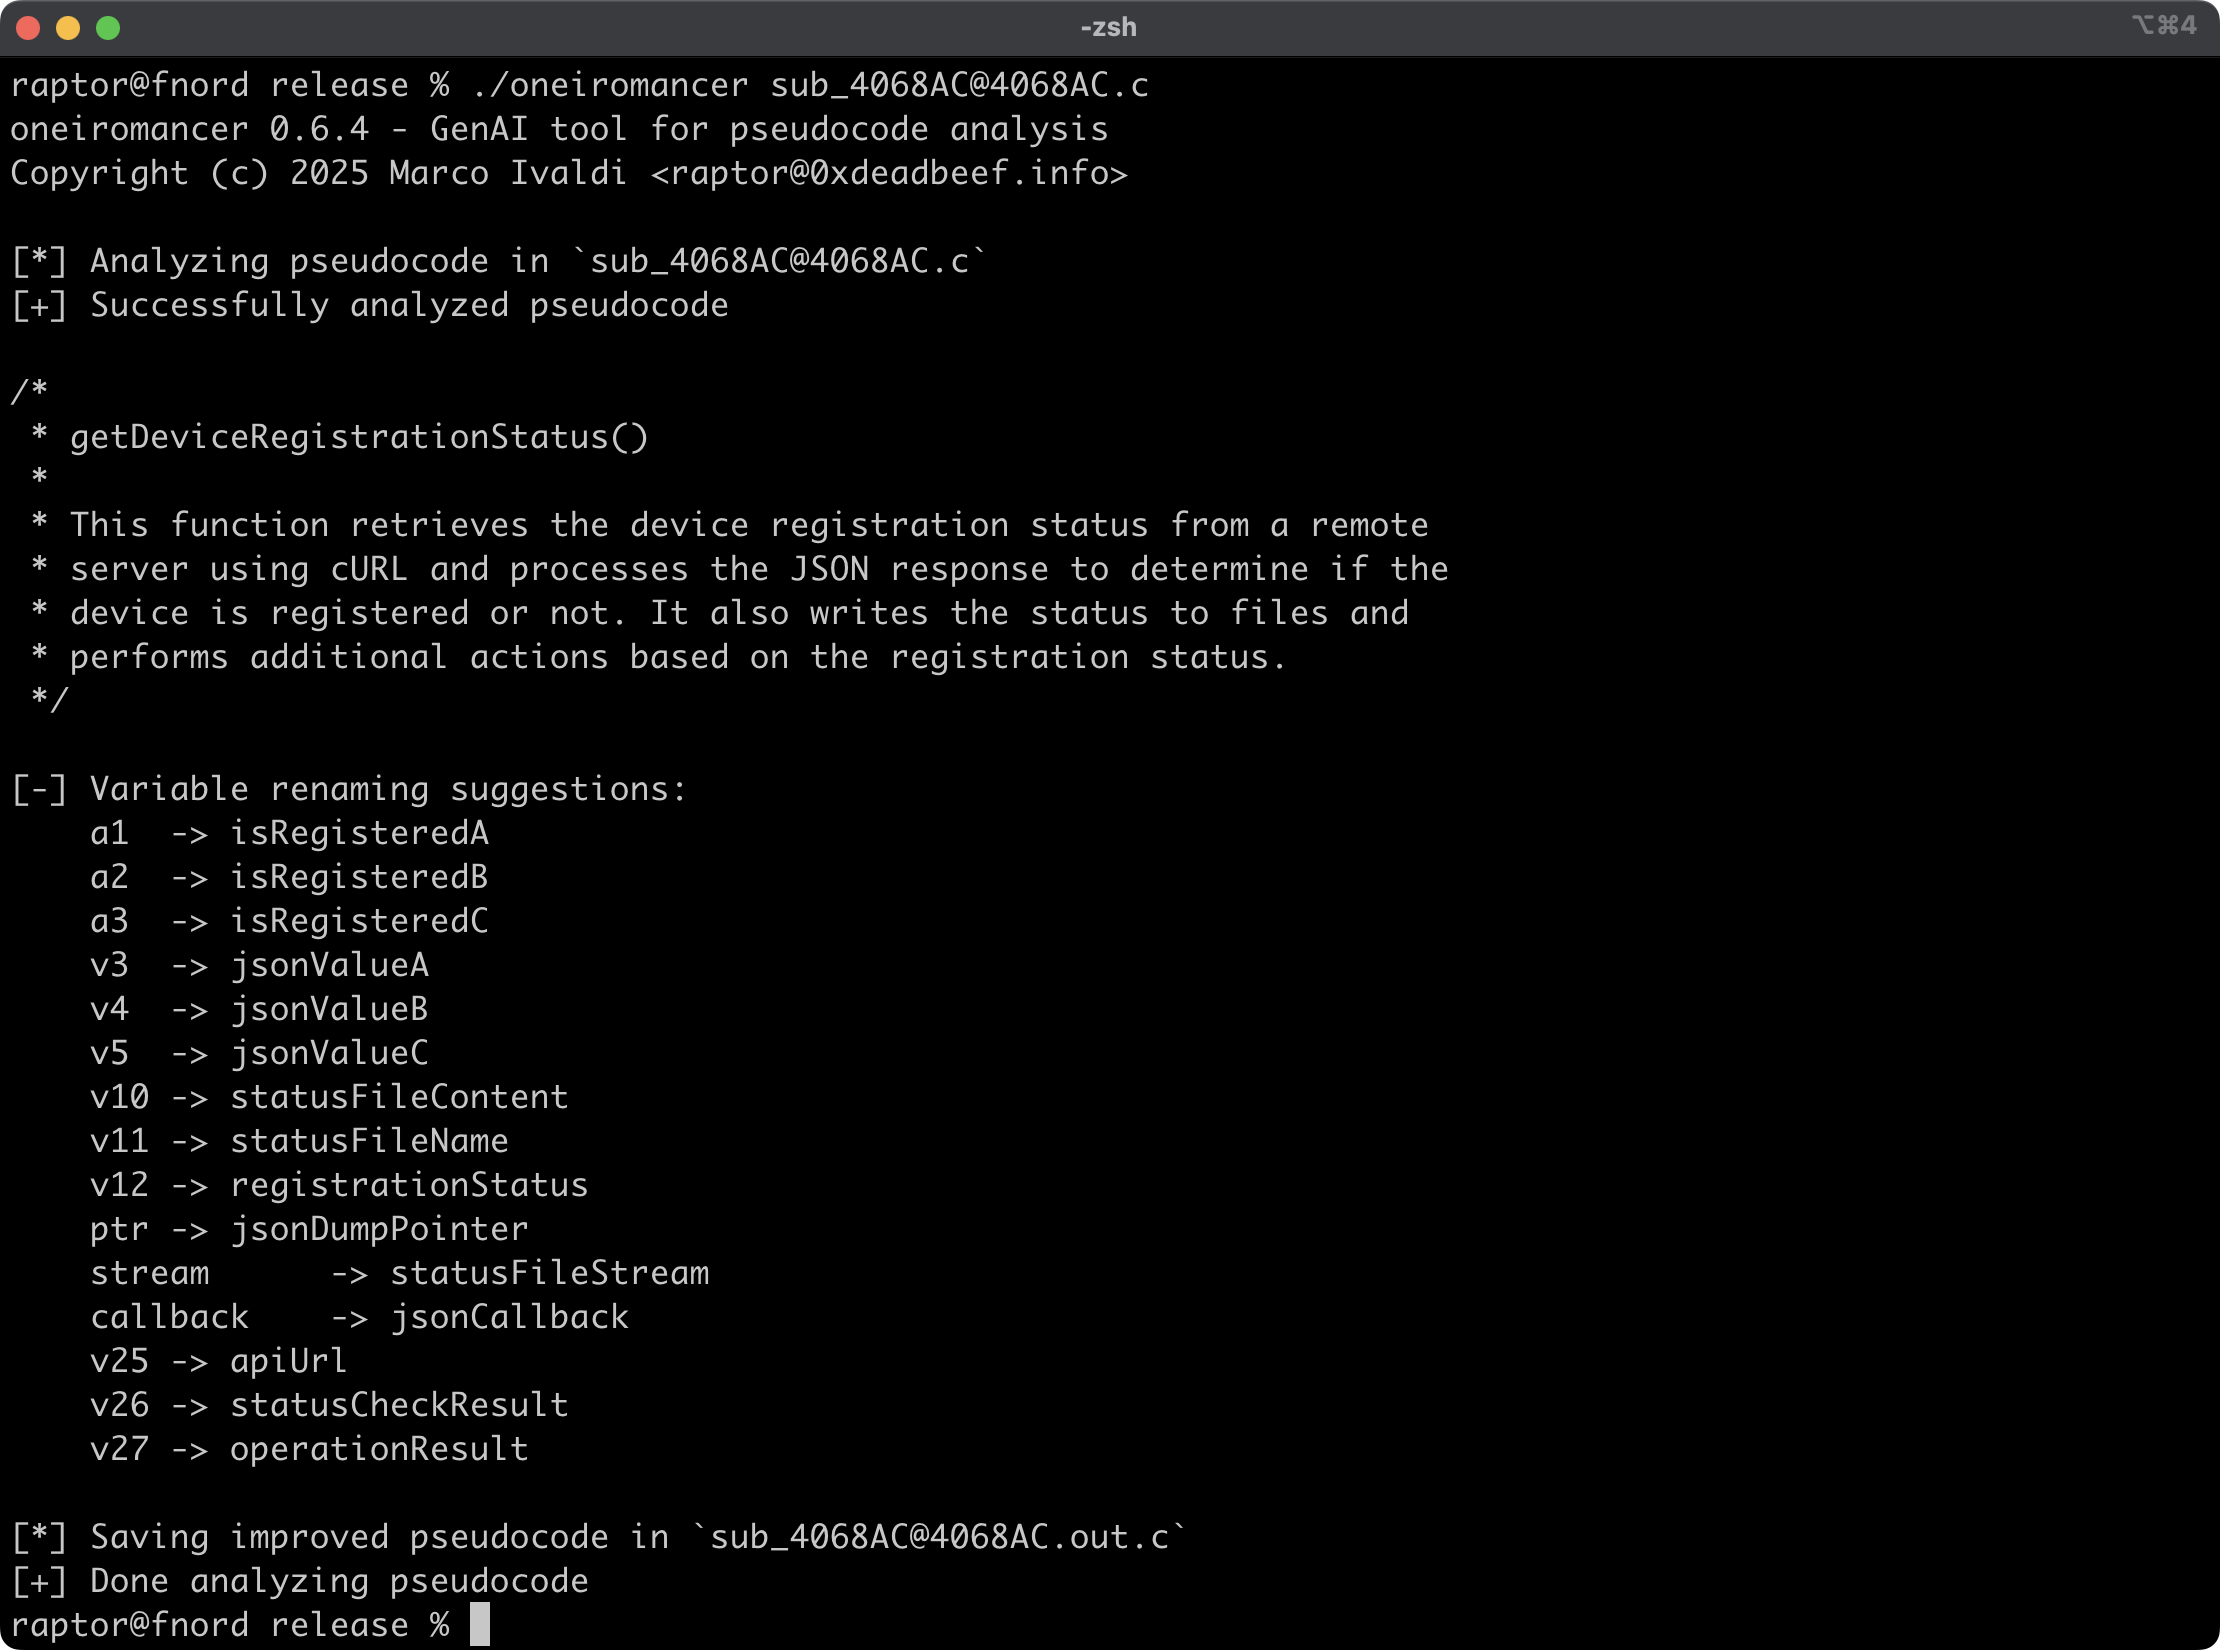 0xdea/oneiromancer
Asistente de ingeniería inversa que utiliza un LLM que se ejecuta localmente para ayudar con el análisis de pseudocódigo.




