
 #1
Herramientas de decompilación, análisis de binarios, resumen de código y análisis de malware potenciadas por IA.
Recomendado por Kitploit
 inokinoki/attesor
Ingeniería inversa impulsada por IA de Rosetta (2 para Linux). Descargo de responsabilidad: debido al acuerdo de usuario, no tocaré el código. Todo…
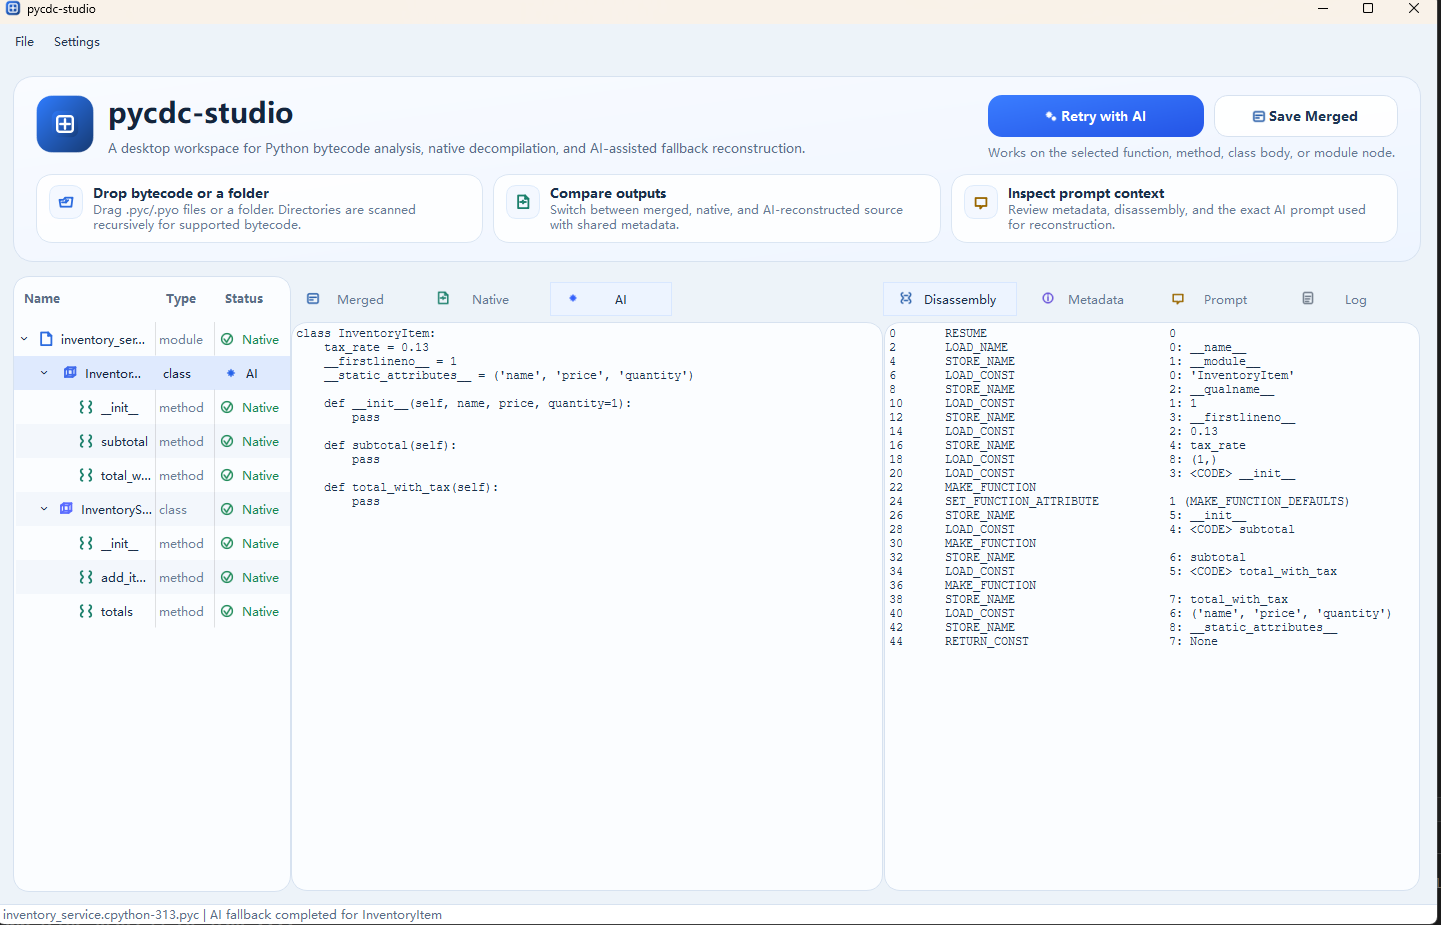 ddouworld/pycdc-studio
Una interfaz de escritorio de Qt Widgets para explorar bytecode de Python con pycdc/pycdas, inspeccionar descompilación nativa y utilizar respaldo de…
 gavmor/x86-cpp-reversing-skill
Habilidad de Claude Code para ingeniería inversa de binarios C++ x86 de 32 bits little-endian (vtables, RTTI, recuperación de herencia)
 gmh5225/enigma-
Reimplementación en C++ del núcleo analítico de Ghidra sin dependencias de JVM, que proporciona análisis binario embebible, fundamentos de…
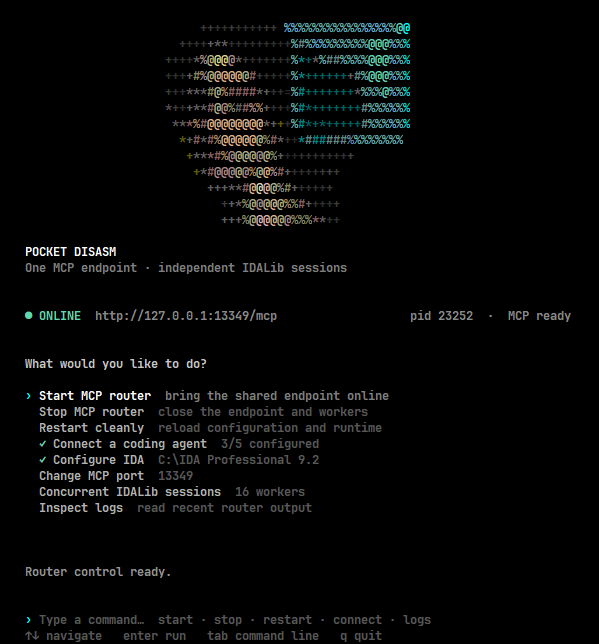 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
 euva-project/euva
Un editor hexadecimal y descompilador ligero para resolver tus problemas de análisis de archivos binarios.
 allthingsida/idasql
Ingeniería inversa de Vibe con IDA Pro: una interfaz para IDA en SQL mediante tablas virtuales en vivo. ¡No dejes que las apariencias te engañen! :)
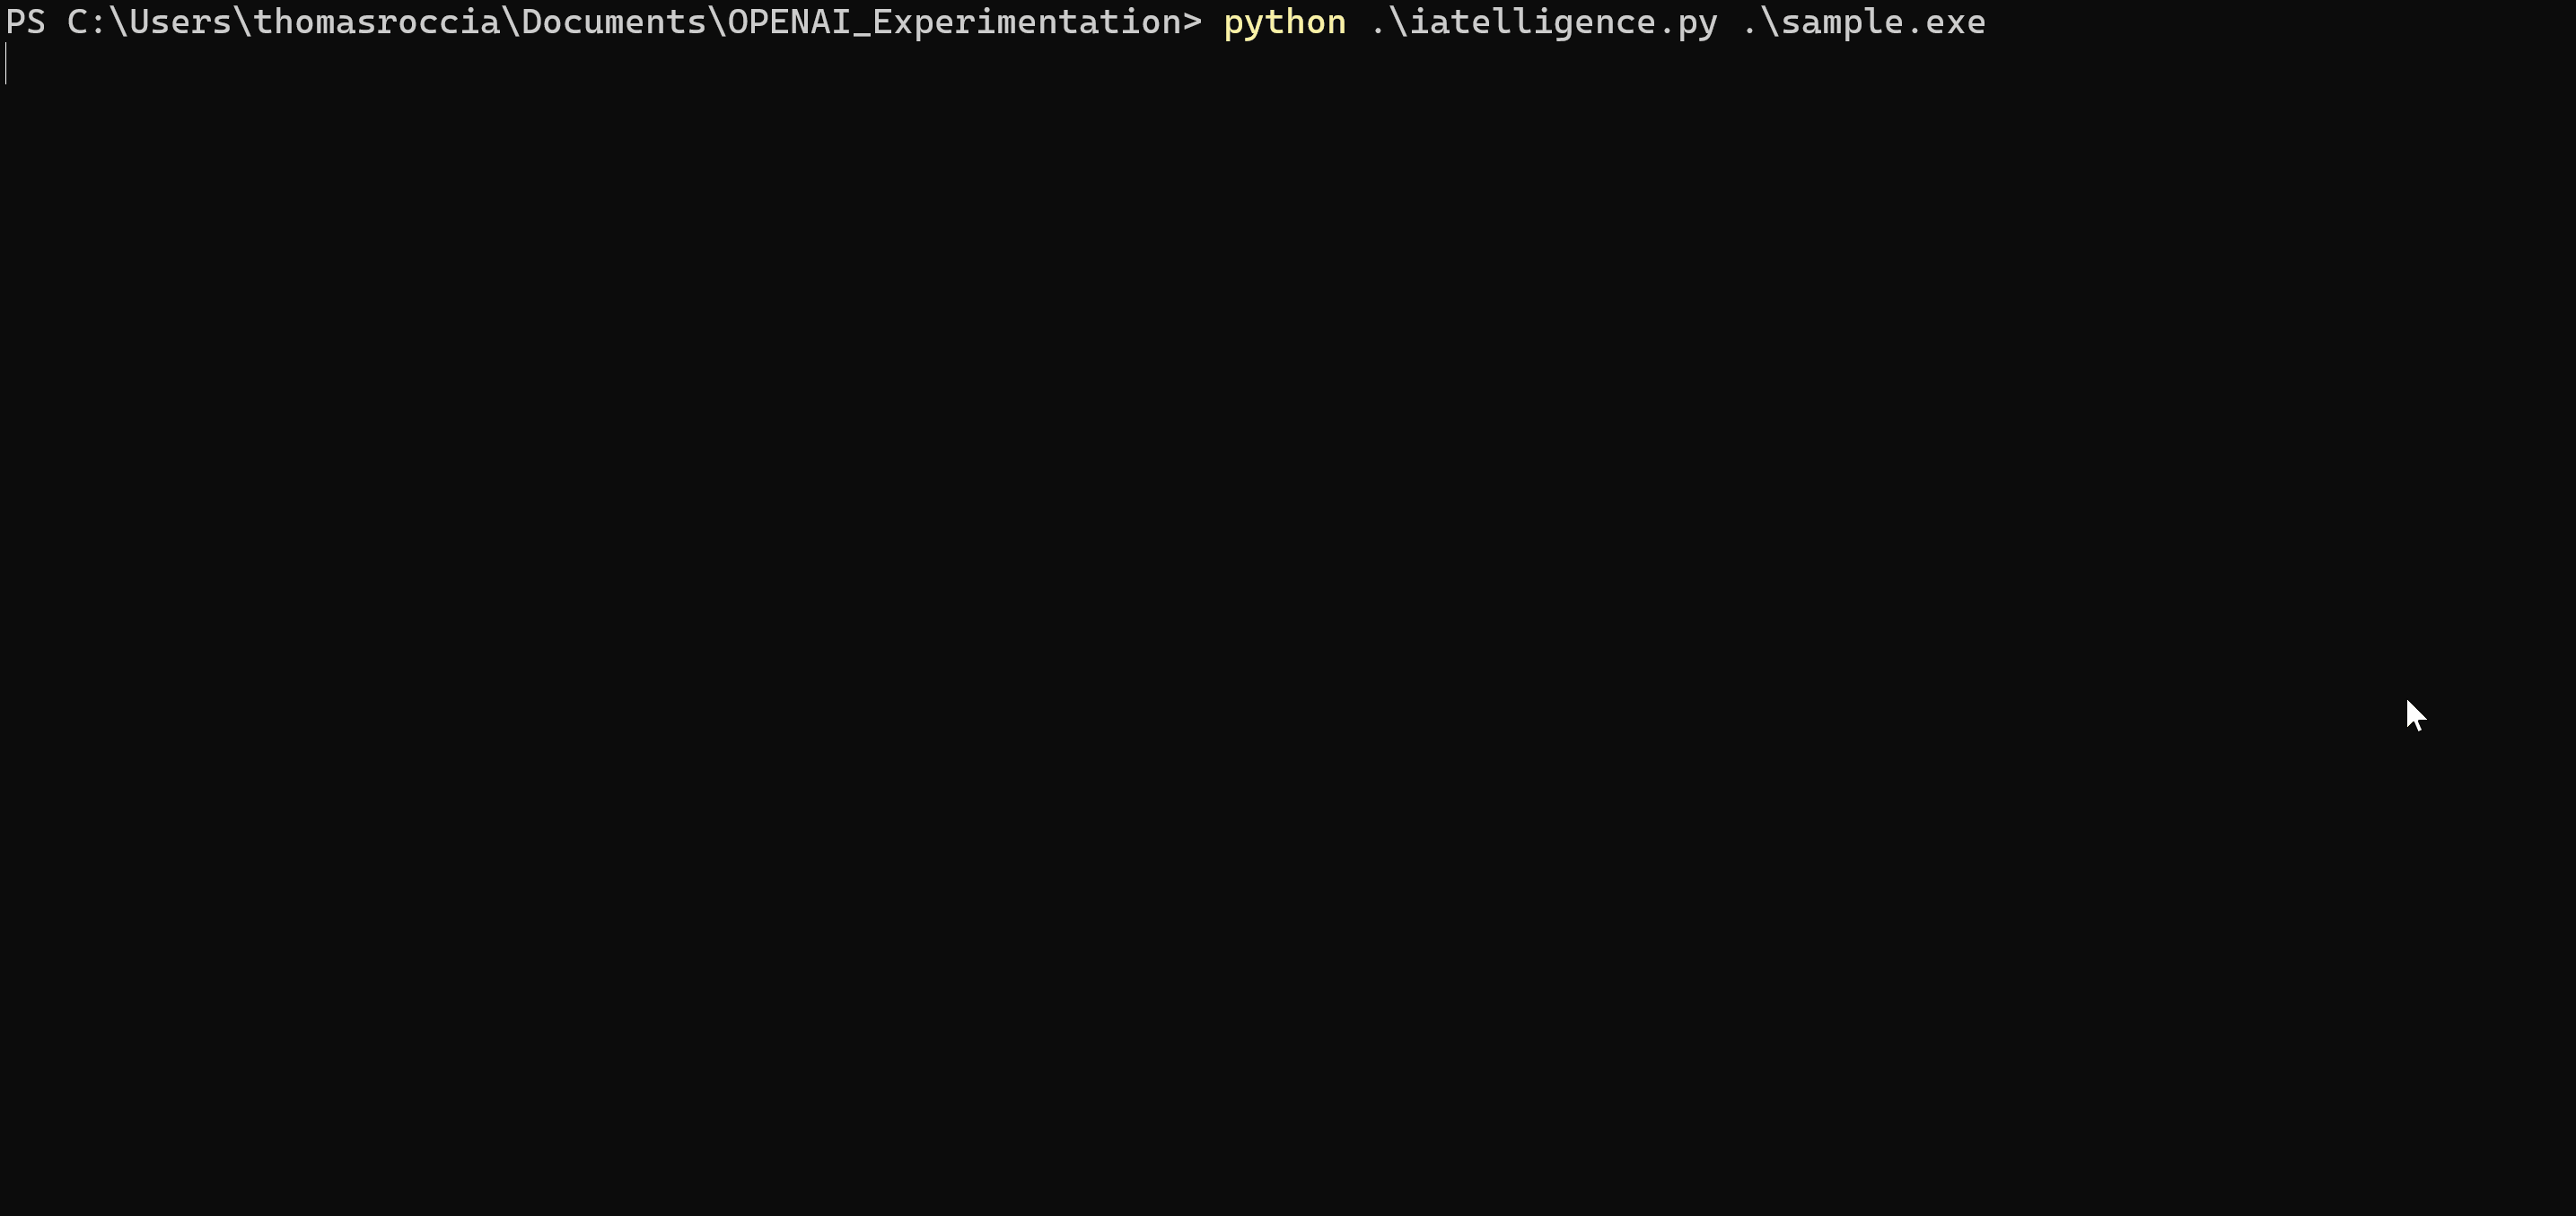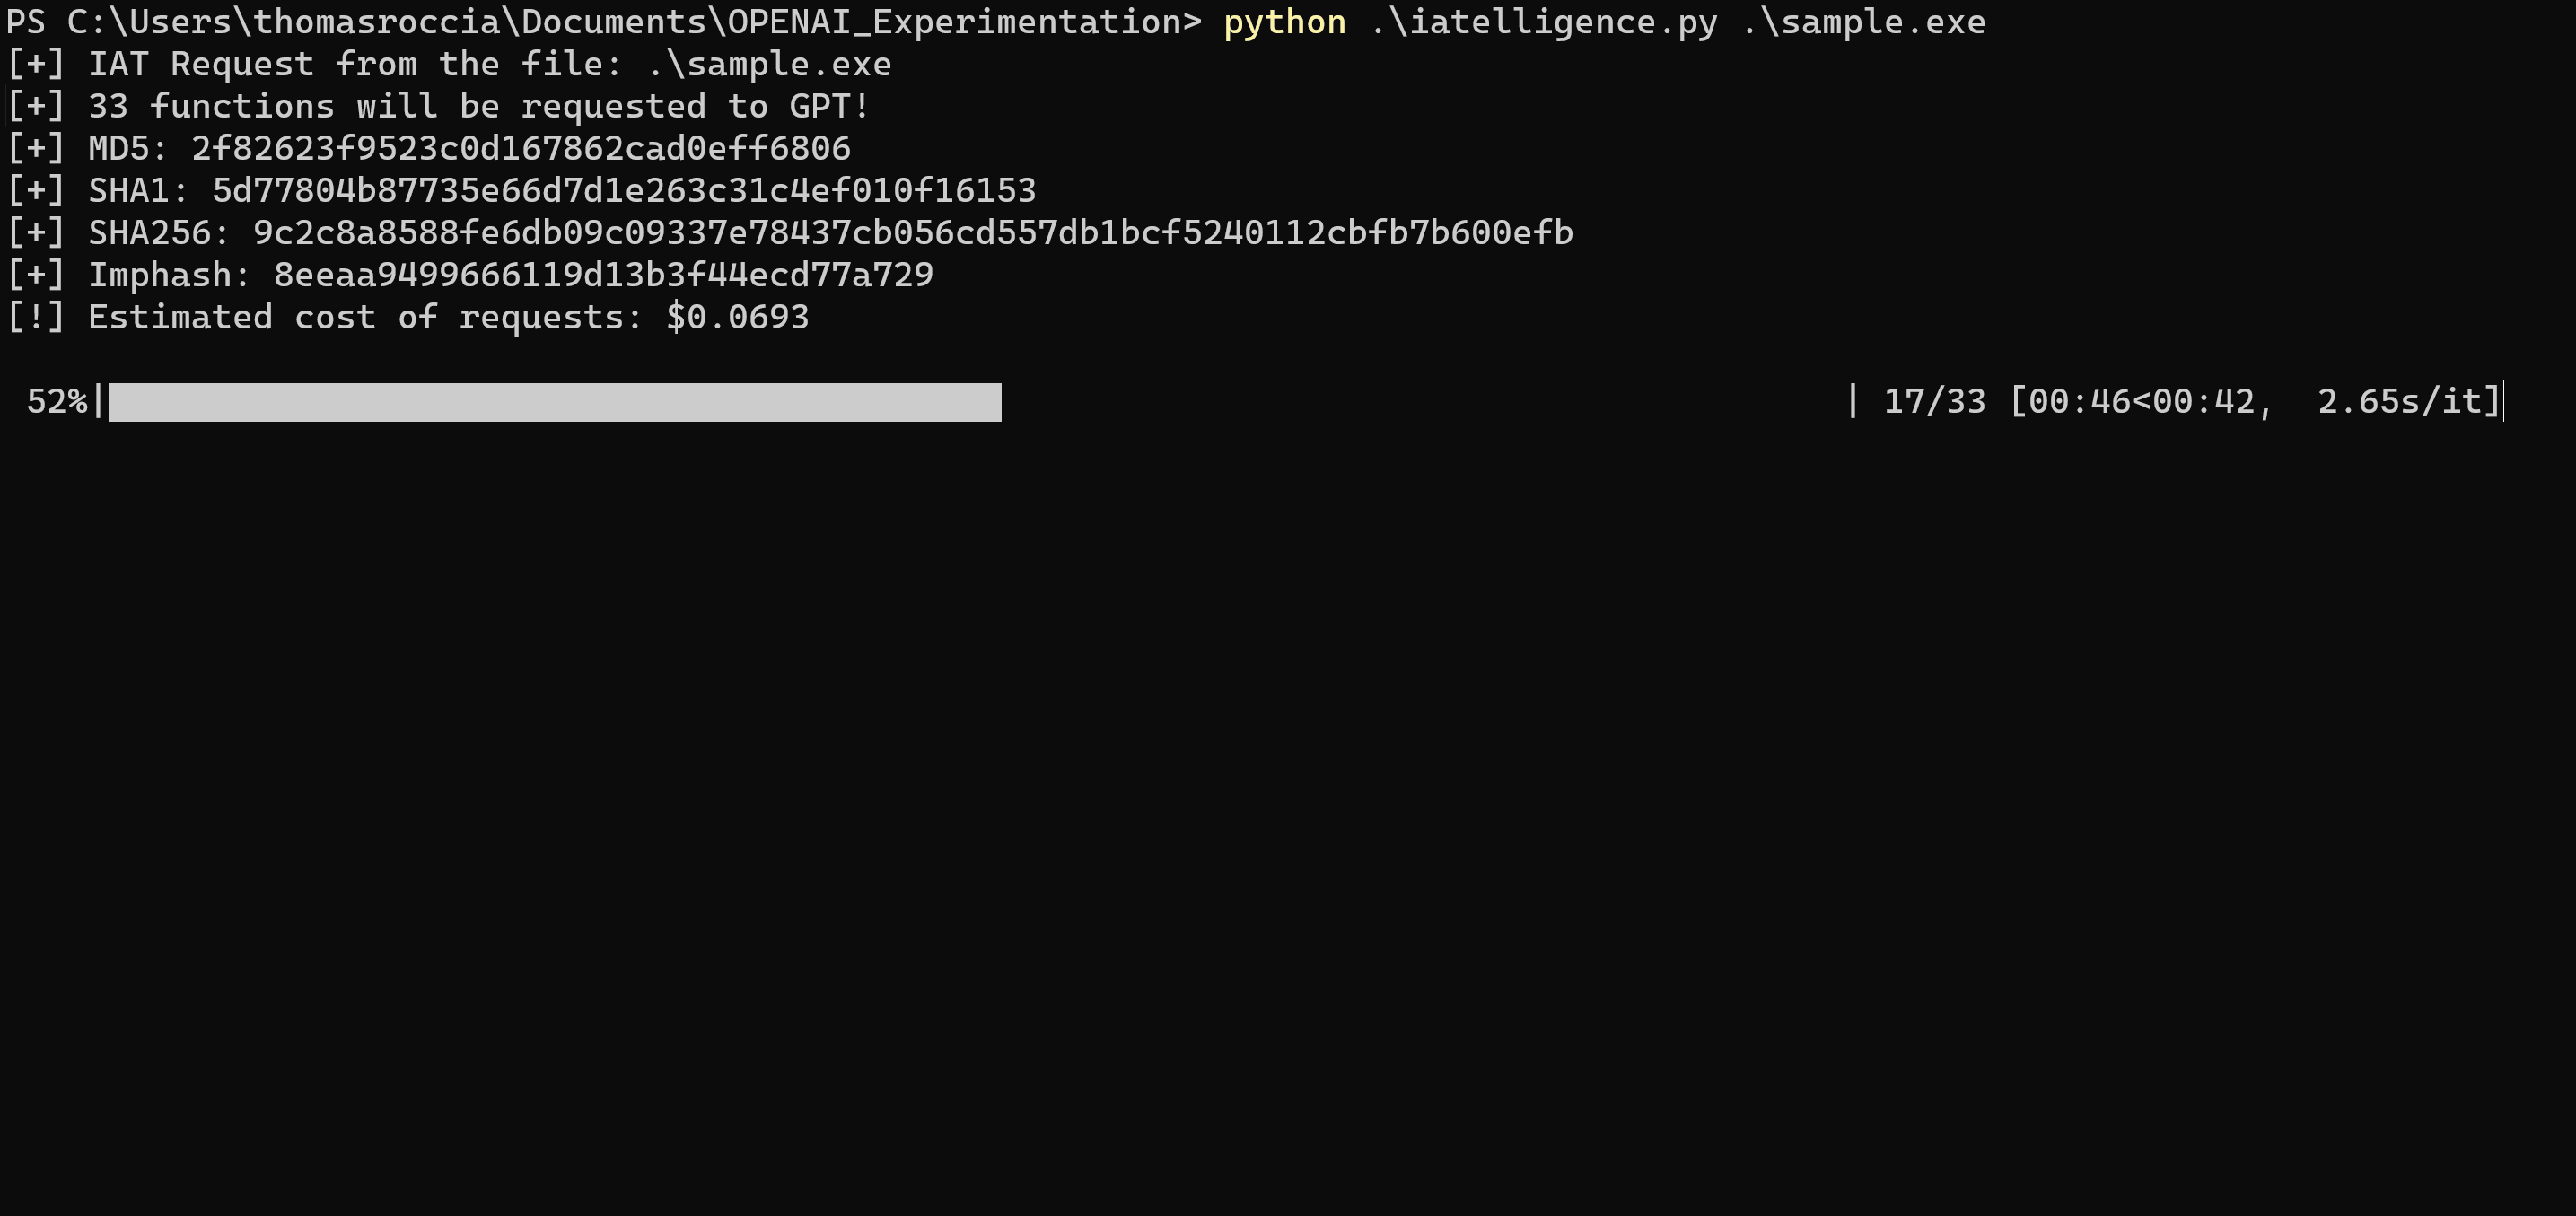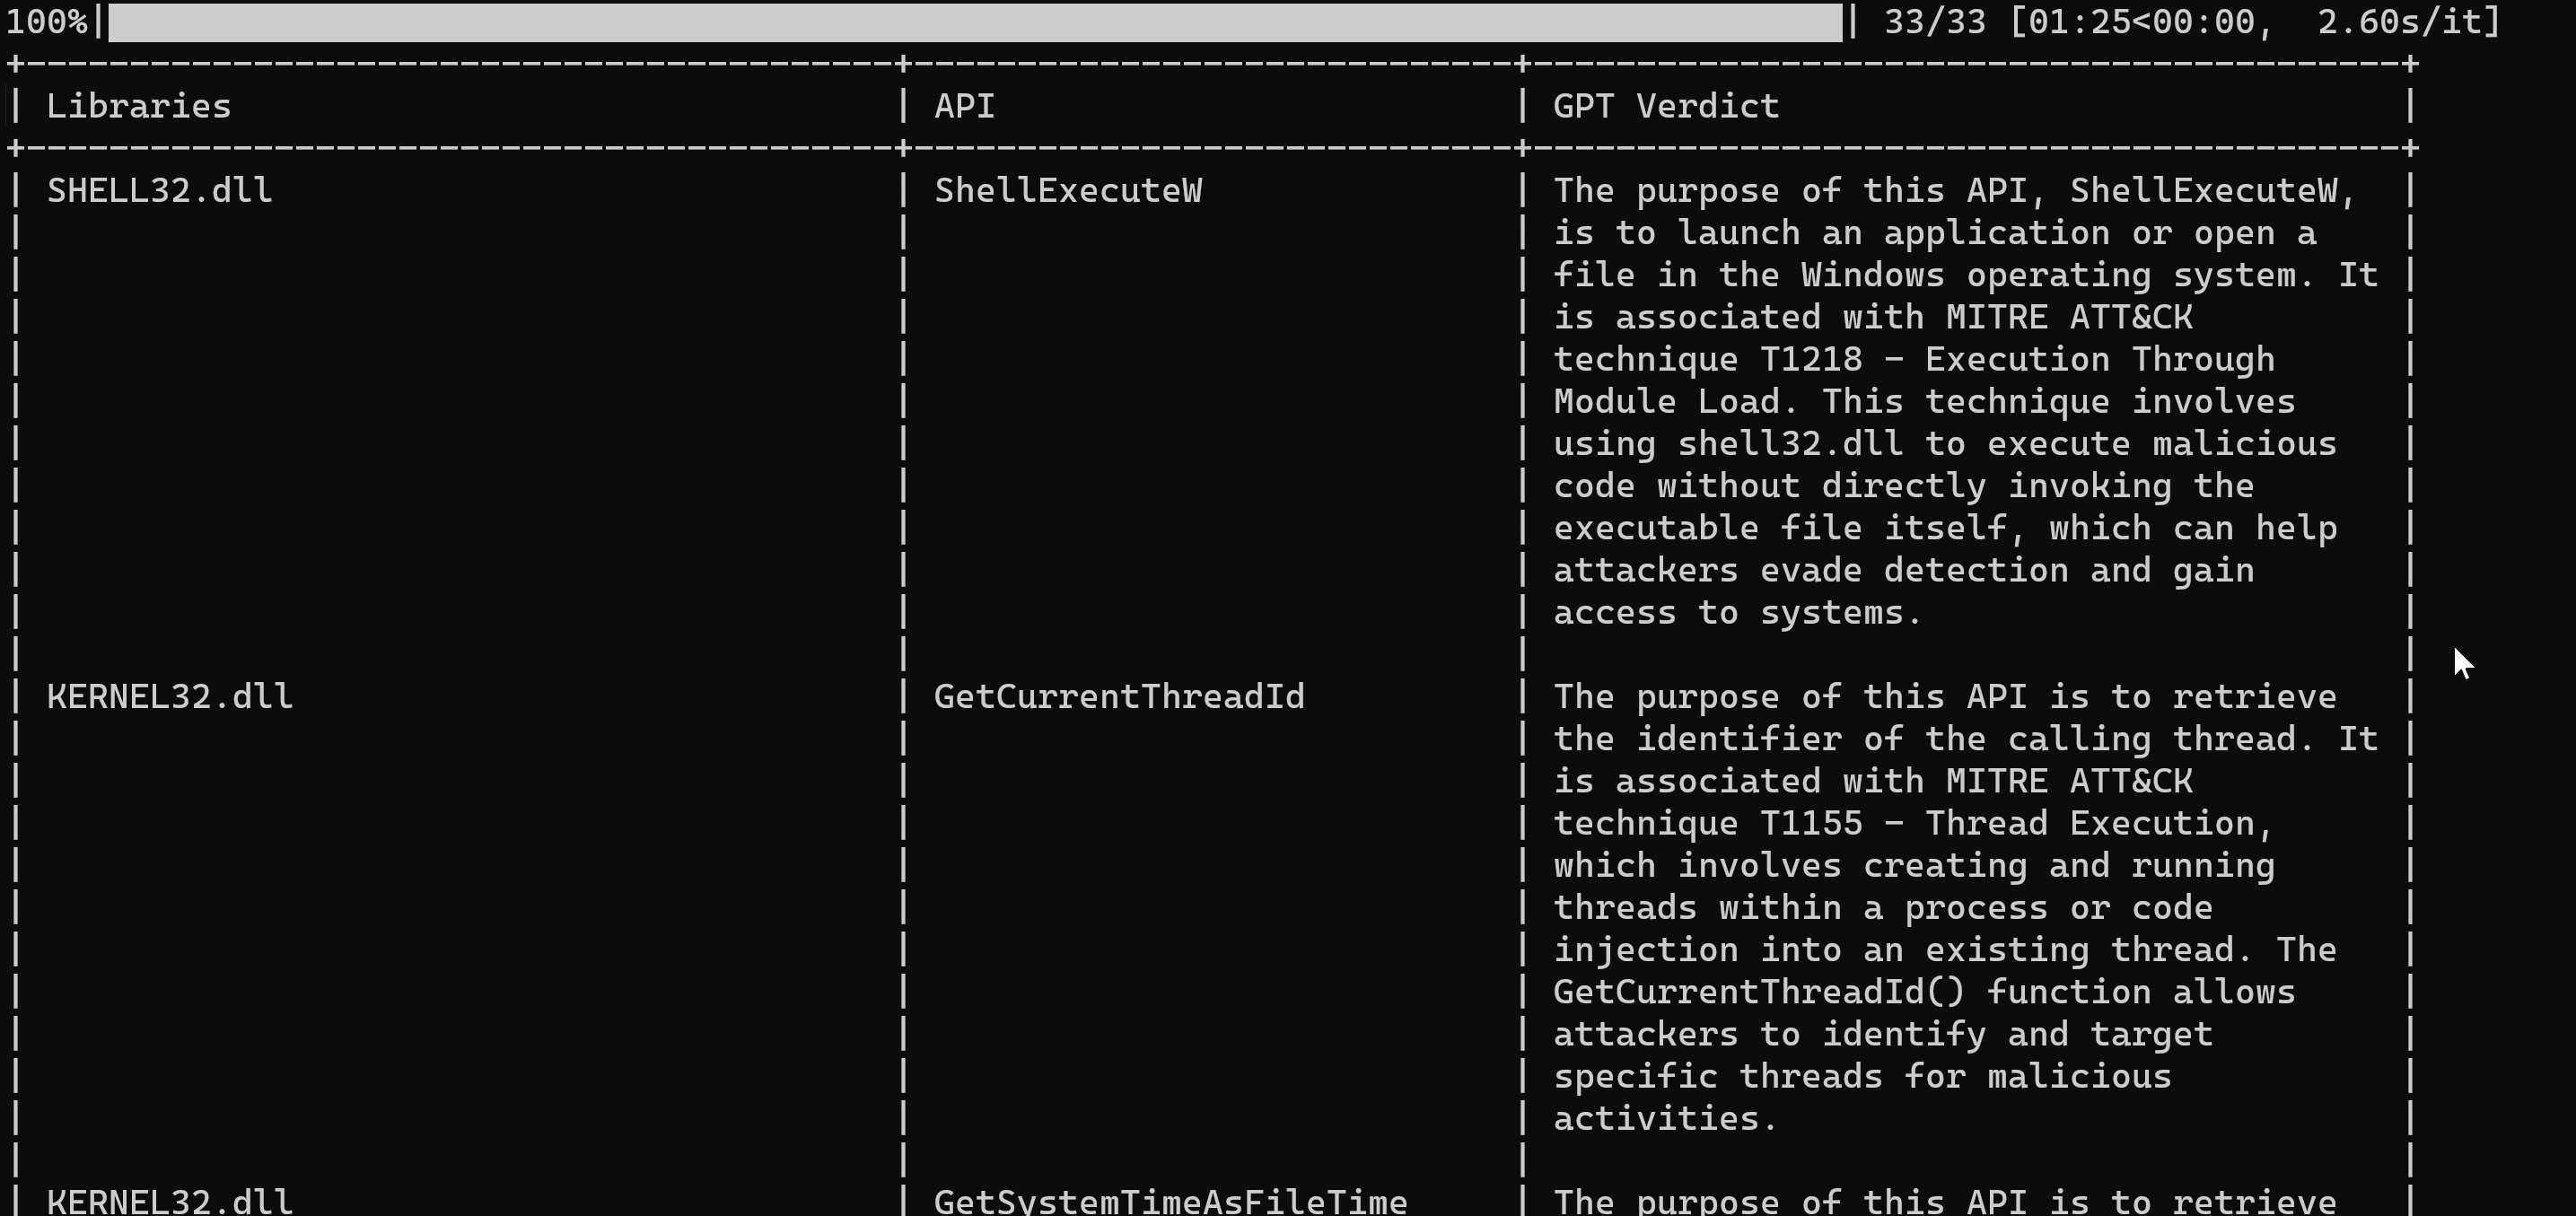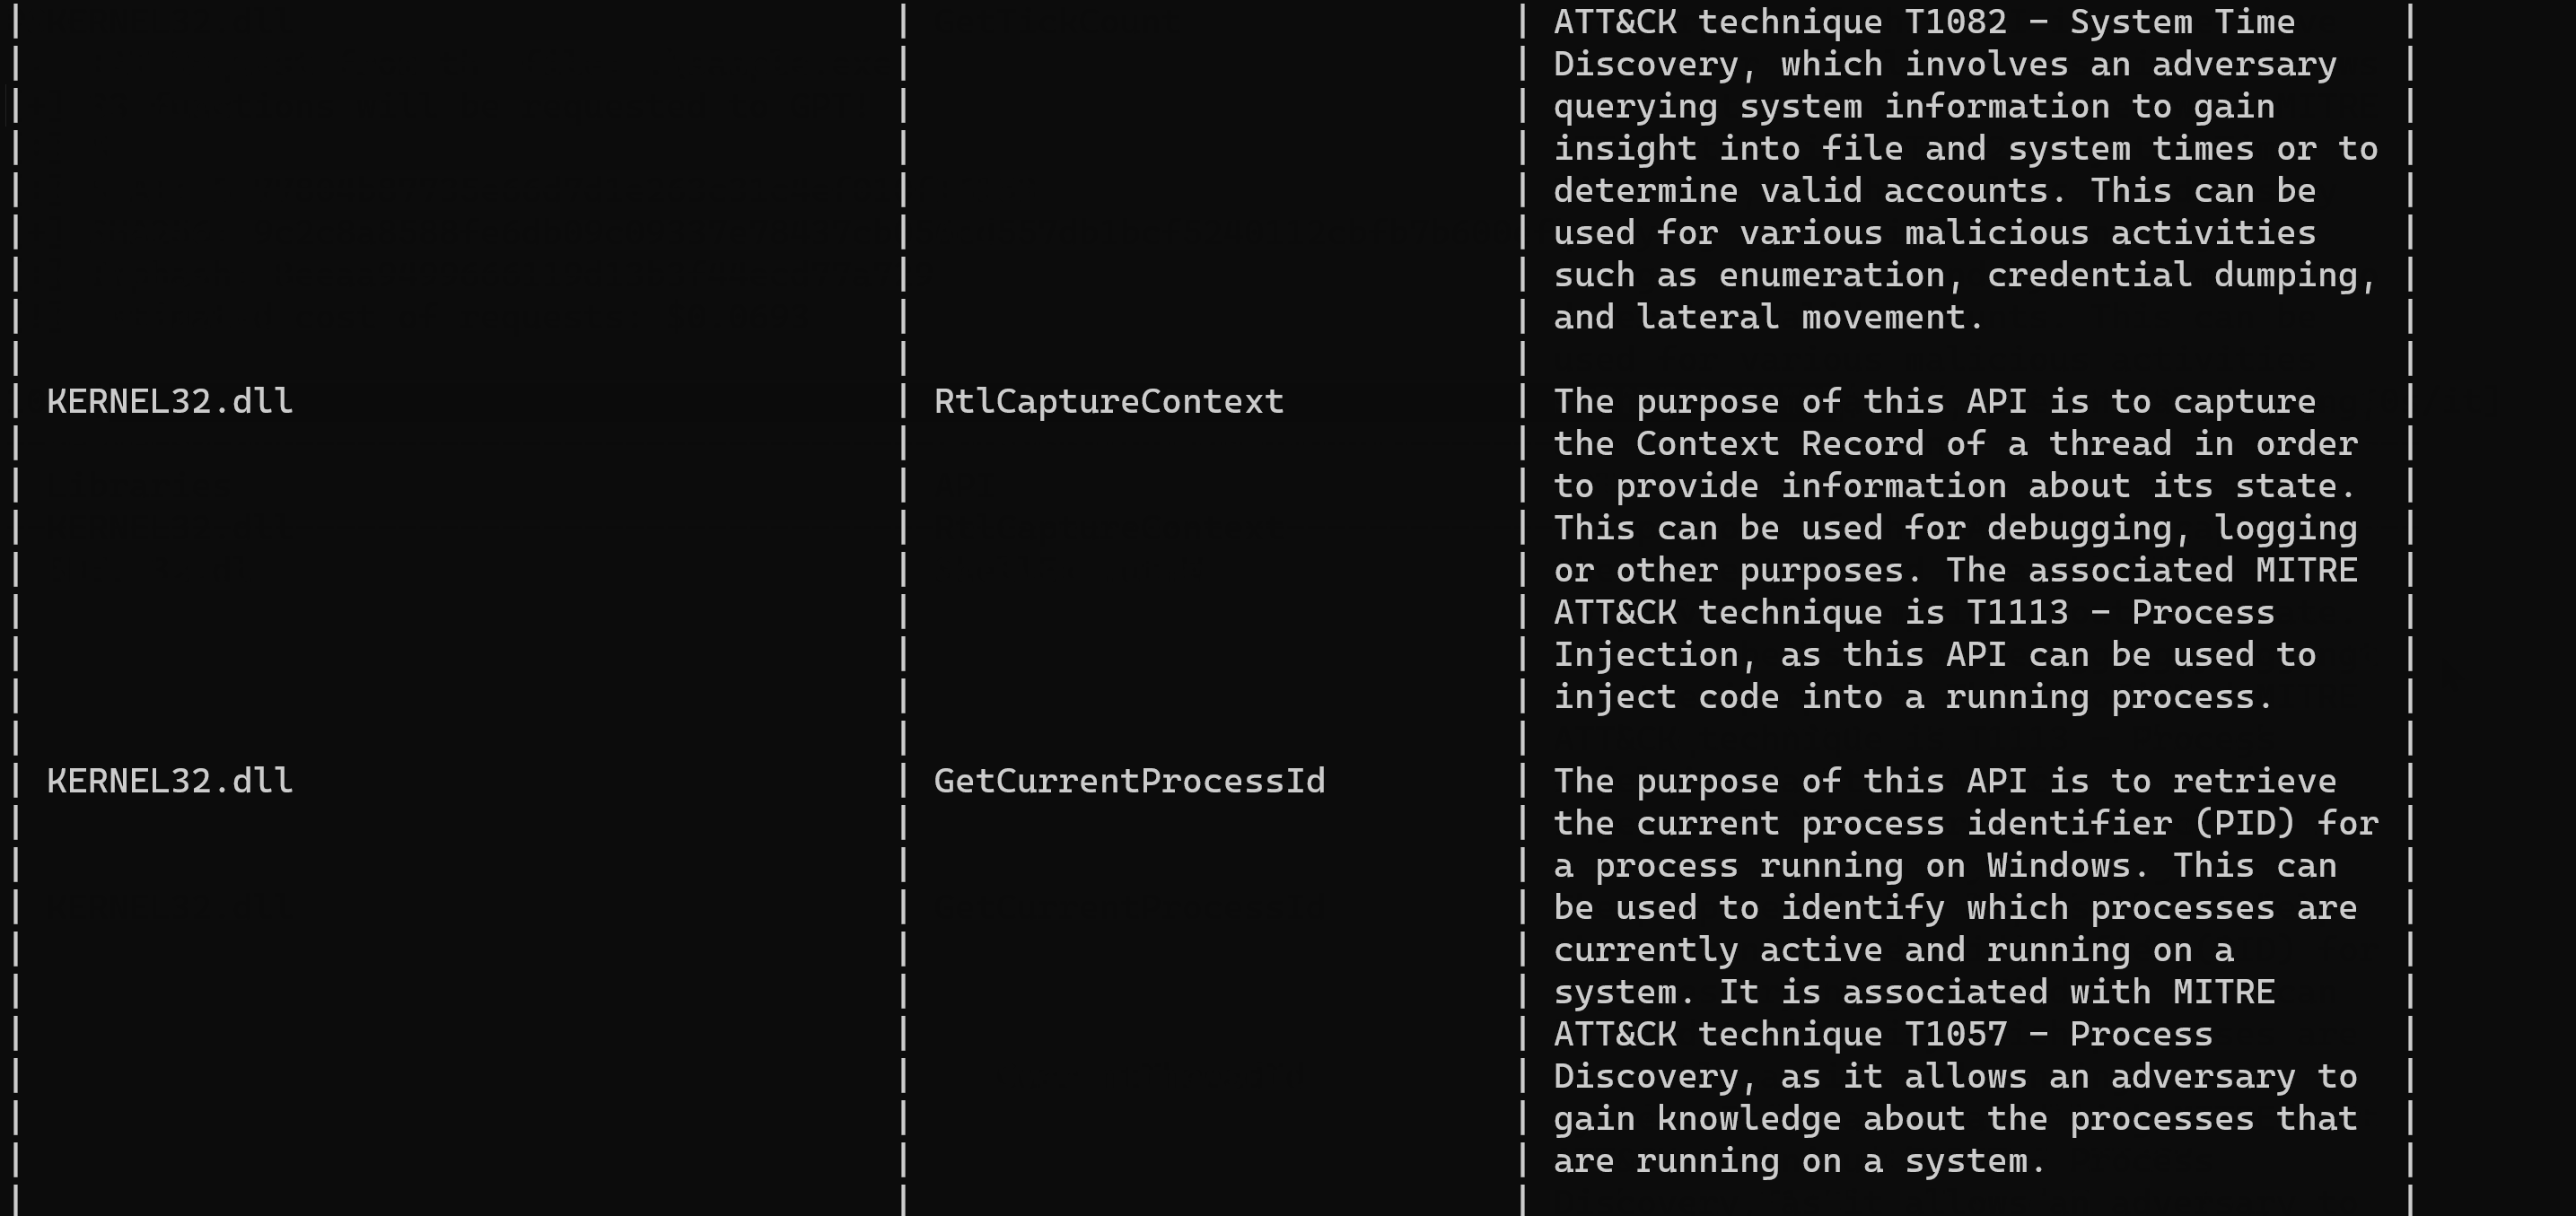 fr0gger/iatelligence
IATelligence es un script de Python que extrae el IAT de un archivo PE y solicita a GPT más información sobre la API y la matriz ATT&CK relacionada
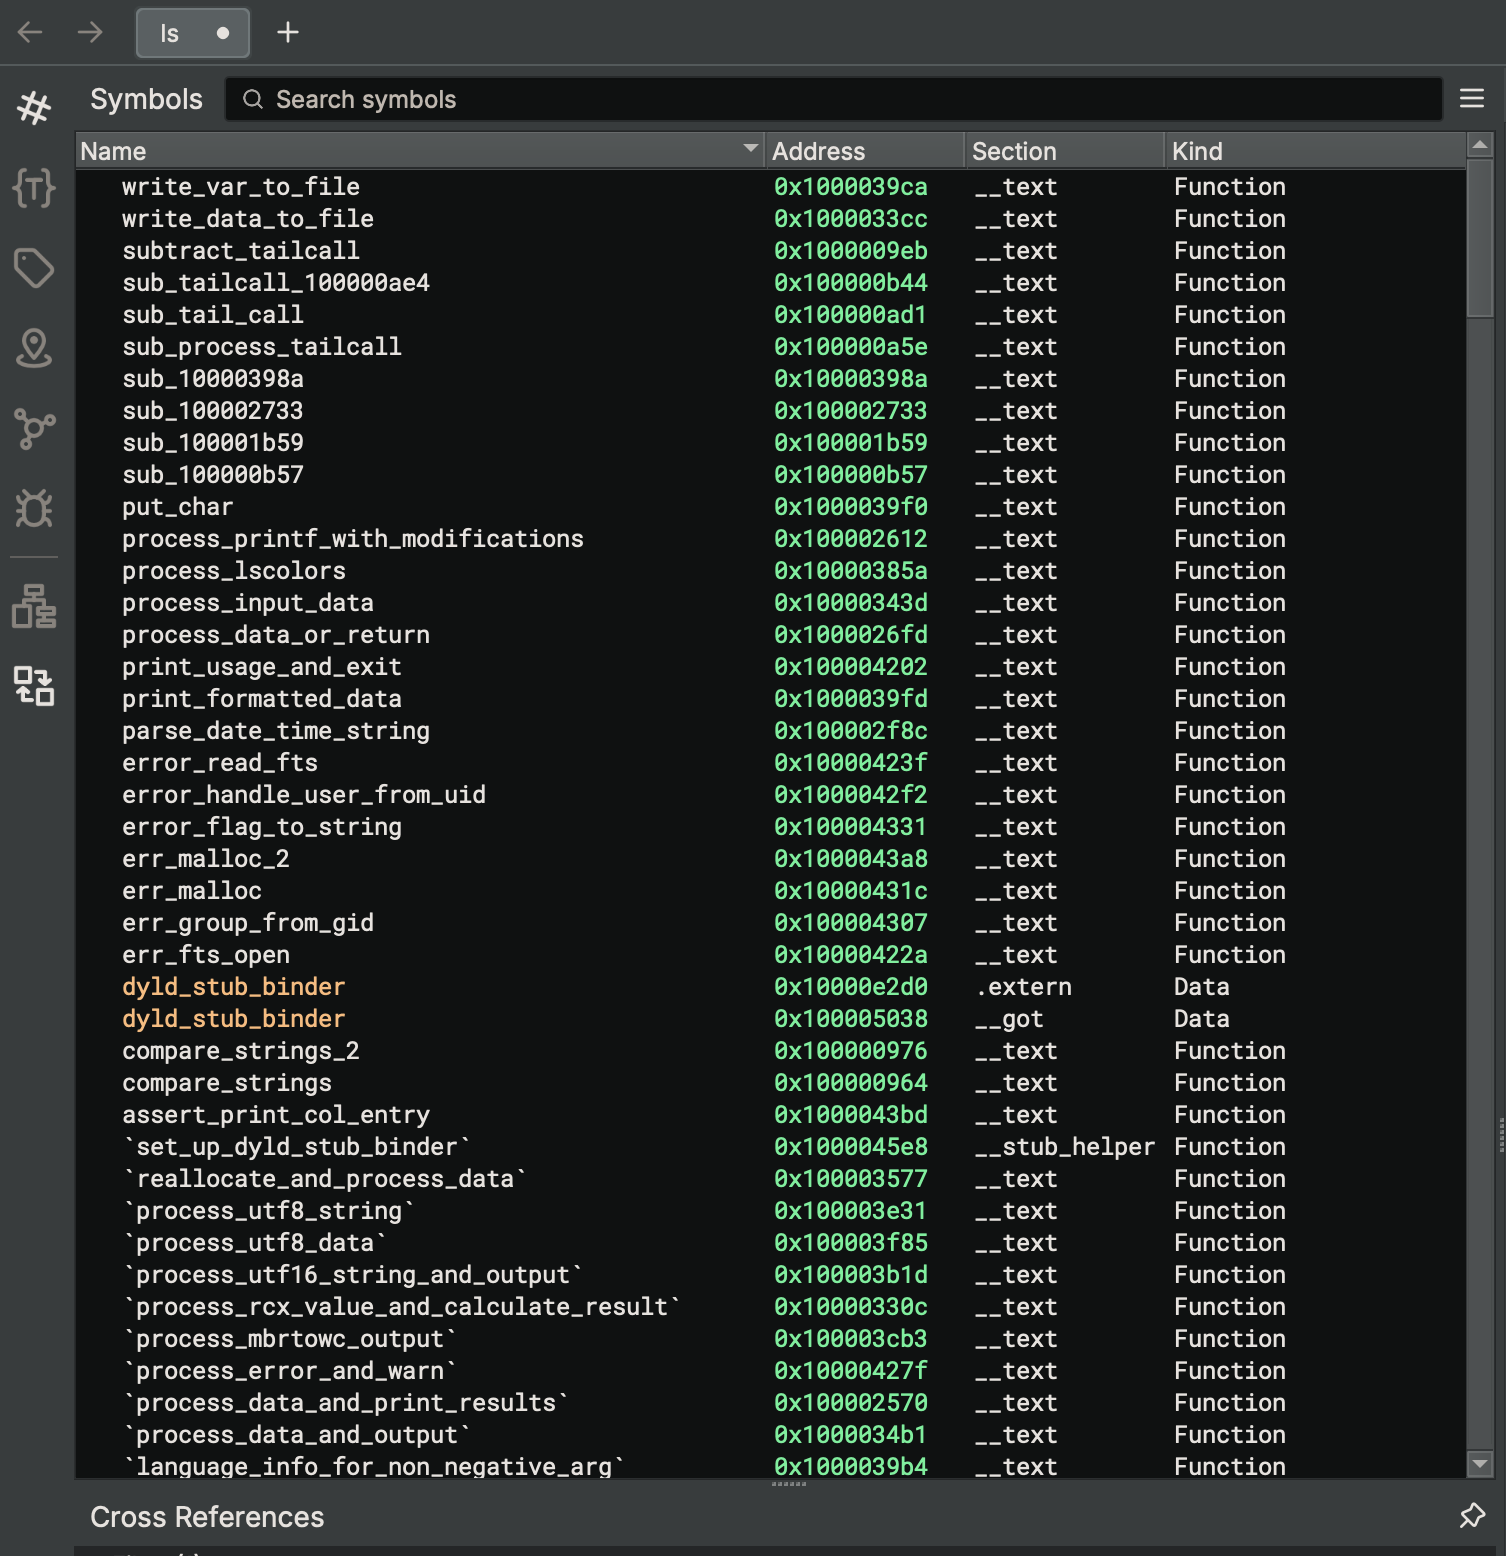 ahaggard2013/binaryninja-ollama
Plugin para Binary Ninja que integra modelos locales de Ollama para renombrar funciones y variables en código HLIL descompilado, preservando la…
 infobyte/isa_recovery
ISA Recovery
 vulhunt-re/vulhunt
Framework de detección de vulnerabilidades del equipo REsearch de Binarly
 ant4g0nist/lisa.py
Integración LLDB MCP + otros comandos útiles
 evm-sec/high-pcode
Genera Pcode de alto nivel (PcodeAST) en Ghidra
 dnakov/r2d2
🤖🏴☠️ plugin de radare2 para GPT-4 🦜. Resuelve crackmes automáticamente 🪄
 knifeyspoony/ghidra-copilot
Proporciona una experiencia de ingeniería inversa asistida por LLM y basada en chat dentro de Ghidra.
 gmh5225/ida-claude-code-plugins
Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
 neuromancer/rats-re
Reconstruye binarios Windows heredados en código fuente C combinando exportaciones del descompilador de Ghidra con LLM locales, produciendo…
 silverplate3/my-cves
CVE's que encontré. informes técnicos, ejemplos de explotación y recorridos de sesiones de fuzzing








