
 #1
Frameworks de ataque de ML adversario, técnicas de evasión y herramientas de evaluación de robustez de modelos.
Recomendado por Kitploit

 moontea0416/webmirage
Ataques de imágenes adversarias contra agentes web de visión-lenguaje, desde el anclaje visual hasta la ejecución en el navegador
 hackspeak/cve-2026-64638
XSS2Shell (CVE-2026-64638) PoC espejo de XSS pre-autenticación a RCE en WordPress — WordSec, MIT; para pruebas de seguridad autorizadas
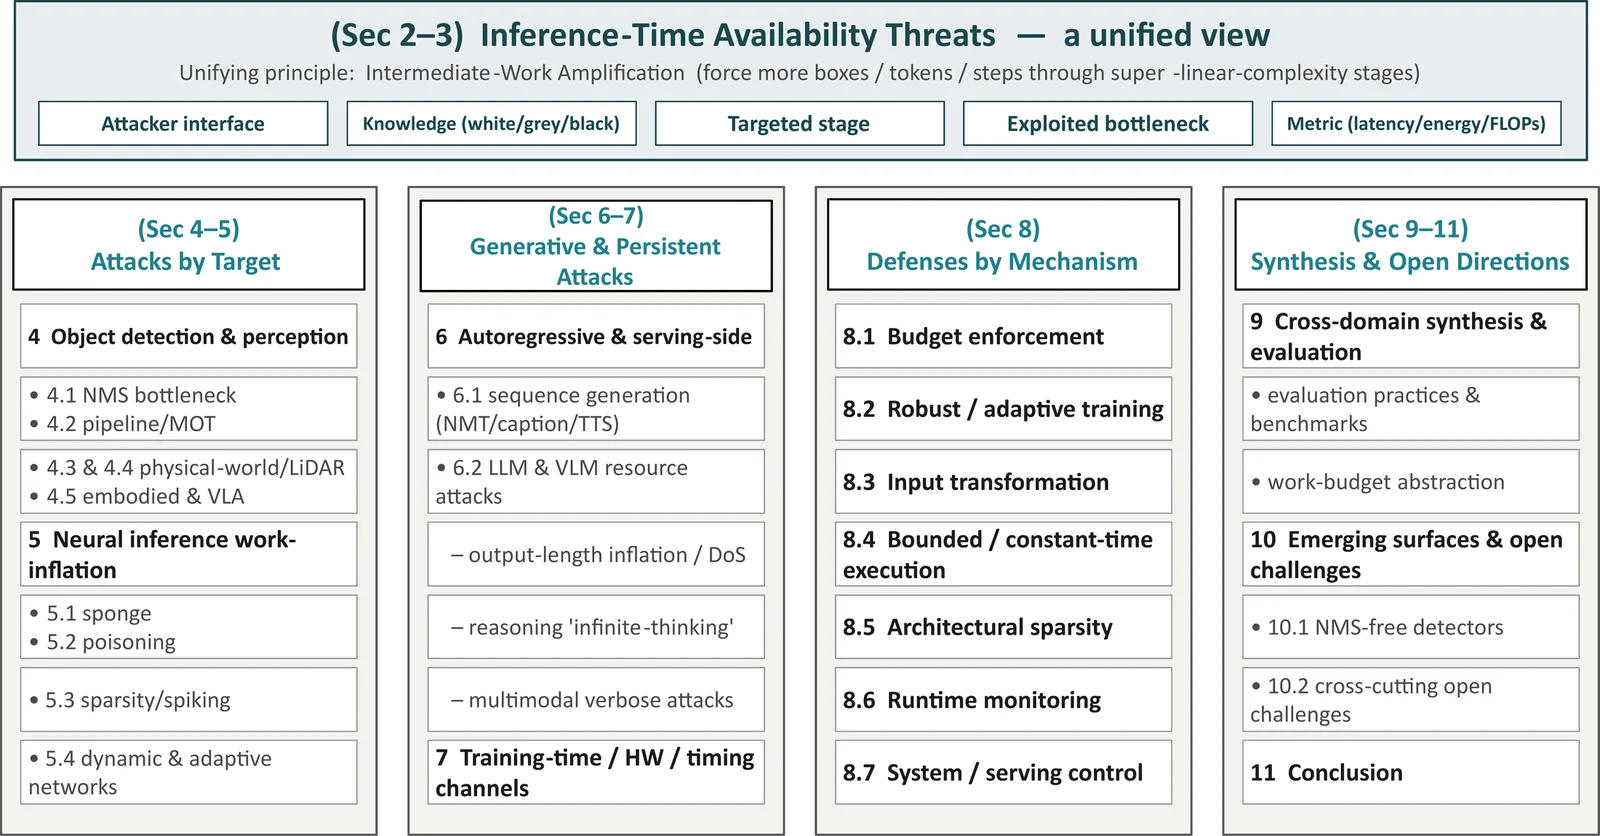 guzonghua/awesome-latency-attacks
Índice curado de ataques y defensas de latencia, latencia-energía y temporización (disponibilidad) en aprendizaje profundo — complemento del envío a…
 alex66366/odpure
Defensa de purificación en la etapa de entrada de caja negra que neutraliza ataques de puerta trasera en detectores de objetos mediante corrupción,…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
PoC en Python para CVE-2026-21010 que reproduce cabeceras de Authorization digest SIP capturadas para eludir la unicidad/expiracion del nonce y…
 ezramansor/cve-2025-32432-poc
Un PoC sencillo sobre la vulnerabilidad de ejecución remota de código (RCE) de CraftCMS designada como CVE-2025-32432, escrito en Go.
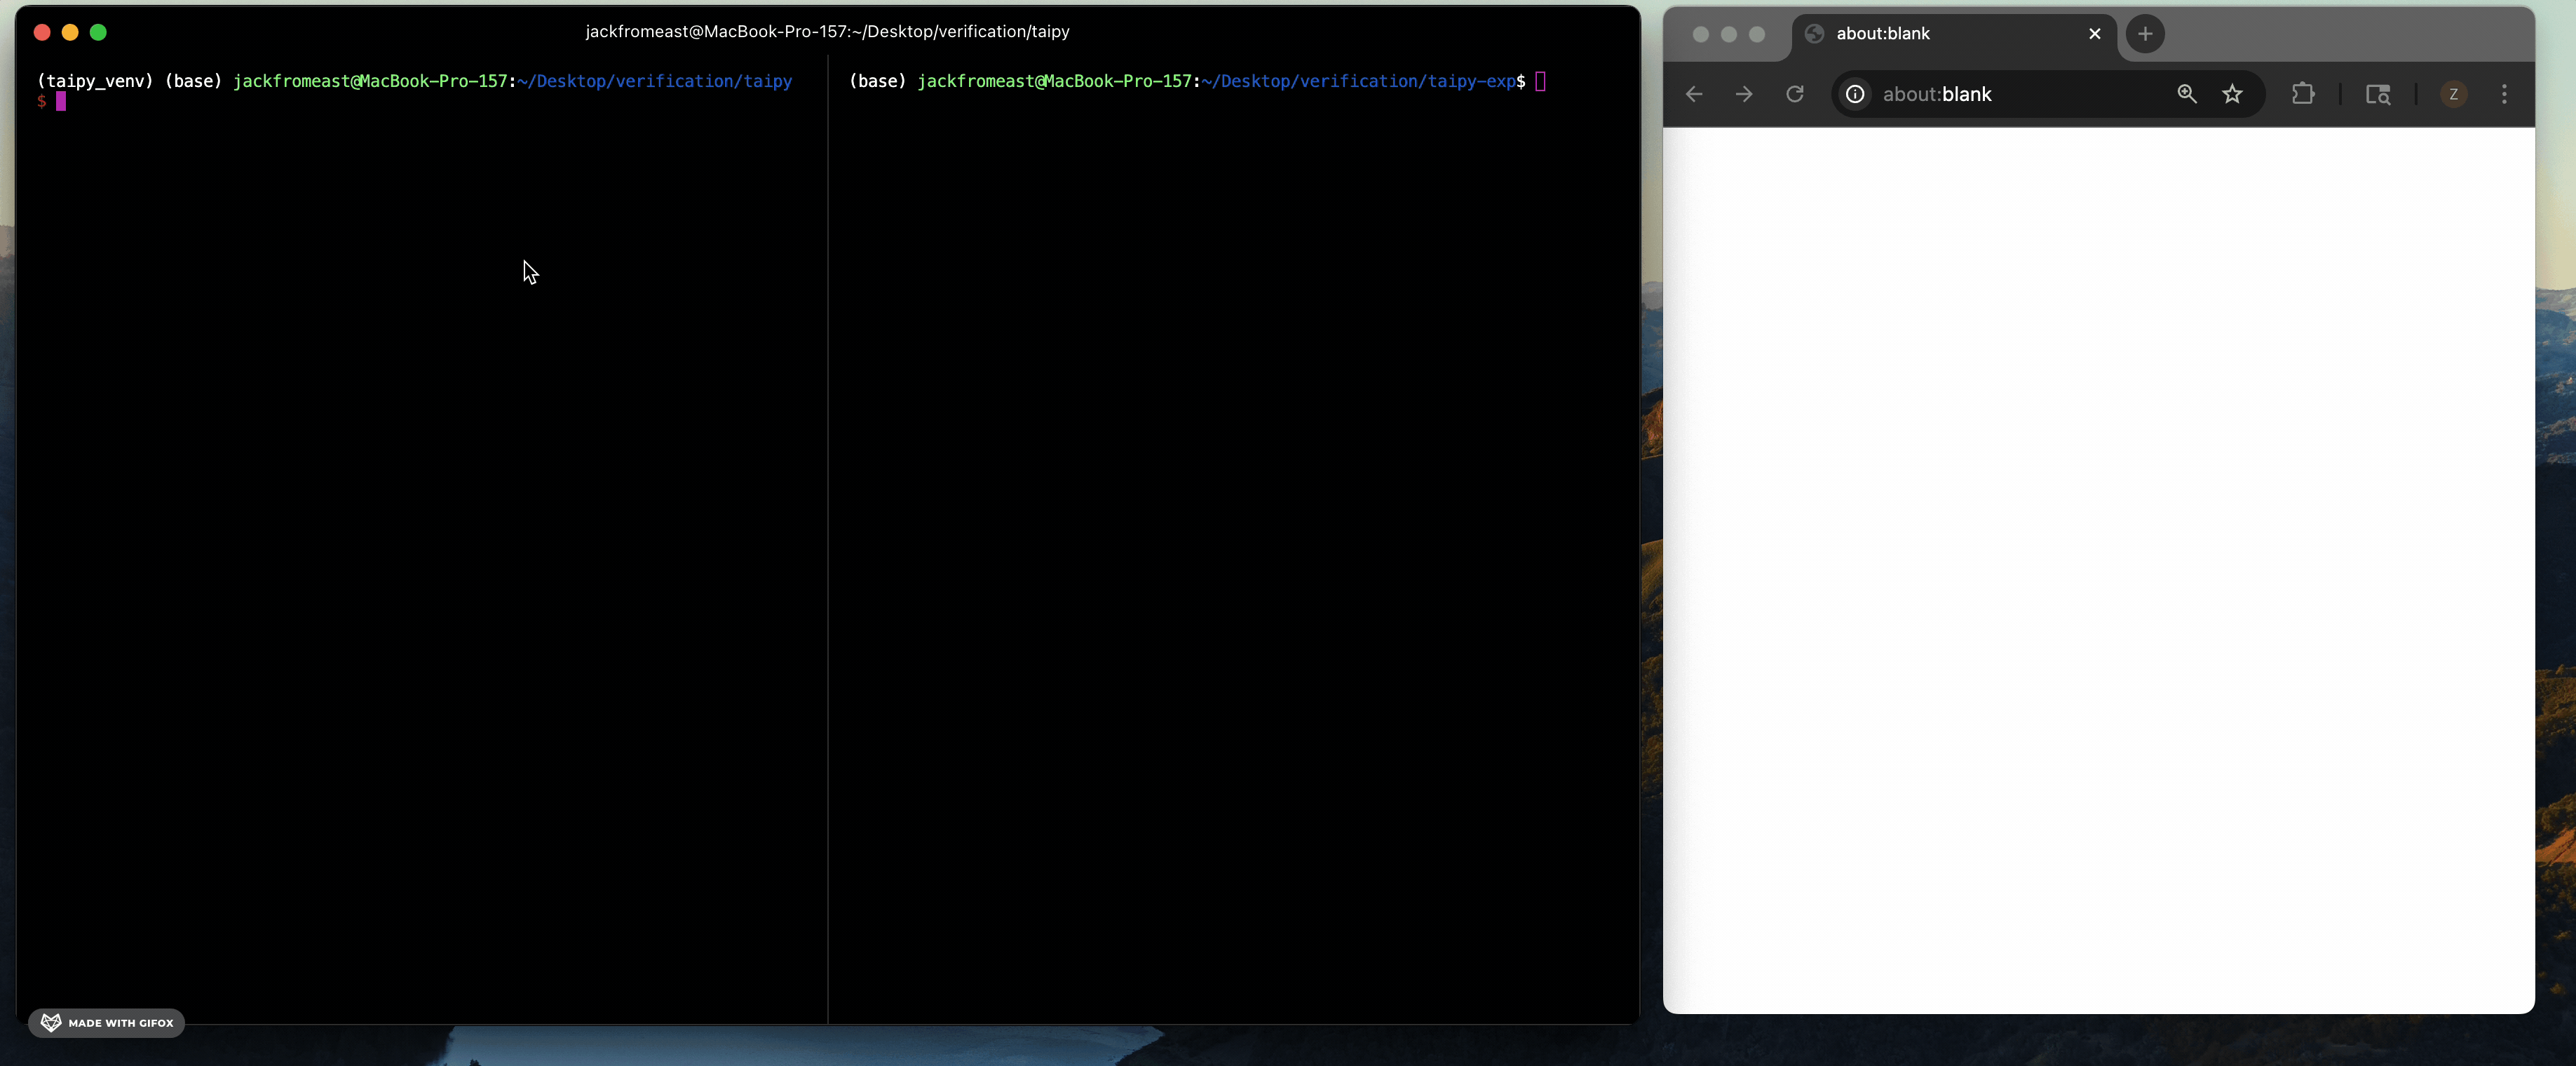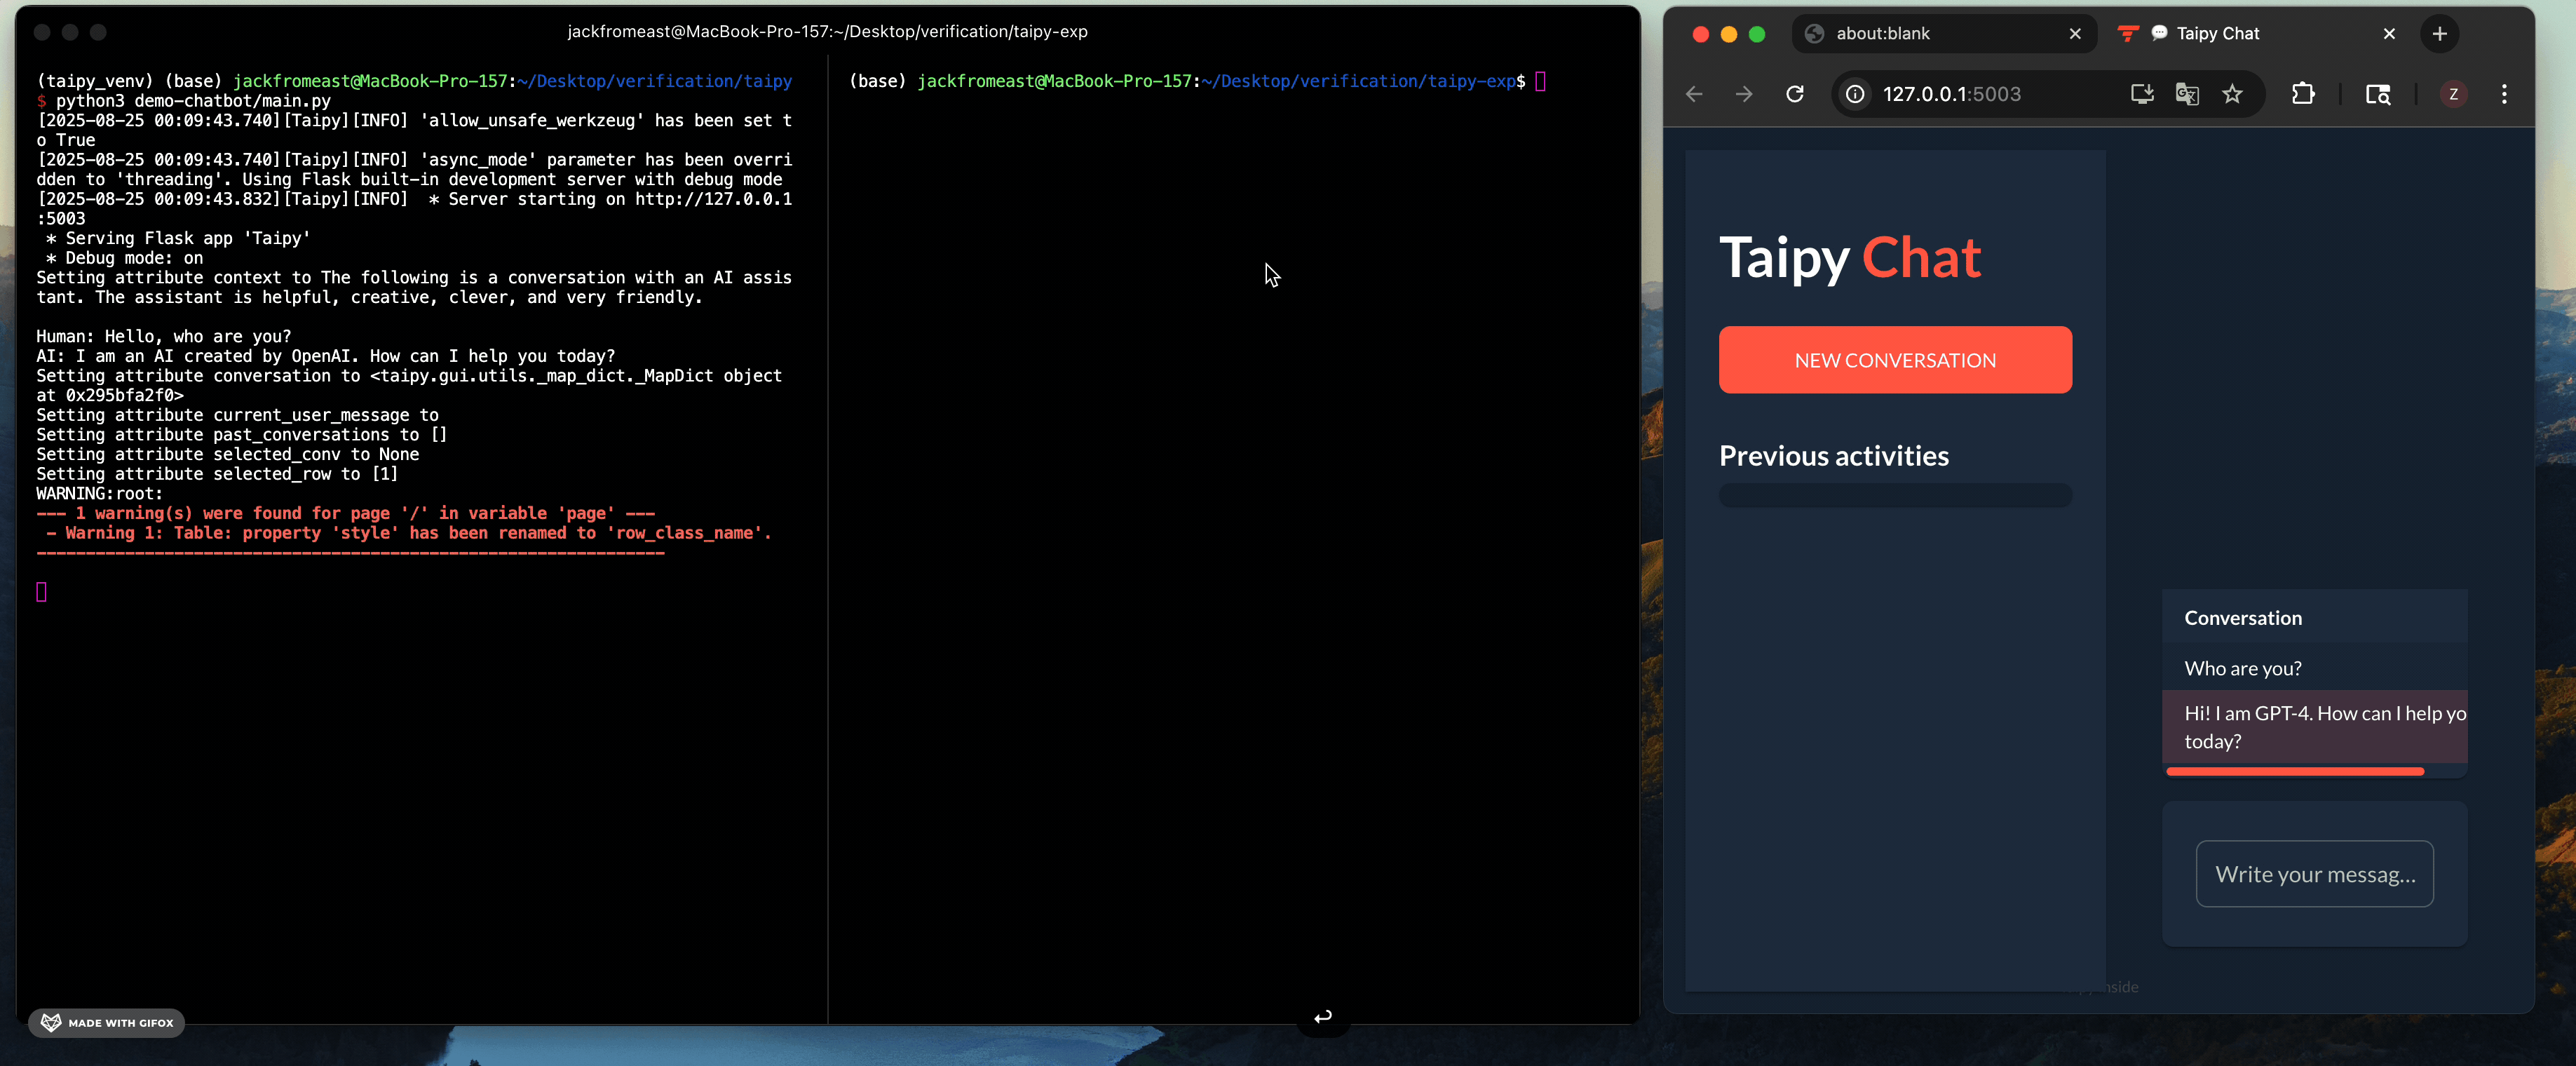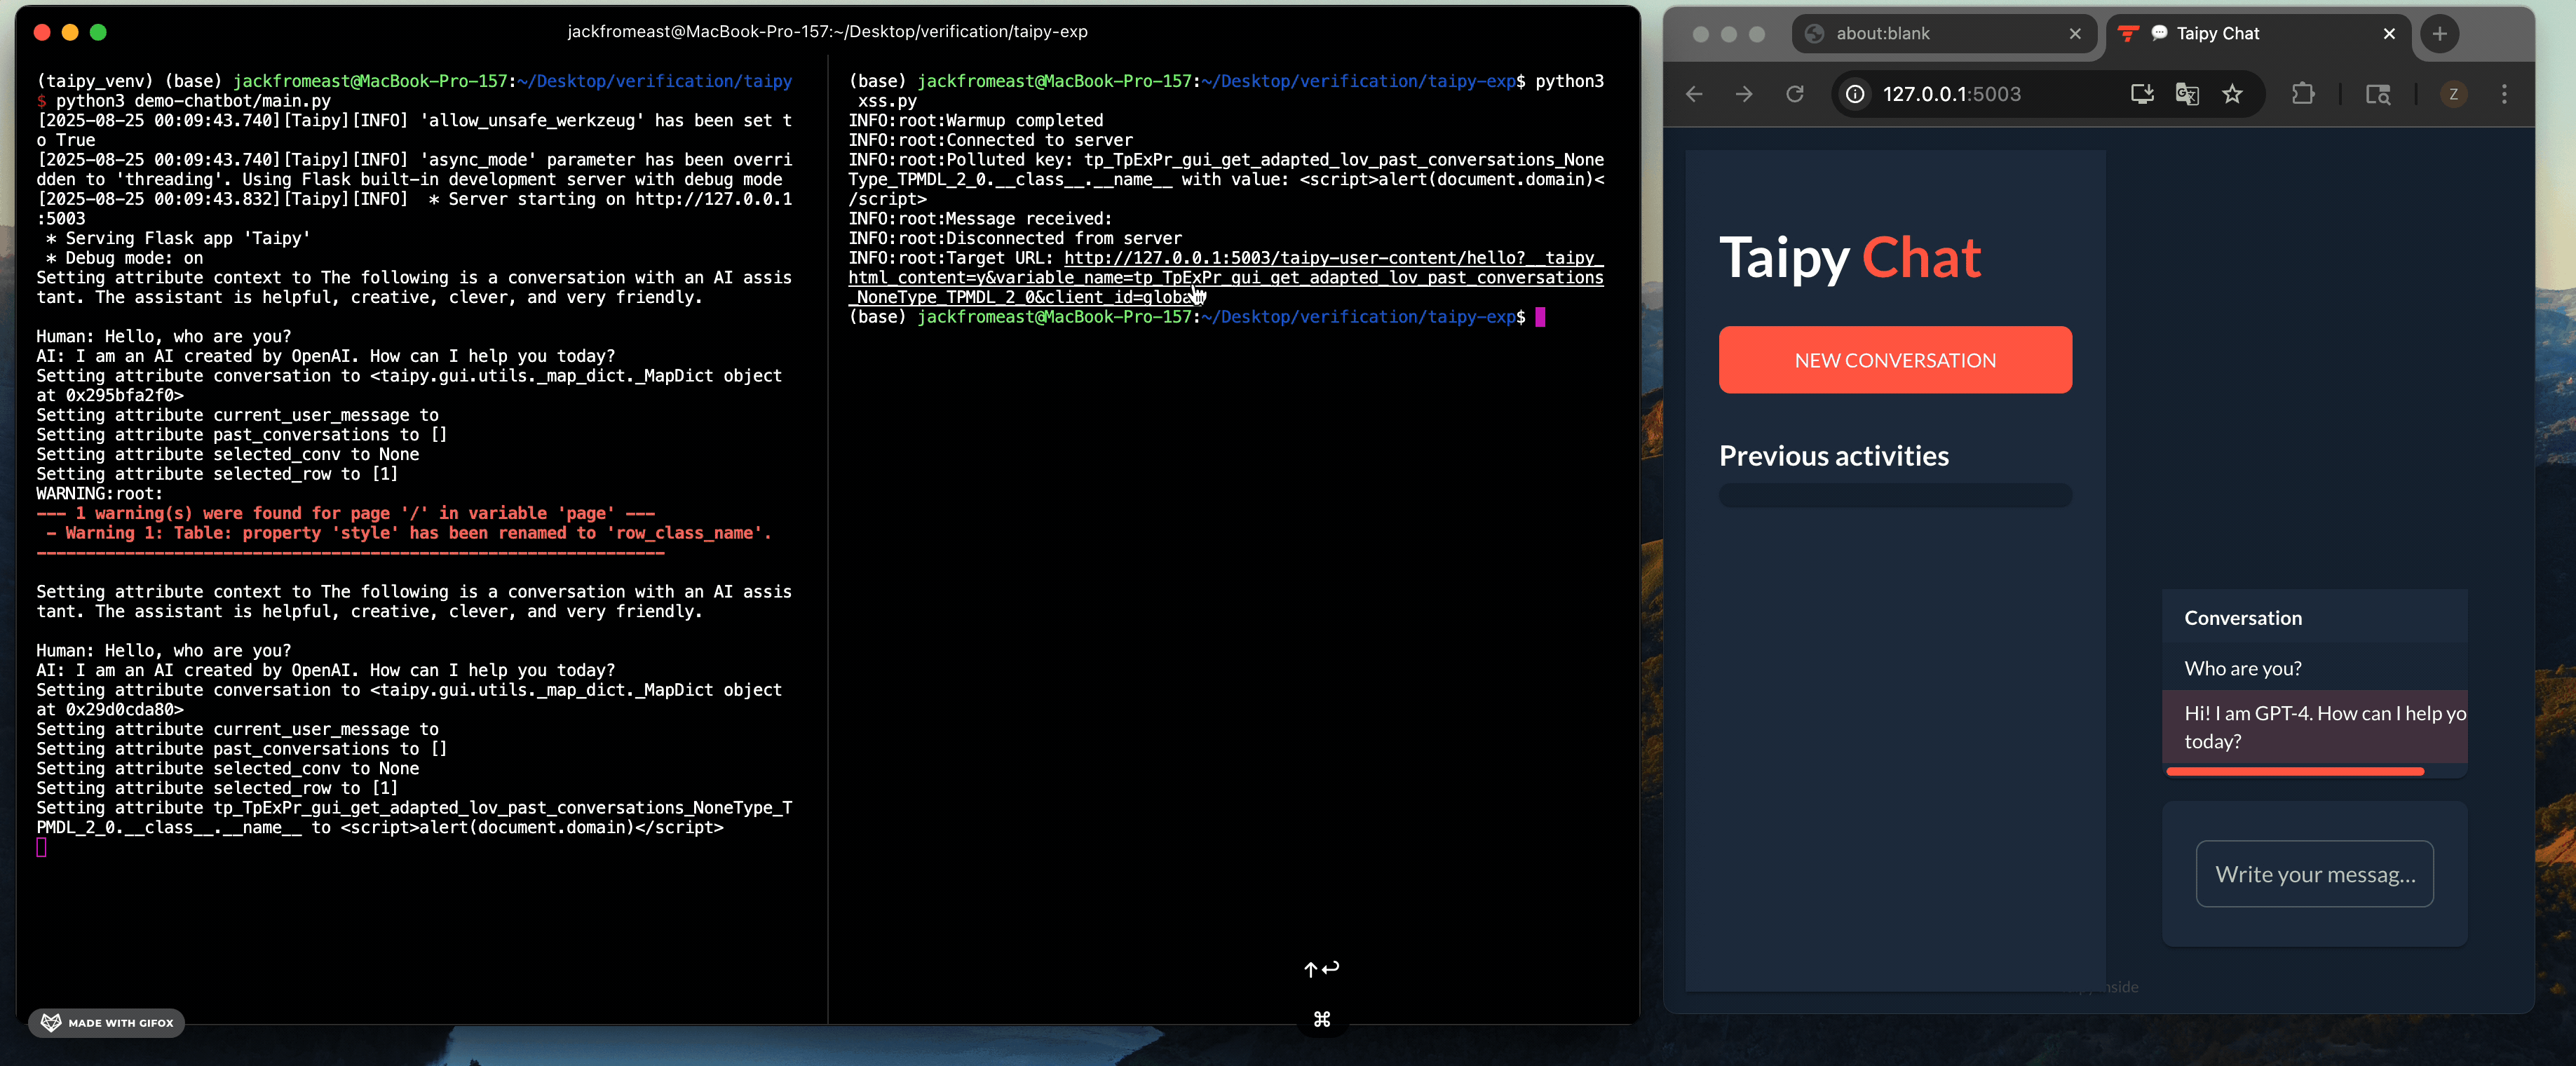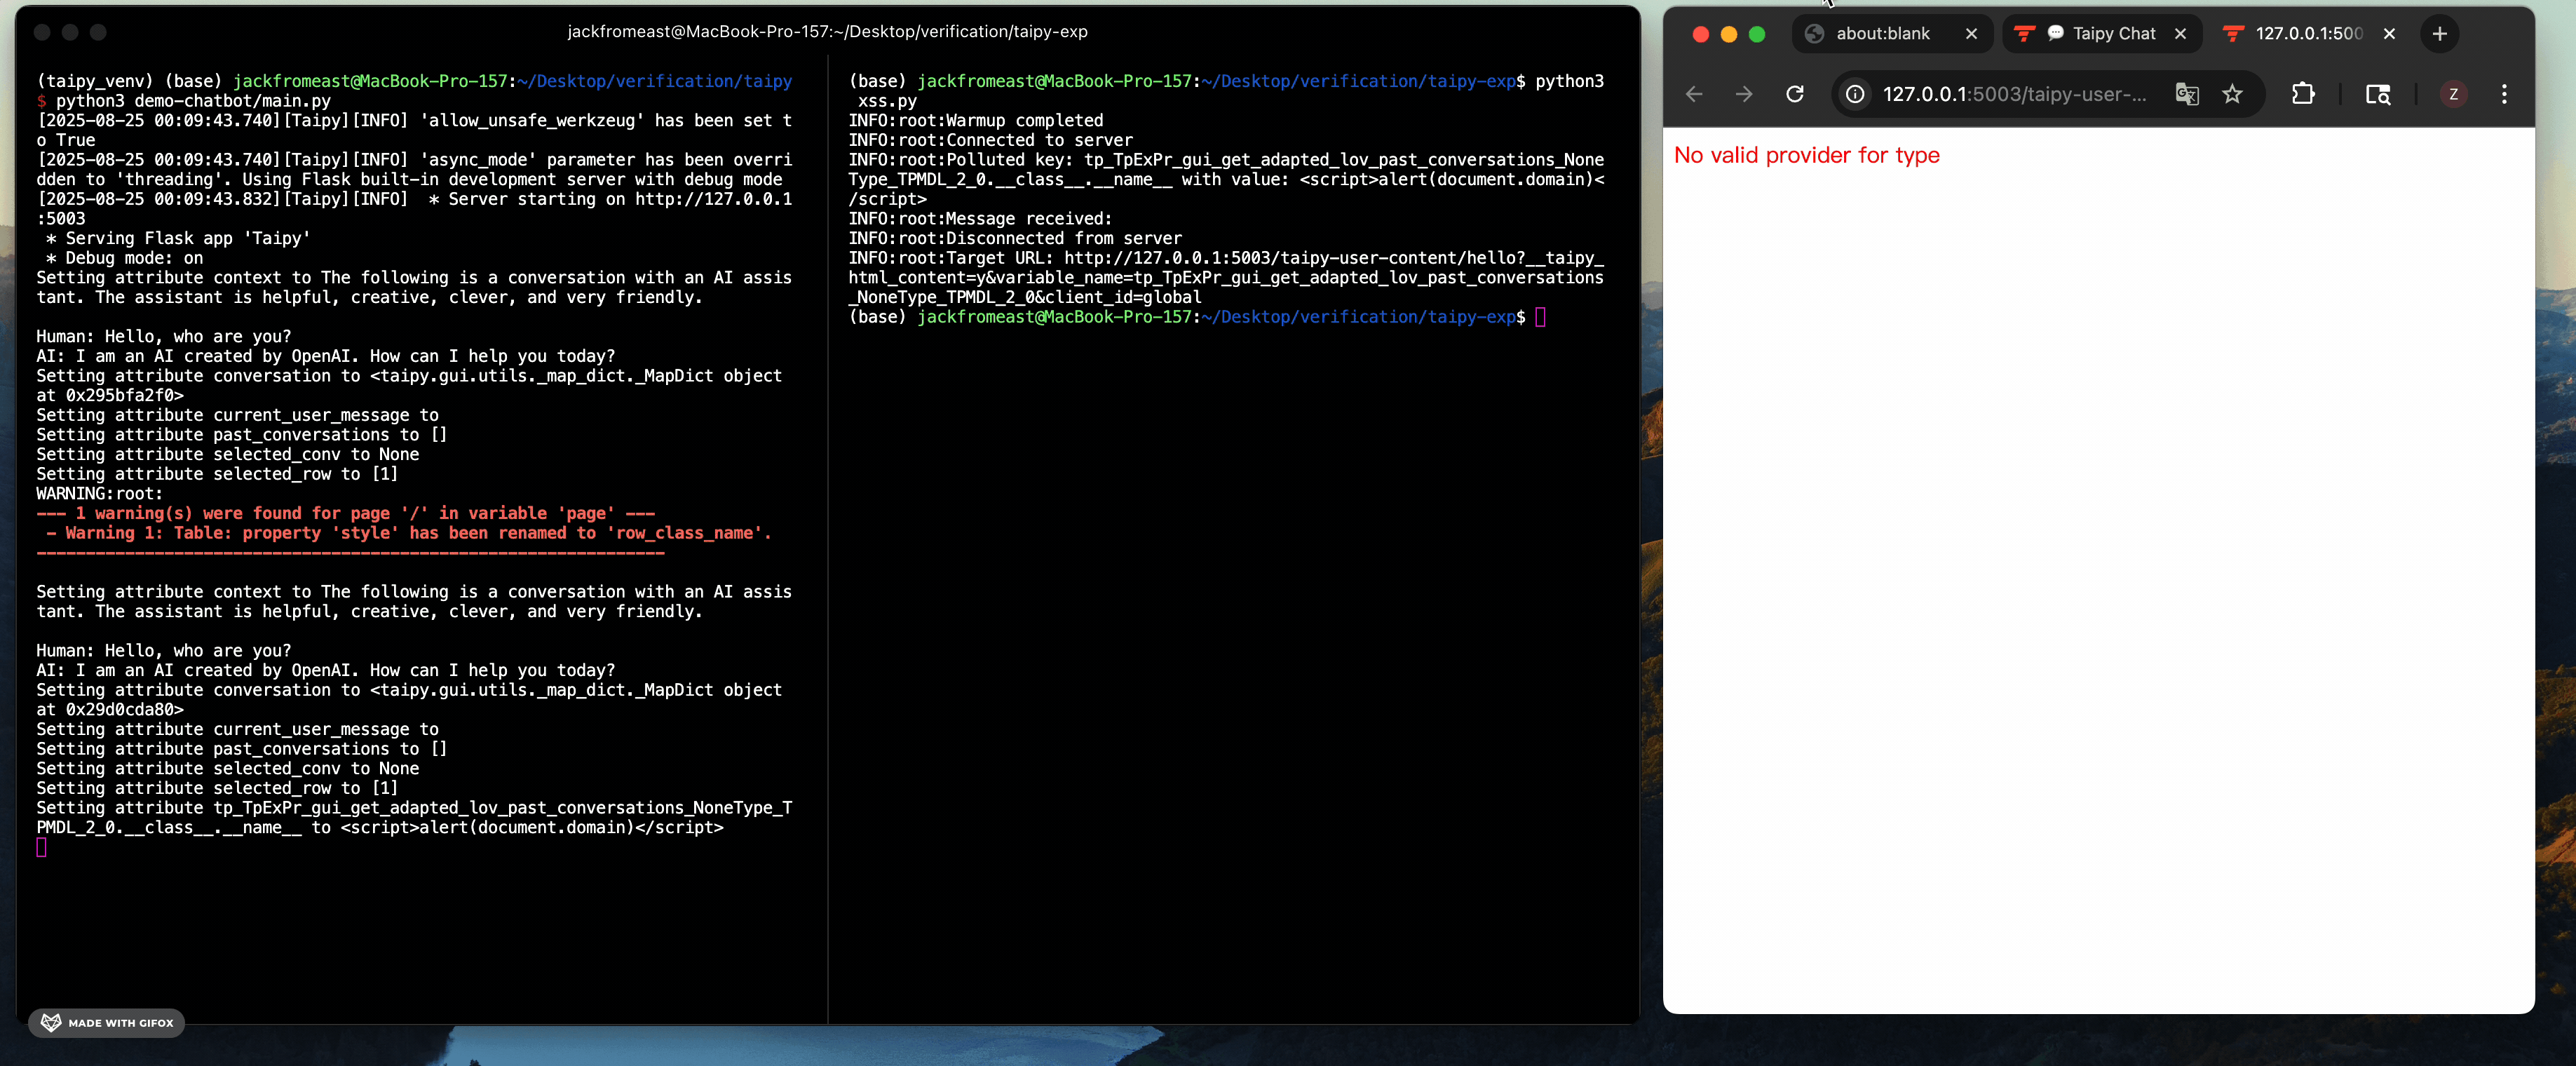 jackfromeast/cve-2025-30374
PoCs de exploit para CVE-2025-30374, un fallo de contaminación de clases en Taipy, que demuestran RCE, XSS reflejado, DoS y fuga de credenciales de…
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
PoC de exploit y webhook de admisión vulnerable para CVE-2026-5556, que demuestra la evasión del controlador de admisión de Kubernetes mediante la…
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
PoC del CVE-2026-7070 para el secuestro del portapapeles de RDP mediante inyección de canal virtual; incluye un servidor simulado y un script de…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Una inyección de prompt en un bot de revisión de código que ejecuta correcciones generadas por IA en un sandbox. El sandbox utiliza una lista negra…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Exploit de prueba de concepto para CVE-2026-21003 que demuestra un bypass de autenticación JWT al omitir el encabezado `kid` y usar el algoritmo…
 defineid/skeletonkey
CVE-2026-6765, solo prueba de los controladores de FormAutofill expuestos en Firefox
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
Exploit de prueba de concepto para CVE-2026-22003 que demuestra la evasión del sandbox de Lua de Redis mediante debug.sethook para ejecutar comandos…
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
PoC en Python para CVE-2026-22007: amplificación de monlist de NTP sobre IPv6, incluyendo un servidor vulnerable simulado y un ataque de reflexión…
 camillegr/cve-2026-73292
Exploit de prueba de concepto para CVE-2026-73292: ataque CSRF en el endpoint de cambio de contraseña de Semaphore UI, que sirve una página maliciosa…
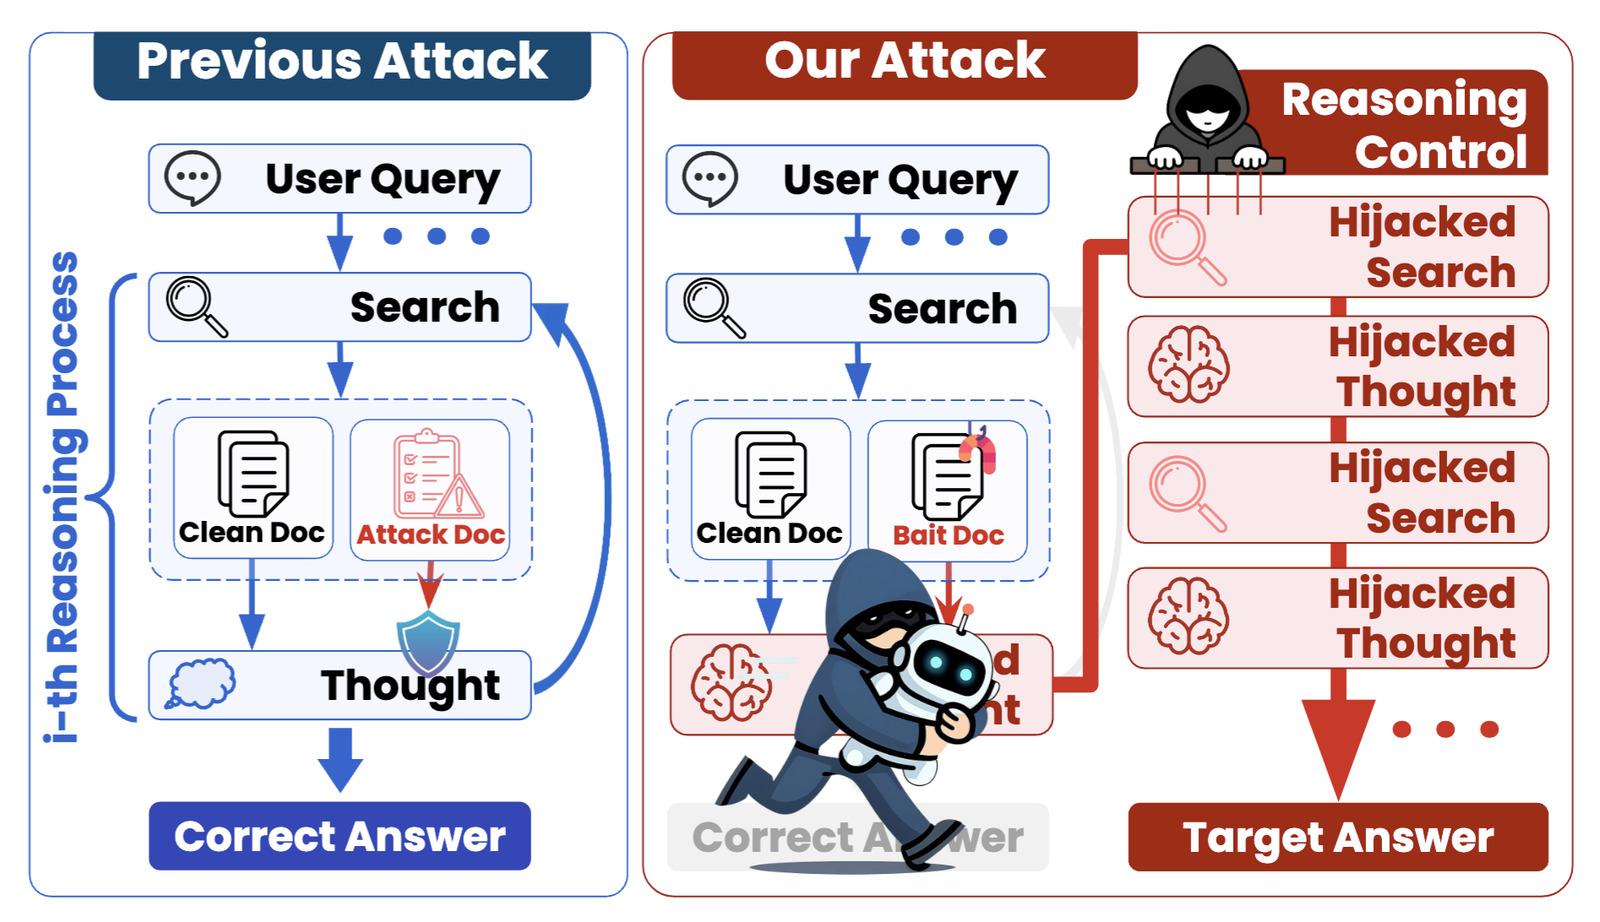 chanwoochoi316/kidnaprag
Marco de ataque de caja negra que secuestra el razonamiento en sistemas de generación aumentada por recuperación agénticos mediante la inyección de…
 cenobyte-vincit/xspawn
Lanza programas de macOS a través de la interfaz XPC privada de launchd sin ejecutarlos mediante exec, haciendo que el EDR registre a launchd como…
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Prueba de concepto en Python que demuestra la suplantación de CID en IPFS mediante extensión de longitud de multihash, resaltando fallas de…








