
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
304 results
engine preview

engine

GitHubdroidefense/engine

Droidefense: Advance Android Malware Analysis Framework

android-securitybinary-analysisdynamic-analysis-sandboxing+4
480
6 years ago
DroidDetective preview

DroidDetective

GitHubuser1342/droiddetective

A machine learning malware analysis framework for Android apps.

android-securitymachine-learningmalware-analysis+1
1422 years ago
ZeroScout preview

ZeroScout

GitHubsumidcyber/zeroscout

🦅 ZeroScout: The Autonomous Local & Cloud Threat Hunter. Visualize attacks in a live War Room, identify APT groups via Genetic Analysis, and…
defensive-toolsdigital-forensicseducation+7
119 months ago
subparse preview

subparse

GitHubjstrosch/subparse

Modular malware analysis artifact collection and correlation framework
dynamic-analysis-sandboxingforensicsinformation-gathering+3
562 years ago
flare-emu preview

flare-emu

GitHubmandiant/flare-emu

Scriptable binary emulation framework integrating IDA Pro/Radare2 with Unicorn engine for automated malware analysis, string decryption, and code…

binary-analysisdynamic-analysis-sandboxingmalware-analysis+1
9551 year ago
Mobile-Security-Framework-MobSF preview

Mobile-Security-Framework-MobSF

GitHubmobsf/mobile-security-framework-mobsf

Automated mobile application security testing framework for Android, iOS, and Windows. Performs static and dynamic analysis, malware detection, and…
android-securityapi-security-testingdevsecops+8
21.8k25 days ago
DECAF preview

DECAF

GitHubdecaf-project/decaf

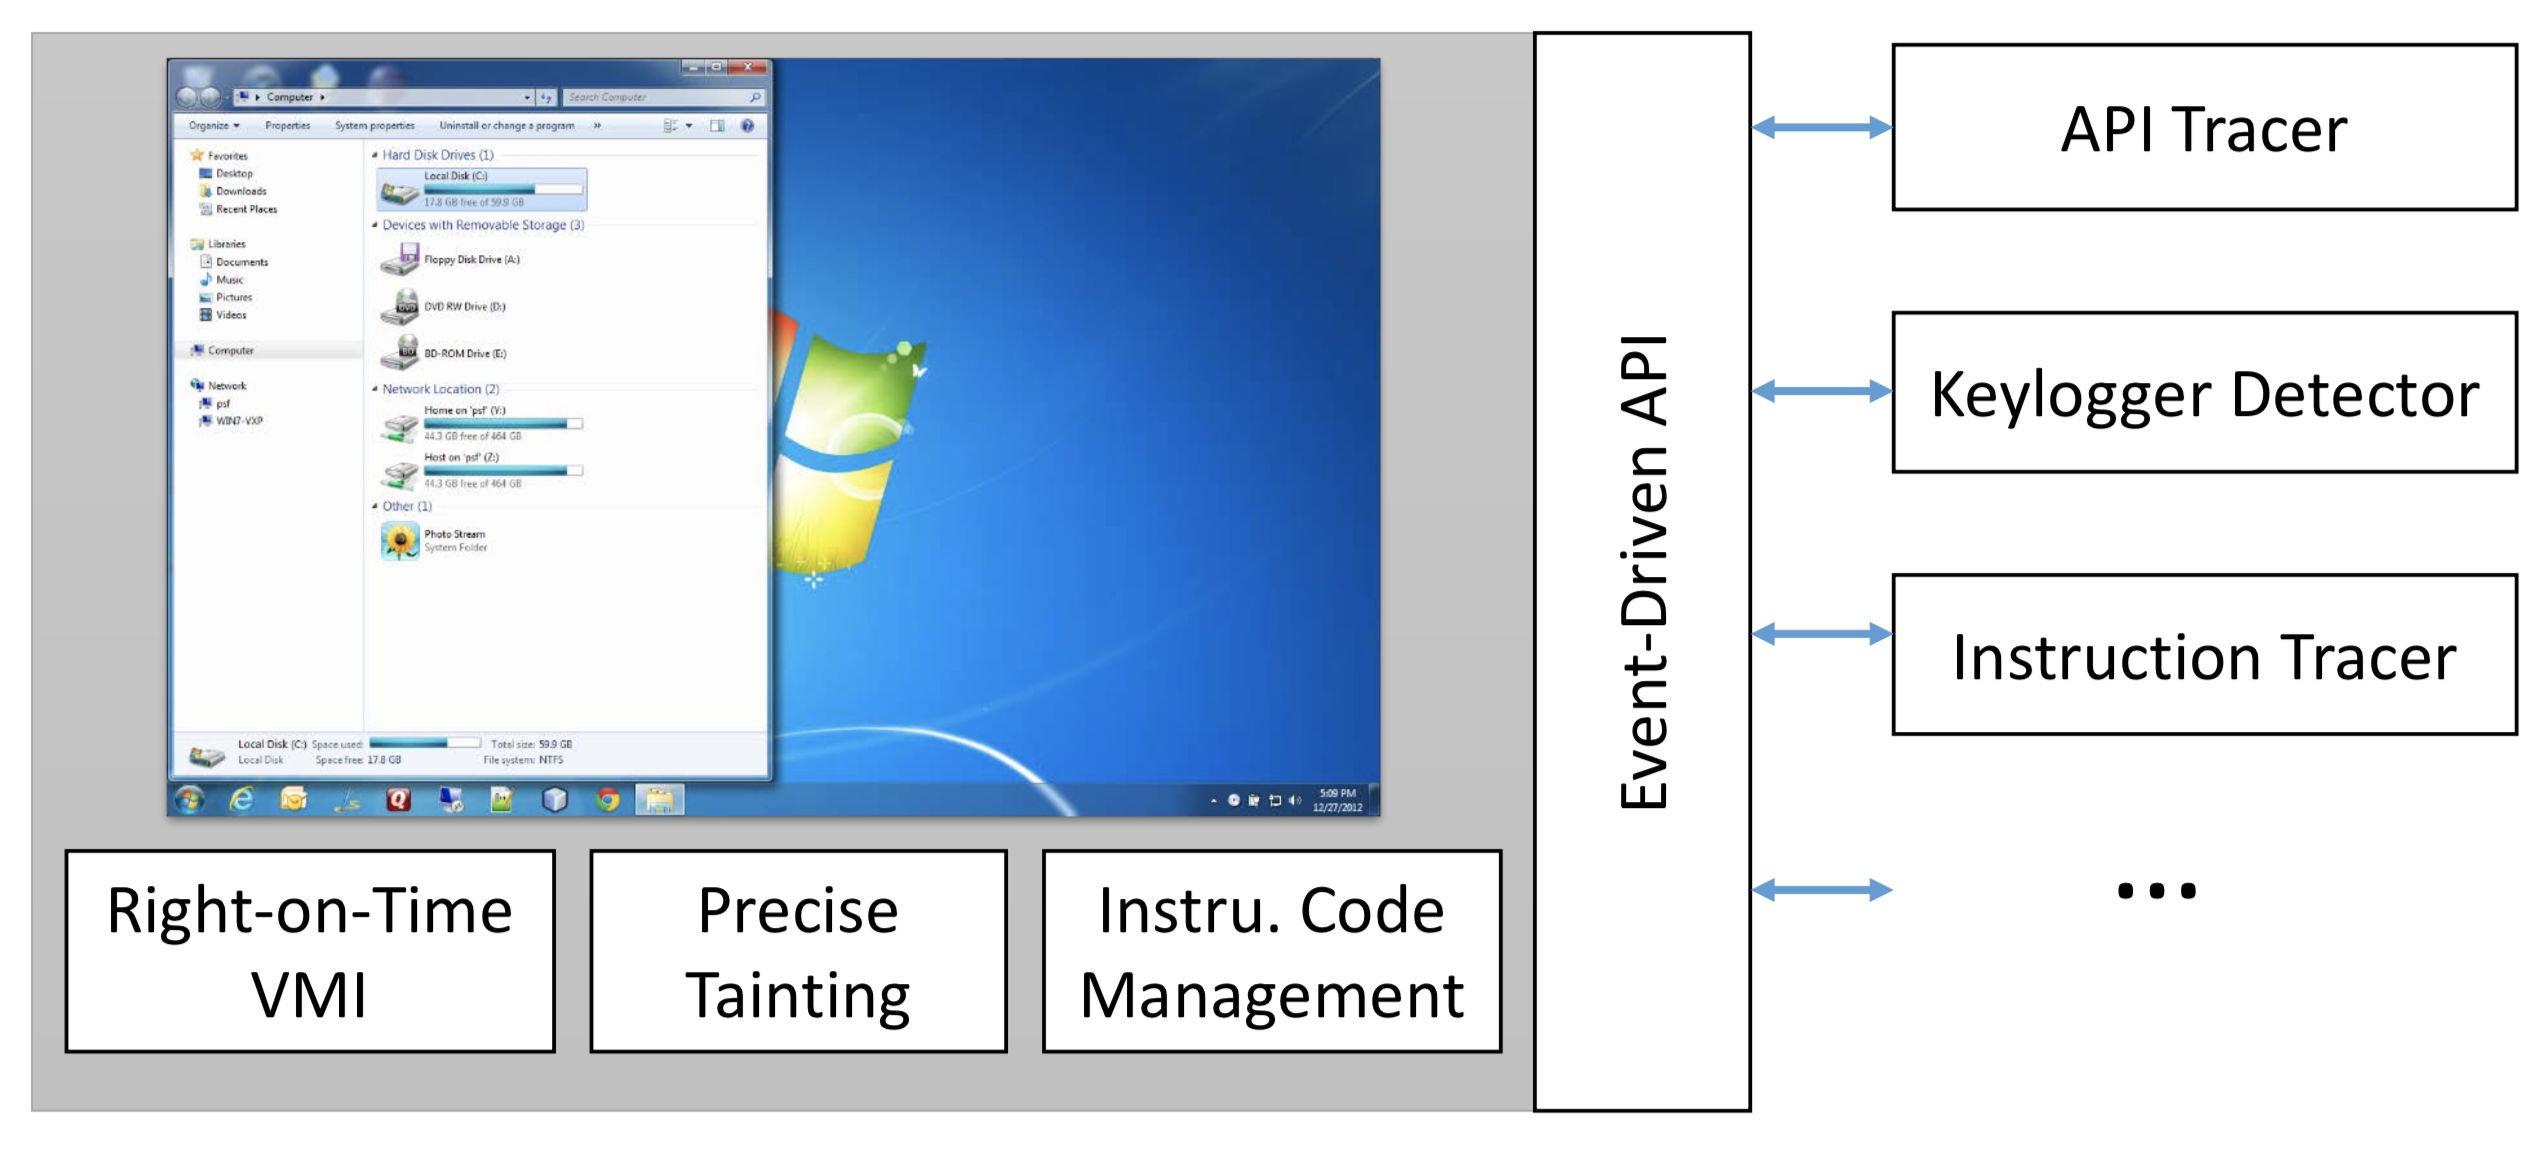
DECAF (short for Dynamic Executable Code Analysis Framework) is a binary analysis platform based on QEMU. This is also the home of the DroidScope…

android-securitybinary-analysisdynamic-analysis-sandboxing+2
8395 years ago
Androl4b preview

Androl4b

GitHubsh4hin/androl4b

A Virtual Machine For Assessing Android applications, Reverse Engineering and Malware Analysis
android-securityeducationlabs-practice+4
1.2k6 years ago
FreeMOCA preview

FreeMOCA

GitHubiqsec-lab/freemoca

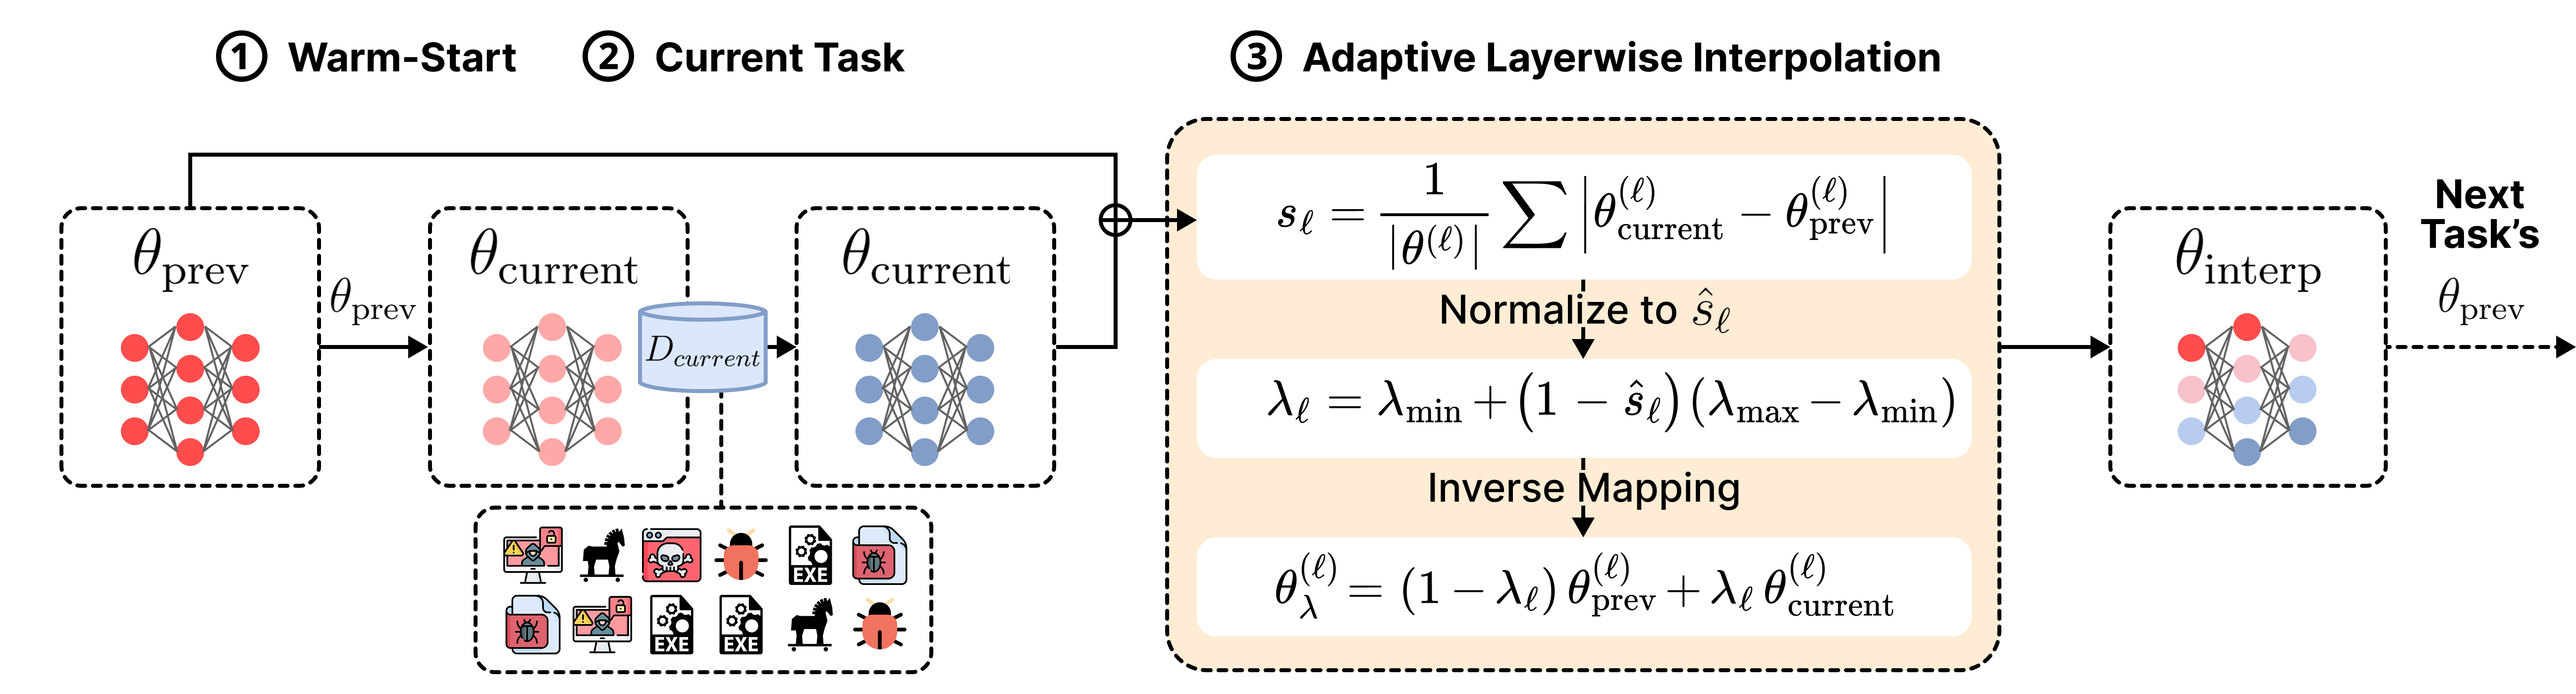
Memory-free continual learning framework for malware classification using mode connectivity-based interpolation. Supports class-incremental and…
android-securityeducationmachine-learning+3
2 months ago
capstone preview

capstone

GitHubcapstone-engine/capstone

Multi-architecture disassembly framework providing a lightweight, thread-safe API for binary analysis, reverse engineering, and malware research…
ai-assisted-reversingbinary-analysisbinary-exploitation+7
9.0k21h 25m ago
volatility3 preview

volatility3

GitHubvolatilityfoundation/volatility3

Advanced framework for extracting digital artifacts from volatile memory (RAM) samples, enabling deep forensic analysis of system runtime state…

digital-forensicsforensicsincident-response+2
4.4k7 days ago
stoq preview

stoq

GitHubpunch-cyber/stoq

An open source framework for enterprise level automated analysis.
malware-analysisutilities-frameworks
3924 years ago
Endurance-Wiper preview

Endurance-Wiper

GitHubintelbroker/endurance-wiper

a small wiper malware programmed in c#

adversarial-attackmalware-analysispayload-development
753 years ago
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

An advanced memory forensics framework
digital-forensicsforensicsincident-response+4
8.1k1 year ago
Snoopy preview

Snoopy

GitHubsensepost/snoopy

Snoopy: A distributed tracking and data interception framework
malware-analysisnetwork-mappingosint+5
61213 years ago
kaiju preview

kaiju

GitHubcmu-sei/kaiju

CERT Kaiju is a binary analysis framework extension for the Ghidra software reverse engineering suite. This repository is a "mirror" -- please file…

binary-analysisfirmware-analysismalware-analysis+2
1456 months ago
amavis preview

amavis

GitLabamavis/amavis

amavis is a high-performance email content filter framework written in Perl.
anomaly-detectiondefensive-toolsemail-security+2
312 days ago
AutoPiff preview

AutoPiff

GitHubsplintersfury/autopiff

Semantic analysis engine for detecting vulnerability fixes in Windows kernel driver patches — 58 YAML rules, Ghidra decompilation, reachability…

binary-analysisexploitationfirmware-analysis+4
686 months ago
Previous12…17Next